零信任是一種設計與實施以下安全原則的安全策略:
| 明確驗證 | 使用最低權限存取權 | 假設已遭入侵 |
|---|---|---|
| 一律根據所有可用的資料點進行驗證及授權。 | 利用 Just-In-Time 和 Just-Enough-Access (JIT/JEA)、風險導向的自適性原則及資料保護,限制使用者的存取權限。 | 將影響範圍降至最低,並區隔存取權限。 驗證端對端加密並使用分析來取得能見度、推動威脅偵測,並改善防禦能力。 |
本文說明如何使用Microsoft Sentinel 零信任 (TIC 3.0) 解決方案,該解決方案協助治理與合規團隊依據 TRUSTED INTERNET CONNECTIONS (TIC) 3.0 計畫監控並回應零信任需求。
Microsoft Sentinel 解決方案是一組已預先設定為特定資料的套裝內容。 零信任 (TIC 3.0) 解決方案包含工作簿、分析規則與操作手冊,提供零信任原則的自動視覺化,並交叉應用於 Trust Internet Connections 框架,協助組織隨時間監控配置。
注意事項
透過 Microsoft Exposure Management 中的零信任倡議,全面了解貴組織的零信任狀態。 欲了解更多資訊,請參閱「快速現代化您的零信任安全態勢」|Microsoft Learn。
零信任解決方案與 TIC 3.0 框架
零信任和 TIC 3.0 雖然不完全相同,但它們有許多共同主題,並共同呈現出共同的故事。 適用於 零信任 (TIC 3.0) 的 Microsoft Sentinel 解決方案,提供 Microsoft Sentinel 與 TIC 3.0 架構中的零信任模型之間的詳細對應關係。 這些斑馬線幫助使用者更了解 零信任 模型與 TIC 3.0 框架之間的重疊。
雖然適用於 零信任 (TIC 3.0) 的 Microsoft Sentinel 解決方案提供了最佳做法指引,但 Microsoft 並不保證或暗示其符合合規要求。 所有可信網際網路連線 (TIC) 的要求、驗證與控制均由 資安 & 基礎設施安全局(Cybersecurity Infrastructure Security Agency)規範。
零信任 (TIC 3.0) 解決方案,為以雲端為主的環境中,Microsoft技術所提供的控制需求提供可視性與情境感知。 客戶體驗會因使用者而異,有些面板可能需要額外的設定和查詢修改才能操作。
建議並不代表涵蓋各項控制措施,因為它們通常是多種處理需求方案之一,而需求因人而異。 建議應作為規劃全面或部分控制需求的起點。
零信任 (TIC 3.0) 的Microsoft Sentinel解決方案適用於以下使用者與使用情境:
- 安全治理、風險與合規專業人士,負責合規態勢評估與報告
- 工程師和架構師,他們需要設計符合零信任與 TIC 3.0 要求的工作負載
- 安全分析師,負責警示與自動化建置
- 受控安全性服務提供者 (MSSP) 提供諮詢服務
- 資安經理,需要審查需求、分析報告、評估能力
必要條件
在安裝零信任 (TIC 3.0) 解決方案前,請確保您具備以下先決條件:
內建 Microsoft 服務:確保您的 Azure 訂閱中同時啟用 Microsoft Sentinel 與 適用於雲端的 Microsoft Defender。
適用於雲端的 Microsoft Defender 的需求:在 適用於雲端的 Microsoft Defender 中:
在您的儀表板中新增必要的法規標準。 務必將 Microsoft Cloud 安全基準測試與 NIST SP 800-53 R5 評估納入您的 適用於雲端的 Microsoft Defender 儀表板。 欲了解更多資訊,請參閱 適用於雲端的 Microsoft Defender 文件中的「新增法規標準」至儀表板。
持續將 適用於雲端的 Microsoft Defender 資料匯出到您的日誌分析工作區。 更多資訊請參閱「持續匯出 適用於雲端的 Microsoft Defender 資料」。
所需使用者權限:要安裝 零信任(TIC 3.0)解決方案,您必須擁有 Microsoft Sentinel 工作空間並具備安全閱讀器權限。
零信任 (TIC 3.0) 解決方案也透過與其他 Microsoft 服務的整合而增強,例如:
- Microsoft Defender 全面偵測回應
- Microsoft 資訊保護
- Microsoft Entra 身份識別
- 適用於雲端的 Microsoft Defender
- Microsoft 的端點防護
- 適用於身分識別的 Microsoft Defender
- 適用於雲端應用程式的 Microsoft Defender
- 適用於 Office 365 的 Microsoft Defender
安裝零信任 (TIC 3.0) 解決方案
要從 Azure 入口網站部署 零信任(TIC 3.0)解決方案:
在Microsoft Sentinel中,選擇內容集線器並找到零信任 (TIC 3.0) 解決方案。
在右下角,選擇 「查看詳情」,然後選擇 「建立」。 選擇你想安裝解決方案的訂閱、資源群組和工作區,然後檢視將部署的相關安全內容。
完成後,選擇 檢視 + 建立 來安裝解決方案。
欲了解更多部署 Microsoft Sentinel 解決方案的資訊,請參閱「部署開箱即用的內容與解決方案」。
範例使用情境
此情境展示了安全營運分析師如何利用 零信任(TIC 3.0)解決方案部署的資源,視覺化 零信任 資料、設定 零信任 相關警示,並以 SOAR 回應。
安裝 零信任(TIC 3.0)解決方案後,請使用部署在 Microsoft Sentinel 工作空間的工作簿、分析規則與操作手冊,管理網路中的 零信任。
視覺化零信任資料
使用 零信任 (TIC 3.0) 工作手冊查看 零信任 資料並探索查詢:
請前往Microsoft Sentinel工作簿>零信任 (TIC 3.0) 工作簿,選擇檢視已儲存的工作簿。
在零信任 (TIC 3.0) 工作簿頁面中,選擇你想查看的 TIC 3.0 功能。 在此程序中,請選取 入侵偵測。
提示
請使用頁面頂端的 指南 切換功能來顯示或隱藏推薦與指南面板。 請確保在 訂閱、 工作區和 時間範圍 選項中選擇正確的細節,這樣你才能查看你想找到的特定資料。
選擇你想顯示的控制卡。 此程序請選擇 Adaptive 存取控制,然後繼續捲動以查看顯示的卡片。
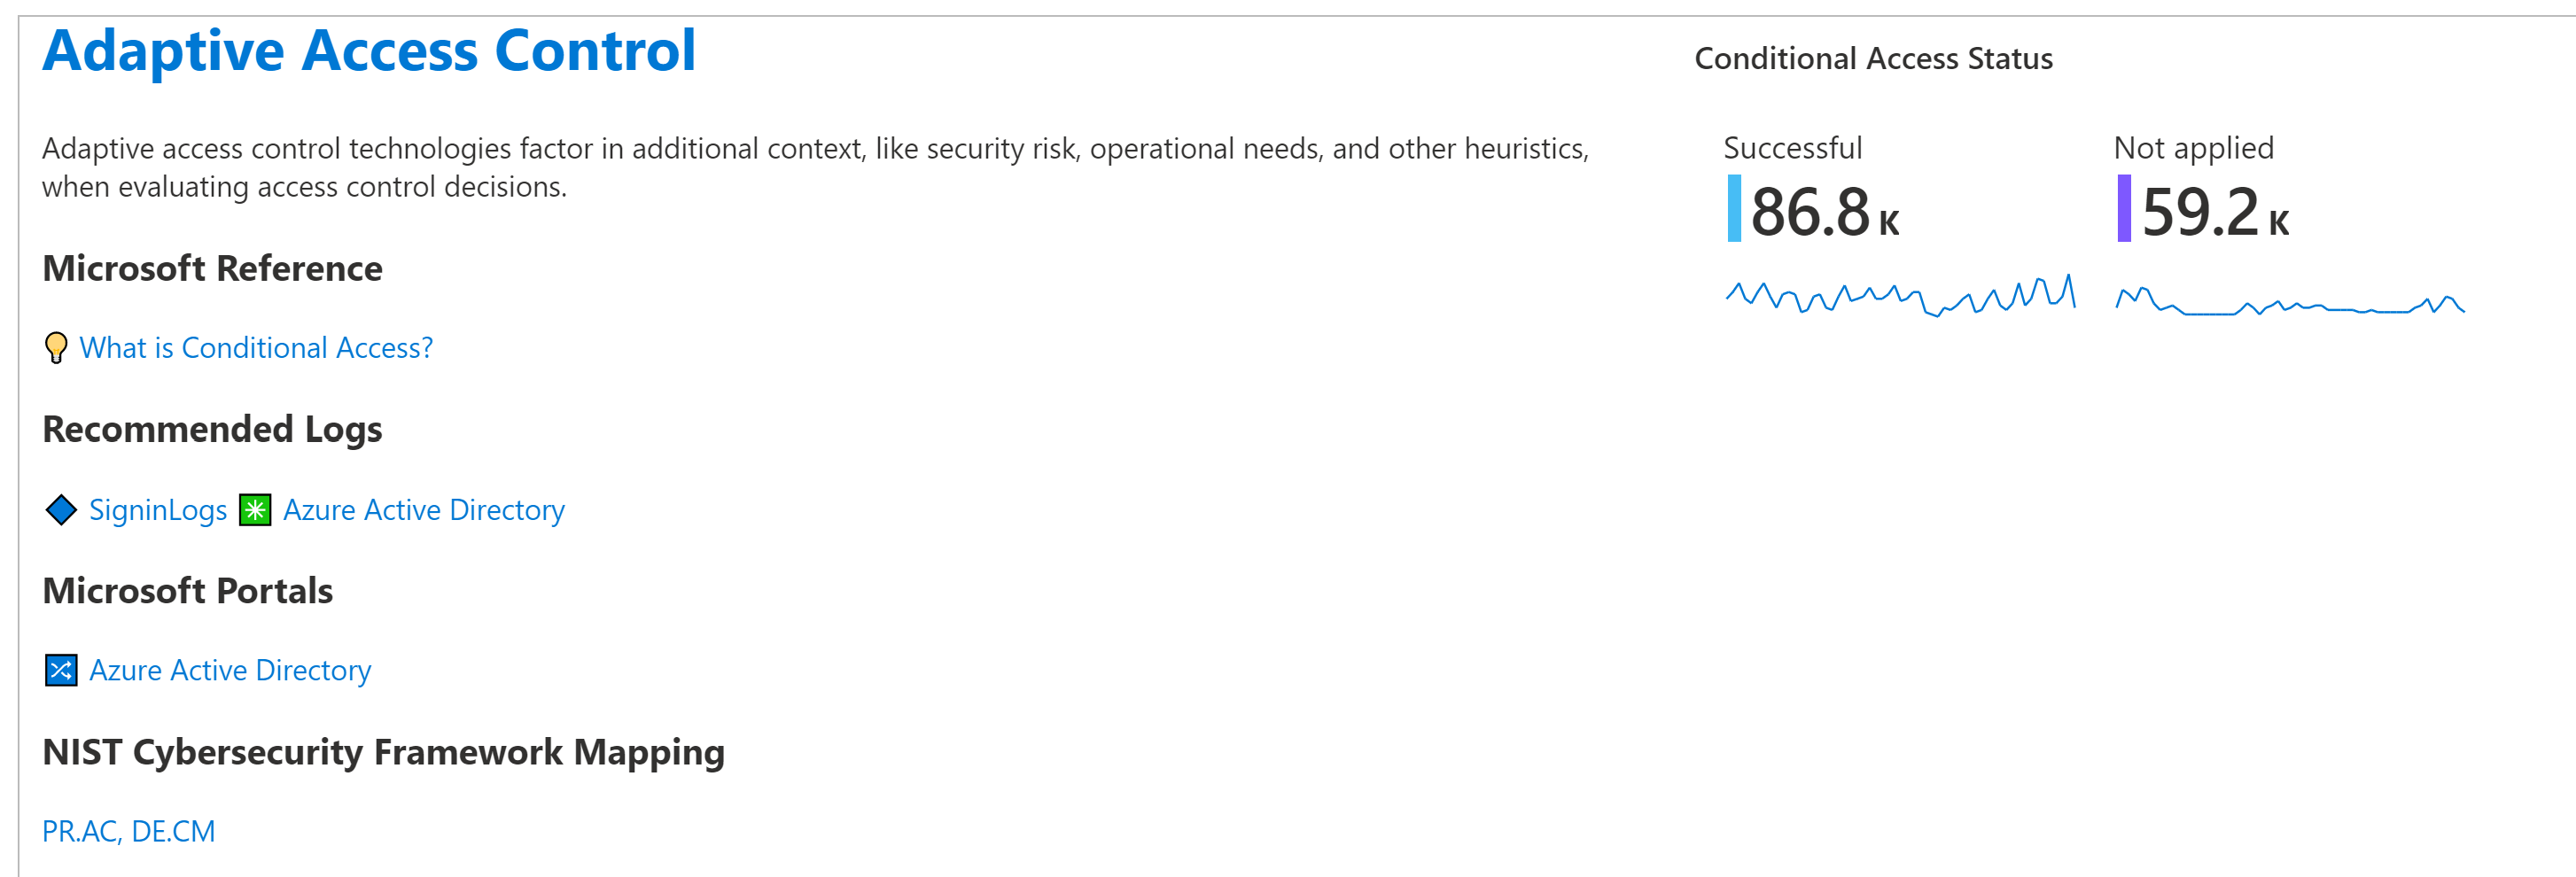
提示
使用左上角的 「指南 」切換功能來查看或隱藏推薦與指南面板。 例如,這些工具在你剛開始使用練習簿時可能很有幫助,但當你理解相關概念後就不再必要。
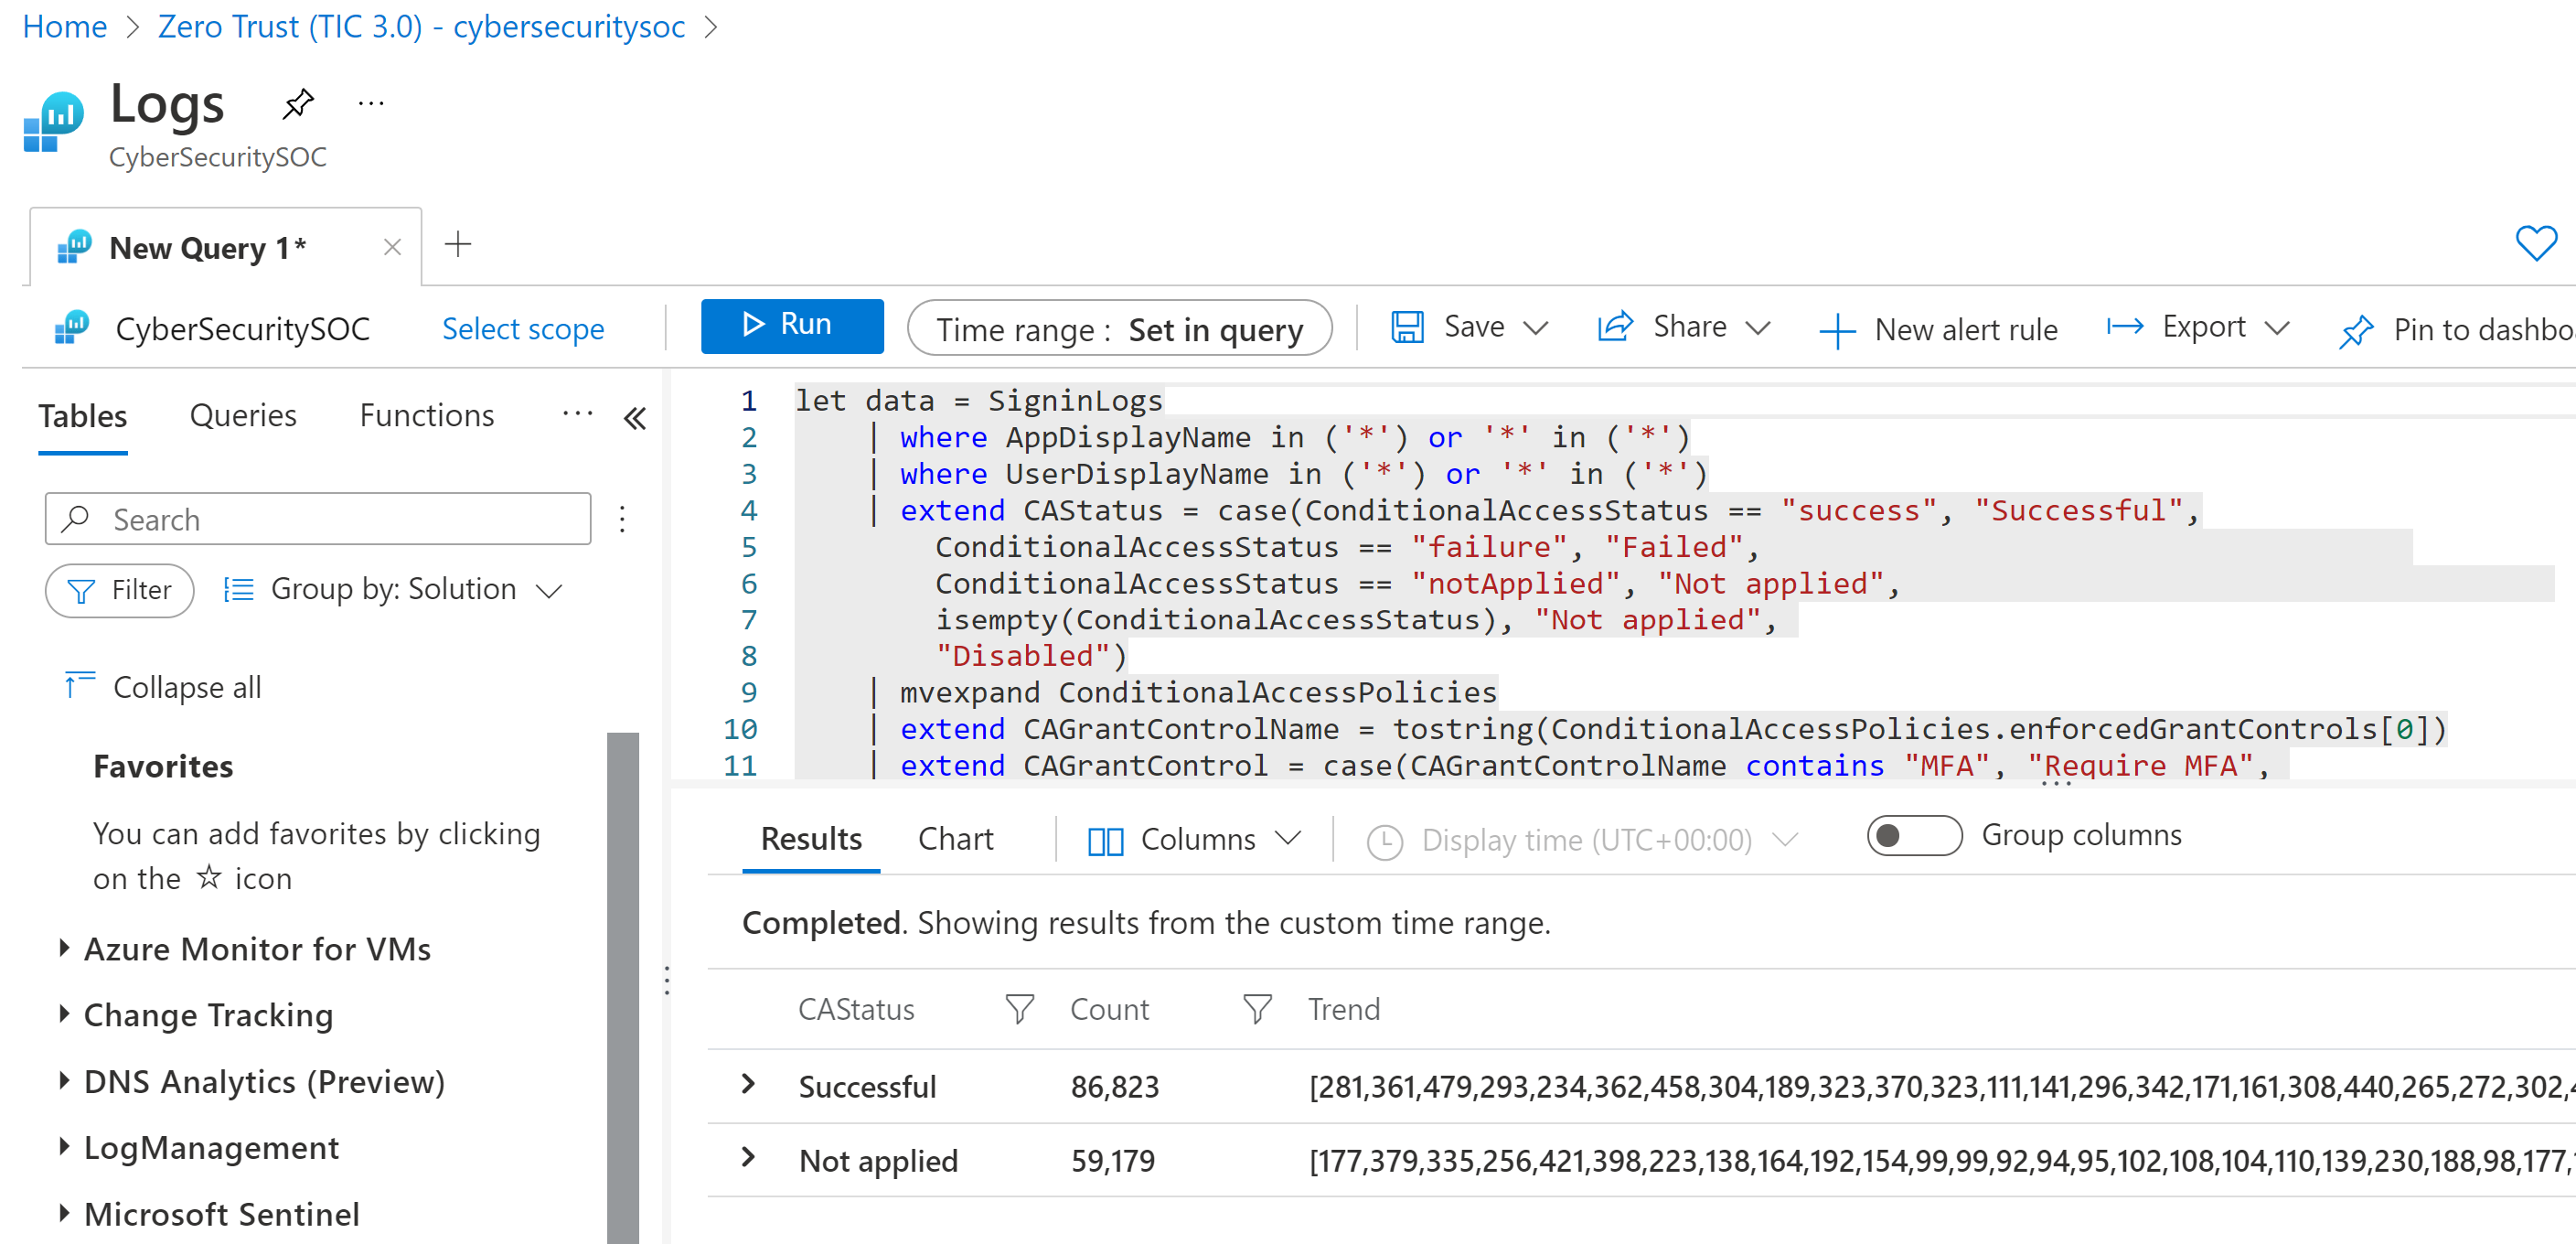
瀏覽查詢。 例如,在自適應存取控制卡片右上角,選擇三點選項選單,然後在日誌檢視中選擇「開啟最後一次執行查詢」。
查詢會在 Microsoft Sentinel 日誌頁面開啟:
設定零信任相關警示
在 Microsoft Sentinel 中,請導覽至分析區。 搜尋 TIC3.0,檢視隨零信任 (TIC 3.0) 解決方案部署的現成分析規則。
預設情況下,零信任 (TIC 3.0) 解決方案會安裝一組分析規則,這些規則已設定為依控制系列監視 零信任 (TIC 3.0) 態勢,而您也可以自訂閾值,以便在態勢發生變更時提醒合規團隊。
例如,如果您的工作負載韌性態勢在一週內低於指定百分比,Microsoft Sentinel 將會產生警示,詳細說明對應的原則狀態(通過/失敗)、已識別的資產,以及上次評估時間,並提供前往 適用於雲端的 Microsoft Defender 的深層連結,以採取修正動作。
根據需要更新規則或設定新的規則:
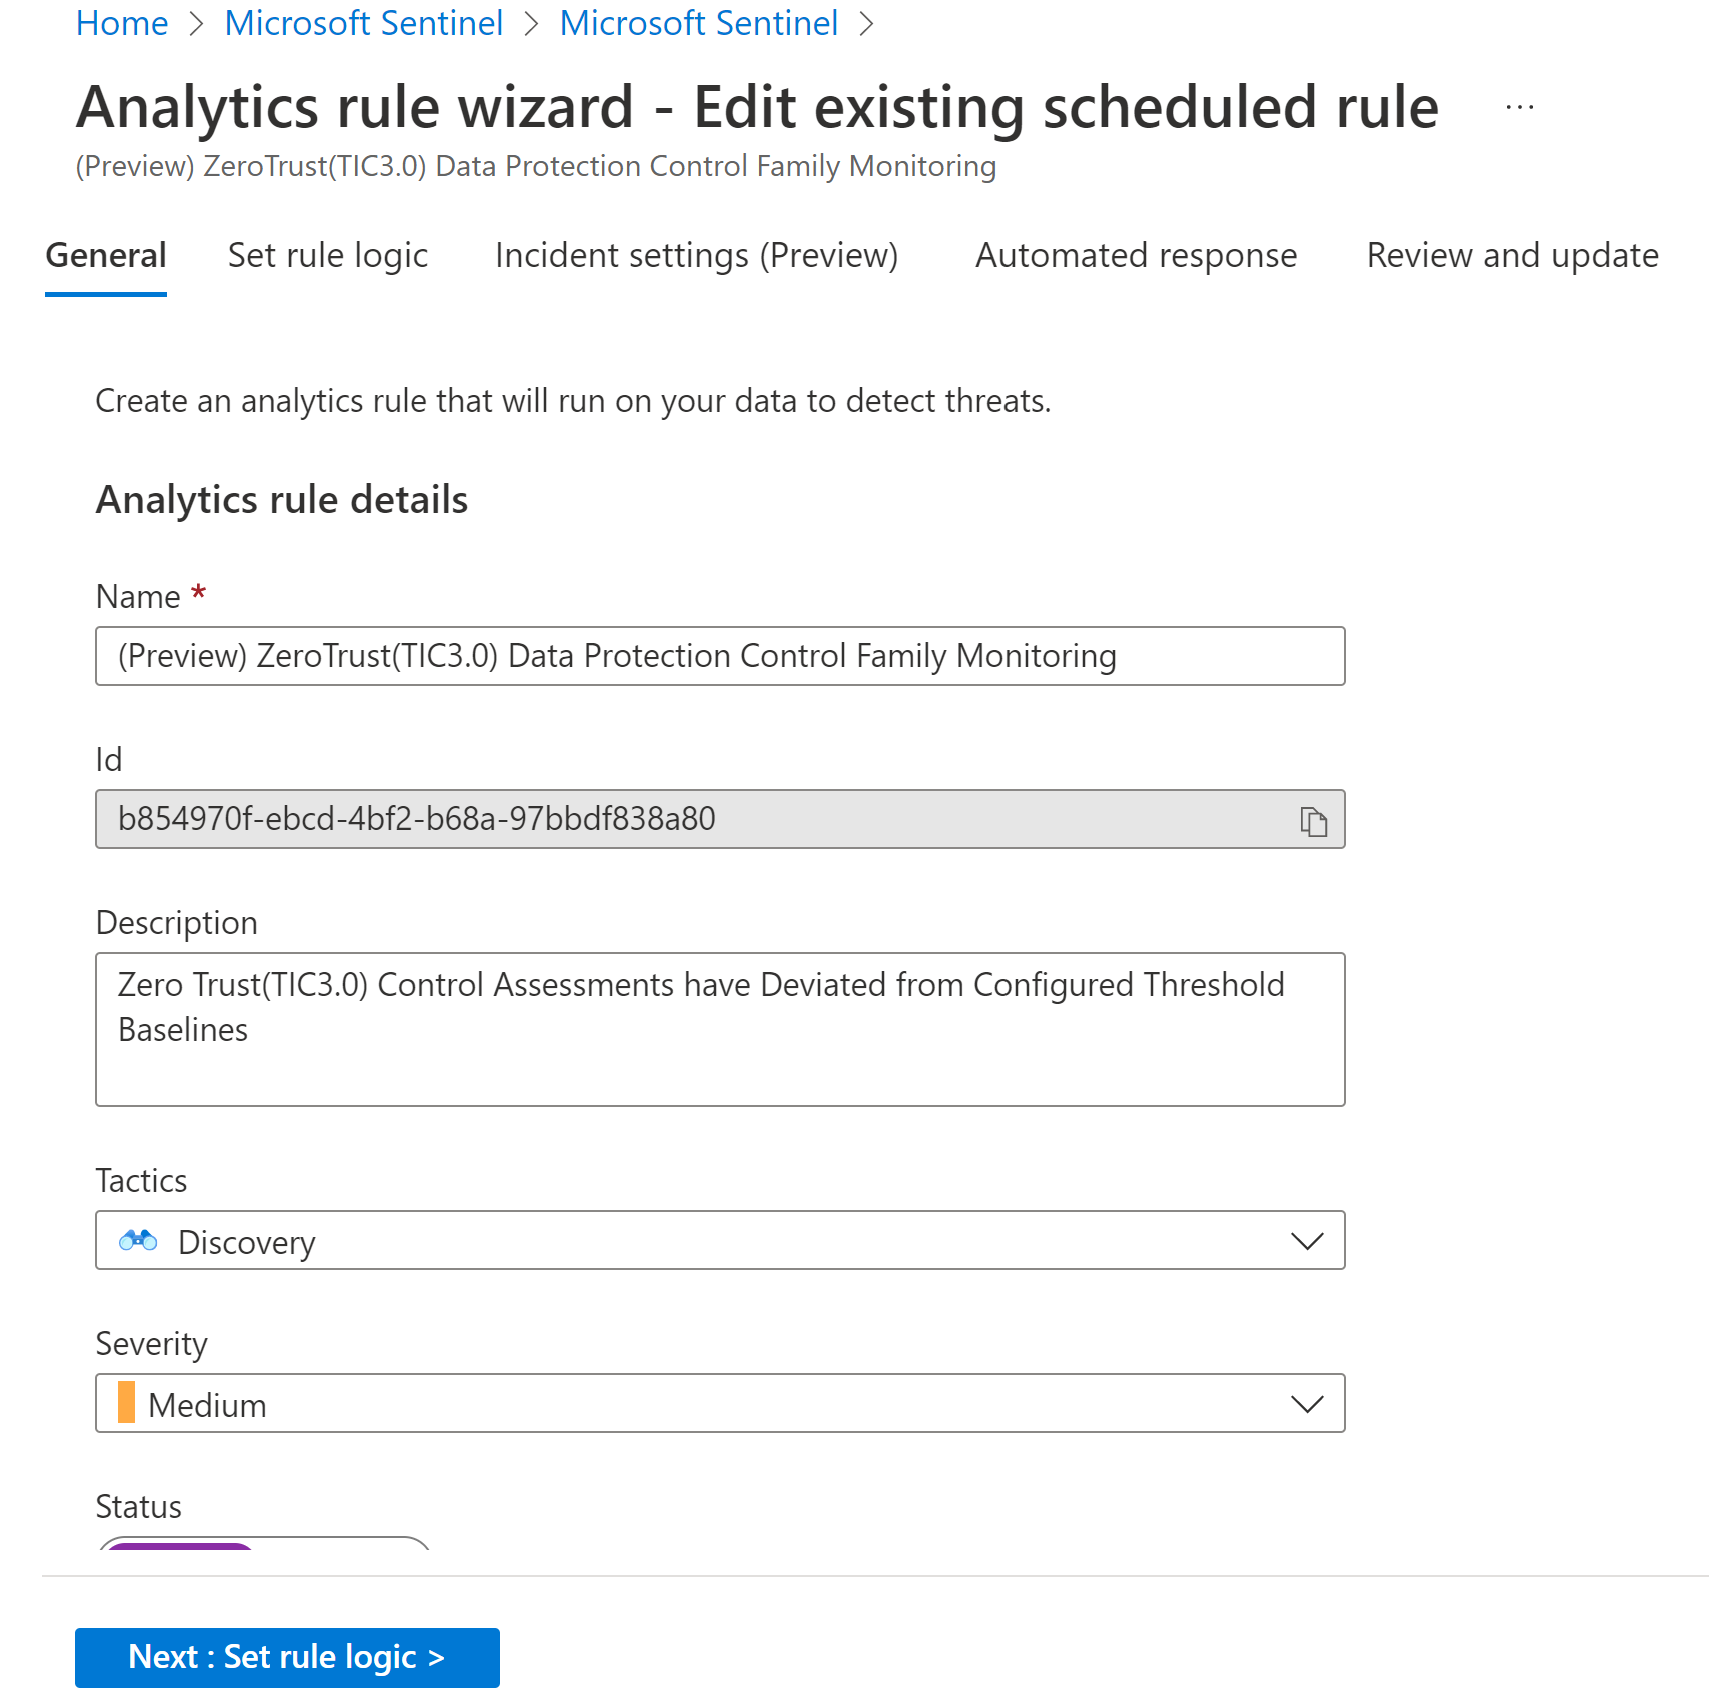
欲了解更多資訊,請參閱 建立自訂分析規則以偵測威脅。
使用 SOAR 回應
在 Microsoft Sentinel 中,導覽至 Automation>Active playbook 標籤,找到 Notify-GovernanceComplianceTeam 工作手冊。
使用此手冊自動監控 CMMC 警示,並透過電子郵件及 Microsoft Teams 訊息通知治理合規團隊相關細節。 根據需要修改戰術手冊:
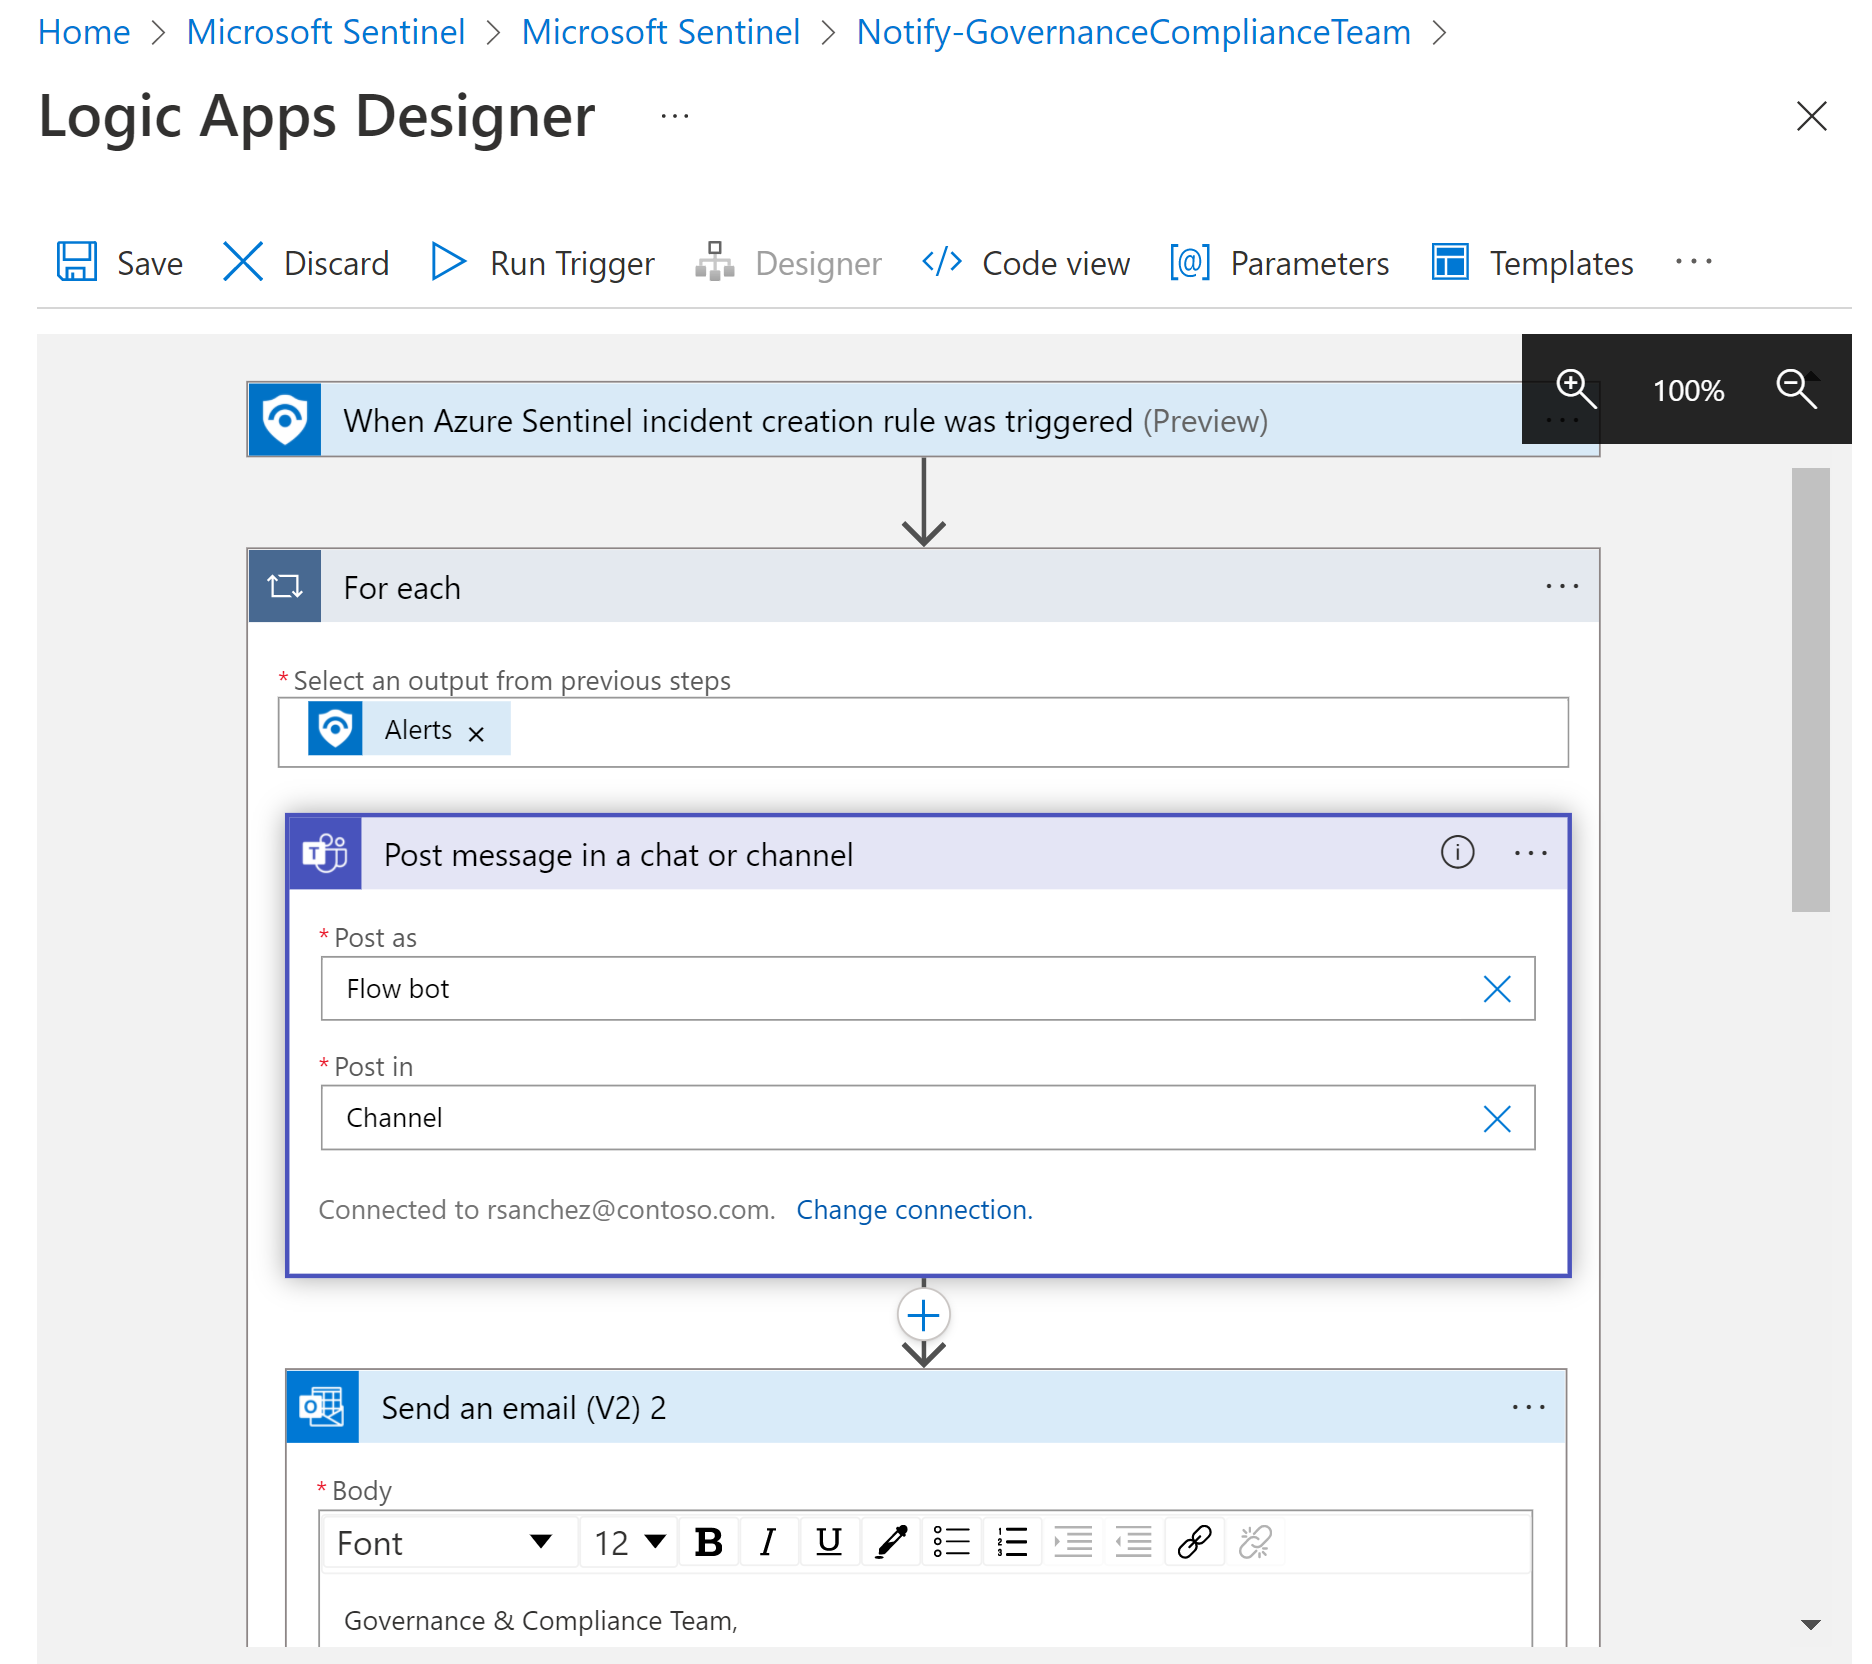
如需詳細資訊,請參閱在 Microsoft Sentinel 劇本中使用觸發程序和動作。
常見問題集
以下問題涵蓋零信任(TIC 3.0)解決方案的常見情境與需求。
支援自訂檢視和報告嗎?
是。 你可以自訂 零信任 (TIC 3.0) 工作簿,依訂閱、工作區、時間、控制族或成熟度參數查看資料,並能匯出並列印工作簿。
欲了解更多資訊,請參閱「使用 Azure 監視器 工作簿來視覺化與監控您的資料」。
是否需要額外的產品?
Microsoft Sentinel 與 適用於雲端的 Microsoft Defender 都是此解決方案的必備先決條件。 詳情請參閱 先修課程 章節。
除了這些服務外,每張控制卡還基於多個服務的資料,視卡片中顯示的資料與視覺化類型而定。 超過 25 項Microsoft服務為 零信任 (TIC 3.0) 解決方案提供豐富化。
沒有資料的面板該如何處理?
無數據的面板提供了起點,以應對零信任及 TIC 3.0 控制要求,包括針對相關控制措施提出建議。
支援多重訂閱、雲端和租戶嗎?
是。 你可以使用 Workbook 參數、Azure Lighthouse 和 Azure Arc,在所有訂閱、雲端和租戶中運用 零信任 (TIC 3.0) 解決方案。
欲了解更多資訊,請參閱使用 Azure 監視器 工作簿以視覺化與監控您的資料,以及在 Microsoft Sentinel 中管理多個租戶作為 MSSP。
支援合作夥伴整合嗎?
是。 工作簿與分析規則皆可自訂以整合合作夥伴服務。
欲了解更多資訊,請參閱使用 Azure 監視器 工作簿以視覺化與監控您的資料,以及在警報中呈現自訂事件細節。
政府區域有這種服務嗎?
是。 零信任 (TIC 3.0) 解決方案目前已公開預覽,並可部署至商業/政府區域。 欲了解更多資訊,請參閱 商業及美國政府客戶的雲端功能可用性。
使用這些內容需要哪些權限?
以下 Microsoft Sentinel 角色決定使用者如何使用這些內容:
Microsoft Sentinel 貢獻者用戶可以建立和編輯工作簿、分析規則及其他 Microsoft Sentinel 資源。
Microsoft Sentinel Reader 使用者可以查看資料、事件、工作簿及其他 Microsoft Sentinel 資源。
欲了解更多資訊,請參閱 Microsoft Sentinel 中的權限。