虛擬網路(VNet)整合可控制 SRE 代理程式將輸出流量傳送到何處。 沒有它,外撥電話就會透過公共網際網路流動。 透過它,流量會經過你的 Azure 虛擬網路。 這種網路整合讓你擁有與其他 Azure 工作負載相同的網路層級控制:與防火牆整合、與私有端點後方資源通訊,以及網路日誌中的可見性。
網路控制模式
SRE 代理提供三種網路控制模式。 選擇符合你安全態勢與作戰情境的模式。
| 模式 | 說明 | 最適合用於 |
|---|---|---|
| 不受限制 | 沒有網路限制。 代理可以連通任何網際網路端點。 | 開發、測試及非敏感工作負載。 |
| 有限 | 基於萬用字元的 URL 允許清單控制代理可以呼叫哪些端點。 | 主機層級的控制,無需完整 VNet 路由。 |
| Azure VNet | 所有非平台輸出流量都會透過你的 VNet 路由傳送,並套用你的 DNS 與防火牆規則。 | 正式執行部署需要 Egress 控制與稽核合規性。 |
根據你的工作負載選擇網路控制模式
請使用以下條件選擇模式:
Azure VNet:若工作負載處理敏感或受管制資料、需完整審計外發網路活動,或必須遵守企業安全政策,請選擇此模式。 此模式建議用於生產環境的企業部署。
限制模式:若想限制特定外部目的地,且不透過虛擬網路路由所有流量,則可選擇此模式。 這種模式在需要部分控制且不需完整虛擬網路設定負擔的情況下運作良好。
無限制:若工作負載為短期開發或測試環境,且無法存取敏感資料,請選擇此模式。 此模式是預設模式。
要選擇模式,請在 Azure 入口網站開啟您的代理程式,並選擇設定>工作區設定。 在運行中的代理程式中切換模式。 設定會隨著模式變更而持續存在。
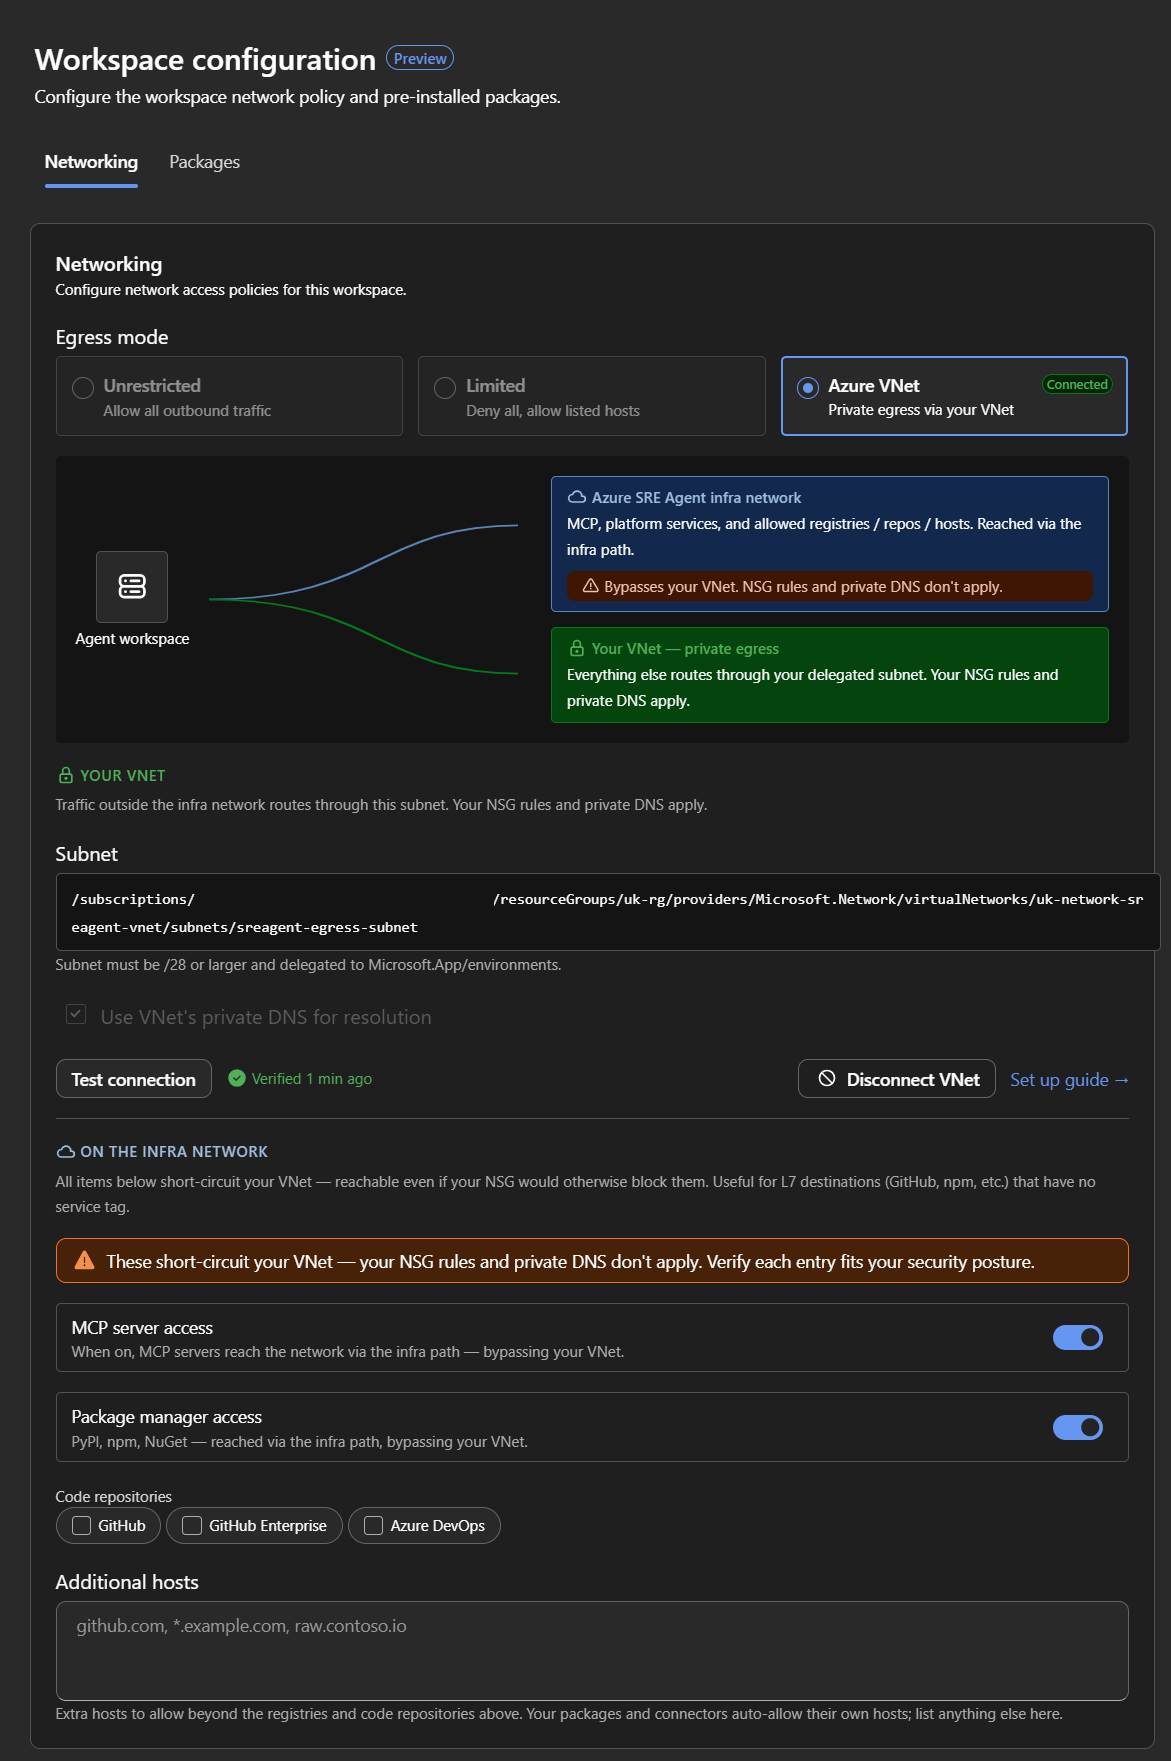
Azure VNet 模式的運作方式
在 Azure VNet 模式下,出站流量會走兩條路徑之一:
您的 VNet。 預設情況下,所有非平台的出站流量都會經過虛擬網路中的委派子網路。 你的 NSG 規則、防火牆政策、自訂 DNS 和網路日誌都會適用。 代理人受該子網其他工作負載相同的控制。 它只能觸及子網能觸及的範圍,僅此而已。
只要你的網路路由和規則允許,代理人員就能存取私人端點、內部服務,以及透過 ExpressRoute 或 VPN 連接的本地系統背後的資源。
Azure SRE Agent 基礎架構網路 代理所依賴的平台服務(如編排、模型端點、遙測)總是經過 Microsoft 的託管基礎設施。 這些服務無法設定。 部分代理功能如套件安裝、程式碼庫存取及遠端 MCP 伺服器需透過公共服務。 要在 Azure VNet 模式下使用這些功能,請啟用相應的切換開關。 如果切換關閉,除非你的 VNet 能直接路由到這些服務(例如透過基於 FQDN 的防火牆規則),否則該功能無法使用。 詳情請參閱 Azure SRE Agent infra network。
流量路由摘要
| 交通類型 | 路徑 | 可配置? |
|---|---|---|
| 你的 Azure 基礎架構(Log Analytics、App Insights、AKS、資料庫、Key Vault ) | 您的 VNet | Yes. 預設會透過 VNet 路由傳送。 |
| 本地系統(ExpressRoute / VPN) | 您的 VNet | Yes. 如果您的網路路由設定允許,即可存取。 |
| 平台服務(編排、模型端點、遙測) | Azure SRE Agent 基礎結構網路 | No. 一律經由受管理的基礎架構傳送。 |
| 套件登錄檔(PyPI、npm、NuGet、apt) | SRE Agent 基礎結構網路 (切換為開啟) 或您的 VNet (FQDN 規則) | Yes. 按登錄切換或預安裝套件 |
| Code repositories (GitHub, GHE, Azure DevOps) | SRE Agent 基礎結構網路 (切換為開啟) 或您的 VNet (FQDN 規則) | Yes. 按提供者切換 |
| 遠端 MCP 伺服器 | SRE Agent 基礎結構網路 (切換為開啟) 或您的 VNet (FQDN 規則) | Yes. 單一切換 |
| 其他主機名稱 | SRE Agent 基礎架構網路(適用於清單中的主機) | Yes. 自訂清單 |
| 連接器流量 | 公用因特網 | No. 沒有經過 VNet 路由。 |
| 輸入(私人端點) | 不支援 | No. 僅輸出。 |
設定 Azure VNet 模式
子網路需求
Azure VNet 模式需要在虛擬網路中設置專用子網路:
- 尺寸:/27 或更大。
-
委派:子網必須委派給
Microsoft.App/environments。 - 區域:子網路必須與你的 SRE 代理資源位於同一區域。
- 專用:子網不能與其他服務共享。
設定 Azure VNet 模式
- 請前往 設定>工作區設定>網路。
- 選取 Azure VNet 作為輸出模式。
- 選擇 瀏覽子網。
- 選擇符合子網路需求的訂閱、資源群組、虛擬網路和子網路。
- 選取 [儲存]。
- 用代表性事件測試客服人員,確認它能取得所需資源。
Azure SRE Agent 基礎結構網路
部分代理功能依賴於難以依 IP 位址列出的公開服務。 在 Azure VNet 模式下,這些功能需要基礎設施網路切換(將該類別路由 Azure SRE 代理基礎設施網路)或在 VNet 中加入基於 FQDN 的防火牆規則,允許流量直接傳送。 請參閱 流量路由摘要 以了解完整的類別與路徑清單。
如果你關閉開關,但 VNet 無法連通該服務,那該功能就無法使用。
備註
你可以套用 Azure 原則 來限制或停用基礎設施網路切換,確保沒有營運商能將流量路由到 VNet 之外。
預先安裝的套件
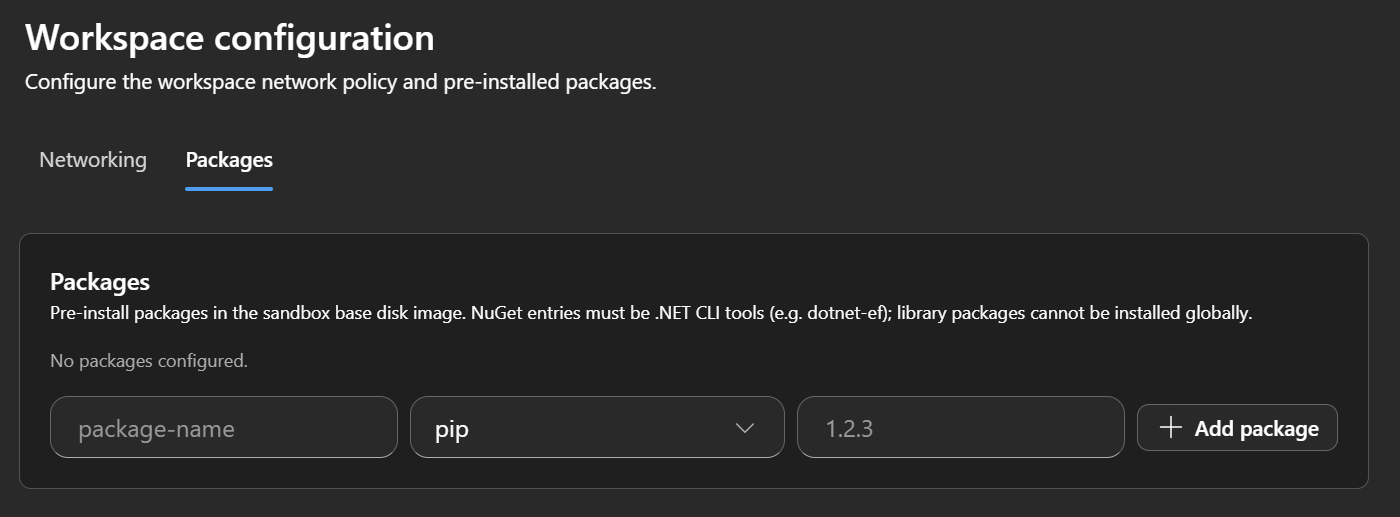
在沙盒基礎磁碟映像中預先安裝套件,讓代理程式每次執行時都能使用這些套件。 當你的工具或腳本依賴預設沙盒環境中未包含的特定套件時,此功能非常有用。
若要設定預裝套件:
在Azure入口開啟你的代理程式,選擇 Settings>Workspace configuration。
選擇「 包裹」 標籤。
輸入套件名稱,選擇套件管理器(pip 或 NuGet),並可選擇指定版本。
選擇 + 新增套件。
備註
NuGet 項目必須是 .NET CLI 工具(例如 dotnet-ef)。 你無法全域安裝函式庫套件。
虛擬網路略過控制項
當你啟用 Azure VNet 模式時,工作區設定頁面的「基礎設施網路」區塊允許你透過公共網際網路將 VNet 以外的類別流量路由到外部。 如果你沒有啟用這些控制,所有客服流量都會經過你的 VNet。
並非每個外部服務都提供 Azure 服務標籤。 例如,GitHub 不是 Azure 服務,也不會暴露服務標籤。 如果你的客服需要存取 GitHub,使用第四層 IP 防火牆時,你唯一的選擇就是維護供應商的 IP 位址清單。 這些清單經常變動,而防火牆如果不夠最新,代理程式就會崩潰。
同樣的情況也適用於多個主要公共服務,如 PyPI、npm、NuGet 以及容器登錄。 這些服務運作於龐大且頻繁變動的全球 IP 範圍,且不受 Azure 服務標籤的保護。
略過切換開關可讓代理程式透過平台輸出通道連線至這些主機。 你的網路團隊會更新防火牆規則,或是搬到支援主機名稱過濾或完全合格網域名稱(FQDN)過濾的防火牆。 例如帶有 FQDN 規則的 Azure 防火牆 Premium,或支援傳輸層安全檢查的網路虛擬設備。
將繞過控制項視為過渡性工具,而非主機名稱感知 Egress 篩選的永久替代方案。
可以使用下列控制項:
| 管理 | 說明 |
|---|---|
| 模型情境協定(MCP)伺服器存取 | 啟用後,MCP 伺服器流量會透過公共網際網路路由,而非你的虛擬網路。 |
| 套件管理器存取權限 | 啟用後,套件管理器的流量(PyPI、npm、NuGet)會透過公共網際網路路由,而非你的虛擬網路。 |
| 程序代碼存放庫 | 選擇哪個程式碼庫供應商(GitHub、GitHub Enterprise、Azure DevOps)會透過公共網際網路路由,而不是你的虛擬網路。 |
| 其他主機 | 輸入額外的主機名稱或萬用字元模式(例如 github.com、*.example.com、raw.contoso.io),以透過公用網際網路而非您的虛擬網路進行路由。 您設定好的套件會自動允許其各自的主機。 |
治理考量
這些控制的存取權限僅限於具有 SRE 代理管理員角色的使用者。 在企業環境中建立 SRE 代理本身就是一項重要的治理行為,因為組織通常需要大量批准才能將服務部署到生產環境。 繞過控制項只是更廣泛企業治理整體架構中的其中一環,包括受控身分識別、on-behalf-of (OBO) 認證,以及 RBAC 權限。 代理程式只能做其權限允許的部分,網路設定則控制流量流向。
檢查網路活動
管理員可以開啟設定>、工作區設定>、檢查並使用網路稽核來檢視代理人的過濾、允許與拒絕的外撥請求。 使用主機、方法、路徑和決策來辨識遭 Limited 或 Azure VNet 原則封鎖的目的地。
網路稽核僅涵蓋代理人員的退出政策決策。 它不是完整的網路稽核追蹤,也沒有包含所有執行時、連接器、平台、防火牆、DNS 或代理事件。
當網路封鎖通話時會發生什麼事
如果外撥請求被 NSG 規則拒絕或沒有路由,代理程式會看到與該子網路上任何工作負載相同的網路錯誤。 代理會在其調查輸出中回報失敗情況(例如「無法連線到 Log Analytics 工作區:連線逾時」),並繼續使用其可存取的工具和資料。 若關鍵資料來源無法取得,調查即不完整,代理人會回報此狀況。
Limitations
以下限制適用。
僅限輸出:虛擬網路整合僅控制輸出(出站)流量。 不支援從私人網路內部連入 Agent 的輸入連線。
連接器不會透過虛擬網路路由:連接器流量是透過公共網際網路路由的。