RDP 短徑會在支援平台上的本機裝置 Windows 應用程式 或遠端桌面應用程式與 Azure 虛擬桌面中的工作階段主機之間建立 UDP 型傳輸。 根據預設,遠端桌面通訊協定 (RDP) 會開始以 TCP 為基礎的反向連線傳輸,然後嘗試使用 UDP 建立遠端工作階段。 如果 UDP 連線成功,TCP 連線會中斷,否則會使用 TCP 連線作為後援連線機制。
UDP 型傳輸提供更好的連線可靠性和更一致的延遲。 TCP 型反向連線傳輸提供與各種網路設定的最佳相容性,並且具有建立 RDP 連線的高成功率。
RDP 短徑有兩種使用方式:
受管理網路,在使用私人連線時,會在用戶端與工作階段主機之間建立直接連線,例如 Azure ExpressRoute 或站對站虛擬私人網路 (VPN) 。 使用託管網路的連線是透過下列其中一個方式建立:
用戶端裝置與工作階段主機之間的直接 UDP 連線,您必須啟用 RDP 短徑接聽程式,並允許每個工作階段主機上的輸入連接埠接受連線。
用戶端裝置與工作階段主機之間的 直接 UDP 連線,使用簡單周遊 NAT 底下 (用戶端與工作階段主機之間的 STUN) 通訊協定。 工作階段主機上的輸入連接埠並非必要條件。
公用網路,使用公用連線時,會在用戶端與工作階段主機之間建立直接連線。 使用公用連線時,有兩種連線類型,此處依優先順序順序列出:
在用戶端和工作階段主機之間使用簡單周遊 NAT (STUN) 通訊協定的 直接 UDP 連線。
在用戶端和工作階段主機之間使用使用轉送 NAT 的周遊 (TURN) 通訊協定進行 轉送的 UDP 連線。
用於RDP 短徑的傳輸是根據通用速率控制協定 (URCP) 。 URCP 通過主動監控網絡狀況來增強 UDP,並提供公平和完整的鏈路利用率。 URCP 根據需要以低延遲和損耗水平運行。
重要事項
-
Azure 雲端:透過 STUN 和 TURN 用於公用網路的 RDP 短徑已正式推出。
-
適用於政府的 Azure 雲端:透過 STUN 和 TURN 的 RDP 短徑已與 **IP 範圍為 **20.140.236.0/22 的專用伺服器一起公開預覽。 客戶可以針對驗證通道中的工作階段主機試用此功能。
主要權益
使用 RDP 短徑具有下列主要優點:
RDP 短徑運作方式
若要瞭解 RDP 短徑如何適用於託管網路和公用網路,請選取下列每個索引標籤。
您可以使用下列方法達到在受管理網路使用 RDP 短徑所需的直接視線連線。
具有直接視線連線意味著用戶端可以直接連接到工作階段主機,而不會被防火牆阻止。
注意事項
如果您使用其他 VPN 類型連線到 Azure,建議您使用 UDP 型 VPN。 雖然大部分的 TCP 型 VPN 解決方案都支援巢狀 UDP,但它們會增加 TCP 壅塞控制的繼承額外負荷,進而降低 RDP 效能。
若要將 RDP 短徑用於受管理網路,您必須在工作階段主機上啟用 UDP 接聽程式。 根據預設,會使用連接埠 3390 ,不過您也可以使用不同的連接埠。
下圖提供對受管理網路和加入 Active Directory 網域的工作階段主機使用 RDP 短徑時網路連線的高階概觀。

連線順序
所有連線首先要透過 Azure 虛擬桌面閘道建立以 TCP 為基礎的反向連線傳輸。 然後,用戶端和工作階段主機會建立初始 RDP 傳輸,並開始交換其功能。 這些功能會使用下列程序交涉:
工作階段主機會將其 IPv4 和 IPv6 位址清單傳送至用戶端。
用戶端會啟動背景執行緒,以建立直接連線至其中一個工作階段主機 IP 位址的平行 UDP 傳輸。
當用戶端探查提供的 IP 位址時,它會繼續透過反向連線傳輸建立初始連線,以確保使用者連線不會有延遲。
如果用戶端具有工作階段主機的直接連線,則用戶端會使用可靠的 UDP 上的 TLS 建立安全連線。
建立RDP 短徑傳輸之後,所有動態虛擬通道 (DVC) ,包括遠端圖形、輸入和裝置重新導向,都會移至新的傳輸。 不過,如果防火牆或網路拓撲導致用戶端無法建立直接的 UDP 連線,RDP 會繼續使用反向連線傳輸。
如果您的使用者同時擁有託管網路和公用網路的 RDP 短徑,則會使用先找到的演算法。 使用者將使用該工作階段最先建立的連線。
為了在使用公用連線時提供 UDP 連線成功的最佳機會,有 直接 和 轉送 連線類型:
直接連線:STUN 用於在用戶端和工作階段主機之間建立直接 UDP 連線。 若要建立此連線,用戶端與工作階段主機必須能夠透過公用 IP 位址和交涉連接埠相互連線。 不過,大部分用戶端都不知道自己的公用 IP 位址,因為它們位於 網路位址轉譯 (NAT) 閘道裝置後面。 STUN 是一種協定,用於從 NAT 閘道設備和用戶端後方自我探索公用 IP 位址,以確定其自己的公開 IP 位址。
若要讓用戶端使用 STUN,其網路必須允許 UDP 流量。 假設用戶端和工作階段主機都可以直接路由到對方探索到的 IP 位址和連接埠,則會透過 WebSocket 通訊協定使用直接 UDP 建立通訊。 如果防火牆或其他網路裝置封鎖直接連線,則會嘗試轉送的 UDP 連線。
轉送連線:TURN 可用來建立連線,當無法直接連線時,透過用戶端與工作階段主機之間的中繼伺服器轉送流量。 TURN 是 STUN 的擴充功能。 使用 TURN 表示事先知道公用 IP 位址和連接埠,可以透過防火牆及其他網路裝置允許。
如果防火牆或其他網路裝置封鎖 UDP 流量,連線將會回復為 TCP 反向連線傳輸。
建立連線時,互動式連線建立 (ICE) 會協調 STUN 和 TURN 的管理,以最佳化建立連線的可能性,並確保優先順序給偏好的網路通訊協定。
根據預設,每個 RDP 工作階段都會使用從暫時連接埠範圍 49152 到 65535 動態指派的 UDP 連接埠 () 接受RDP 短徑流量。 此範圍會忽略連接埠 65330,因為它保留供 Azure 內部使用。 您也可以使用較小且可預測的連接埠範圍。 如需詳細資訊,請參閱 限制公用網路用戶端所使用的連接埠範圍。
提示
公用網路的 RDP 短徑會自動運作,而不需要任何其他設定,只要網路和防火牆允許流量通過,且 Windows 作業系統中工作階段主機和用戶端的 RDP 傳輸設定也使用預設值。
下圖提供針對工作階段主機加入 Microsoft Entra ID 的公用網路使用 RDP 短徑時網路連線的高階概覽。

TURN 轉送可用性
TURN 中繼可在下列Azure地區使用 ACS TURN 中繼 (51.5.0.0/16) :
- 澳大利亞中部
- 澳洲東部
- 澳洲東南部
- 巴西南部
- 加拿大中部
- 加拿大東部
- 印度中部
- 美國中部
- 美國東部
- 美國東部 2
- 法國中部
- 德國中西部
- 以色列中部
- 日本東部
- 日本西部
- 韓國中部
- 南韓
- 墨西哥中部
- 美國中北部
- 北歐
- 挪威西部
- 南非北部
- 南非西部
- 美國中南部
- 東南亞
- 南印度
- 西班牙中部
- 瑞士北部
- Tawain North
- Tawain Northeast
- 阿聯酋中部
- 阿拉伯聯合大公國北部
- 英國南部
- 英國西部
- 美國中西部
- 西歐
- 美國西部
- 美國西部 2
- 美國西部 3
TURN 轉送是根據用戶端裝置的實體位置來選取的。 例如,如果用戶端裝置位於英國,則會選取英國南部或英國西部地區的 TURN 轉送。 如果用戶端裝置遠離 TURN 轉送,UDP 連線可能會回復至 TCP。
網路位址轉譯和防火牆
大部分的 Azure 虛擬桌面用戶端都會在私人網路上的電腦上執行。 網際網路存取是透過網路位址轉譯 (NAT) 閘道裝置提供。 因此,NAT 閘道會修改來自私人網路並目的地為網際網路的所有網路要求。 這類修改旨在在私人網路上的所有電腦之間共用單一公用 IP 位址。
由於 IP 封包修改,流量的接收者會看到 NAT 閘道的公用 IP 位址,而不是實際的傳送者。 當流量返回 NAT 閘道時,它會在傳送者不知情的情況下小心翼翼地將其轉寄給預期的收件者。 在大部分情況下,隱藏在這類 NAT 背後的裝置不知道正在進行轉譯,也不知道 NAT 閘道的網路位址。
NAT 適用於所有工作階段主機所在的 Azure 虛擬網路。 當工作階段主機嘗試達到網際網路上的網路位址時,NAT 閘道 (您自己或Azure) 提供的預設閘道,或者Azure Load Balancer執行位址轉譯。 如需各種類型的來源網路位址轉譯詳細資訊,請參閱 將來源網路位址轉譯 (SNAT) 用於輸出連線。
大多數網路通常包括防火牆,可以檢查流量並根據規則阻止流量。 大部分客戶會將其防火牆設定為防止傳入連線, (也就是說,未經要求) 就傳送來自網際網路的未經要求的封包。 防火牆採用不同的技術來追蹤資料流,以區分請求流量和未經請求的流量。 在 TCP 環境中,防火牆會追蹤 SYN 和 ACK 封包,而且過程非常簡單。 UDP 防火牆通常會根據封包位址使用啟發學習法,將流量與 UDP 流量建立關聯,並允許或封鎖它。 有許多不同的 NAT 實作可供使用。
連線順序
所有連線首先要透過 Azure 虛擬桌面閘道建立以 TCP 為基礎的反向連線傳輸。 然後,用戶端和工作階段主機會建立初始 RDP 傳輸,並開始交換其功能。 如果工作階段主機上已啟用公用網路的 RDP 短徑,工作階段主機便會起始稱為候選者收集的程序:
工作階段主機會列舉指派給工作階段主機的所有網路介面,包括虛擬介面,例如 VPN 和 Teredo。
Windows 服務 遠端桌面服務 (TermService) 會在每個介面上配置 UDP 通訊端,並將 IP:Port 配對儲存在候選資料表中做 為本機候選字串。
遠端桌面服務服務會使用上一個步驟中配置的每個 UDP 通訊端,以嘗試連線至公用網際網路上的 Azure 虛擬桌面 STUN 伺服器。 通訊是藉由傳送小型的 UDP 封包至連接埠 3478 來完成。
如果封包到達 STUN 伺服器,STUN 伺服器會使用公用 IP 和連接埠進行回應。 此資訊會儲存在候選字表中做為 反身候選字。
階段作業主機收集所有候選項目之後,階段作業主機會使用建立的反向連線傳輸,將候選項目清單傳遞至用戶端。
當用戶端從工作階段主機收到候選者清單時,用戶端也會在其一側執行候選者收集。 然後,用戶端會將其候選清單傳送至工作階段主機。
在會話主持人和用戶端交換其候選者清單之後,雙方都嘗試使用所有收集到的候選者來相互連線。 此連線嘗試在雙方同時進行。 許多 NAT 閘道都設定為在輸出資料傳輸初始化通訊端時,立即允許傳入流量進入通訊端。 NAT 閘道的這種行為是同時連線很重要的原因。 如果 STUN 因為遭到封鎖而失敗,則會使用 TURN 進行轉送連線嘗試。
在初始封包交換之後,用戶端和工作階段主機可能會建立一或多個資料流程。 RDP 會從這些資料流程中選擇最快的網路路徑。 然後,用戶端會透過可靠的 UDP TLS 與工作階段主機建立安全連線,並啟動 RDP 短徑傳輸。
在 RDP 建立RDP 短徑傳輸後,所有動態虛擬通道 (DVC) ,包括遠端圖形、輸入和裝置重新導向,都會移至新的傳輸。
如果您的使用者同時擁有託管網路和公用網路的 RDP 短徑,則會使用先找到的演算法,也就是使用者將使用該工作階段最先建立的連線。 如需詳細資訊,請參閱 範例案例 4。
網路設定
若要支援公用網路的 RDP 短徑,您通常不需要任何特定的設定。 如果您的網路設定中可能,工作階段主機和用戶端會自動探索直接資料流程。 但是,每個環境都是獨一無二的,某些網路配置可能會對直接連線的成功率產生負面影響。 遵循 建議 ,增加直接資料流的機率。
由於 RDP 短徑使用 UDP 來建立資料流程,因此如果網路上的防火牆封鎖 UDP 流量,RDP 短徑將會失敗,且連線會回復為 TCP 型反向連線傳輸。 Azure 虛擬桌面使用 Azure 通訊服務和 Microsoft Teams 提供的 STUN 伺服器。 此功能的性質,需要從工作階段主機到用戶端的輸出連線。 很抱歉,在大多數情況下,您無法預測使用者的所在位置。 因此,建議您允許從工作階段主機到網際網路的輸出 UDP 連線。 若要減少所需的連接埠數目,您可以 限制用戶端針對 UDP 流程使用的連接埠範圍 。 設定 RDP 短徑防火牆時,請使用下表做為參考。
如果您的環境使用對稱 NAT,也就是將單一私人來源 IP:Port 對應至唯一的公用目的地 IP:Port,則您可以使用具有 TURN 的轉送連線。 如果您使用 Azure 防火牆和 Azure NAT 閘道,就會發生這種情況。 如需使用 Azure 虛擬網路進行 NAT 的詳細資訊,請參閱使用虛擬網路進行來源網路位址轉譯。
對於使用公用網路的 RDP 短徑成功連線,我們有一些一般建議。 如需詳細資訊,請參閱 一般建議。
如果使用者具有託管網路和公用網路的 RDP 短徑可供使用者使用,則會使用找到的第一個演算法。 使用者將使用該工作階段最先建立的連線。 如需詳細資訊,請參閱 範例案例。
下列各節包含工作階段主機和用戶端裝置的來源、目的地和通訊協定需求,必須允許這些需求,RDP 短徑才能運作。
注意事項
Microsoft 已完成從先前共用的 20.202.0.0/16 子網路轉換至橫跨 39 個 Azure 區域的新 51.5.0.0/16 TURN 轉送 IP 範圍。 這個新系列專門用於 Azure 虛擬桌面和 Windows 365,將其與 Azure 通訊服務基礎結構分開。 此次升級旨在增強通過 TURN/Relay) (公共網絡的RDP 短徑,提供更快、更可靠的連接和改進的用戶體驗。
注意事項
在 TURN 轉送更新期間,TURN 型連線容易出現連線斷線問題。 這些更新通常會在計劃的維護時段內發生,但由於緊急的 Azure 基礎結構修正,偶爾也可能在計劃的時段之外發生。
在上述所有案例中,用戶端會在幾秒鐘內自動重新連線。
工作階段主機虛擬網路
下表詳述工作階段主機虛擬網路之 RDP 短徑的來源、目的地和通訊協定需求。
| 名稱 |
來源 |
來源連接埠 |
Destination |
目的地連接埠 |
Protocol (通訊協定) |
動作 |
| STUN 直接連線 |
VM 子網路 |
任何 |
任何 |
1024-65535
(預設 49152-65535) |
UDP |
允許 |
| STUN/TURN Relay |
VM 子網路 |
任何 |
51.5.0.0/16 |
3478 |
UDP |
允許 |
用戶端網路
下表詳述用戶端裝置的來源、目的地和通訊協定需求。
| 名稱 |
來源 |
來源連接埠 |
Destination |
目的地連接埠 |
Protocol (通訊協定) |
動作 |
| STUN 直接連線 |
用戶端網路 |
任何 |
指派給 NAT 閘道的公用 IP 位址,或由 STUN 端點提供的Azure 防火牆 () |
1024-65535
(預設 49152-65535) |
UDP |
允許 |
| STUN/TURN 繼電器 |
用戶端網路 |
任何 |
51.5.0.0/16 |
3478 |
UDP |
允許 |
重要事項
Azure Government 的專用 TURN 轉送 IP 範圍是 20.140.236.0/22。 透過 TURN 的 RDP 短徑目前在 Azure Government 中處於公開預覽。 客戶可以使用驗證通道來試用此功能。
工作階段主機虛擬網路
下表詳述工作階段主機虛擬網路之 RDP 短徑的來源、目的地和通訊協定需求。
| 名稱 |
來源 |
來源連接埠 |
Destination |
目的地連接埠 |
Protocol (通訊協定) |
動作 |
| STUN 直接連線 |
VM 子網路 |
任何 |
任何 |
1024-65535
(預設值:49152-65535) |
UDP |
允許 |
| STUN/TURN 繼電器 |
VM 子網路 |
任何 |
20.140.236.0/22 |
3478 |
UDP |
允許 |
用戶端網路
下表詳述用戶端裝置的來源、目的地和通訊協定需求。
| 名稱 |
來源 |
來源連接埠 |
Destination |
目的地連接埠 |
Protocol (通訊協定) |
動作 |
| STUN 直接連線 |
用戶端網路 |
任何 |
指派給 NAT 閘道的公用 IP 位址,或由 STUN 端點提供的Azure 防火牆 () |
1024-65535
(預設值:49152-65535) |
UDP |
允許 |
| STUN/TURN 繼電器 |
用戶端網路 |
任何 |
20.140.236.0/22 |
3478 |
UDP |
允許 |
Teredo 支援
雖然 RDP 短徑不需要,但 Teredo 會新增額外的 NAT 周遊候選項目,並增加僅 IPv4 網路中 RDP 短徑連線成功的機會。 若要瞭解如何在工作階段主機和用戶端上啟用 Teredo,請參閱啟用 Teredo 支援。
UPnP 支援
為了增加直接連線的機會,在遠端桌面用戶端端,RDP 短徑可能會使用 UPnP 來設定 NAT 路由器上的連接埠對應。 UPnP 是許多應用程式所使用的標準技術,例如 Xbox、傳遞最佳化和 Teredo。 UPnP 通常可在家用網路上的路由器上使用。 大部分的家用路由器和存取點預設為啟用 UPnP,但在公司網路上則通常會停用。
一般建議
以下是在公用網路使用 RDP 短徑時的一些一般建議:
連線安全性
RDP 短徑可擴充 RDP 多重傳輸功能。 它不會取代反向連接傳輸,而是補充它。 初始工作階段代理是透過 Azure 虛擬桌面服務和反向連線傳輸來管理。 除非所有連線嘗試先符合反向連線工作階段,否則會忽略所有連線嘗試。 驗證後會建立 RDP 短徑,如果成功建立,則會捨棄反向連線傳輸,且所有流量都會流經 RDP 短徑。
RDP 短徑使用工作階段主機的憑證,在用戶端和工作階段主機之間透過可靠的 UDP 使用 TLS 的安全連線。 根據預設,用於 RDP 加密的憑證是由作業系統在部署期間自行產生。 Azure 虛擬桌面目前不支援使用憑證授權單位所頒發的憑證。
範例案例
以下是一些範例案例,顯示如何評估連線,以決定是否跨不同的網路拓撲使用 RDP 短徑。
案例 1
UDP 連線只能透過公用網路 (網際網路) ,在用戶端裝置與工作階段主機之間建立。 直接連線,例如 VPN 無法使用。 允許透過防火牆或 NAT 裝置使用 UDP。
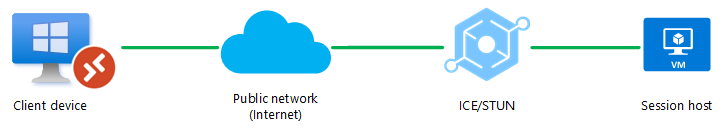
案例 2
防火牆或 NAT 裝置會封鎖直接的 UDP 連線,但轉送的 UDP 連線可以透過公用網路 (網際網路) ,在用戶端裝置與工作階段主機之間使用 TURN 轉送。 無法使用其他直接連線,例如 VPN。
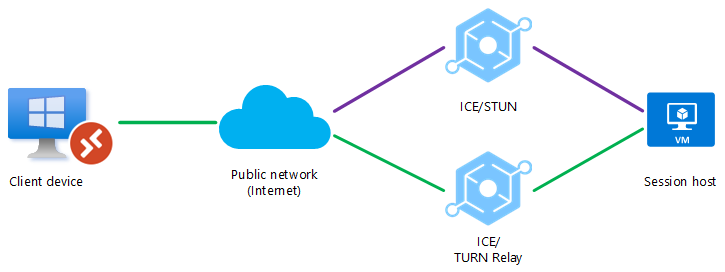
案例 3
可以在用戶端裝置與工作階段主機之間透過公用網路或直接 VPN 連線建立 UDP 連線,但未啟用託管網路的 RDP 短徑。 當用戶端啟動連線時,ICE/STUN 協定可以看到多個路由,並將評估每個路由並選擇延遲最低的路由。
在此範例中,將建立透過直接 VPN 連線的公用網路使用 RDP 短徑的 UDP 連線,因為它具有最低的延遲,如綠線所示。
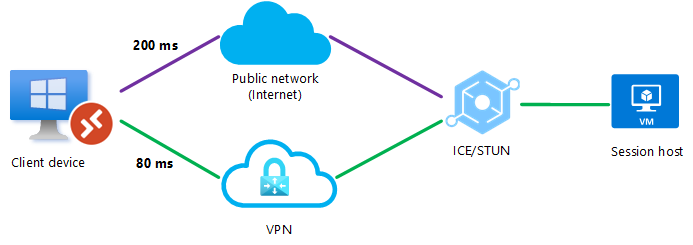
案例 4
同時啟用公用網路和受管理網路的 RDP 短徑。 可以在用戶端裝置與工作階段主機之間,透過公用網路或直接 VPN 連線建立 UDP 連線。 當用戶端起始連線時,會同時嘗試透過連接埠 3390) (的受管理網路使用 RDP 短徑 進行連線,透過 ICE/STUN 通訊協定RDP 短徑公用網路。 將使用第一個找到的演算法,使用者將使用該會話最先建立的連線。
由於透過公用網路有更多步驟,例如 NAT 裝置、負載平衡器或 STUN 伺服器,因此最先找到的演算法可能會使用受管理網路的 RDP 短徑選取連線,並首先建立連線。
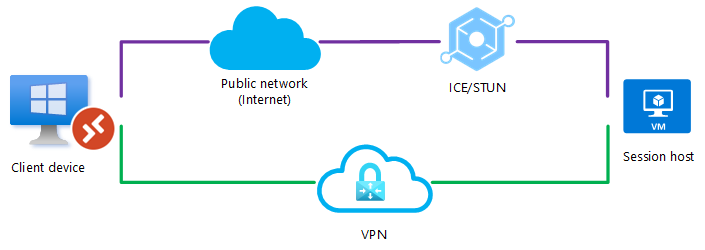
案例 5
可以在用戶端裝置與工作階段主機之間透過公用網路或直接 VPN 連線建立 UDP 連線,但未啟用託管網路的 RDP 短徑。 若要防止 ICE/STUN 使用特定路由,系統管理員可以封鎖其中一個 UDP 流量路由。 封鎖路由可確保一律使用剩餘的路徑。
在此範例中,直接 VPN 連線會封鎖 UDP,且 ICE/STUN 通訊協定會透過公用網路建立連線。
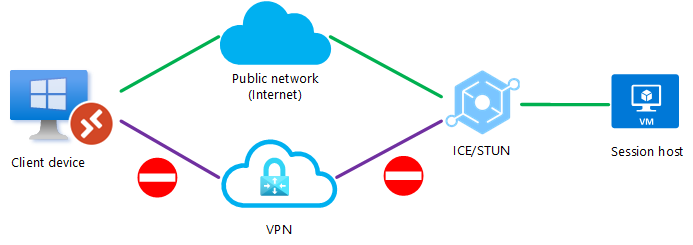
案例 6
已設定公用網路和受管理網路的 RDP 短徑,但無法使用直接 VPN 連線建立 UDP 連線。 防火牆或 NAT 裝置也會封鎖使用公用網路 (網際網路) 的直接 UDP 連線,但轉送的 UDP 連線可以使用 TURN 透過公用網路 (網際網路) 在用戶端裝置與工作階段主機之間轉送。
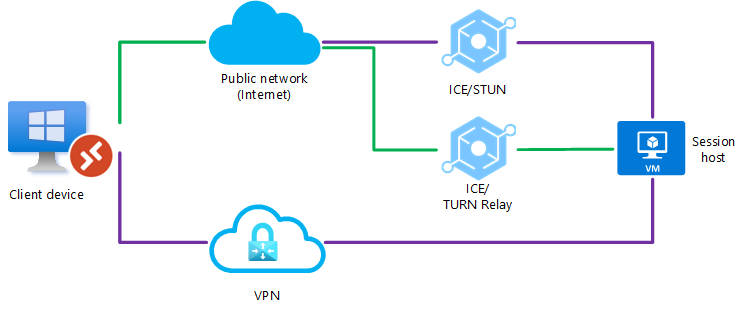
案例 7
已設定公用網路和受管理網路的 RDP 短徑,但無法建立 UDP 連線。 在此情況中,RDP 短徑將會失敗,而且連線會回復為 TCP 型反向連線傳輸。
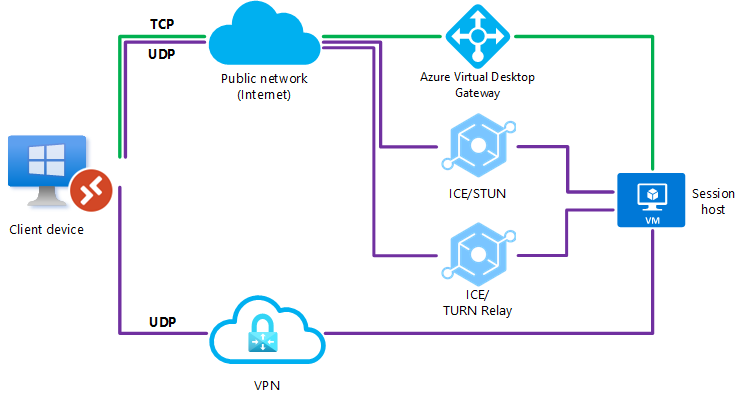
後續步驟

