透過使用 Microsoft Defender 應用程式和 Microsoft Intune,在已註冊的 iOS 裝置上部署 適用於端點的 Microsoft Defender。 部署選項支援有監督設備、無監督設備,以及使用 Intune 使用者註冊的裝置。
本文中的程序需要使用 Microsoft Intune。 Intune 是獨立產品,不屬於 適用於端點的 Microsoft Defender,也不是所有訂閱中都有。 若要使用 Intune,您需要訂用包含 Intune 的訂閱方案;或者,您也可以另外單獨購買其獨立訂閱或附加元件。 欲了解更多資訊,請參閱 Microsoft Intune 授權條款。
Prerequisites
請使用以下權限的帳號:
Microsoft Intune:可同時指派應用程式管理員及政策與設定檔管理器的內建角色,或使用具有等效權限的自訂角色:
- 應用程式管理員提供新增、設定及指派 Microsoft Defender 應用程式所需的行動應用程式及管理應用程式權限。
- Policy and Profile Manager 提供本文中建立及指派設定檔所需的裝置設定與註冊權限。
將角色分配範圍涵蓋你所管理的使用者和裝置。 關於每個角色所包含的權限,請參見 Microsoft Intune 內建的角色權限。
Microsoft Defender 入口網站:在 Microsoft Defender 全面偵測回應 統一角色導向存取控制(RBAC)中,指派安全操作 \ 安全資料 \ 安全資料基礎(讀取),並存取包含已註冊裝置的裝置群組。 在仍使用 Defender for Endpoint RBAC 的組織中,將檢視資料>安全操作與存取權限分配給適用的裝置群組。
將使用者的 iOS 裝置註冊到 Intune。 欲了解更多資訊,請參閱Enroll iOS and iPadOS 裝置於 Microsoft Intune。
指派使用者一個 Defender for Endpoint 授權,以便使用 Microsoft Defender 應用程式。 相關說明請參見 「授權分配給使用者」。
如果您的註冊方式需要使用 公司入口網站 應用程式,請確認使用者已安裝並登入該應用程式並完成註冊。 對於即時 (JIT) 註冊且不需要 公司入口網站 應用程式的情境,請將 Microsoft Authenticator 應用程式部署為必要應用程式。 Authenticator 提供 JIT 註冊所使用的 SSO 擴充功能。
注意事項
Microsoft Defender 應用程式可在 Apple App Store 取得。
將應用程式部署到有監督與無監督的裝置
將 Microsoft Defender 應用程式加入 Intune,以便部署到有監督和無監督的 iOS 裝置。
新增 iOS 商店應用程式
如果你是以大量購買方式部署 Microsoft Defender 應用程式,請跳過此程序。
將 Microsoft Defender 應用程式加入 Intune,作為 iOS 商店應用程式。 詳細說明請參閱「將 iOS 商店應用程式加入 Microsoft Intune」(連結會在 Intune 文件的新分頁開啟)。
在位於 https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps 的 Microsoft Intune 系統管理中心中的 應用程式 | 所有應用程式 頁面上,選取  建立,並使用下列特定設定:
- 平台:選擇 iOS/iPadOS。
- 應用程式類型:在商店應用程式區塊選擇 iOS 商店應用程式。
在 新增應用程式 的精靈中,請在 應用程式資訊 標籤中設定以下設定:
- 選擇搜尋 App Store,搜尋 Defender,再選擇 Microsoft Defender: Security。
- 最低作業系統:選擇 iOS 17.0。
建立應用程式後,應用程式詳情頁面會打開。 若要稍後返回該頁面,請在 應用程式 | 所有應用程式 頁面上選取 Microsoft Defender:安全性。 在應用程式詳情頁面的 「監視器」中,選擇 裝置安裝狀態 以確認安裝是否成功完成。
受監督裝置的完整部署
Microsoft Defender 應用程式利用平台的進階管理功能,在受監督的 iOS/iPadOS 裝置上提供更強的功能。 它也能提供網路保護,無需裝置安裝本地 VPN。 此配置保護使用者免受網路釣魚及其他網路威脅。
用應用程式設定政策和裝置設定設定檔來配置監督裝置。
使用 Microsoft Intune 設定監督模式
透過應用程式設定政策與裝置設定檔,為 Microsoft Defender 應用程式設定監督模式。
應用程式設定原則
注意事項
這個針對受監督裝置的應用程式設定政策只適用於受管理裝置。 作為最佳實務,將政策指派給 所有裝置。
建立 一個受管理裝置 應用程式設定政策。 詳細說明請參閱 「建立應用程式設定政策 」(連結會在 Intune 文件的新分頁開啟)。
在 Microsoft Intune 管理中心https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration的 App |設定頁面,選擇建立>受管理裝置。
在 建立應用程式組態政策 向導中,請設定以下設定:
基礎 標籤:
- 平台:選擇 iOS/iPadOS。
- 目標應用程式:選擇選擇應用程式,找到並選擇 Microsoft Defender: Security,然後選擇確定。
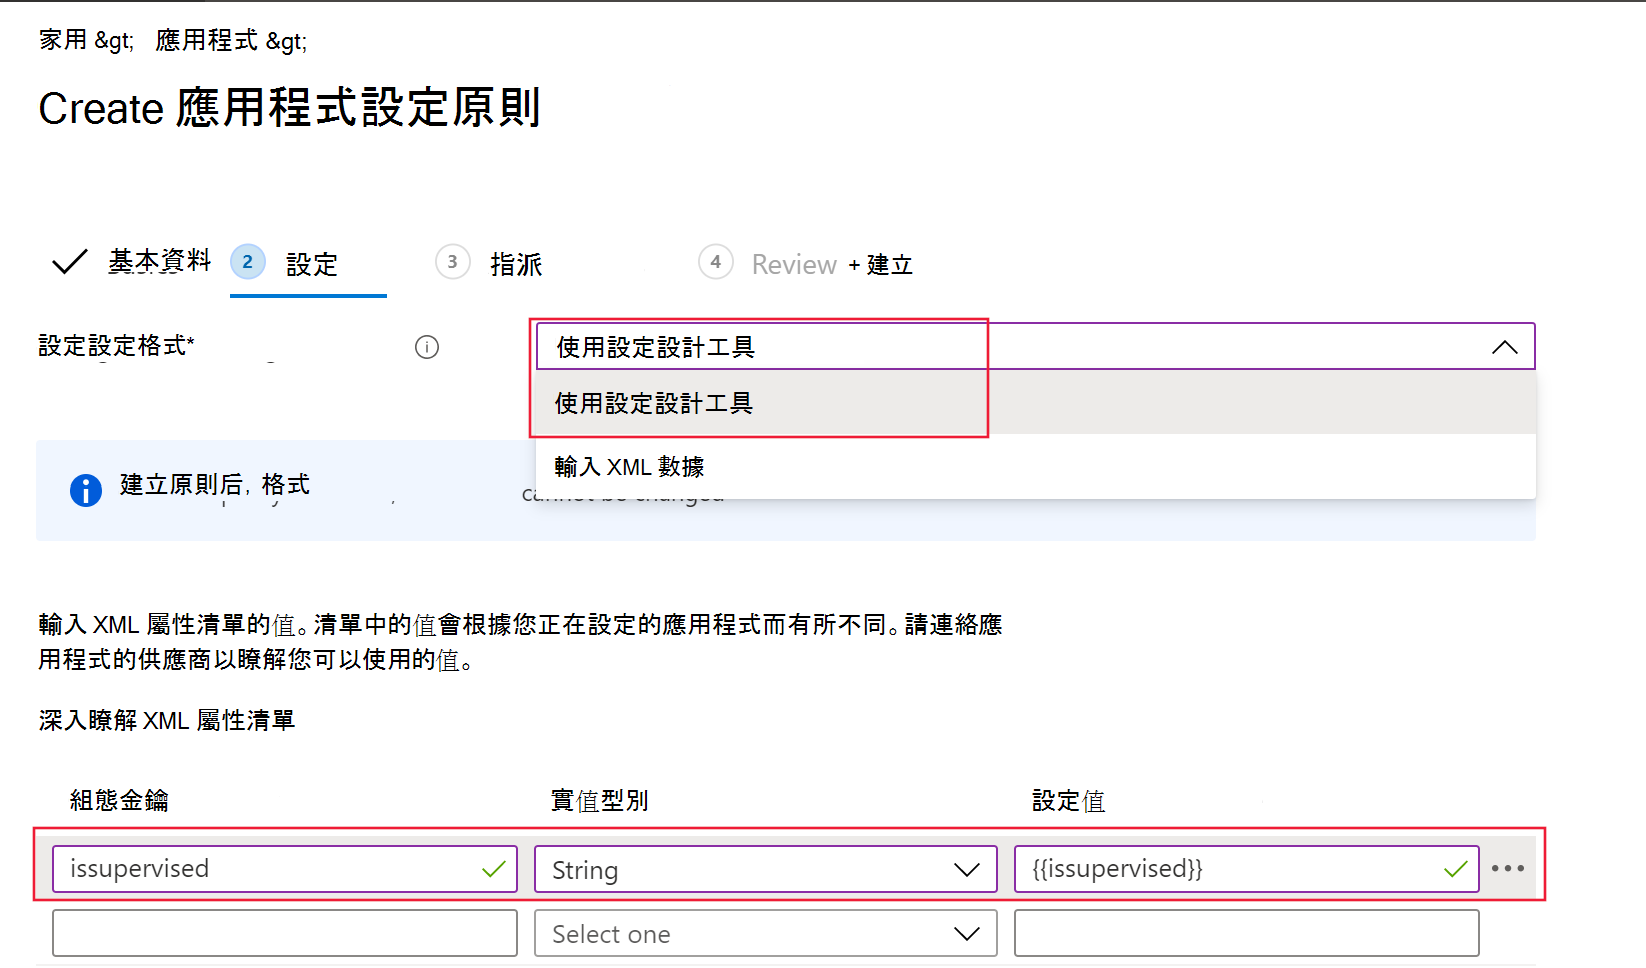
設定 分頁:
- 設定格式:選擇 使用設定設計器。
-
配置說明:輸入
issupervised。 - 值類型:選擇 字串。
-
設定值:輸入
{{issupervised}}。
指派 標籤:作為最佳做法,將政策指派給 所有裝置。 如果你把政策指派給使用者群組,使用者必須先登入裝置,政策才會生效。 如需詳細資訊,請參閱 指派使用者和裝置設定檔。

裝置配置檔 (控制過濾器)
注意事項
在受監督的 iOS/iPadOS 裝置上,自訂 的 ControlFilter.mobileconfig 設定檔啟用網路保護 ,無需在裝置上設置本地迴圈 VPN。 此配置可保護使用者免受網路釣魚及其他網路攻擊,且不需使用本地 VPN。
不過, ControlFilter 設定檔因平台限制無法支援 Always-On VPN (AOVPN) 。
部署下列任一個設定檔:
零觸控(靜音)控制過濾器:此配置檔允許使用者靜默上線。 從 ControlFilterZeroTouch 下載設定檔。
控制過濾器:從 ControlFilter 下載設定檔。
下載選定的設定檔後,建立自訂的裝置設定檔。 詳細說明請參閱 Microsoft Intune 中「為 Apple 裝置新增自訂設定」(連結會在 Intune 文件的新分頁開啟)。
當您在 Microsoft Intune 系統管理中心的 裝置 | 設定 頁面上的 原則 索引標籤中,選取 >https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration新增原則 來建立原則時,請使用下列特定設定:
- 平台:選擇 iOS/iPadOS。
- 設定檔類型:選擇 範本。
- 範本名稱:選擇 自訂。
在 自訂 精靈中,請設定以下設定:
-
設定設定 標籤:在 設定檔中,找到並選擇
.mobileconfig你下載的檔案。 - 指派 標籤:在這種情況下,最佳做法是將設定檔指派給所有受管理的 iOS 裝置。
設定非監管裝置的自動上線
使用零觸控上線或 VPN 設定檔的自動上線,將 Defender for Endpoint 的上線流程自動化。
設定零接觸上線
注意事項
零觸控無法在沒有用戶親和力的 iOS 裝置上設定,例如無使用者或共享裝置。
透過建立部署設定檔,設定 適用於端點的 Microsoft Defender 進行靜默部署與啟用。 使用者會收到安裝通知,Defender for Endpoint 安裝時無需開啟應用程式。
建立 VPN 裝置設定檔。 詳細說明請參閱 「建立裝置設定檔 」(連結會在 Intune 文件的新分頁開啟)。 關於可用 VPN 設定的資訊,請參閱在 Microsoft Intune 中為 Apple 裝置設定 VPN。
當您在 Microsoft Intune 系統管理中心的 裝置 | 設定 頁面上的 原則 索引標籤中,選取 >https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration新增原則 來建立原則時,請使用下列特定設定:
- 平台:選擇 iOS/iPadOS。
- 設定檔類型:選擇 範本。
- 範本名稱:選擇 VPN。
在 VPN 精靈中,請使用 設定 標籤中的以下特定設定:
- 連線類型:選擇 自訂 VPN。
-
基礎 VPN 部分:
-
連線名稱:輸入
適用於端點的 Microsoft Defender。 -
VPN 伺服器位址:輸入
127.0.0.1。 - 認證方式:選擇 使用者名稱和密碼。
- 分割通道:確認已選取 停用。
-
VPN 識別碼:輸入
com.microsoft.scmx。 -
輸入自訂 VPN 屬性的鍵值對:
-
說明:輸入
SilentOnboard。 -
值:輸入
True。 - 預設情況下,使用者無法在應用程式內更改開關。 為了讓使用者能在應用程式內更改 VPN 切換,請新增以下鍵值組合:
-
說明:輸入
EnableVPNToggleInApp。 -
值:輸入
True。
-
說明:輸入
-
說明:輸入
-
連線名稱:輸入
-
自動 VPN 部分:
-
自動 VPN 類型:選擇 隨選 VPN。
- 隨選規則:選取 新增,選取 我想要執行下列動作>建立 VPN,然後選取 我想要限制為>所有網域。
- 封鎖使用者關閉自動 VPN:選擇 「是 」以阻止使用者停用 VPN。 預設情況下,這個設定沒有設定,使用者只能在 設定中關閉 VPN。
-
自動 VPN 類型:選擇 隨選 VPN。
Intune 將設定檔同步到目標 iOS 裝置後:
- Defender for Endpoint 已部署並靜默上線。 裝置在上線後會在 Microsoft Defender 入口網站中顯示。
- 會向使用者的裝置發送臨時通知。
- 網頁保護及其他功能已啟用。
在某些情況下,例如密碼更改或多重驗證提示後,零觸控入職可能需要用戶手動登入 Microsoft Defender 應用程式。
首次上線時:使用者會收到靜默通知。

使用者需採取以下步驟:
- 打開 Microsoft Defender 應用程式或點擊通知。
- 從帳戶選擇畫面選擇已註冊的企業帳戶。
- 登入。
裝置已完成上線並開始向 Microsoft Defender 入口網站回報。
對於先前已上線的裝置:使用者會收到靜音通知。

若要繼續向 Microsoft Defender 入口網站回報:
- 打開 Microsoft Defender 應用程式,或點擊通知。
- 當 Microsoft Defender 應用程式提示時,請登入。
裝置又開始回報給 Microsoft Defender 入口網站。
注意事項
- 零接觸設定可在背景中進行,最多可能需要 5 分鐘才能完成。
- 對於受監督設備,請使用 ZeroTouch Control Filter 設定檔設定零接觸導入。 在這種情況下,Defender for Endpoint VPN 設定檔並未安裝在裝置上,而控制過濾器設定檔則提供網路保護。


設定 VPN 設定檔的自動上線
注意事項
此選項透過設定 VPN 設定檔簡化了入職流程。 如果你使用零接觸入門,請不要設定這個選項。
對於非監督裝置,本地迴圈 VPN 提供網路保護。 VPN 不會把流量傳送到裝置外。
設定自動設定 Defender for Endpoint VPN 設定檔,讓使用者在入職時不必自行設定設定檔。
建立 VPN 裝置設定檔。 詳細說明請參閱 「建立裝置設定檔 」(連結會在 Intune 文件的新分頁開啟)。 關於可用 VPN 設定的資訊,請參閱在 Microsoft Intune 中為 Apple 裝置設定 VPN。
當您在 Microsoft Intune 系統管理中心的 裝置 | 設定 頁面上的 原則 索引標籤中,選取 >https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration新增原則 來建立原則時,請使用下列特定設定:
- 平台:選擇 iOS/iPadOS。
- 設定檔類型:選擇 範本。
- 範本名稱:選擇 VPN。
在 VPN 精靈中,請使用 設定 標籤中的以下特定設定:
- 連線類型:選擇 自訂 VPN。
-
基礎 VPN 部分:
-
連線名稱:輸入
適用於端點的 Microsoft Defender。 -
VPN 伺服器位址:輸入
127.0.0.1。 - 認證方式:選擇 使用者名稱和密碼。
- 分割通道:確認已選取 停用。
-
VPN 識別碼:輸入
com.microsoft.scmx。 -
輸入自訂 VPN 屬性的鍵值對:
-
說明:輸入
AutoOnboard。 -
值:輸入
True。 - 預設情況下,使用者無法在應用程式內更改開關。 為了讓使用者能在應用程式內更改 VPN 切換,請新增以下鍵值組合:
-
說明:輸入
EnableVPNToggleInApp。 -
值:輸入
True。
-
說明:輸入
-
說明:輸入
-
連線名稱:輸入
-
自動 VPN 部分:
- 自動 VPN 類型:選擇 隨選 VPN。
- 隨選規則:選取 新增,選取 我想要執行下列動作>建立 VPN,然後選取 我想要限制為>所有網域。
- 封鎖使用者關閉自動 VPN:選擇 「是 」以阻止使用者停用 VPN。 預設情況下,這個設定沒有設定,使用者只能在 設定中關閉 VPN。
設定 Intune 使用者註冊
請依照以下步驟部署 Microsoft Defender 應用程式至使用 Intune 用戶註冊的 iOS 裝置。
管理員設定
要設定 Defender for Endpoint 的 Intune 使用者註冊:
在 Intune 中設定 Apple 用戶註冊設定檔。 對於新的註冊,請使用帳戶驅動的 Apple 使用者註冊。 使用 公司入口網站 的使用者註冊僅適用於已使用此設定檔類型的裝置。
設定 Microsoft Enterprise 單一登入(SSO)外掛。 提供 SSO 擴充功能的 Microsoft Authenticator 應用程式,是 iOS 裝置使用者註冊的必要條件。
在 Intune 建立裝置設定檔。 如需詳細資訊,請參閱 Microsoft Apple 裝置的企業 SSO 外掛程式。 在個人檔案中新增以下設定:
-
應用程式組合 ID:新增 Microsoft Defender 應用程式組合 ID,
com.microsoft.scmx。 -
另一種配置是:加入鍵
device_registration,選擇 字串 類型,然後輸入{{DEVICEREGISTRATION}}為值。
-
應用程式組合 ID:新增 Microsoft Defender 應用程式組合 ID,
設定應用程式設定金鑰以啟用使用者註冊。
建立 一個受管理裝置 應用程式設定政策。 詳細說明請參閱 「建立應用程式設定政策 」(連結會在 Intune 文件的新分頁開啟)。
在 Microsoft Intune 管理中心https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration的 App |設定頁面,選擇
建立>受管理裝置。在 建立應用程式設定政策 的精靈中,設定以下特定設定:
基礎 標籤:
- 平台:選擇 iOS/iPadOS。
- 目標應用程式:選擇選擇應用程式,找到並選擇 Microsoft Defender: Security,然後選擇確定。
設定 分頁:
- 設定格式:選擇 使用設定設計器。
-
配置說明:輸入
UserEnrolmentEnabled。 - 值類型:選擇 字串。
-
設定值:輸入
True。
從 Intune 部署 Microsoft Defender 應用程式,作為必須的使用者授權批量購買應用程式。
使用者上線
當 Microsoft Defender 應用程式安裝在使用者裝置上後,每位使用者登入並完成入職程序。 裝置上線後,會出現在 Microsoft Defender 入口網站的裝置庫存頁面。
支援的功能與限制
- iOS 版 Defender for Endpoint 的功能包括網頁保護、網路保護、越獄偵測、作業系統與應用程式的漏洞管理,以及 Microsoft Defender 入口網站中的警示。
- 使用者註冊不支援零觸控部署與 VPN 設定檔自動導向,因為管理員無法為此註冊類型部署全裝置 VPN 配置檔。
- 在應用程式漏洞管理方面,只有管理式 Apple 檔案系統(APFS)卷中的應用程式會被看到。
- 新上線的裝置在套用合規性原則後,最多可能需要 10 分鐘才會顯示為符合規範。
更多資訊請參閱 Apple 用戶註冊限制及未支援功能。
完成上線並檢查狀態
完成設定程序並確認裝置狀態:
Intune 在 iOS 裝置安裝 Defender for Endpoint 後,應用程式圖示會出現。
點擊 Defender for Endpoint 應用程式圖示,並依照螢幕指示完成入職流程。 使用者接受 Microsoft Defender 應用程式所需的 iOS 權限。
注意事項
如果你設定了零觸控入門,請跳過這個步驟。 設定零觸控入職後,你不需要手動開啟應用程式。
完成入職後,請確認該裝置是否出現在 Microsoft Defender 入口網站的裝置清單中。