使用排除功能防止 macOS 上的 適用於端點的 Microsoft Defender 掃描受信任的檔案、資料夾、程序和副檔名。 排除事項適用於按需掃描、即時保護(RTP)及行為監控(BM),同時保留端點偵測與回應(EDR)可視性。
防毒排除僅適用於防毒軟體功能,不適用於 EDR。 被排除在防毒掃描之外的檔案仍可能導致 EDR 警示及其他偵測。
排除功能有助於避免錯誤偵測,或減輕 macOS 上 Defender for Endpoint 造成的效能問題。 要識別排除的過程、路徑或延伸,請使用 即時保護統計。
警告
定義排除項目會降低 macOS 上 Defender for Endpoint 所提供的保護。 在新增排除前評估風險,並只排除你確信非惡意檔案。
重要事項
如果你想並行運行多個安全解決方案,請參閱 效能、設定與支援的考量。
你可能已經為已上線至 適用於端點的 Microsoft Defender 的裝置設定雙向安全性排除。 如果你仍需設定相互排除以避免衝突,請參閱「新增 適用於端點的 Microsoft Defender」到你現有解決方案的排除清單中。
支援的排除類型
macOS 版的 Defender for Endpoint 支援以下排除類型:
檔案副檔名:裝置上所有指定副檔名的檔案。
-
範例:
.test
-
範例:
檔案:以完整路徑識別的特定檔案。
-
例如:
/var/log/test.log/var/log/*.log/var/log/install.?.log
-
例如:
資料夾:遞迴存取指定資料夾內的所有檔案。
-
例如:
/var/log//var/*/
-
例如:
程序:特定程序,以其完整路徑或檔案名稱識別,以及該程序開啟的所有檔案。 我們建議使用完整路徑。
-
例如:
/bin/catcatc?t
-
例如:
重要事項
排除路徑必須是硬連結,而非符號連結。 要檢查路徑是否為符號連結,執行 file <path-name>。
支援的檔案、資料夾及程序排除的萬用字元
在定義檔案、資料夾和程序排除時,可以使用以下通配模式:
星號(
*):匹配任意數量的字元,包括無字元。 如果這個通配符在路徑末端未被使用,則只會替換一個資料夾。- 當
*通配符出現在路徑末尾時,它會匹配該通配符子名下的所有檔案和子資料夾。 -
例如:
-
/var/*/tmp:-
包含:
/var/def/tmp和/var/abc/tmp中的檔案及其子資料夾。 -
不包含:
/var/abc/log或/var/def/log。
-
包含:
-
/var/*/:-
包含:
/var及其子資料夾中的檔案。
-
包含:
-
- 當
問號(
?):可匹配任何單一字元。-
範例:
file?.log-
包含:
file1.log和file2.log。 -
不包括:
file123.log。
-
包含:
-
範例:
注意事項
macOS 上的 Defender for Endpoint 在評估排除項目時,會嘗試解析固定連結。 當排除條件包含萬用字元,或 Data 磁碟區上的目標檔案不存在時,固定連結解析將無法運作。
新增防毒軟體排除項目的最佳實務
請採用以下做法來限制防毒排除對安全的影響:
- 將提交者、日期、申請、理由及排除細節記錄在僅供安全管理員存取的中央位置。
- 為每個排除條款設定一個有效期限。 如果獨立軟體廠商確認無法調整應用程式以防止錯誤偵測或高 CPU 使用率,排除條款可能不需要過期日期。
- 不要自動複製其他防惡意軟體產品的排除項目。 這些排除條款可能不適用於 macOS 上的 Defender for Endpoint。
- 對於已知且不常變動的應用程式檔案,可以考慮使用 檔案雜湊允許指示器 ,取代防毒排除。
- 如果需要排除防毒軟體,請盡可能具體說明。 當檔案或完整處理程序路徑符合需求時,請避免廣泛的資料夾和副檔名排除項目。
設定排除項目
請使用以下其中一種方法來設定排除項目。
使用設定檔配置排除項目
使用 Microsoft Intune、Jamf Pro 或其他行動裝置管理解決方案來部署包含排除項目的設定檔。 關於偏好鍵、支援值及設定設定檔範例,請參閱 macOS 上 適用於端點的 Microsoft Defender 設定偏好設定。
使用 Defender 以管理端點安全設定來設定排除事項
注意事項
在開始之前,請先閱讀 Defender for Endpoint Security 的管理設定前置條件。
你可以使用 Microsoft Intune 管理中心或 Microsoft Defender 入口網站,將排除事項作為端點安全政策管理,並將政策指派給 Microsoft Entra 群組。 如果你是第一次使用安全設定管理,請完成以下步驟:
步驟 1:啟用 macOS 的安全設定管理
在 Microsoft Defender 入口網站https://security.microsoft.com/securitysettings/endpoints/configuration_management的執行範圍頁面,於啟用配置管理區塊,選擇 macOS 裝置,然後選擇以下其中一個值:
- 選擇 在標籤裝置 上測試對特定裝置的安全設定管理。 把標籤加
MDE-Management到每個測試裝置上。 關於說明及其他標籤方法,請參見 「建立與管理裝置標籤」。 - 選擇 「所有裝置 」以註冊所有符合資格的 macOS 裝置。
大多數裝置會在幾分鐘內註冊並套用指定的政策,雖然有些裝置可能需要長達 24 小時。
步驟 2:建立 Microsoft Entra 裝置群組
根據 macOS 作業系統類型建立一個動態的 Microsoft Entra 裝置群組。 動態會員會自動加入匹配的裝置,因此你不需要手動維持群組成員資格。 欲了解更多資訊,請參閱建立 Microsoft Entra 群組以管理安全設定。
步驟 3:建立 macOS 排除政策
詳細說明請參閱 「建立端點安全政策 」(連結在新分頁開啟)。
當你在 Defender 入口網站https://security.microsoft.com/policy-inventory?osPlatform=Mac端點安全政策頁面的 macOS 政策標籤建立政策時,請使用以下特定設定:
- 選擇平台:選擇 macOS。
- 選擇範本:選擇 Microsoft Defender 防毒排除項目。
在政策建立精靈中,請使用以下設定:
-
組態設定 標籤:
- 在 防毒引擎 區塊,選擇
 新增。
- 在類型中,選擇路徑、檔案副檔名或檔案名稱。
- 在 「其他設定」中,選擇 「配置實例」,然後新增排除項目。
- 在 防毒引擎 區塊,選擇
- 指派索引標籤:指派群組的限制適用於透過 Defender for Endpoint 的安全性設定管理所管理的裝置。 詳情請參閱 「指派」步驟。
在 Defender for Endpoint 應用程式中設定排除事項
如果您的管理員允許使用者自訂排除,請依照以下步驟直接在 Defender for Endpoint 應用程式中新增排除事項:
打開 Defender for Endpoint 應用程式。
在 管理設定中,選擇 新增或移除排除......。
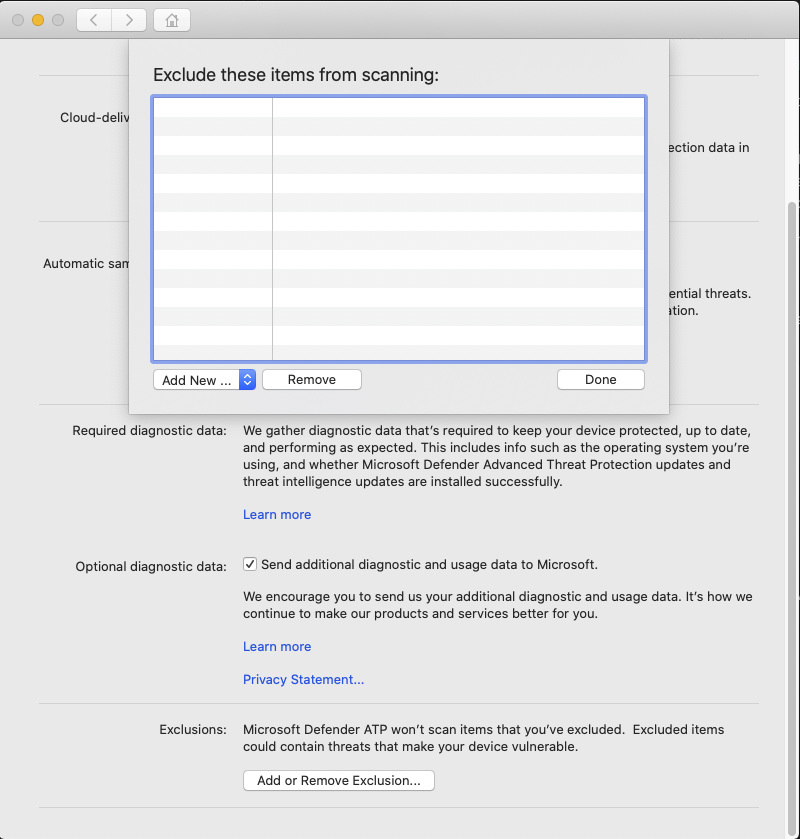
選擇排除類型,然後依照指示操作。

管理員可以使用偏好 exclusionsMergePolicy 設定來允許或阻止使用者自訂的排除。 欲了解更多資訊,請參閱 排除合併政策。
使用命令列設定排除項目
如果你的管理員允許使用者自訂排除,你可以在終端管理排除事項。 要查看可用的子指令和選項,請執行以下 mdatp exclusion 指令:
mdatp exclusion
命令語法
以下語法總結了可用的排除子指令、選項與值:
mdatp exclusion {extension {add|remove} --name <extension> | file {add|remove} --path <file-path> | folder {add|remove} --path <folder-path> | process {add|remove} {--path <process-path> | --name <process-name>} | list}
當排除值包含萬用字元時,請用雙引號包圍該值。 此語法可防止 Shell 在 mdatp 處理萬用字元之前,先展開該萬用字元。
新增或移除檔案副檔名排除項目
以下指令可新增或移除 .txt 檔案副檔名排除:
mdatp exclusion extension add --name .txt

mdatp exclusion extension remove --name .txt
新增或移除檔案排除項目
以下指令可新增或移除檔案排除:
mdatp exclusion file add --path /var/log/dummy.log

mdatp exclusion file remove --path /var/log/dummy.log
新增或移除資料夾排除項目
以下指令可新增或移除資料夾排除:
mdatp exclusion folder add --path /var/log/

mdatp exclusion folder remove --path /var/log/
以下指令會新增一個使用萬用字元的資料夾排除項目:
mdatp exclusion folder add --path "/var/*/tmp"
新增或移除流程排除
你可以透過完整路徑或檔案名稱來辨識一個程序。 我們建議使用完整路徑。 以下指令可依完整路徑新增或移除程序排除:
mdatp exclusion process add --path /bin/cat

mdatp exclusion process remove --path /bin/cat
完整指令參考請參閱 macOS 資源上的 適用於端點的 Microsoft Defender。
用 EICAR 測試檔案驗證排除事項
EICAR 測試檔案是一個小巧且無害的文字檔,內含一個被防毒軟體識別為惡意軟體的標準字串。 你可以用它來安全確認排除是否有效,而不必使用真正的惡意軟體。 macOS 上的 Defender for Endpoint 是透過檔案內容來偵測檔案,而不是檔名。
在測試排除項目前,請確認即時保護是否已啟用。 執行下列指令,並確認其回傳 true:
mdatp health --field real_time_protection_enabled
建立 EICAR 測試檔案時,使其檔名、副檔名或位置與你想驗證的排除條款相符:
- 使用特定檔案名稱或在特定資料夾中建立檔案,以驗證檔案及資料夾的排除。
- 使用任何包含排除副檔名的檔案名稱來驗證檔案副名排除。
如果 Defender for Endpoint 偵測到該檔案,排除機制就無法生效。 如果檔案存在且 Defender for Endpoint 沒有偵測到,排除功能就會有效。
這些步驟旨在驗證檔案、資料夾及檔案副檔名的排除。 他們沒有提供一般性的程序排除測試,這取決於建立或開啟檔案的程序。
請使用以下方法之一建立符合排除條款的EICAR測試檔案:
使用網路連線:替換
test.txt成與你排除的檔案名稱或路徑相符,然後執行以下指令:curl -o test.txt https://secure.eicar.org/eicar.com.txt無網路連線:請更改
test.txt為符合你排除的檔案名稱或路徑,然後執行以下指令:echo 'X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*' > test.txt
相關內容
以下文章提供更多關於在 macOS 上配置與管理 Defender for Endpoint 的資訊: