請檢查用戶端是否能使用 Defender for Endpoint 用戶端分析器連接 Defender for Endpoint 服務的 URL,以確保用戶端能將遙測資料傳送給服務。
如需 Defender for Endpoint 用戶端分析器的詳細資訊,請參閱 使用 適用於端點的 Microsoft Defender 用戶端分析器對感應器健全狀況進行疑難排解。
注意事項
你可以在裝置上執行 Defender for Endpoint 客戶端分析器,無論是在上線前還是上線後。
- 在安裝到 Defender for Endpoint 的裝置上測試時,工具會使用啟動參數。
- 當尚未正式導入 Defender for Endpoint 的裝置上測試時,該工具會使用美國、英國和歐盟的預設值。
對於由簡化連線提供的整合服務 URL (新租用戶的預設值),在測試裝置尚未上線至適用於端點的 Defender 時,請搭配
mdeclientanalyzer.cmd執行-o <path to MDE onboarding package >。 指令會利用啟動腳本中的地理參數來測試連線性。 否則,預設的入門前測試會針對標準 URL 設定執行。 更多細節請參見 「測試與簡化入職方式的連接性」。
確認代理設定是否成功完成。 WinHTTP 接著能透過你環境中的代理伺服器發現並通訊,代理伺服器再允許流量傳送到 Defender for Endpoint 服務的網址。
請在執行 Defender for Endpoint 感測器的裝置上下載 適用於端點的 Microsoft Defender 用戶端分析工具。
從裝置上提取 MDEClientAnalyzer.zip 內容。
開啟提高權限的命令列:
- 轉至 [開始] 並鍵入「cmd」。
- 以滑鼠右鍵按一下 [命令提示字元],然後選取 [以系統管理員身分執行]。
輸入以下命令,再按 Enter:
HardDrivePath\MDEClientAnalyzer.cmd將 HardDrivePath 替換成下載 MDEClientAnalyzer 工具的路徑。 例如:
C:\Work\tools\MDEClientAnalyzer\MDEClientAnalyzer.cmd該工具會在 HardDrivePath 指定的資料夾中建立並解壓 MDEClientAnalyzerResult.zip 檔案。
打開 MDEClientAnalyzerResult.txt 並確認你已經完成代理設定步驟,以啟用伺服器發現並存取服務網址。
該工具會檢查 Defender for Endpoint 服務 URL 的連線性。 確保 Defender for Endpoint 用戶端已設定為互動功能。 工具會將結果列印在每個可能用於與 Defender for Endpoint 服務通訊的 URL 的 MDEClientAnalyzerResult.txt 檔案中。 例如:
Testing URL : https://xxx.microsoft.com/xxx
1 - Default proxy: Succeeded (200)
2 - Proxy auto discovery (WPAD): Succeeded (200)
3 - Proxy disabled: Succeeded (200)
4 - Named proxy: Doesn't exist
5 - Command line proxy: Doesn't exist
如果任一連接選項回傳 (200) 狀態,Defender for Endpoint 用戶端就能透過此連線方式正確與測試的 URL 通訊。
然而,若連線檢查結果顯示失敗,則會顯示 HTTP 錯誤 (HTTP 狀態碼) 。 接著,您可以使用在 Proxy 伺服器中啟用對適用於端點的 Defender 服務 URL 的存取中列出的 URL,其中會提供需要在 Proxy 伺服器上允許通過的服務 URL。 可用的網址取決於 Defender for Endpoint 入門套件中所選的區域,或裝置所使用的入職腳本。
注意事項
- 連線分析器工具中的雲端連線檢查與攻擊面縮減 (ASR) 規則封鎖源自 PSExec 和 WMI 命令的流程建立不相容。 要執行連接工具,你需要執行以下步驟之一:
- 暫時停用 封鎖源自 PSExec 和 WMI 命令的流程建立規則。
- 暫時為分析器新增全域或個別規則的 ASR 排除設定。 欲了解更多資訊,請參閱 ASR 規則的檔案與資料夾排除條款。
- 當在登錄中或透過群組原則設定 TelemetryProxyServer 時,如果 Defender for Endpoint 無法存取所定義的 Proxy,則會改為直接連線。
測試與簡化入職流程的連接性
如果您正在測試尚未使用簡化裝置連線上線至適用於端點的 Defender 的裝置 (對新裝置和遷移裝置都相關):
下載針對相關作業系統的簡化入職套件。
從上線套件中擷取 .cmd 檔案。
下載適用於端點的 Microsoft Defender Client Analyzer 工具,並在裝置上擷取 MDEClientAnalyzer.zip 內容。
從 MDEClientAnalyzer 資料夾內執行
mdeclientanalyzer.cmd -o <path to onboarding cmd file>。 該指令利用入職腳本中的地理參數來測試連線性。
如果您正在已使用精簡上線套件上線至 Defender for Endpoint 的裝置上測試連線,請照常執行 Defender for Endpoint Client Analyzer。 該工具利用設定的入職參數來測試連線。
如需進一步瞭解如何存取簡化上線套件和連線指令碼的詳細資訊,請參閱 使用簡化裝置連線讓裝置上線。
Microsoft 監控代理 (MMA) 服務 URL 連線
請參閱下列指引,瞭解在舊版 Windows 上使用 Microsoft Monitoring Agent (MMA) 時,如何針對您的特定環境免除萬用字元 (*) 的要求。
使用 Microsoft 監控代理程式 (MMA) 將舊版作業系統導入 Microsoft Defender for Endpoint。 欲了解更多資訊,請參閱 Onboard Windows Server 2016 及 Windows Server 2012 R2。
確保機器成功回報至 Microsoft Defender 入口網站。
執行 TestCloudConnection.exe
C:\Program Files\Microsoft Monitoring Agent\Agent工具來驗證連線,並取得你特定工作區所需的網址。請查看 適用於端點的 Microsoft Defender 的網址清單,以了解您所在地區的完整需求清單(請參考 適用於端點的 Microsoft Defender 服務網址試算表)。
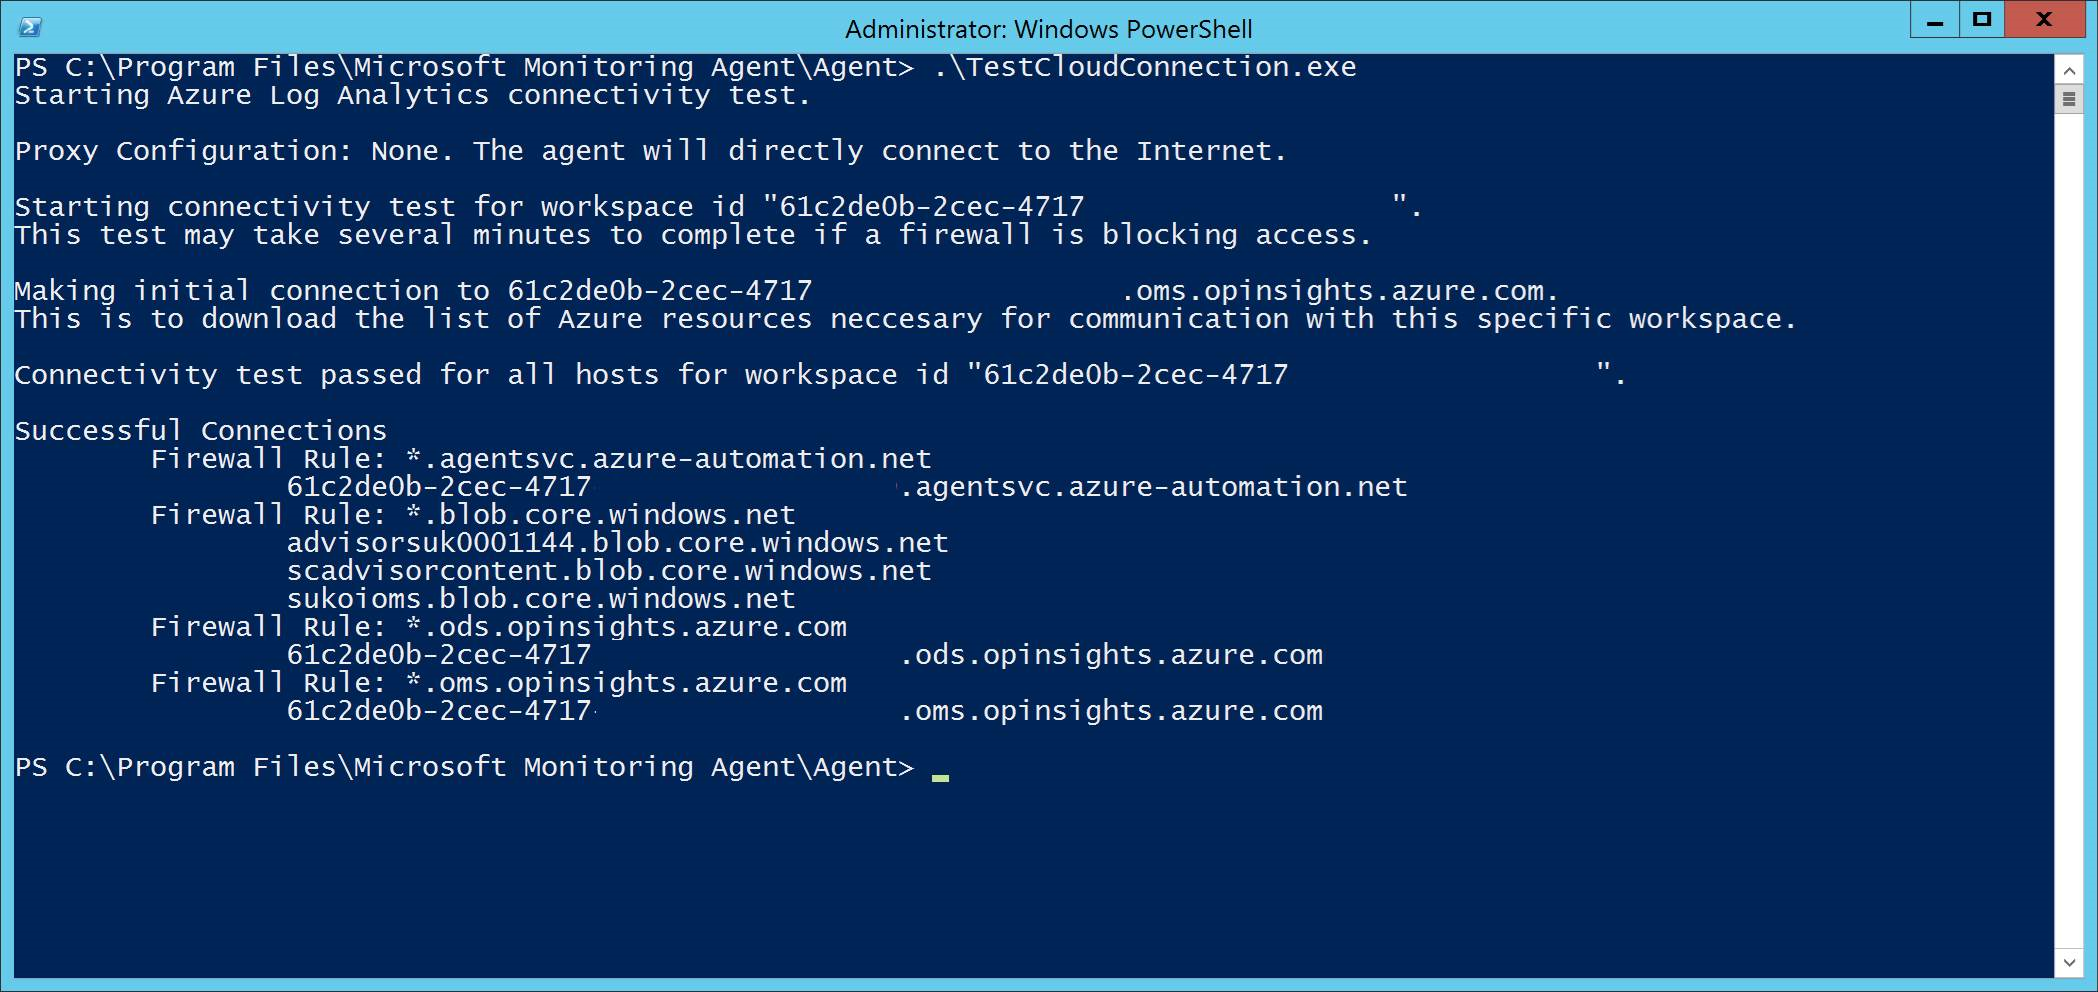
在 *.ods.opinsights.azure.com、*.oms.opinsights.azure.com 和 *.agentsvc.azure-automation.net URL 端點中使用的萬用字元 (*) 可替換為你的特定 Workspace ID。 Workspace ID 是針對你的環境和工作區而設的。 它可以在 Microsoft Defender 入口網站的租戶入職頁面中找到。
*.blob.core.windows.net URL 端點可被測試結果中「防火牆規則:*.blob.core.windows.net」區塊中顯示的網址取代。
注意事項
以 適用於雲端的 Microsoft Defender 的導入為例,可以使用多個工作空間。 你需要在每個工作區的已上線電腦上執行 TestCloudConnection.exe 程序,以判斷各工作區之間的 *.blob.core.windows.net URL 是否有任何變動。
下一步
確認連線後,將裝置接入 Defender for Endpoint 服務: