使用者與實體行為分析(UEBA)分析使用者及其他實體的活動,以識別異常行為並提供安全調查的額外背景。
UEBA 是 Microsoft Sentinel 的可選付費功能,並未包含在 Microsoft 365 E5 中。 使用 Microsoft 365 E5,你可以將支援的 Microsoft Defender 全面偵測回應 資料來源連接到 UEBA,而不必將相同的第一方資料匯入 Microsoft Sentinel。 你也可以將合格的第三方資料連結,這些資料會被匯入 Microsoft Sentinel 工作空間。
你必須有 Microsoft Sentinel 工作區,因為 UEBA 的輸出會寫入其相關的 Log Analytics 工作區。 Log Analytics 將收取費用。
Important
此預覽版適用於新舊 UEBA 部署。
如果你已經在使用 UEBA 搭配 Microsoft Sentinel 資料,必須先從主要的 Microsoft Sentinel 工作空間重新接入 UEBA,才能連接 Microsoft Defender 全面偵測回應 資料來源。
UEBA 提供的服務
連接支援的資料來源後,你可以利用 UEBA 結果來:
- 識別 Microsoft Defender 全面偵測回應 資料中的異常與異常活動。
- 檢閱使用者及其他實體的異常脈絡。
- 從實體頁面調查異常。
- 搜尋可疑活動。
- 根據 UEBA 結果建立分析規則。
- 在練習簿中複習 UEBA 的洞察。
- 分析由符合資格的第三方及其他非 XDR 資料所產生的行為。
先決條件
在您開始前,請確定:
- 你有一個 Microsoft Defender 全面偵測回應 E5 租戶。
- 你已經啟用了 Microsoft Sentinel。 要連接 Microsoft Defender 全面偵測回應 資料來源,您必須選擇主要的 Microsoft Sentinel 工作空間。
- 如果你已經在使用 UEBA 搭配 Microsoft Sentinel 資料,代表你已經從主要的 Microsoft Sentinel 工作空間重新啟用 UEBA。
- 你在 Microsoft Entra ID 中擁有全域管理員或安全管理員的角色。
- 已為 Active Directory 或 Microsoft Entra ID 啟用至少一項目錄服務同步。
- 針對第三方與其他非 XDR 資料,資料會擷取到您要啟用 UEBA 的 Microsoft Sentinel 工作區中符合資格的資料表。
你不需要將支援的 Microsoft Defender 全面偵測回應 資料匯入你的 Microsoft Sentinel 工作空間。
第三方資料可透過任何支援的方法被擷取。 如果資料已經在符合資格的資料表中,則不需要 Microsoft Sentinel 資料連接器。
支援的 Microsoft Defender 全面偵測回應 資料來源
您可以將以下 Microsoft Defender 全面偵測回應 資料來源連接到 UEBA:
| 顯示於 UEBA 的資料來源 | Microsoft Defender 全面偵測回應 資料表 |
|---|---|
| AAD 服務主體登入記錄 | EntraIdSpnSignInEvents |
| 稽核記錄 | EntraIdDirectoryAuditEvents |
| 裝置登入事件 | DeviceLogonEvents |
| 安全事件 | DeviceLogonEvents |
| 登入記錄 | EntraIdSignInEvents |
Microsoft XDR 資料來源區塊顯示貴組織可用的資料來源。
選擇你主要的 Microsoft Sentinel 工作空間
請前往設定與配置>設定。
選擇 Microsoft Sentinel。
選擇 UEBA。
在「目前選擇的工作空間」中,選擇你的主要 Microsoft Sentinel 工作空間。
選擇 「申請」。
啟用 UEBA 並設定目錄服務同步
請前往設定與組態>設定。
選擇 Microsoft Sentinel。
選擇 UEBA。
開啟 UEBA 功能。
在 目錄服務同步中,至少開啟以下一項目錄服務:
- Active Directory
- Microsoft Entra 身份識別
確認所選目錄服務的狀態是否 啟用為同步。
您必須至少啟用一個目錄服務同步,才能將 Microsoft Defender 全面偵測回應 或 Microsoft Sentinel 資料來源連接到 UEBA。 要連接 Microsoft Defender 全面偵測回應 資料來源,你也必須選擇你的主要工作區。
Connect Microsoft Defender 全面偵測回應 資料來源
Tip
若要自動選擇並連接所有目前符合資格的資料來源,請在推薦設定中選擇「連接可用資料來源」。 需要在 Microsoft Sentinel Data 連接器頁面上額外設定的資料來源,已標示於清單中。
請前往設定與組態>設定。
選擇 Microsoft Sentinel。
選擇 UEBA。
在 目錄服務同步下,確認至少有一個目錄服務的狀態為 已啟用同步。
在 Microsoft XDR 資料來源中,選擇你想讓 UEBA 分析的資料來源。
要選擇所有可用來源,請在表格標頭勾選勾選方塊。
選擇 連線。
確認每個選定的來源狀態為 已連接。
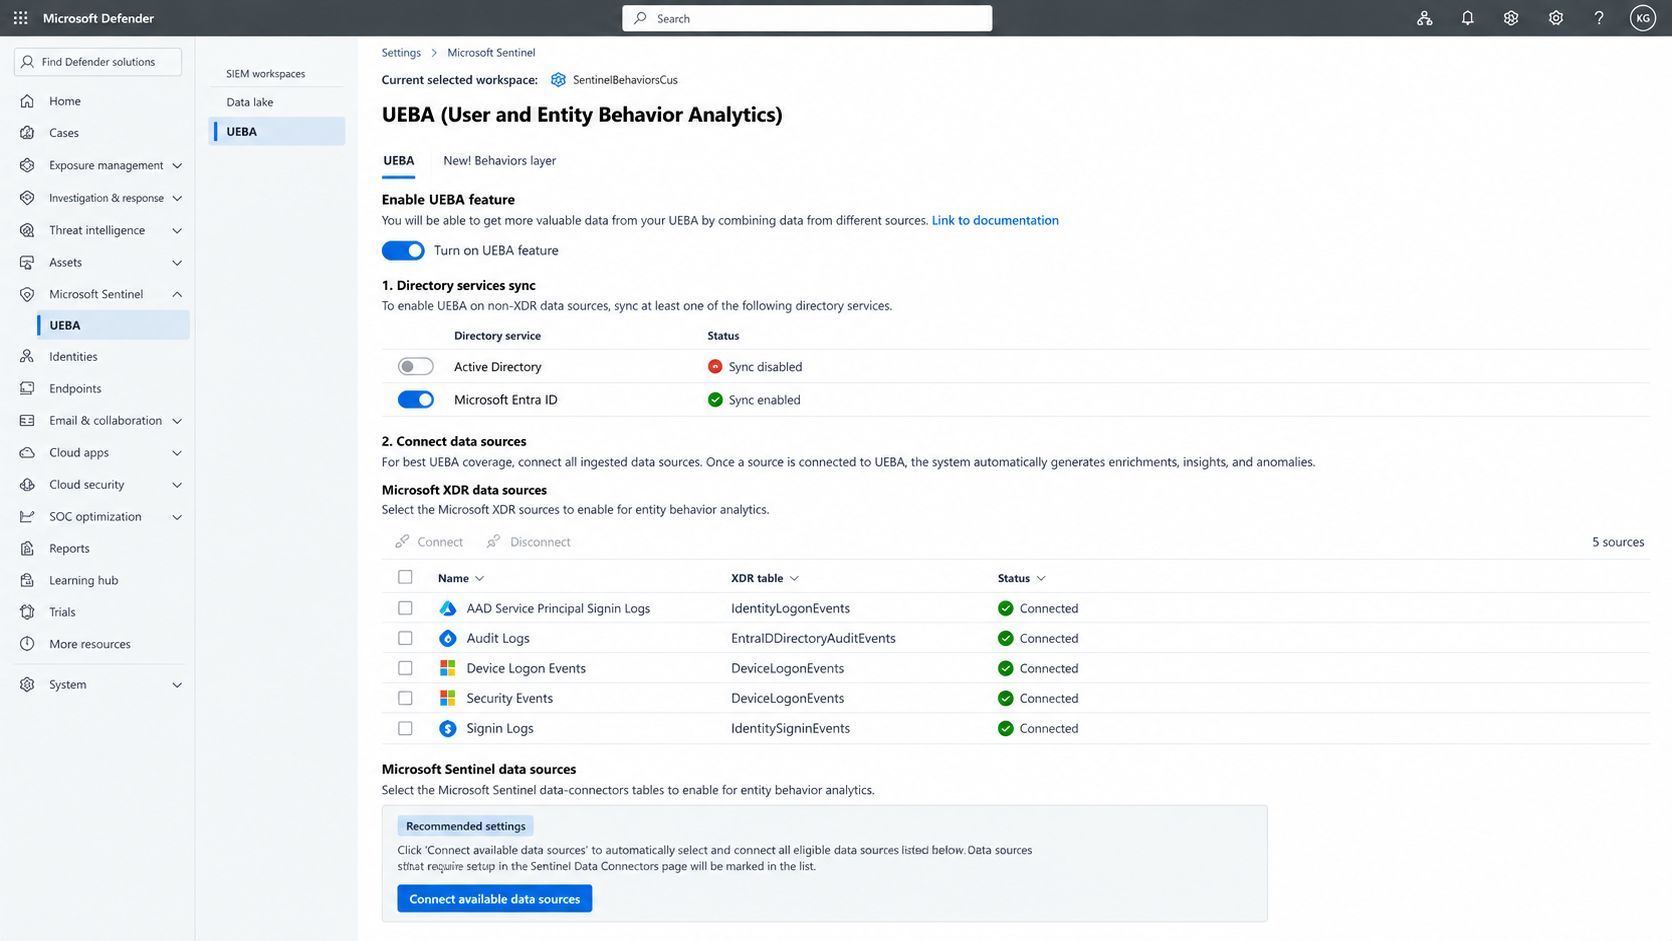
Note
Microsoft Defender 全面偵測回應 來源會與您的主要工作區綁定。 若選擇其他工作區,Microsoft XDR 資料來源區塊會被停用,並提示切換至主要工作區。
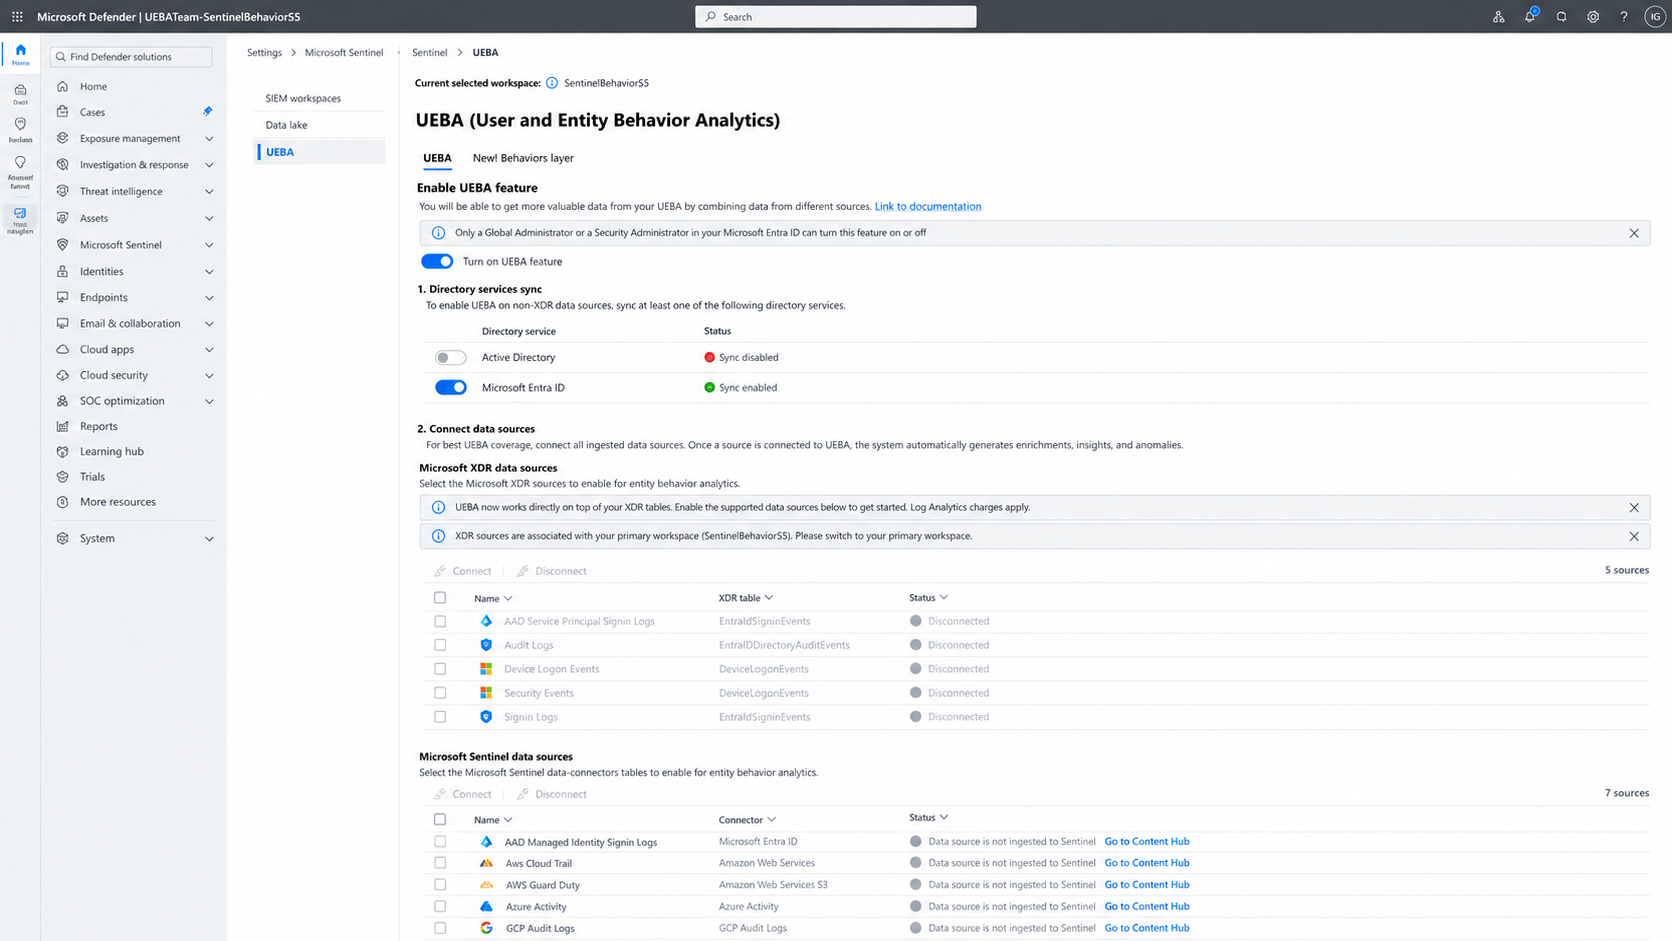
該區塊也會被停用,直到你啟用至少一個目錄服務同步。
斷開 Microsoft Defender 全面偵測回應 資料來源
請前往設定與組態>設定。
選擇 Microsoft Sentinel。
選擇 UEBA。
在 Microsoft XDR 資料來源中,選擇你不想讓 UEBA 再分析的已連接資料來源。
選取 [中斷連線]。
確認每個選中的來源狀態為 「斷線」。
連結第三方資料來源
您可以連線符合資格的第三方與其他非 XDR 資料,這些資料會擷取到 Microsoft Sentinel 工作區中符合資格的資料表。
Note
Microsoft Defender 全面偵測回應 資料來源會根據您的 Microsoft 365 E5 與預覽資格提供。 你仍然必須選擇並連結你希望 UEBA 分析的來源。
在合格資料被匯入所選 Microsoft Sentinel 工作空間後,第三方及其他非 XDR 來源即可取得。 你必須分別連接這些來源。 資料可透過任何支援的方法擷取;不需要 Microsoft Sentinel 資料連接器。
請前往設定與組態>設定。
選擇 Microsoft Sentinel。
選擇 UEBA。
在 目錄服務同步下方,確認至少有一個目錄服務的狀態為 已啟用同步。
在 Microsoft Sentinel 資料來源中,找到你想連接的來源。
如果來源無法取得,請確認資料是否被匯入所選工作區的合格資料表。
選擇來源,然後選擇 連接。
確認來源狀態為 已連線。
當資料未被匯入所選工作區的合格資料表時,該來源將無法使用。
回顧UEBA成績
當 UEBA 開始處理連接來源的資料後,你可以在 Microsoft Defender 入口網站中檢視所得的洞察。
對於已連線的 Microsoft Defender 全面偵測回應 來源,UEBA 會產生異常,為使用者及其他實體提供更多脈絡資訊。 你可以使用以下表格進行狩獵和調查:
BehaviorAnalyticsAnomalies
對於符合資格的第三方及其他非 XDR 資料來源,行為紀錄可透過以下方式取得:
BehaviorInfoBehaviorEntities
利用這些結果調查可疑活動、檢視實體上下文、搜尋威脅,並建立分析規則。
UEBA 的輸出會寫入與 Microsoft Sentinel 工作空間相關的 Log Analytics 工作區,該工作區啟用了 UEBA。 Log Analytics 將收取費用。
Limitations
預覽期間有下列限制:
- Microsoft Defender 全面偵測回應 資料來源只能從你的主要 Microsoft Sentinel 工作空間進行連線。
- 當選擇其他工作區時,Microsoft XDR 資料來源區塊會被停用。
- 至少必須啟用一個 Active Directory 或 Microsoft Entra ID 的目錄服務同步。
- 只有本文所列支援的 Microsoft Defender 全面偵測回應 資料來源,才能透過此體驗直接連線。
- UEBA 的輸出會寫入 Log Analytics,並會收取 Log Analytics 費用。
- 若第一方資料無法透過支援的 Microsoft Defender 全面偵測回應 資料表取得,仍必須被匯入 Microsoft Sentinel。
- 第三方及其他非 XDR 資料必須先被匯入合格資料表,才能連接到 UEBA。