Windows 365 概覽
Windows 365 為組織和使用者提供雲端電腦,完整且安全的 Windows 桌面體驗,託管於 Microsoft 雲端中,並可在任何裝置上存取。
IT 系統管理員可以與實體裝置一起佈建和管理雲端電腦,並由 Microsoft 支援和管理支援基礎結構。 他們可以選取使用適用於 Windows 365 商務版) 的 Microsoft 365 系統管理中心 或 windows365.microsoft.com (或適用於 Windows 365 企業版 的 Microsoft Intune (中提供的設定來佈建完整的 Windows 桌面或只佈建所需的應用程式,Windows 365 Flex及其他) 。
Windows 365 提供了傳統虛擬桌面基礎架構 (VDI) 解決方案的替代方案,因為它易於部署、成本可預測、對最終用戶來說是無縫的,並且與物理設備一起集中管理。
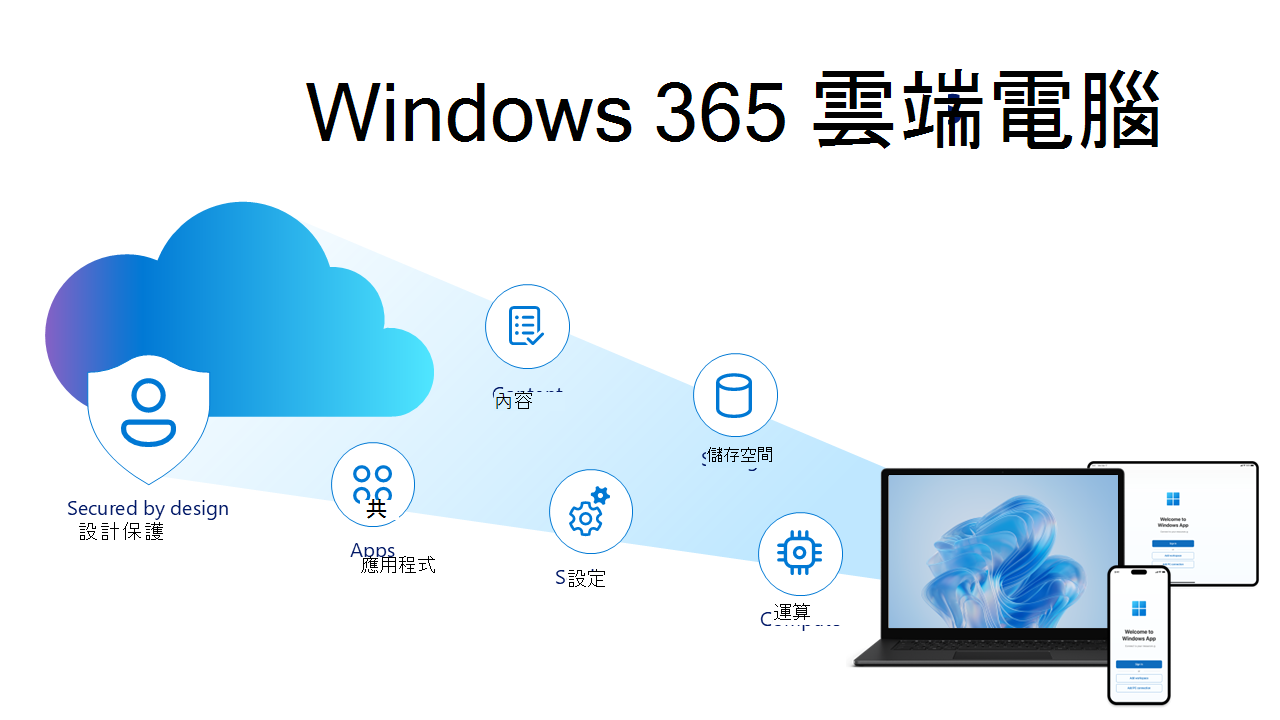
攜帶您自己的裝置 (BYOD) 的安全性控制,Windows 365概覽
隨著組織採用攜帶您自己的裝置 (BYOD) 模型,實現對企業資源的安全存取已成為重中之重。 用戶可能希望能夠自由地在個人筆記本電腦、平板電腦和智能手機上工作。
組織可能會發現使用 BYOD 模型提供資源更具成本效益或靈活性,而 IT 團隊仍必須保護敏感資料免受未經授權的存取、洩漏和網路攻擊。
Windows 365 內建的安全性提供平衡彈性和控制的基礎。 藉由將雲端電腦與企業級安全性結合,組織可以在不影響合規性或效能的情況下,跨裝置延伸一致的 Windows 體驗。
每個使用者都可以存取持續雲端電腦或特定應用程式,以便使用所需的工具來提高生產力,而 IT 則維持對公司資料、應用程式和身分識別安全性的全面監督。
使用 Windows 365 進行 BYOD 的主要優點概覽
- 完整的桌面體驗:Windows 365 為使用者提供完整的 Windows 桌面體驗、熟悉 Windows 作業系統的功能,以及組織期望從 Microsoft 獲得的安全性控制、設定和自訂功能。 組織也可以選擇使用 Windows 365 雲端應用程式串流處理特定應用程式,而非完整的桌面體驗。
- 資料安全: 螢幕擷取保護、剪貼簿限制及其他控制等功能可防止公司資訊離開雲端電腦。
- 使用 Microsoft Intune 集中管理:IT 系統管理員可以在 Intune 中建立和管理其組織的雲端電腦及其實體用戶端。 設定和原則會使用 Intune 的熟悉工具,以及跨其他 Microsoft 安全性解決方案的整合來集中管理。
- Intune 行動裝置應用程式管理 (MAM) 支援:即使沒有將個人裝置註冊到完整的行動裝置管理 (MDM) ,IT 也可以將 MAM 原則套用至公司應用程式。 這可啟用資料外洩防護 (DLP) 控制,例如封鎖工作與個人應用程式之間的複製/貼上,或要求加密工作相關的資料而不管理整個裝置。 Intune MAM 也會強制執行裝置狀態檢查,例如 OS 版本、用戶端應用程式版本和防毒軟體狀態,並且只有在符合所有預先定義的安全性準則時才授與存取權。
- 「預設安全」重新導向設定: 建立新的雲端電腦時,依預設會關閉重新導向 (,例如使用 USB、剪貼簿、本機磁碟機和印表機) 的功能。 IT 可以進一步精簡這些設定,以確保敏感性資料不會透過卸除式媒體外流或重新導向至未受管理的環境,同時仍允許安全的工作流程。
- 彈性存取模式: 員工、承包商和合作夥伴可以安全地存取應用程式和數據,而無需 IT 發行硬體。
- 彈性基礎結構:以 Microsoft 基礎結構建置,使用設計安全及預設安全原則,Windows 365 受益於 Microsoft 雲端的安全性和復原能力。 Windows 365 也提供還原時間點功能,讓 IT 系統管理員或使用者能夠在遭到入侵或發生事件時,將其雲端電腦復原為良好狀態。
- 災害和事件復原:Windows 365 具有附加元件解決方案,可協助商務持續性和災害復原,包括 Windows 365 跨區域災害復原和 Windows 365 災害復原增強版。 對於目前不在 Windows 365 雲端電腦上的使用者,當實體裝置無法使用或需要短期存取時,Windows 365 Reserve 提供暫時、安全和專用的雲端電腦存取權。 它每年提供最多 10 天的雲端電腦使用時間,可協助組織快速回應中斷、最大限度地減少停機時間並維護無縫的使用者體驗。