إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
يمكنك دمج جدار حماية Azure في شبكة افتراضية باستخدام موازن تحميل عام أو داخلي من Azure Standard.
التصميم المفضل هو استخدام موازن تحميل داخلي مع جدار الحماية Azure الخاص بك، لأنه يبسط الإعداد. إذا كان لديك بالفعل موزن تحميل عام وترغب في الاستمرار في استخدامه، كن على علم بمشاكل التوجيه غير المتماثل المحتملة التي قد تعطل الوظائف.
لمزيد من المعلومات حول موازن تحميل Azure، راجع ما هو موازن تحميل Azure؟
موازن التحميل العام
عندما تستخدم موازن تحميل عام، تقوم بنشر الموازن مع عنوان IP عام في الواجهة الأمامية.
التوجيه غير المتماثل
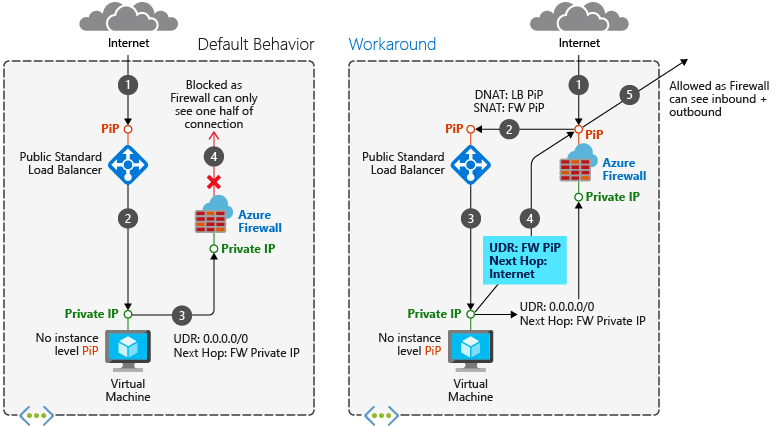
يحدث التوجيه غير المتماثل عندما تسلك حزمة مسارا إلى الوجهة وتأخذ مسارا آخر عند العودة إلى المصدر. تحدث هذه المشكلة عندما يكون لدى شبكة فرعية مسار افتراضي يذهب إلى عنوان IP الخاص بجدار الحماية وأنت تستخدم موازن تحميل عام. في هذه الحالة، تأتي حركة الموازن الواردة عبر عنوان IP العام الخاص بها، لكن مسار العودة يمر عبر عنوان IP الخاص بجدار الحماية. نظراً لأن جدار الحماية يتمتع بالحالة، فإنه يسقط الحزمة المرتجعة لأن جدار الحماية ليس على دراية بمثل هذه الجلسة المحددة.
إصلاح مشكلة التوجيه
السيناريو 1: جدار حماية Azure بدون بوابة NAT
عندما تقوم بنشر جدار حماية Azure في شبكة فرعية، تحتاج إلى إنشاء مسار افتراضي للشبكة الفرعية. يوجه هذا المسار الحزم عبر عنوان IP الخاص بجدار الحماية الموجود على شبكة AzureFirewallSubnet. للخطوات التفصيلية، راجع نشر وتكوين جدار الحماية Azure باستخدام بوابة Azure. عند دمج جدار الحماية في سيناريو موازن التحميل الخاص بك، تأكد من دخول حركة المرور على الإنترنت عبر عنوان IP العام الخاص بالجدار الناري. يطبق جدار الحماية قواعده ويرسل الحزم إلى عنوان IP العام لموازن التحميل (NAT). تظهر المشكلة عندما تصل الحزم إلى عنوان IP العام الخاص بجدار الحماية لكنها تعود عبر عنوان IP الخاص (باستخدام المسار الافتراضي).
لمنع التوجيه غير المتماثل، أضف مسارا محددا لعنوان IP العام لجدار الحماية. الحزم المخصصة لعنوان IP العام للجدار الناري توجه عبر الإنترنت، متجاوزة المسار الافتراضي إلى عنوان IP الخاص بجدار الحماية.
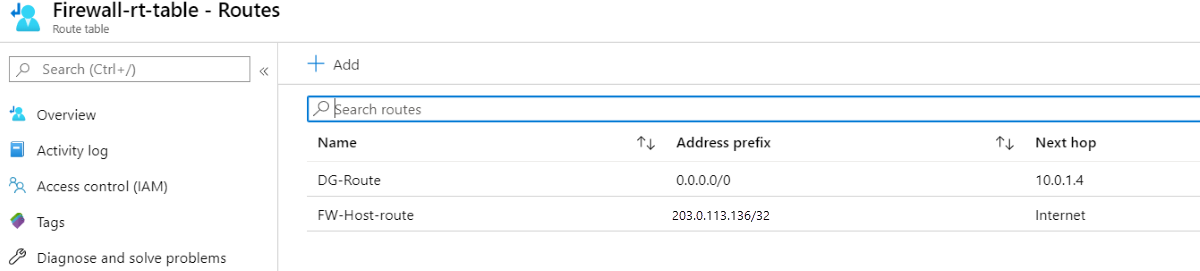
مثال على جدول الطريق
على سبيل المثال، يوضح جدول المسار التالي مسارات لجدار حماية بعنوان IP عام 203.0.113.136 وعنوان IP خاص 10.0.1.4.
السيناريو 2: جدار حماية Azure مع بوابة NAT
في بعض السيناريوهات، قد تقوم بتكوين بوابة NAT على شبكة جدار الحماية Azure الفرعي لتجاوز قيود منفذ SNAT (ترجمة عناوين الشبكة المصدرية) للاتصال الخارجي. في هذه الحالات، لا يعمل تكوين المسار في السيناريو 1 لأن عنوان IP العام لبوابة NAT له الأولوية على عنوان IP العام لجدار الحماية Azure.
لمزيد من المعلومات، راجع دمج بوابة NAT مع جدار الحماية Azure.
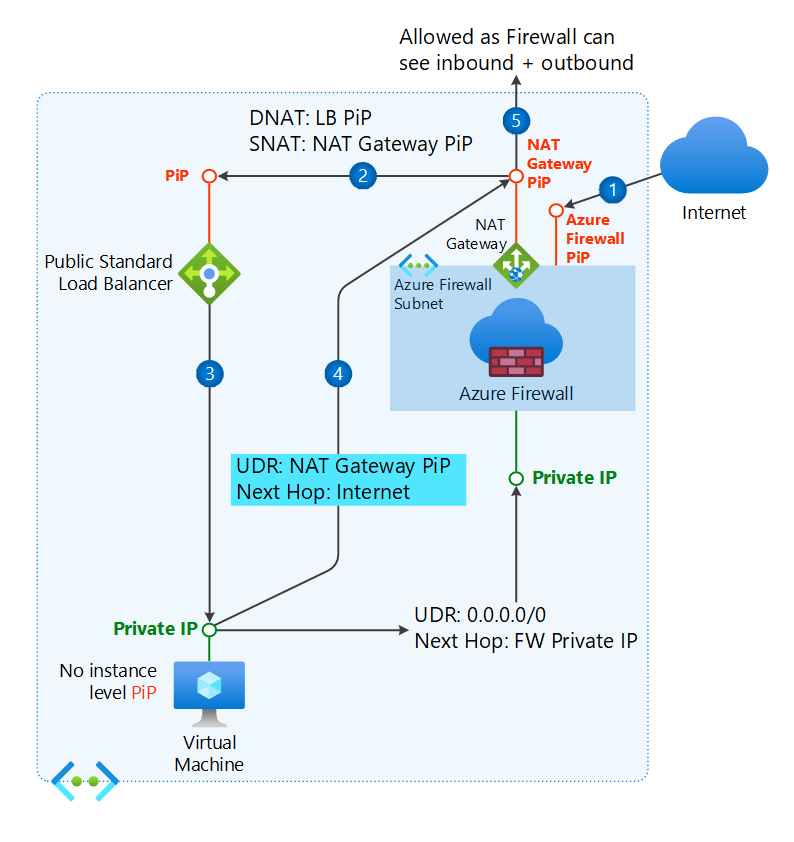
عندما ترتبط بوابة NAT بشبكة جدار الحماية Azure الفرعي، تصل حركة المرور الواردة من الإنترنت إلى عنوان IP العام الخاص بجدار الحماية Azure. يقوم جدار الحماية بتوجيه تلك الحركة إلى عنوان IP العام لموازن التحميل باستخدام عنوان IP خاص به، وتقوم بوابة NAT بتنفيذ SNAT العام مع خروج الحركة من الشبكة الفرعية. لذلك يرى موازن التحميل عنوان IP العام لبوابة NAT كمصدر للحمل. لمزيد من المعلومات حول هذا التدفق الحركي، راجع دمج Azure Firewall مع NAT Gateway V2.
بدون بوابة NAT، يغير جدار الحماية في Azure عنوان IP المصدر إلى عنوان IP عام خاص به قبل إعادة توجيه الحركة إلى عنوان IP العام لموازن الحمل.
مهم
السماح بعنوان IP العام أو البادئات العامة لبوابة NAT في قواعد مجموعة أمن الشبكة (NSG) المرتبطة بشبكة الموارد الفرعية (AKS/VM).
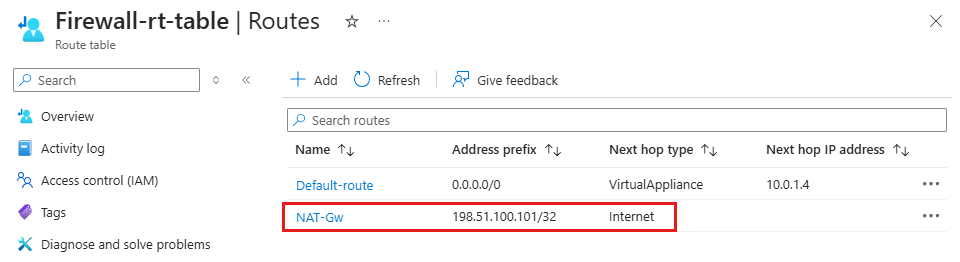
مثال على جدول المسار مع بوابة NAT
يجب عليك إضافة مسار لمسار العودة لاستخدام عنوان IP العام لبوابة NAT بدلا من عنوان IP العام في جدار الحماية Azure مع وجود الإنترنت كخطوة تالية.
على سبيل المثال، يوضح جدول المسار التالي مسارات لبوابة NAT ذات عنوان IP عام 198.51.100.101 وجدار حماية بعنوان IP خاص 10.0.1.4.
مثال على قاعدة NAT
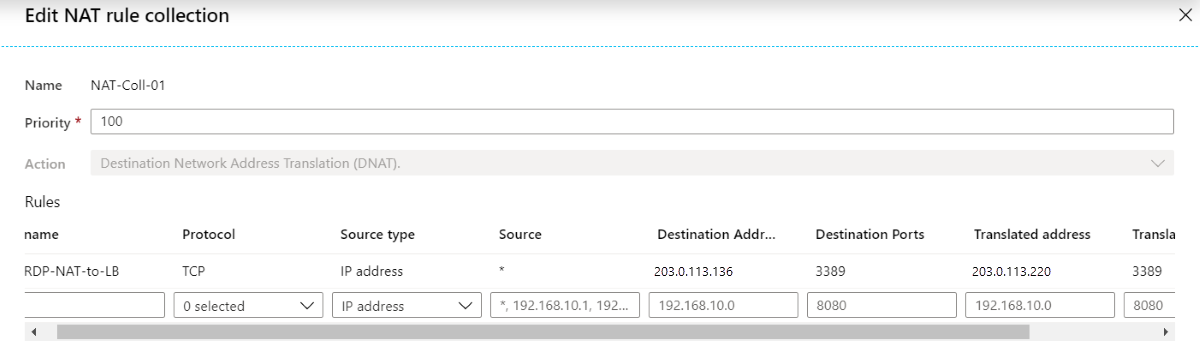
في كلا السيناريوهين، تقوم قاعدة NAT بترجمة حركة مرور RDP (بروتوكول سطح المكتب البعيد) من عنوان IP العام للجدار الناري (203.0.113.136) إلى عنوان IP العام لمتوازن التحميل (203.0.113.220):
تحقيقات الصحة
تذكر أن يكون لديك خدمة ويب تعمل على المضيفين في مجموعة موازن التحميل إذا كنت تستخدم مسبارات الصحة TCP (بروتوكول التحكم في النقل) على المنفذ 80، أو مجسات HTTP/HTTPS.
موازن التحميل الداخلي
يتم نشر موازن تحميل داخلي مع عنوان IP خاص للواجهة الأمامية.
هذا السيناريو لا يعاني من مشاكل في التوجيه غير المتماثل. تصل الحزم الواردة إلى عنوان IP العام للجدار الناري، وتترجم إلى عنوان IP الخاص بموزع التحميل، وتعود إلى عنوان IP الخاص بجدار الحماية باستخدام نفس المسار.
قم بنشر هذا السيناريو بطريقة مشابهة لسيناريو الموازن الأحمال العام، ولكن دون الحاجة إلى مسار مضيف عنوان IP العام الخاص بجدار الحماية.
يمكن للآلات الافتراضية في مجموعة الخلفية أن تحصل على اتصال إنترنت صادر عبر جدار الحماية Azure. قم بتكوين مسار محدد من قبل المستخدم على شبكة الآلة الافتراضية مع استخدام جدار الحماية كخطوة تالية.
أمان إضافي
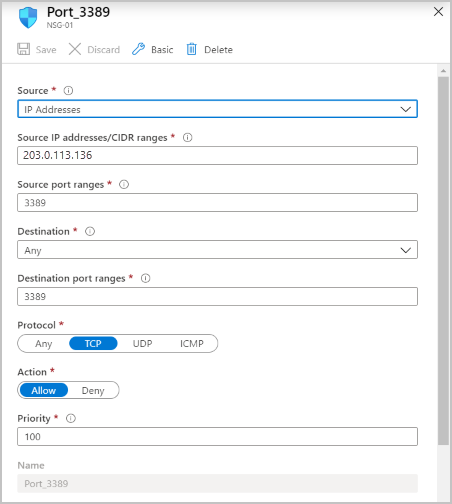
لتعزيز أمان سيناريو متوازن الحمل الخاص بك، استخدم مجموعات أمان الشبكة (NSGs).
على سبيل المثال، إنشاء NSG على الشبكة الفرعية الخلفية حيث تقع الآلات الافتراضية متوازنة الحمل. السماح بحركة المرور الواردة القادمة من عنوان IP العام والمنفذ الخاص بجدار الحماية. إذا كانت بوابة NAT مرتبطة بشبكة جدار الحماية Azure الفرعية، فالسماح بحركة المرور الواردة القادمة من عنوان IP العام ومنفذ بوابة NAT.
لمزيد من المعلومات حول مجموعات أمان الشبكة (NSG)، راجع مجموعات الأمان.
الخطوات التالية
- تعرف على كيفية توزيع وتكوين جدار حماية Azure.