إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
تتحكم تكامل الشبكة الافتراضية (VNet) حيث يمكن لوكيل SRE إرسال حركة مرور خارجية. بدونه، تتدفق المكالمات الصادرة عبر الإنترنت العام. وبواسطته، تمر حركة المرور عبر الشبكة الافتراضية في Azure الخاص بك. هذا التكامل الشبكي يمنحك نفس عناصر التحكم على مستوى الشبكة التي تستخدمها لأحمال العمل الأخرى في Azure: التكامل مع جدران الحماية، والتواصل مع الموارد خلف نقاط النهاية الخاصة، ورؤية في سجلات الشبكة الخاصة بك.
أوضاع التحكم في الشبكة
يقدم SRE Agent ثلاثة أوضاع تحكم في الشبكة. اختر الوضع الذي يتناسب مع وضعك الأمني وسياق التشغيل الخاص بك.
| الوضع | وصف | الأفضل ل |
|---|---|---|
| غير المقيد | لا توجد قيود على الشبكة. يمكن للوكيل الوصول إلى أي نقطة نهاية على الإنترنت. | التطوير، الاختبار، والأعباء غير الحساسة. |
| Limited | يتحكم رابط URL القائم على البطاقات البرية في قائمة النقاط النهائية التي يمكن للوكيل استدعاءها. | التحكم على مستوى المضيف بدون توجيه VNet كامل. |
| Azure VNet | جميع حركة المرور الصادرة غير المنصية تمر عبر VNet الخاص بك مع تطبيق قواعد DNS وجدار الحماية الخاصة بك. | عمليات الإنتاج التي تتطلب التحكم في الخروج والامتثال للتدقيق. |
اختر وضع التحكم في الشبكة لحمل عملك
استخدم المعايير التالية لاختيار الوضع:
Azure VNet: اختر هذا الوضع إذا كان عبء العمل يتعامل مع بيانات حساسة أو منظمة، أو يتطلب تتبع كامل لنشاط الشبكة الخارجية، أو يجب أن يتوافق مع سياسات أمان المؤسسة. يوصى بهذا الوضع لنشر المؤسسات الإنتاجية.
محدود: اختر هذا الوضع إذا أردت تقييد وجهات خارجية محددة دون توجيه كل حركة المرور عبر شبكة افتراضية. يعمل هذا الوضع بشكل جيد عندما تحتاج إلى تحكم جزئي دون عبء تكوين الشبكة الافتراضية الكامل.
غير مقيد: اختر هذا الوضع إذا كان عبء العمل بيئة تطوير أو اختبار قصيرة الأمد بدون وصول إلى بيانات حساسة. هذا الوضع هو الوضع الافتراضي.
لاختيار وضع، افتح وكيل عملك في بوابة Azure واختر إعدادات>مساحة العمل. التبديل بين الأوضاع على وكيل يعمل. الإعدادات تستمر في جميع تغييرات الأوضاع.
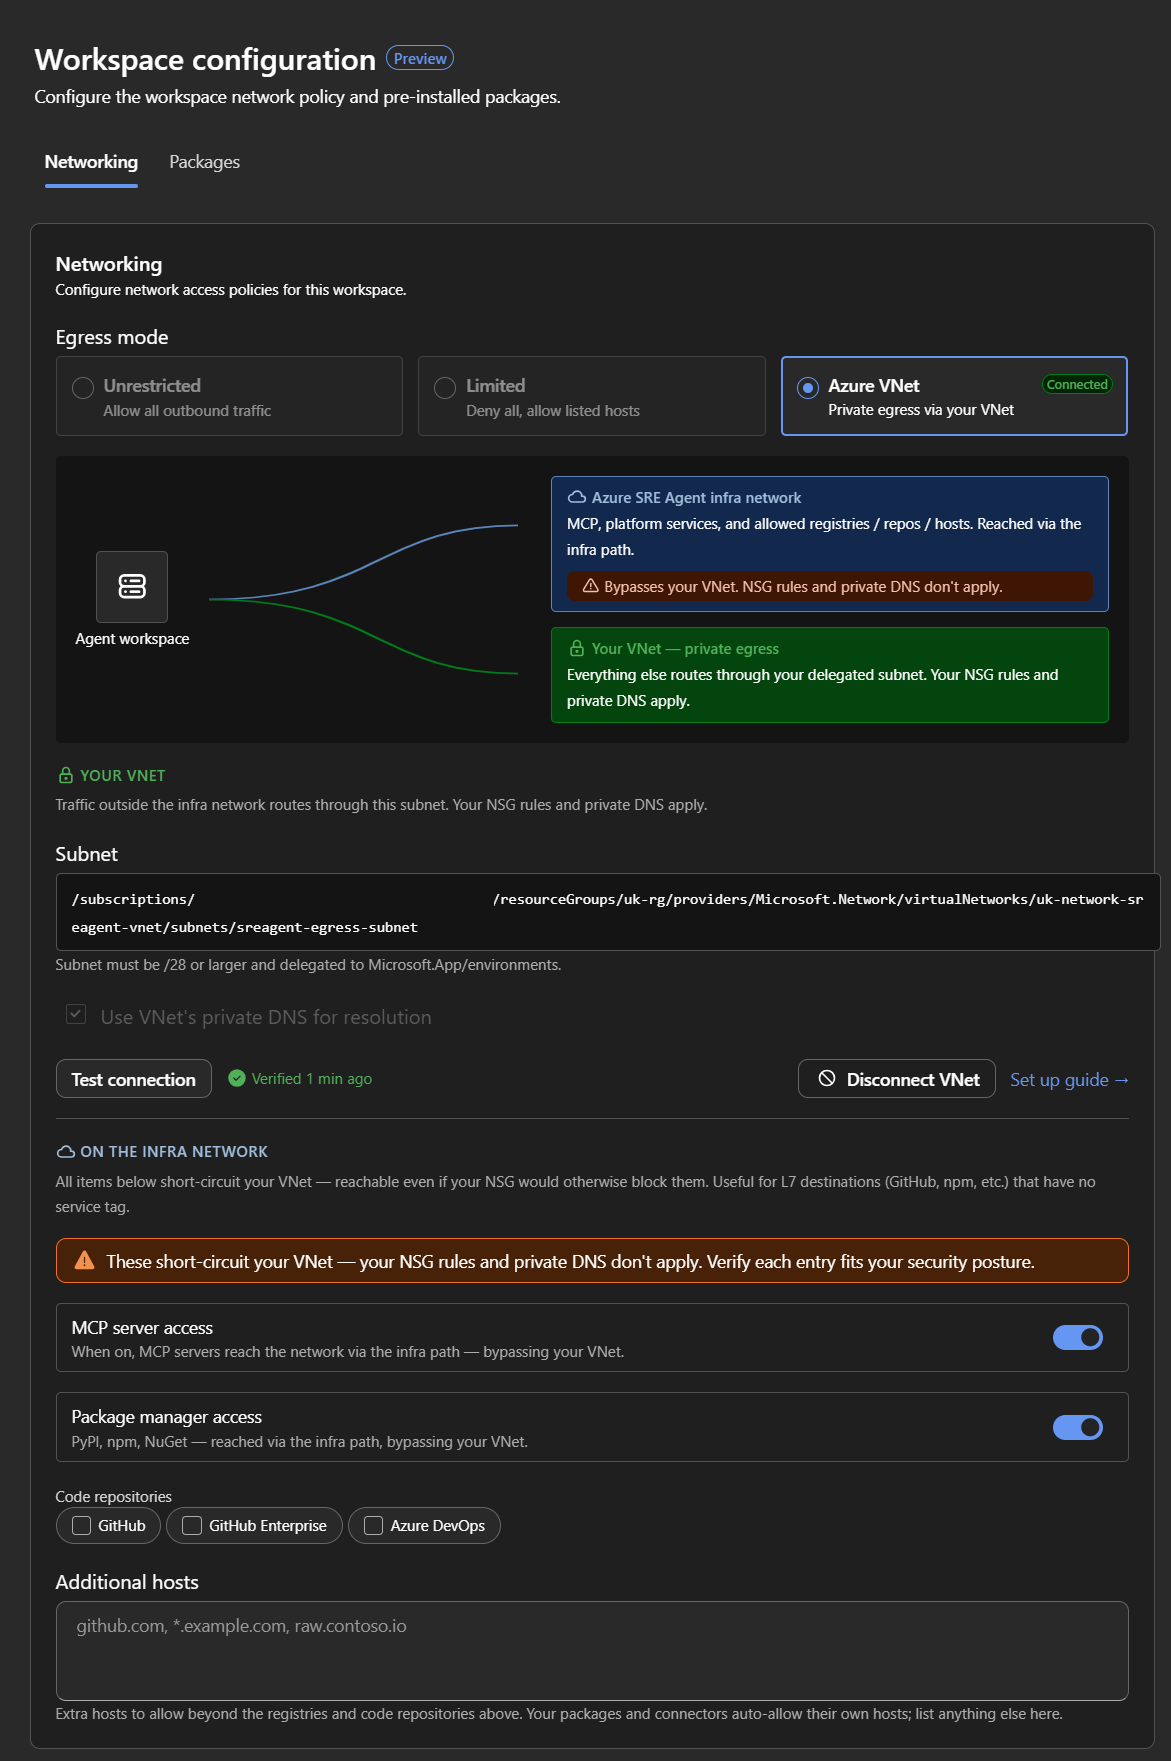
كيف يعمل وضع Azure VNet
في وضع Azure VNet، تتبع حركة المرور الصادرة أحد مسارين:
VNet الخاص بك. افتراضيا، تمر جميع حركة المرور الصادرة غير المنصية عبر شبكة فرعية مفوضة في شبكتك الافتراضية. قواعد NSG الخاصة بك، وسياسات الجدار الناري، وDNS المخصصة، وسجلات الشبكة كلها تنطبق. يخضع الوكيل لنفس الضوابط التي تخضع لها أي عبء عمل آخر على تلك الشبكة الفرعية. يمكنها الوصول إلى ما يمكن للشبكة الفرعية الوصول إليه، ولا شيء أكثر.
يمكن للوكيل الوصول إلى الموارد خلف نقاط النهاية الخاصة، والخدمات الداخلية، والأنظمة المحلية المتصلة عبر ExpressRoute أو VPN، طالما أن مسارات الشبكة والقواعد تسمح بذلك.
Azure SRE Agent infra network. خدمات المنصة التي يعتمد عليها الوكيل (التنسيق، نقاط نهاية النموذج، التليمترية) تمر دائما عبر البنية التحتية المدارة لشركة Microsoft. هذه الخدمات غير قابلة للتكوين. تتطلب بعض قدرات الوكيل مثل تثبيت الحزم، والوصول إلى مستودع الكود، وخوادم MCP البعيدة الوصول إلى الخدمات العامة. لاستخدام هذه القدرات في وضع Azure VNet، قم بتفعيل التبديل المقابل. إذا كان التبديل مغلقا، فإن هذه القدرة غير متاحة إلا إذا كان VNet الخاص بك قادرا على التوجيه مباشرة إلى تلك الخدمات (على سبيل المثال، من خلال قواعد جدار الحماية المبنية على FQDN). انظر شبكة Azure SRE Agent infra للتفاصيل.
ملخص توجيه حركة المرور
| نوع الحركة | المسار | شكلي؟ |
|---|---|---|
| بنية Azure التحتية الخاصة بك (Log Analytics، App Insights، AKS، قواعد البيانات، خزائن المفاتيح) | VNet الخاص بك | نعم. يتم توجيهها عبر VNet بشكل افتراضي. |
| الأنظمة المحلية (ExpressRoute / VPN) | VNet الخاص بك | نعم. يمكن الوصول إليه إذا سمحت طرق الشبكة بذلك. |
| خدمات المنصة (التنسيق، نقاط نهاية النماذج، التليمترية) | شبكة Azure SRE Agent infra Network | لا. دائما يتم توجيهها عبر البنية التحتية المدارة. |
| سجلات الحزم (PyPI، npm، NuGet، apt) | شبكة Infra Agent SRE (تفعيل) أو VNet الخاص بك (قاعدة FQDN) | نعم. حزم تبديل أو تثبيت مسبق لكل سجل |
| Code repositories (GitHub, GHE, Azure DevOps) | شبكة Infra Agent SRE (تفعيل) أو VNet الخاص بك (قاعدة FQDN) | نعم. تبديل كل مزود |
| خوادم MCP البعيدة | شبكة Infra Agent SRE (تفعيل) أو VNet الخاص بك (قاعدة FQDN) | نعم. تبديل واحد |
| أسماء مضيفين إضافية | شبكة Infra Agent SRE (للمضيفين في القائمة) | نعم. القائمة المخصصة |
| حركة التوصيل | الإنترنت العام | لا. لم يتم توجيهه عبر VNet. |
| الوارد (نقطة نهاية خاصة) | غير مدعوم | لا. الخروج فقط. |
Configure Azure VNet mode
متطلبات الشبكة الفرعية
وضع Azure VNet يتطلب شبكة فرعية مخصصة في شبكتك الافتراضية:
- الحجم: /27 أو أكبر.
-
التفويض: يجب تفويض الشبكة الفرعية إلى
Microsoft.App/environments. - المنطقة: يجب أن تكون الشبكة الفرعية في نفس المنطقة التي يوجد بها مورد وكيل SRE الخاص بك.
- مخصص: لا يمكن مشاركة الشبكة الفرعية مع خدمات أخرى.
إعداد وضع Azure VNet
- اذهب إلى إعدادات>شبكة> مساحة العمل.
- اختر Azure VNet كوضع الخروج.
- اختر تصفح الشبكات الفرعية.
- اختر اشتراكك، مجموعة الموارد، الشبكة الافتراضية، والشبكة الفرعية التي تلبي متطلبات الشبكة الفرعية.
- اختر حفظ.
- اختبر الوكيل الذي يحتوي على حادث ممثل للتأكد من قدرته على الوصول إلى الموارد التي يحتاجها.
شبكة Azure SRE Agent infra Network
تعتمد بعض قدرات الوكيل على خدمات عامة يصعب السماح بها بسرد حسب عنوان IP. في وضع Azure VNet، تتطلب هذه القدرات إما تبديل شبكة البنية التحتية (الذي يوجه تلك الفئة عبر شبكة Azure SRE Agent تحت السطح) أو قواعد جدار الحماية المبنية على FQDN في VNet الخاصة بك تسمح بحركة المرور مباشرة. راجع ملخص توجيه حركة المرور للاطلاع على القائمة الكاملة للفئات والمسارات.
إذا أوقفت مفتاح تبديل ولم يتمكن VNet من الوصول إلى الخدمة، فإن هذه القدرة غير متاحة.
ملاحظة
يمكنك تطبيق نهج Azure لتقييد أو تعطيل تبديل شبكة البنية التحتية (infra)، مما يضمن عدم تمكن أي مشغل من توجيه حركة المرور خارج VNet.
الحزم المثبتة مسبقا
قم بتثبيت الحزم مسبقا في صورة القرص الأساسية في صندوق الرمل حتى تكون متاحة في كل مرة يعمل فيها الوكيل. هذه الميزة مفيدة عندما تعتمد أدواتك أو سكريبتاتك على حزم محددة غير مشمولة في بيئة الصندوق المفتوح الافتراضية.
لتكوين الحزم المثبتة مسبقا:
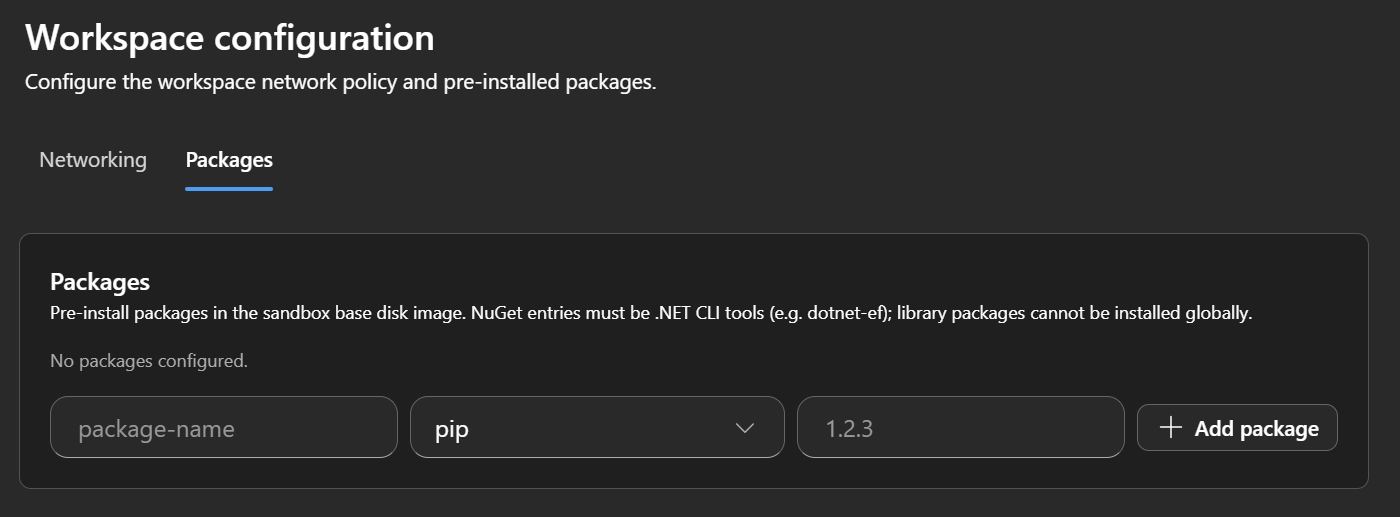
افتح وكيلك في بوابة Azure، واختر Settings>Workspace configuration.
اختر تبويب الحزم .
أدخل اسم الحزمة، واختر مدير الحزم (pip أو NuGet)، وحدد نسخة اختيارية.
اختر + إضافة حزمة.
ملاحظة
يجب أن تكون مدخلات NuGet .NET أدوات CLI (مثل dotnet-ef). لا يمكنك تثبيت حزم المكتبة بشكل عام.
التحكم في تجاوز الشبكة الافتراضية
عند تفعيل وضع Azure VNet، يتيح لك قسم On the Infra Network في صفحة تكوين مساحة العمل توجيه فئات حركة المرور خارج VNet عبر الإنترنت العام. إذا لم تفعل أيا من هذه التحكمات، فإن جميع حركة الوكيل تمر عبر VNet الخاص بك.
ليس كل خدمة خارجية توفر علامة خدمة Azure. على سبيل المثال، GitHub ليس خدمة Azure ولا يكشف عن علامة خدمة. إذا كان وكيلك بحاجة للوصول إلى GitHub، فإن خيارك الوحيد مع جدار حماية من الطبقة الرابعة القائم على IP هو الاحتفاظ بقائمة بعناوين IP الخاصة بالمزود. هذه القوائم تتغير كثيرا، وجدار الحماية الذي لا يبقى محدثا يتسبب في كسر الوكيل.
وينطبق الأمر نفسه على عدة خدمات عامة كبرى مثل PyPI وnpm وNuGet وسجلات الحاويات. تعمل هذه الخدمات من نطاقات IP عالمية كبيرة ومتغيرة باستمرار، ولا تغطيها علامات خدمة Azure.
تسمح مفاتيح التجاوز للوكيل بالوصول إلى هذه المضيفين عبر مخرج المنصة. يقوم فريق شبكتك بتحديث قواعد جدار الحماية، أو ينتقل إلى جدار حماية يدعم تصفية أسماء المضيف أو تصفية أسماء النطاقات المؤهلة بالكامل (FQDN). من الأمثلة على ذلك Azure Firewall Premium مع قواعد FQDN، أو جهاز افتراضي شبكي يدعم فحص أمان طبقة النقل.
عامل ضوابط التجاوز كأداة انتقالية، وليس كبديل دائم لتصفية الخروج الواع باسم المضيف.
تتوفر عناصر التحكم التالية:
| عنصر التحكم | وصف |
|---|---|
| الوصول إلى خادم بروتوكول السياق النموذجي (MCP) | عند تفعيلها، تمر حركة مرور خوادم MCP عبر الإنترنت العام بدلا من شبكتك الافتراضية. |
| الوصول إلى مدير الحزم | عند تفعيلها، يتم توجيه حركة إدارة الحزم (PyPI، npm، NuGet) عبر الإنترنت العام بدلا من شبكتك الافتراضية. |
| مستودعات الشيفرة | اختر أي مزودي مستودع كود (GitHub، GitHub Enterprise، Azure DevOps) يمر عبر الإنترنت العام بدلا من شبكتك الافتراضية. |
| مقدمون إضافيون | أدخل أسماء مضيفين إضافية أو أنماط غير متوقعة (على سبيل المثال، github.com، *.example.com، raw.contoso.io) للتوجيه عبر الإنترنت العام بدلا من شبكتك الافتراضية. الحزم التي تم تكوينها تسمح تلقائيا لمضيفيها الخاصين. |
اعتبارات الحوكمة
يتم تحديد نطاق الوصول إلى هذه الضوابط للمستخدمين الذين يلعبون دور مسؤول وكيل SRE. إنشاء وكيل SRE في بيئة مؤسسية هو بحد ذاته إجراء حوكمة مهم لأن المؤسسات عادة ما تحتاج إلى موافقة كبيرة لنشر الخدمات في الإنتاج. تعد ضوابط تجاوز الجانب من قصة حوكمة المؤسسات الأوسع التي تشمل الهوية المدارة، وبيانات اعتماد نيابة عن المكتب (OBO)، وأمنيات RBAC. يمكن للوكيل القيام فقط بما تسمح به صلاحياته، وتكوين الشبكة يتحكم في مكان انتقال تلك الحركة.
فحص نشاط الشبكة
يمكن للمسؤولين فتح إعدادات>وإعدادات وإعدادات> وفحصواستخدامتدقيق الشبكة لمراجعة الطلبات الصادرة المفلترة والمسموح بها والمرفوضة من الوكيل. استخدم المضيف، والطريقة، والمسار، والقرار لتحديد الوجهات المحجوبة بواسطة سياسة Limited أو Azure VNet.
يشمل تدقيق الشبكة قرارات سياسة خروج الوكلاء فقط. ليس تتبع تدقيق كامل للشبكة ولا يشمل كل وقت تشغيل، أو موصل، أو منصة، أو جدار حماي، أو DNS، أو حدث بروكسي.
ماذا يحدث عندما تقوم الشبكة بحجب مكالمة
إذا تم رفض طلب الخارج بواسطة قاعدة NSG أو لا يوجد مسار، يرى الوكيل نفس خطأ الشبكة الذي قد يراه أي عبء عمل على تلك الشبكة الفرعية. يبلغ الوكيل عن الفشل في مخرجات تحقيقه (على سبيل المثال، "فشل في الوصول إلى مساحة Log Analytics: الاتصال انتهى") ويواصل استخدام الأدوات والبيانات التي يمكنه الوصول إليها. إذا كان مصدر بيانات حيوي غير متاح، فإن التحقيق غير مكتمل، ويبلغ الوكيل عن هذه الحالة.
القيود
تنطبق القيود التالية.
الخروج فقط: تكامل الشبكة الافتراضية يتحكم فقط في حركة المرور الصادرة (الخروج). الاتصالات الواردة إلى الوكيل من داخل شبكة خاصة غير مدعومة.
الموصلات لا تمر عبر الشبكة الافتراضية: حركة المرور الموصلات تمر عبر الإنترنت العام.