إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
هام
تتعلق بعض المعلومات الواردة في هذه المقالة بالناتج الذي تم إصداره مسبقًا والذي قد يتم تعديله بشكل كبير قبل إصداره تجاريًا. لا تقدم Microsoft أي ضمانات، يتم التعبير عنها أو تضمينها، فيما يتعلق بالمعلومات المقدمة هنا.
يعمل وكلاء الذكاء الاصطناعي المحليون، بما في ذلك مساعدو الترميز وأدوات CLI وتطبيقات الذكاء الاصطناعي لسطح المكتب والأنظمة الأساسية للعامل المستقل، بامتيازات المستخدم على نقاط النهاية. يعمل هؤلاء العاملون على نص من المطالبات والملفات ومحتوى الويب وإخراج الأداة، ولا يمكنهم فصل المحتوى الموثوق به بشكل موثوق عن الإرشادات المخفية. يمكن للتعليمات التي تم إدخالها واحدة إساءة استخدام وصول العامل إلى بيانات النقل غير المصرح به أو تعديل التعليمات البرمجية أو تشغيل أوامر ضارة.
يوفر Microsoft Defender حماية وقت تشغيل الوكيل الذكي من خلال فحص النقاط الرئيسية في حلقة الوكيل: موجه المستخدم، طلبات الأدوات قبل التنفيذ، وردود الأداة بعد التنفيذ. يساعد ذلك في اكتشاف إجراءات الحقن الفوري وإجراءات الوكلاء عالية الخطورة، وتدقيقها، ومنع الإجراءات المدعومة قبل تشغيلها. يدعم Defender نهجين للتفتيش: فحص الأحداث الأصلي للوكلاء الذين يعرضون واجهات الأحداث المدعومة من البائع، وفحص الشبكة للوكلاء الذين يتواصلون عبر مسارات الشبكة المدعومة. لمعرفة المزيد حول كيفية تدقيق حماية وقت التشغيل وحظر إدخال المطالبة، راجع ما الذي تكتشفه حماية وقت التشغيلوكيفية عملها.
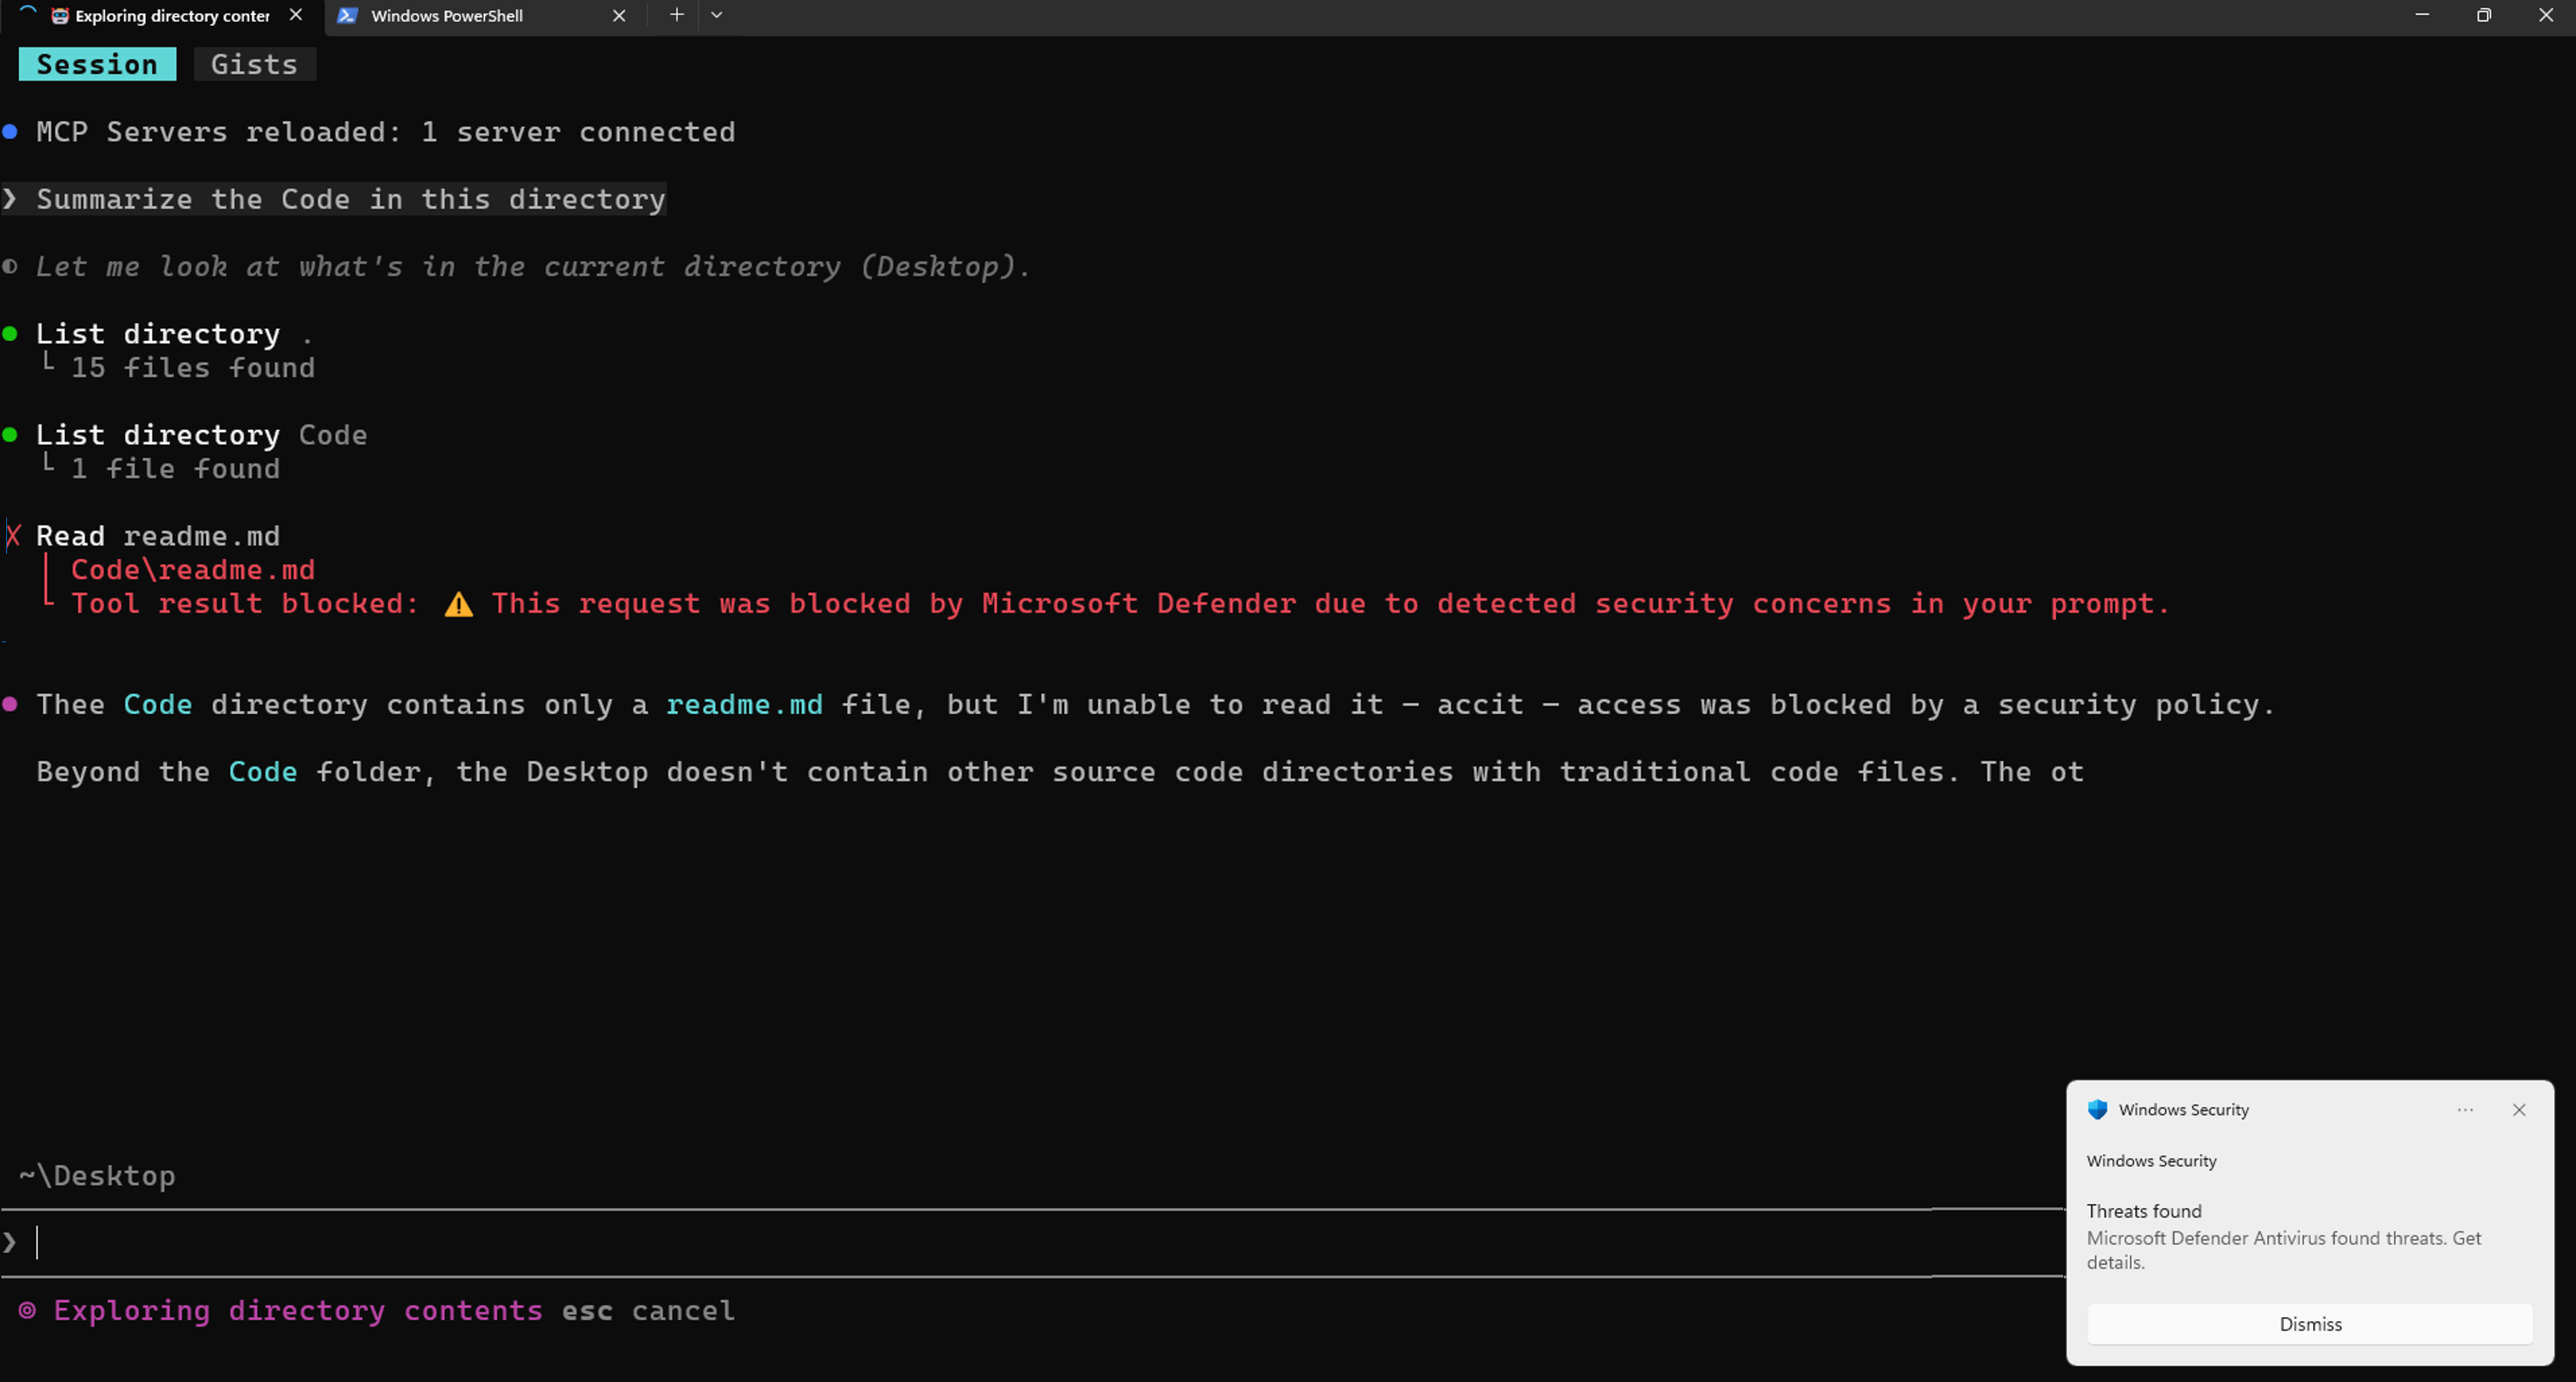
تشرح هذه المقالة ما تتوقف عنه حماية وقت التشغيل، وكيفية عملها، وكيفية التحقيق في الاكتشافات.
تلميح
تكمل حماية وقت التشغيل قدرات اكتشاف Microsoft Defender، والتي تكتشف تلقائيا عوامل الذكاء الاصطناعي المحلية المدعومة وتكوينات خادم MCP عبر أجهزتك. لمزيد من المعلومات، راجع اكتشاف عامل الذكاء الاصطناعي المحلي باستخدام Microsoft Defender لنقطة النهاية.
تلميح
للتحقق من حماية وقت التشغيل بأمان على جهاز اختبار، قم بتشغيل عرض حماية وقت تشغيل وكيل الذكاء الاصطناعي.
ما الذي تكتشفه حماية وقت التشغيل
تستهدف الحماية من وقت التشغيل التهديد المحدد لوكلاء الذكاء الاصطناعي المحليين: حقن المطالبة، والذي يتضمن إرشادات ضارة مخفية داخل محتوى شرعي بخلاف ذلك يقرأه العامل ثم يعمل عليه. يفحص Defender النقاط الثلاث التي يدخل فيها المحتوى أو يترك سبب العامل: مطالبة المستخدم، والأداة التي تستدعي العامل على وشك القيام بها، والردود التي ترجعها هذه الأدوات. يلتقط هذا الأسلوب الحقن بغض النظر عن مكان إنشاء المحتوى، سواء كان ملفا أو صفحة ويب أو مستودعا أو إخراج أداة.
على سبيل المثال، يحضر عامل الترميز وثائق المشروع للإجابة عن سؤال، وتحتوي الصفحة على نص مخفي يوجه العامل لقراءة ملف .env المحلي ونشر محتوياته إلى عنوان URL خارجي. يعامل العامل التعليمات كجزء من الصفحة وهو على وشك الامتثال، ولكن يكتشف Defender الإدخال الفوري في استجابة الأداة ويحظر الإجراء قبل أن تغادر أي بيانات الجهاز.
كيفية عملها
تستخدم حماية وقت التشغيل طريقتين لفحص نشاط الوكيل:
فحص الأحداث الأصلي للوكيل
يستخدم فحص الأحداث الأصلي للوكيل واجهات الأحداث المدعومة من البائع التي يكشفها الوكيل. توفر هذه الواجهات نقاط تحقق منظمة في سير عمل الوكيل، مثل عندما يرسل المستخدم طلبا، أو عندما يطلب الوكيل استخدام أداة، أو بعد أن تعيد الأداة الرد. وكلاء مثل Claude Code وCodex CLI وGitHub Copilot CLI يعرضون هذه واجهات الأحداث، ويستخدمها Defender لفحص نشاط الوكلاء وتطبيق قرارات التدقيق أو الحظر حيثما كان ذلك مدعوما
عندما يعرض وكيل واجهة حدث مدعومة من البائع، يستقبل Defender حمولات في مراحل رئيسية في حلقة الوكلاء:
- مطالبة المستخدم: المطالبة المرسلة إلى العامل.
- استدعاء ما قبل الأداة: طلب استدعاء الأداة قبل التنفيذ.
- استجابة ما بعد الأداة: استجابة الأداة بعد اكتمال التنفيذ.
يقوم Defender بمسح هذه الحمولات بحثا عن حقن سريع ونشاط العوامل عالية الخطورة. يمكن ل Defender تدقيق أو حظر النشاط في كل نقطة حدث مدعومة. اعتمادا على نوع الحدث، يمكن أن يمنع الحظر معالجة الطلب، أو يمنع تنفيذ الأداة المطلوبة، أو يمنع استجابة الأداة من الاستمرار في حلقة الوكيل.
كل مسح هو فحص سريع ومتداخل في إحدى نقاط الحدث بدلا من مراقبة مستمرة لعملية الوكيل، لذا فإن التأخير الإضافي يكون ضئيلا.
للحصول على توثيق البائعين حول واجهات أحداث الوكلاء هذه، راجع توثيق Claude Code، توثيق Codex CLI، وتوثيق GitHub Copilot.
فحص الشبكة
يمتد فحص الشبكة لحماية وقت التشغيل للوكلاء الذين لا يعرضون واجهات الأحداث الأصلية للوكيل. بدلا من الاعتماد على أحداث الوكيل المنظمة، يقوم Defender بفحص تدفقات الشبكة المدعومة من وكيل إلى نموذج اللغة الكبيرة (LLM) لاكتشاف حقن الأوامر أثناء النقل.
استخدم فحص الشبكة عندما تريد حماية الوكلاء الذين يتواصلون مع خدمات نماذج اللغة الكبيرة عبر الشبكة دون كشف واجهة أحداث مدعومة من البائع. يساعد ذلك في سد فجوة التغطية للوكلاء الذين لم يكن لديهم حماية وقت تشغيل قبل أو أثناء التفاعل مع النموذج.
ملحوظة
الفحص الشبكي لا يدعم الوكلاء الذين يستخدمون تثبيت الشهادات أو HTTP/3.
ماذا يحدث عند تمكين حماية وقت التشغيل
بمجرد تمكينه على جهاز، يفحص Defender العوامل المدعومة في نقاط الربط الخاصة بهم أثناء عمل المستخدمين، دون تغيير كيفية تشغيلهم للعامل. يعتمد ما يحدث بعد الكشف على الوضع المكون:
- كتله: يحظر Defender التهديد ويتبع قواعد الإعلام التي تم تكوينها للجهاز. يقوم Defender بإعلام المستخدم في واجهة مستخدم العامل ومن خلال إعلام منبثق من Windows. يتم تسجيل الكشف في محفوظات حماية Defender على الجهاز، ويتم إرسال تنبيه أمان إلى Defender، مرتبطا بحوادث ل SOC للتحقيق فيها.
- مراجعه الحسابات: يسمح Defender بالمتابعة وتسجيل الكشف. لا يزال يتم رفع تنبيه أمني في Defender للتحقيق.
- ذوي الاحتياجات الخاصه: الحماية من وقت التشغيل متوقفة عن التشغيل. لا يفحص Defender نشاط العامل، ويتم تشغيل الوكلاء دون الكشف عن الحقن الفوري أو الحظر.
توصي Microsoft بالبدء في وضع التدقيق لمراقبة الاكتشافات والتحقق من الدقة قبل التبديل إلى وضع الحظر للإنفاذ النشط. يتم حماية إعداد حماية وقت التشغيل من خلال الحماية من العبث، مما يمنع التغييرات غير المصرح بها، ويعمل جنبا إلى جنب مع عناصر تحكم Defender الموجودة لديك.
للحصول على خيارات تكوين PowerShell المحلية وإعدادات Microsoft Intune على مستوى المؤسسة، انظر إعداد حماية وقت تشغيل وكيل الذكاء الاصطناعي باستخدام Microsoft Defender لنقطة النهاية.
التحقيق
عندما تكتشف الحماية من وقت التشغيل حقن المطالبة، يرفع Defender تنبيه حقن موجه الذكاء الاصطناعي المشبوه ويربط النشاط ذي الصلة بالحوادث للتحقيق فيها.
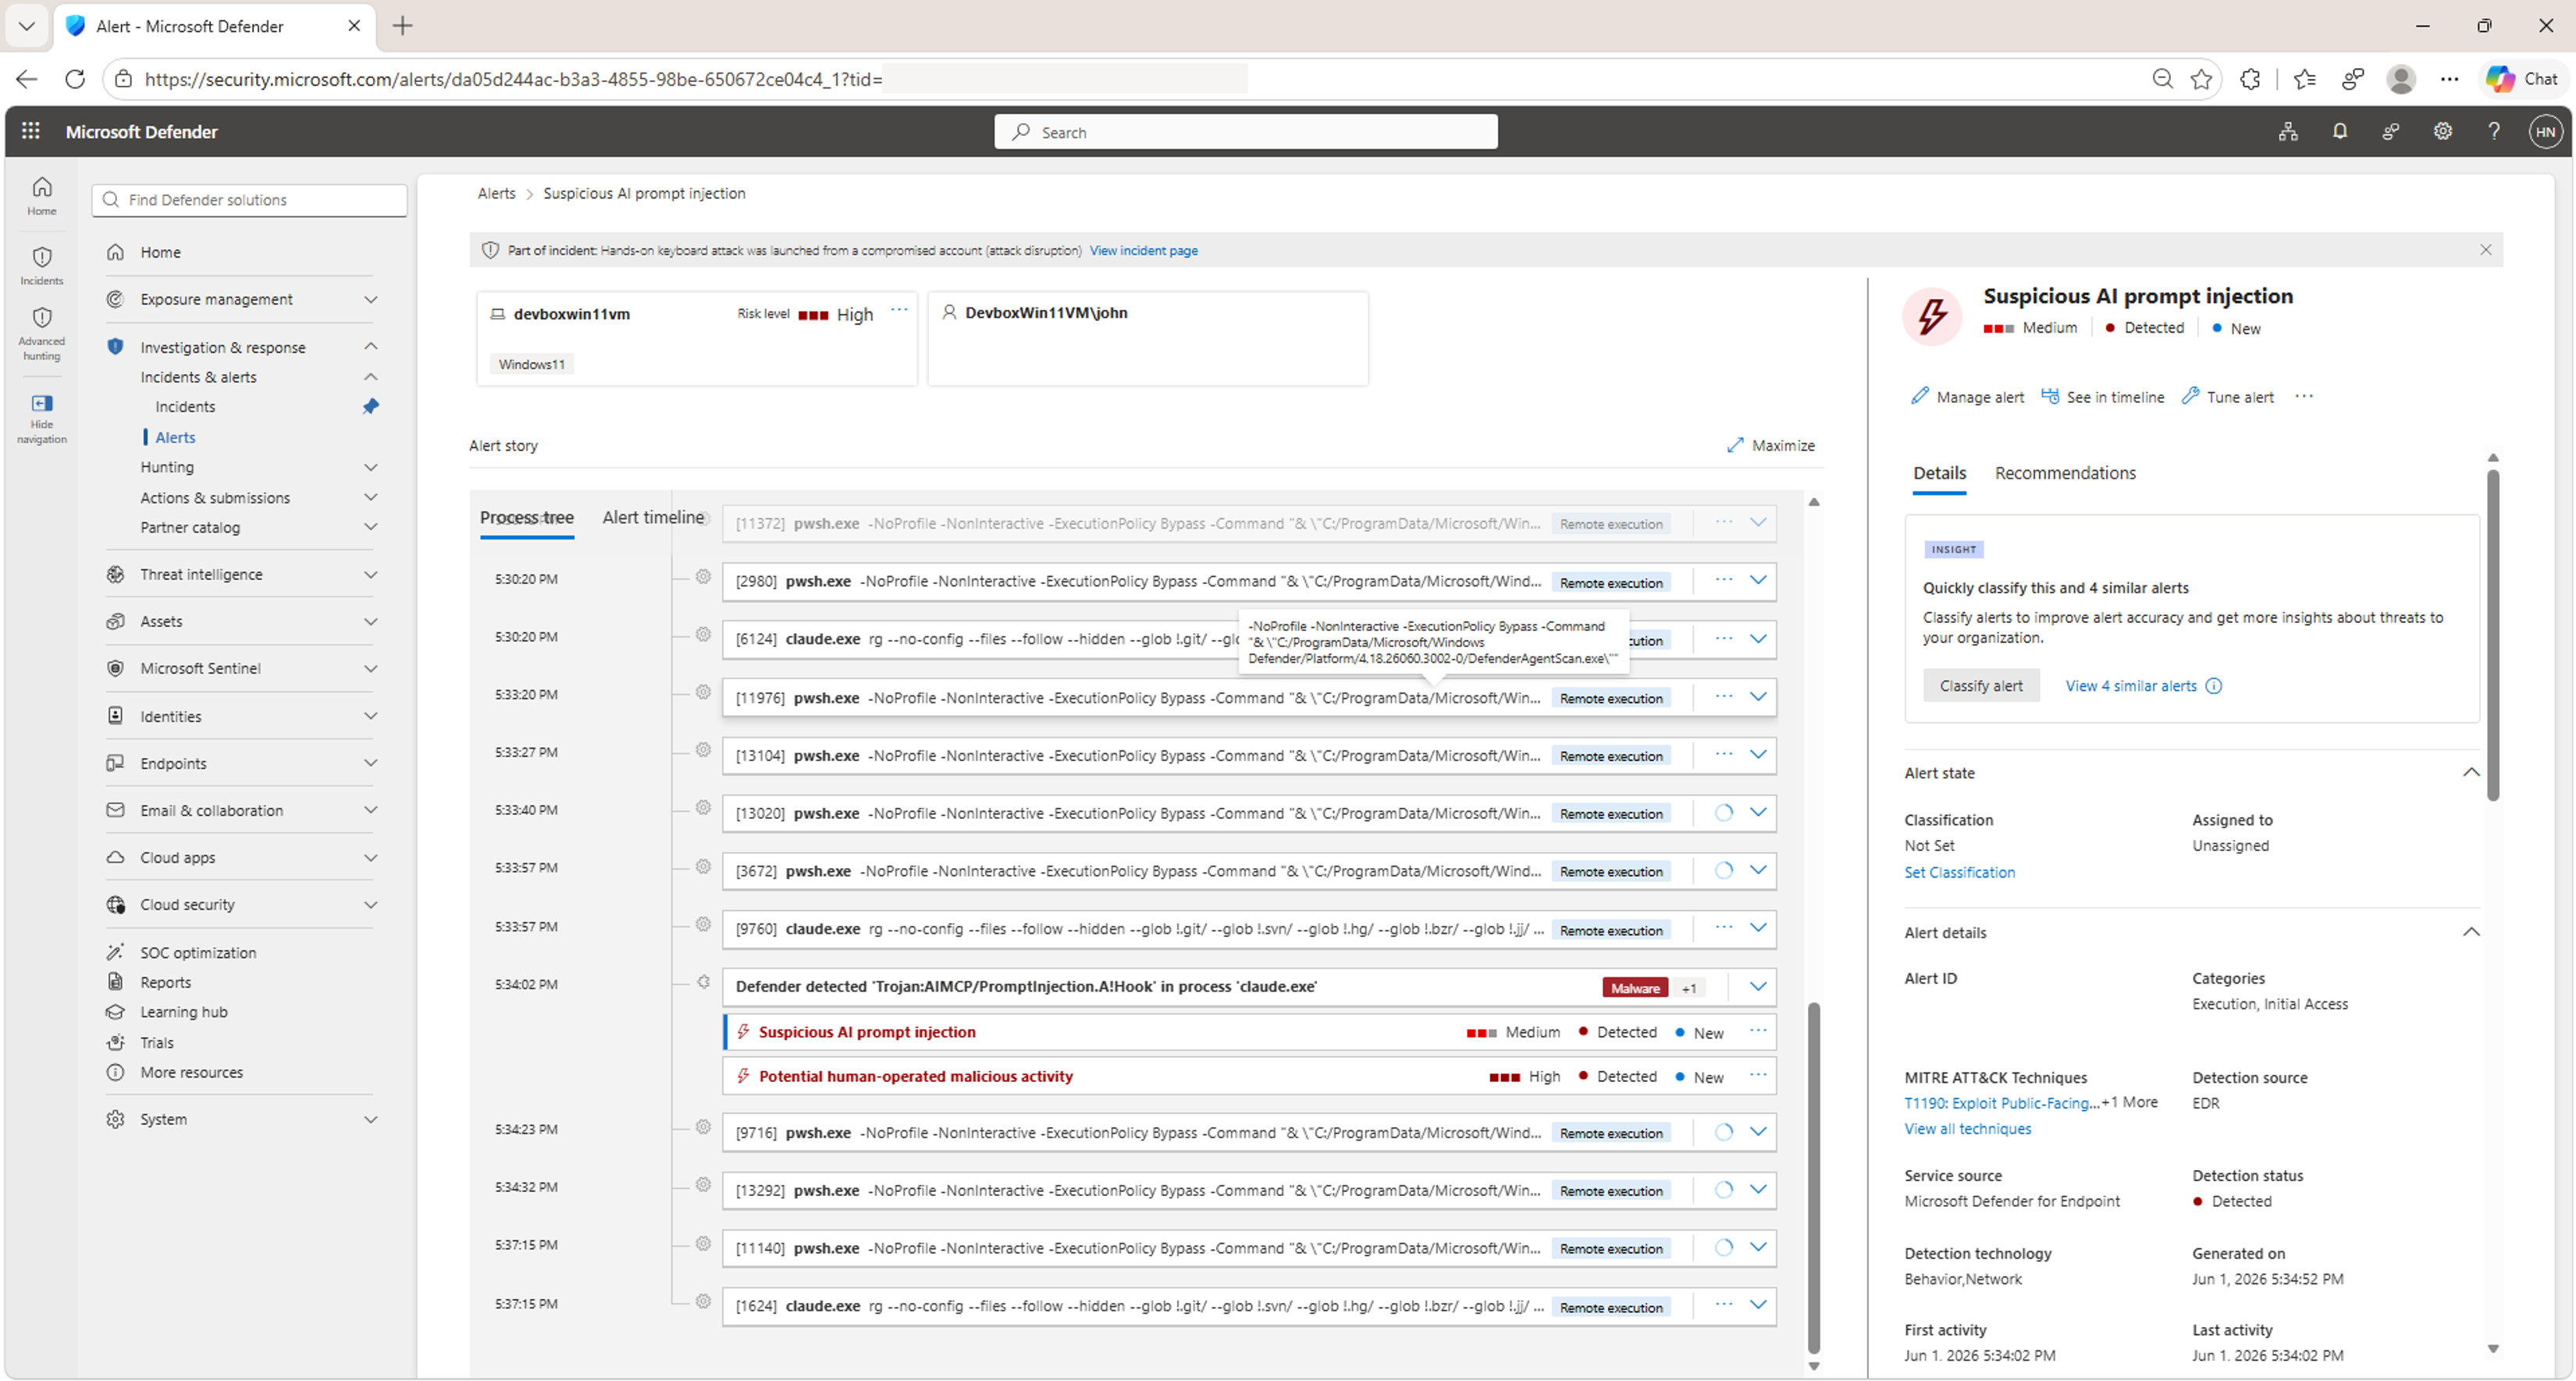
للحصول على سير عمل التحقيق الكامل، بما في ذلك تجارب المستخدم وSOC، راجع مراجعة الاكتشافات والتحقيق فيها.
الوكلاء المدعومون
فحص الأحداث الأصلي للوكيل
يسرد الجدول التالي وكلاء الذكاء الاصطناعي المحليين الذين تدعمهم Defender من خلال فحص الأحداث الأصلي للوكيل.
| عامل | وثائق Hooks |
|---|---|
| رمز Claude | Claude خطافات التعليمات البرمجية |
| مخطوطة CLI | خطافات رمز الاستخبارات |
| GitHub Copilot CLI | خطافات GitHub Copilot |
| تطبيق GitHub تطبيق Copilot | خطافات GitHub تطبيق Copilot |
فحص الشبكة
يدعم Defender وكلاء الذكاء الاصطناعي المحليين التاليين من خلال فحص الشبكة:
- OpenClaw
قدرات أمان الذكاء الاصطناعي الأوسع
تعد قدرات حماية وقت التشغيل الخاصة ب Defender جزءا من نهج أمان الذكاء الاصطناعي الشامل. يوفر Defender قدرات أخرى عبر النظام البيئي للذكاء الاصطناعي في مؤسستك:
- اكتشاف عوامل الذكاء الاصطناعي المحلية: الكشف تلقائيا عن عوامل الذكاء الاصطناعي المحلية المدعومة وتكوينات خادم MCP عبر أجهزتك. لمزيد من المعلومات، راجع اكتشاف عامل الذكاء الاصطناعي المحلي باستخدام Microsoft Defender لنقطة النهاية.
- اكتشاف وكلاء السحابة والنظام الأساسي: ابحث عن وكلاء تم إنشاؤهم باستخدام Microsoft Copilot Studio وMicrosoft Foundry وAmazon Web Services (AWS) Bedrock وGoogle Cloud Platform (GCP) Vertex AI.
- تقييم الوضع الأمني: تقييم تكوينات العامل، وتحديد المخاطر، والحصول على توصيات ذات أولوية، ومسارات الهجوم السطحية.
- الكشف عن التهديدات والتحقيق فيها: ربط التنبيهات والتحقيق في سلوك العامل المشبوه عبر البنية الأساسية للأمان.
للحصول على تفاصيل حول هذه القدرات وكيفية تطبيقها، راجع حماية أصول الذكاء الاصطناعي من التهديدات والثغرات الأمنية الناشئة باستخدام Microsoft Defender.