إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
يعمل وكلاء الذكاء الاصطناعي المحليون بأذونات على مستوى المستخدم ويمكنهم الوصول إلى الملفات والأدوات والخدمات على الأجهزة التي يعملون فيها. دون رؤية العوامل التي يتم تشغيلها وما يمكن الوصول إليه، لا يمكن لفرق الأمان تقييم التعرض أو فرض الحوكمة أو الاستجابة للحوادث المتعلقة بالوكيل.
يكتشف Microsoft Defender تلقائيا عوامل الذكاء الاصطناعي المحلية المدعومة وتكوينات خادم MCP على الأجهزة المإلحاقة، ثم يعرضها في مدخل Microsoft Defender. وهذا يعطي فرق الأمان عرضا مركزيا لوجود عامل الذكاء الاصطناعي عبر المؤسسة.
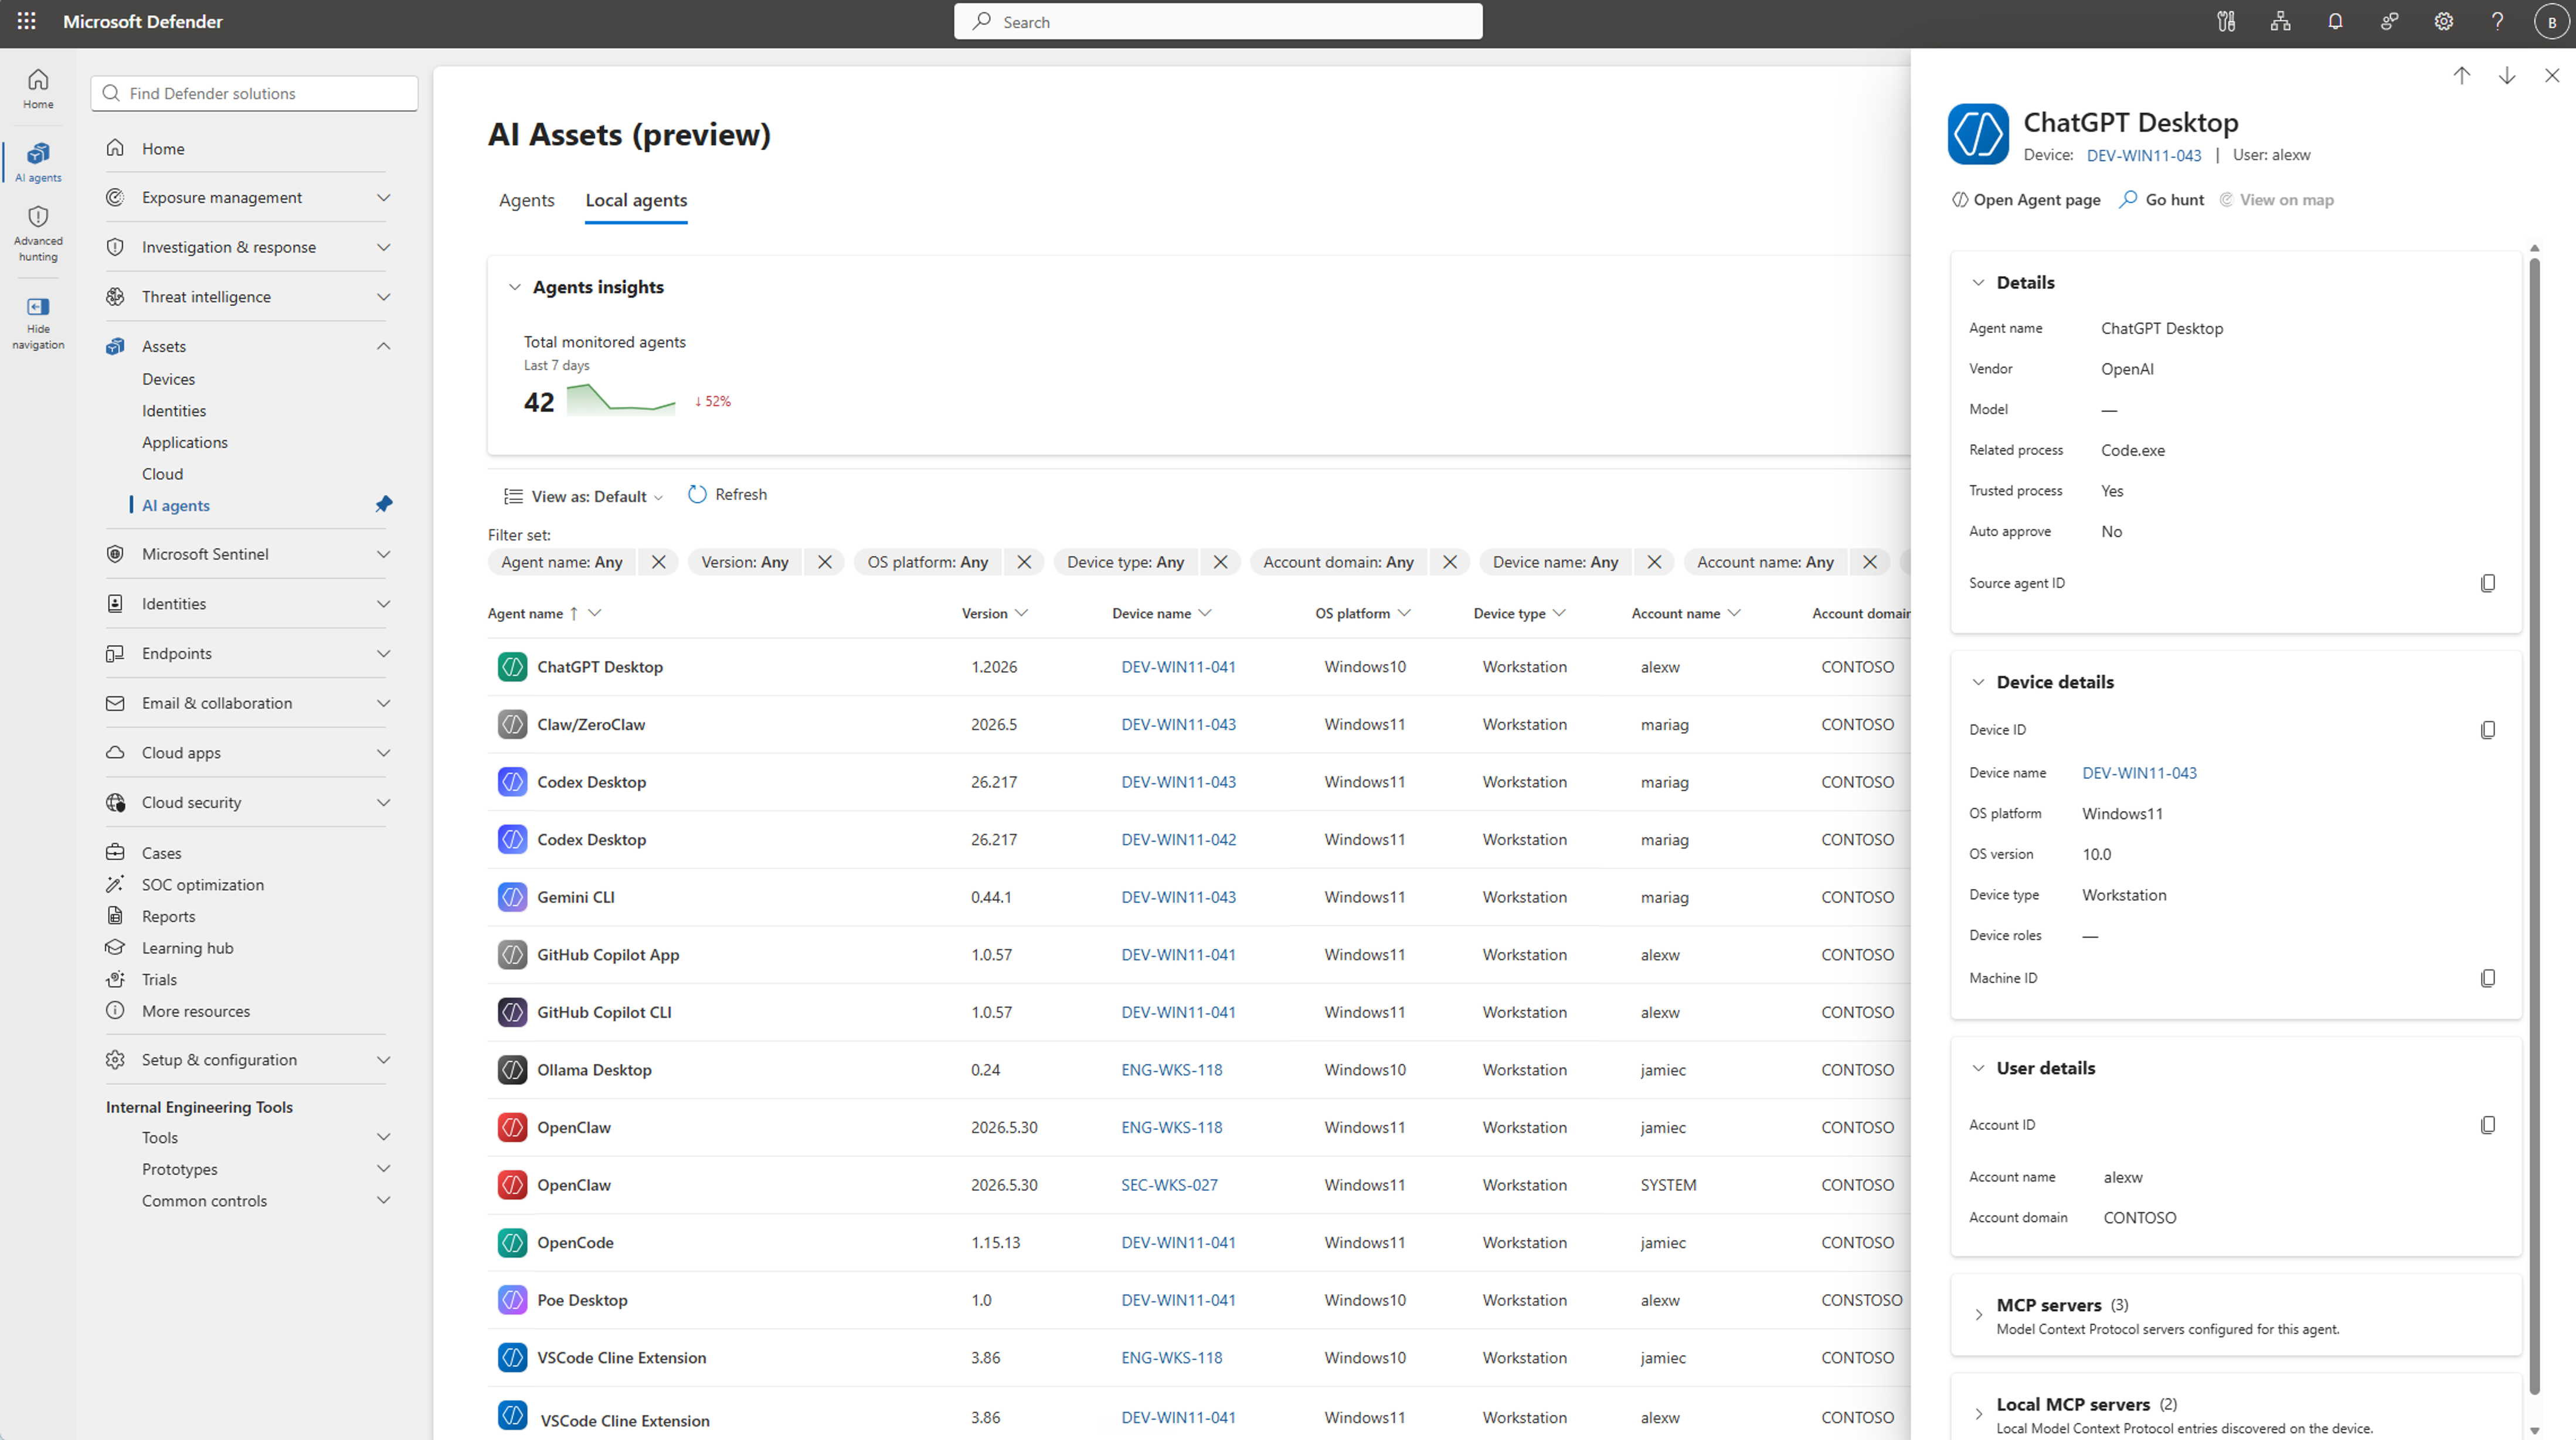
تشرح هذه المقالة كيفية عمل اكتشاف عامل الذكاء الاصطناعي المحلي، وتسرد العوامل المدعومة وتكوينات خادم MCP، وتصف كيفية عرض العوامل المكتشفة في مدخل Microsoft Defender.
تلميح
يوفر Defender أيضا حماية وقت تشغيل عامل الذكاء الاصطناعي للوكلاء المحليين. عند التمكين، تراقب حماية وقت التشغيل النشاط في التكرار الحلقي الوكيل وتحظر الإرشادات الضارة قبل أن يتمكن العامل من العمل عليها. لمزيد من المعلومات، راجع حماية وقت تشغيل عامل الذكاء الاصطناعي.
اكتشاف عامل الذكاء الاصطناعي المحلي على نقاط النهاية
يكتشف Defender تلقائيا عوامل الذكاء الاصطناعي المحلية المدعومة وتكوينات خادم MCP على الأجهزة المإلحاقة. عندما يحدد Defender عامل الذكاء الاصطناعي المحلي المدعوم، يتم عرض العامل كأصل قابل للاكتشاف في مدخل Microsoft Defender مع إمكانية الرؤية في:
- مخزون عامل الذكاء الاصطناعي المحلي: عرض مركزي لوكلاء الذكاء الاصطناعي المحليين المكتشفين مع اقترانات الجهاز والمستخدم وبيانات تعريف الاكتشاف.
- خريطة التعرض: العلاقات المرئية بين وكلاء الذكاء الاصطناعي المحليين والأجهزة والهويات والموارد التي يمكن لهذه الهويات الوصول إليها، للمساعدة في تقييم التأثير المحتمل.
- التتبع المتقدم: البحث عن بيانات الاكتشاف باستخدام لغة استعلام Kusto (KQL) للتحقيق في عوامل الذكاء الاصطناعي المحلية والموارد التي يمكنهم الوصول إليها استنادا إلى أذونات المستخدم الذي يقوم بتشغيلها.
ملحوظة
اكتشاف وكيل الذكاء الاصطناعي المحلي على macOS قيد المعاينة.
وكلاء الذكاء الاصطناعي المحليين المعتمدين وتكوينات خادم MCP
يعرف Defender العامل على أنه مزيج من مستخدم وجهاز ونوع عامل. على سبيل المثال، إذا كان Claude Code يعمل في 15 مجلد مشروع مختلفا على نفس الجهاز لنفس المستخدم، فإنه يظهر كإدخل عامل واحد في المخزون.
يكتشف Defender وكلاء الذكاء الاصطناعي المحليين المعتمدين على نقاط نهاية Windows وmacOS. يتضمن ذلك العوامل التي تعمل من سطر الأوامر وتطبيقات سطح المكتب ومثيلات IDEs الوكيلة وملحقات VS Code وتطبيقات العامل المحلي المستندة إلى Claw. عند دعمها، يكتشف Microsoft Defender أيضا تكوينات خادم MCP المقترنة بهذه العوامل، بما في ذلك تكوينات خادم MCP المحلية والنائية.
أمثلة على وكلاء الذكاء الاصطناعي المحليين المدعومين تشمل:
- وكلاء CLI: Claude Code، Codex CLI، Gemini CLI، GitHub Copilot CLI، Junie CLI، Kiro CLI، OpenCode، Warp، Antigravity CLI
- تطبيقات سطح المكتب: ChatGPT Desktop، Claude Desktop، Codex Desktop، GitHub تطبيق Copilot، Goose Desktop، Hermes Agent، Microsoft تطبيق Copilot، Ollama Desktop، Perplexity Desktop، Poe Desktop
- معرفات العوامل: المؤشر، Devin Desktop (المعروف سابقا ب Windsurf)، Kiro IDE، Antigravity IDE
- ملحقات VS Code: Claude Code، Cline، Codex، Gemini Code Assist، GitHub Copilot، Roo Code
- الوكلاء المعتمدون على المخلب: OpenClaw، Clawpilot، QClaw، Claw/Nanobot، ZeroClaw
بالنسبة للوكلاء المدعومين، اكتشف شركاء Defender تكوينات خوادم MCP مع الوكيل. يمكن أن تشمل تفاصيل التكوين المتاحة اسم الخادم، والنوع، ونقطة النهاية، والأمر المستخدم لبدء خادم MCP المحلي. يمكن للوكيل أن يمتلك عدة خوادم MCP مهيأة. للاستفسار عن هذه التفاصيل، راجع مراجعة خوادم MCP والأدوات التي يستخدمها وكلاء الذكاء الاصطناعي المحليون.
لمعرفة كيفية اكتشاف وعرض وكلاء الذكاء الاصطناعي المحليين، راجع اكتشاف وكلاء الذكاء الاصطناعي المحليين.
قدرات أمان الذكاء الاصطناعي الأوسع
تعد قدرات اكتشاف Microsoft Defender جزءا من نهج أمان الذكاء الاصطناعي الشامل. يوفر Microsoft Defender قدرات أخرى عبر النظام البيئي للذكاء الاصطناعي لمؤسستك:
- اكتشاف وكلاء السحابة والنظام الأساسي: ابحث عن وكلاء تم إنشاؤهم باستخدام Microsoft Copilot Studio وMicrosoft Foundry وAmazon Web Services (AWS) Bedrock وGoogle Cloud Platform (GCP) Vertex AI.
- الكشف عن التهديدات والتحقيق فيها: ربط التنبيهات والتحقيق في سلوك العامل المشبوه عبر البنية الأساسية للأمان.
للحصول على تفاصيل حول هذه القدرات وكيفية تطبيقها، راجع حماية أصول الذكاء الاصطناعي من التهديدات والثغرات الأمنية الناشئة باستخدام Microsoft Defender.