إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
نشر Microsoft Defender لنقطة النهاية على أجهزة iOS المسجلة باستخدام تطبيق Microsoft Defender وMicrosoft Intune. تدعم خيارات النشر الأجهزة الخاضعة للإشراف، والأجهزة غير المراقبة، والأجهزة التي تستخدم تسجيل مستخدمي Intune.
الإجراءات الواردة في هذا المقال تتطلب Microsoft Intune. Intune هو منتج منفصل ليس جزءا من Microsoft Defender لنقطة النهاية، ولا يدرج في جميع الاشتراكات. لاستخدام Intune، تحتاج إلى اشتراك يتضمنه، أو يمكنك شراؤه بشكل منفصل كاشتراك مستقل أو وظيفة إضافية. لمزيد من المعلومات، راجع ترخيص Microsoft Intune.
Prerequisites
استخدم الحسابات التي تحمل الأذونات التالية:
Microsoft Intune: قم بتعيين كل من الأدوار المدمجة لمدير التطبيقاتومدير السياسات والملف الشخصي، أو استخدام دور مخصص بصلاحيات مكافئة:
- يوفر مدير التطبيقات أذونات تطبيق الجوال والتطبيقات المدارة اللازمة لإضافة وتكوين وتعيين تطبيق Microsoft Defender.
- يوفر مدير السياسات والملفات الشخصية صلاحيات تكوين الجهاز والتسجيل اللازمة لإنشاء وتعيين الملفات الشخصية في هذا المقال.
حدد نطاق توزيع الأدوار حسب المستخدمين والأجهزة التي تديرها. للاطلاع على الأذونات المضمنة في كل دور، انظر أذونات الأدوار المدمجة ل Microsoft Intune.
بوابة Microsoft Defender: في Microsoft Defender XDR Unified Guided Role Control Control (RBAC)، قم بتعيين عمليات الأمان \ بيانات الأمان \ أساسيات بيانات الأمان (قراءة)، مع إمكانية الوصول إلى مجموعات الأجهزة التي تحتوي على الأجهزة المسجلة. في المؤسسات التي لا تزال تستخدم Defender for Endpoint RBAC، قم بتعيينعمليات أمان البيانات >والوصولإلى مجموعات الأجهزة المعنية.
سجل أجهزة iOS الخاصة بمستخدميك في Intune. لمزيد من المعلومات، راجع تسجيل أجهزة iOS وiPadOS في Microsoft Intune.
تعيين ترخيص Defender for Endpoint للمستخدمين لاستخدام تطبيق Microsoft Defender. للحصول على الإرشادات، راجع تعيين تراخيص للمستخدمين.
إذا كانت طريقة التسجيل تتطلب تطبيق Company Portal، تحقق من أن المستخدمين قاموا بتثبيت التطبيق وسجلوا الدخول إليه وأكملوا التسجيل. بالنسبة لسيناريوهات التسجيل في الوقت المناسب (JIT) حيث لا يكون تطبيق Company Portal مطلوبا، قم بنشر تطبيق Microsoft Authenticator كتطبيق مطلوب. يوفر المصادق إضافة SSO التي يستخدمها تسجيل JIT.
ملاحظة
يتوفر تطبيق Microsoft Defender في App Store Apple.
نشر التطبيق على الأجهزة الخاضعة للإشراف وغير المراقب
أضف تطبيق Microsoft Defender إلى Intune لنشره على أجهزة iOS المراقبة وغير المراقبة.
إضافة تطبيق متجر iOS
تجاوز هذا الإجراء إذا قمت بنشر تطبيق Microsoft Defender كتطبيق تم شراؤه بحجم التخزين.
أضف تطبيق Microsoft Defender إلى Intune كتطبيق متجر iOS. للحصول على تعليمات مفصلة، راجع إضافة تطبيقات متجر iOS إلى Microsoft Intune (يفتح الرابط في تبويب جديد في وثائق Intune).
على التطبيقات | صفحة جميع التطبيقات في مركز إدارة Microsoft Intune على https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps، اختر  إنشاء واستخدم هذه الإعدادات المحددة:
- النظام الأساسي: حدد iOS/iPadOS.
- نوع التطبيق: اختر تطبيق متجر iOS في قسم تطبيقات المتجر .
في معالج إضافة التطبيق ، قم بتكوين الإعدادات التالية في تبويب معلومات التطبيق :
- اختر البحث في متجر التطبيقات، ثم ابحث عن Defender، ثم اختر Microsoft Defender: Security.
- الحد الأدنى لنظام التشغيل: اختر iOS 17.0.
بعد إنشاء التطبيق، تفتح صفحة تفاصيل التطبيق. للعودة إلى الصفحة لاحقا، اختر Microsoft Defender: Security في صفحة التطبيقات | صفحة جميع التطبيقات. في صفحة تفاصيل التطبيق، تحت قسم المراقبة، اختر حالة تثبيت الجهاز للتحقق من اكتمال التثبيت بنجاح.
النشر الكامل للأجهزة الخاضعة للإشراف
يقدم تطبيق Microsoft Defender قدرات محسنة على أجهزة iOS/iPadOS الخاضعة للإشراف باستخدام ميزات الإدارة المتقدمة للمنصة. كما يوفر حماية الويب دون الحاجة إلى VPN محلي على الجهاز. تحمي هذه التكوين المستخدمين من التصيد الاحتيالي والتهديدات الأخرى عبر الإنترنت.
قم بتكوين الأجهزة الخاضعة للإشراف مع سياسة تكوين التطبيق وملف تعريف إعدادات الجهاز.
قم بتكوين الوضع المراقب باستخدام Microsoft Intune
قم بتكوين الوضع المراقب لتطبيق Microsoft Defender من خلال سياسة تكوين التطبيق وملف تعريف إعدادات الجهاز.
نهج تكوين التطبيق
ملاحظة
تنطبق سياسة تكوين التطبيقات هذه للأجهزة الخاضعة للإشراف فقط على الأجهزة المدارة. كأفضل ممارسة، قم بتعيين السياسة لجميع الأجهزة.
أنشئ سياسة تكوين تطبيق الأجهزة المدارة . للتعليمات التفصيلية، راجع إنشاء سياسة تكوين التطبيق (يفتح الرابط في تبويب جديد في وثائق Intune).
على التطبيقات | صفحة التكوين في مركز إدارة Microsoft Intune على https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration، اختر إنشاء>الأجهزة المدارة.
في معالج سياسة تكوين إنشاء التطبيق ، قم بتكوين الإعدادات التالية:
تبويب الأساسيات:
- النظام الأساسي: حدد iOS/iPadOS.
- التطبيق المستهدف: اختر اختيار التطبيق، ثم اختر Microsoft Defender: Security، ثم اختر OK.
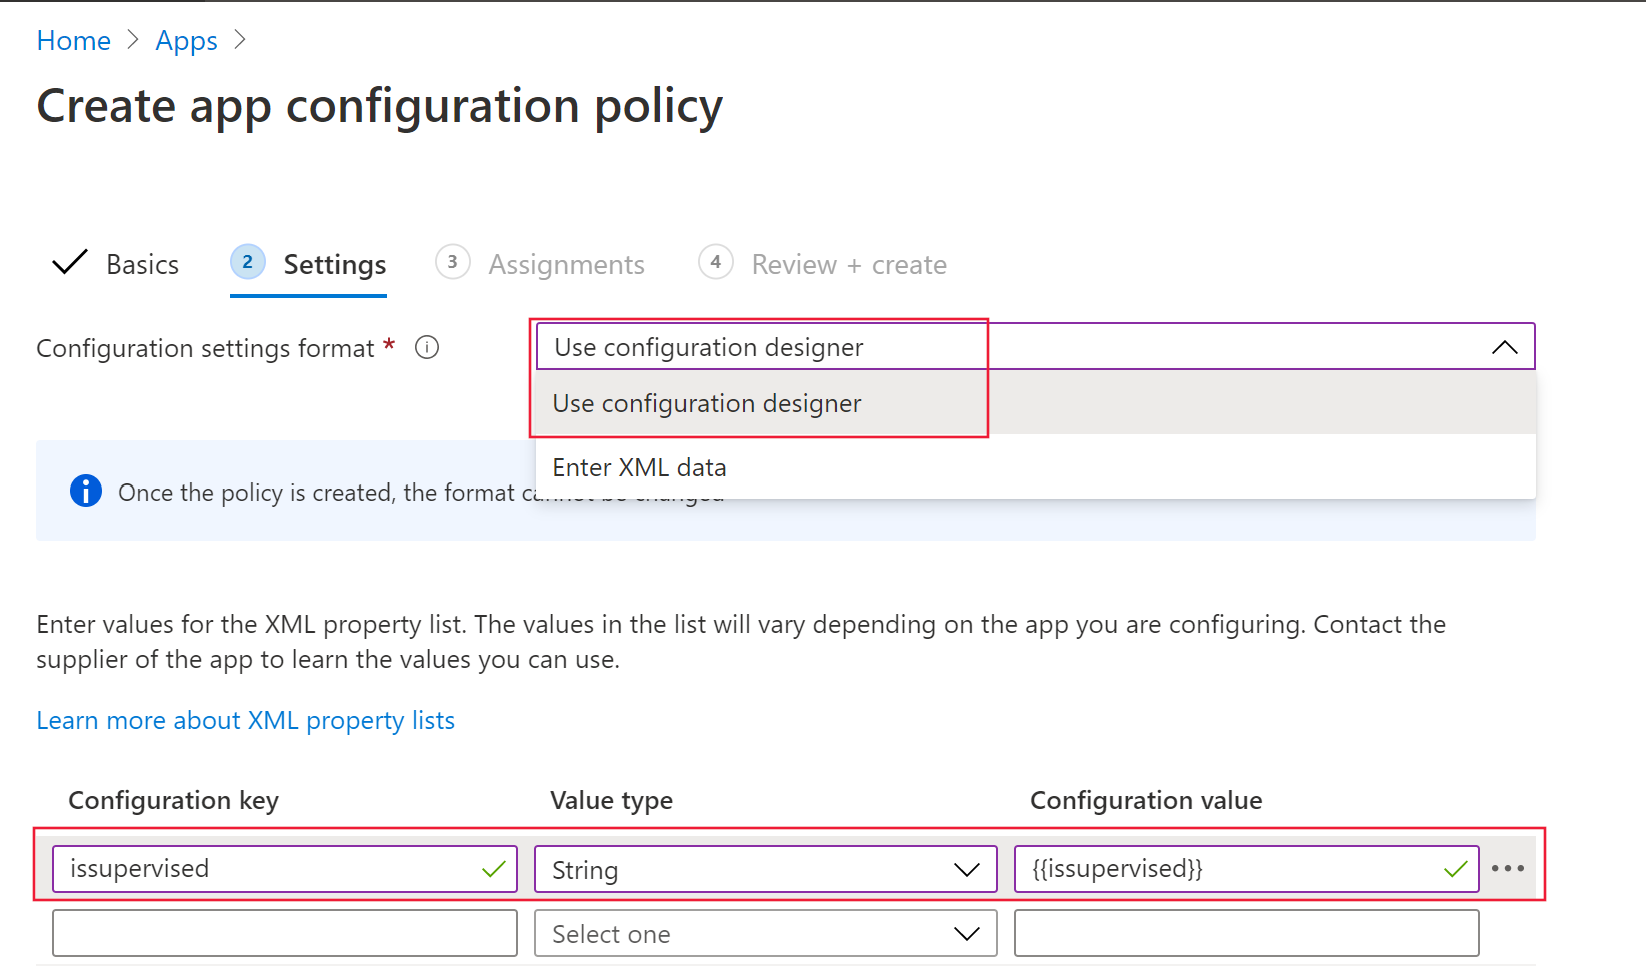
تبويب الإعدادات:
- تنسيق إعدادات التكوين: حدد استخدام مصمم التكوين.
-
مفتاح التكوين: أدخل
issupervised. - نوع القيمة: اختر السلسلة.
-
قيمة التكوين: أدخل
{{issupervised}}.
تبويب المهام: كأفضل ممارسة لهذا السيناريو، قم بتعيين السياسة لجميع الأجهزة. إذا قمت بتعيين السياسة لمجموعات المستخدمين بدلا من ذلك، يجب على المستخدمين تسجيل الدخول إلى أجهزتهم قبل تطبيق السياسة. لمزيد من المعلومات، راجع تعيين ملفات تعريف المستخدمين والأجهزة.

ملف تعريف تكوين الجهاز (عامل تصفية التحكم)
ملاحظة
على أجهزة iOS/iPadOS الخاضعة للإشراف، يتيح ملف ControlFilter.mobileconfig المخصص حماية الويب دون إعداد VPN المحلي على الجهاز. تحمي هذه التكوين المستخدمين من التصيد الاحتيالي والهجمات الأخرى عبر الويب دون الحاجة إلى VPN المحلي.
ومع ذلك، لا يعمل ملف تعريف ControlFilter مع Always-On VPN (AOVPN) بسبب قيود النظام الأساسي.
نشر أحد الملفات الشخصية التالية:
فلتر التحكم الصامت (Zero Touch): يتيح هذا الملف التعريفي الانضمام الصامت للمستخدمين إلى الاستخدام. قم بتحميل ملف تعريف التكوين من ControlFilterZeroTouch.
فلتر التحكم: قم بتنزيل ملف التكوين من ControlFilter.
بعد تنزيل الملف الشخصي المحدد، أنشئ ملف تعريف إعدادات جهاز مخصص. للحصول على تعليمات مفصلة، راجع إضافة إعدادات مخصصة لأجهزة Apple في Microsoft Intune (يفتح الرابط في تبويب جديد في وثائق Intune).
عند إنشاء السياسة في تبويب السياسات في صفحة الأجهزة | في مركز مسؤول Microsoft Intune على https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration، باختيار إنشاء>سياسة جديدة، استخدم هذه الإعدادات المحددة:
- النظام الأساسي: حدد iOS/iPadOS.
- نوع ملف التعريف: حدد قوالب.
- اسم القالب: اختر مخصصا.
في المعالج المخصص ، قم بتكوين الإعدادات التالية:
- تبويب إعدادات الإعدادات: لملف ملف ملف التكوين، ابحث عن الملف الذي قمت بتحميله واختره
.mobileconfig. - تبويب المهام: كأفضل ممارسة في هذا السيناريو، قم بتعيين الملف الشخصي لجميع أجهزة iOS المدارة.
قم بإعداد عملية الانضمام التلقائي للأجهزة غير الخاضعة للإشراف
أتمتة الانضمام إلى Defender for Endpoint باستخدام الانضمام بدون لمس أو الانضمام التلقائي لملف تعريف VPN.
قم بإعداد عملية الانضمام بدون لمس
ملاحظة
لا يمكن تكوين اللمس الصفري على أجهزة iOS المسجلة بدون توافق المستخدم، مثل الأجهزة بدون مستخدم أو مشتركة.
قم بإعداد Microsoft Defender لنقطة النهاية للنشر الصامت والتفعيل عن طريق إنشاء ملف تعريف للنشر. يتلقى المستخدمون إشعار تثبيت، ويثبت Defender for Endpoint دون الحاجة لفتح التطبيق.
أنشئ ملف تعريف إعدادات جهاز VPN. للحصول على تعليمات مفصلة، راجع إنشاء ملف تعريف تكوين الجهاز (يفتح الرابط في تبويب جديد في وثائق Intune). للحصول على معلومات حول إعدادات VPN المتاحة، راجع إعداد إعدادات VPN لأجهزة Apple في Microsoft Intune.
عند إنشاء السياسة في تبويب السياسات في صفحة الأجهزة | في مركز مسؤول Microsoft Intune على https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration، باختيار إنشاء>سياسة جديدة، استخدم هذه الإعدادات المحددة:
- النظام الأساسي: حدد iOS/iPadOS.
- نوع ملف التعريف: حدد قوالب.
- اسم القالب: اختر VPN.
في معالج VPN ، استخدم هذه الإعدادات المحددة في تبويب إعدادات الإعدادات :
- نوع الاتصال: اختر VPN مخصص.
- قسم VPN الأساسي:
-
اسم الاتصال: أدخل
Microsoft Defender لنقطة النهاية. -
عنوان خادم VPN: أدخل
127.0.0.1. - طريقة المصادقة: اختر اسم المستخدم وكلمة المرور.
- تقسيم النفق: تم اختيار تحقق من تعطيل .
-
معرف VPN: أدخل
com.microsoft.scmx. -
أدخل أزواج المفاتيح والقيم لخصائص VPN المخصصة:
-
المفتاح: أدخل
SilentOnboard. -
القيمة: أدخل
True. - بشكل افتراضي، لا يمكن للمستخدمين تغيير التبديل من داخل التطبيق. للسماح للمستخدمين بتغيير مفتاح VPN من داخل التطبيق، أضف الزوج التالي بين المفاتيح والقيمة التالية:
-
المفتاح: أدخل
EnableVPNToggleInApp. -
القيمة: أدخل
True.
-
المفتاح: أدخل
-
المفتاح: أدخل
-
اسم الاتصال: أدخل
- قسم VPN التلقائي:
-
نوع ال VPN التلقائي: اختر VPN عند الطلب.
- قواعد عند الطلب: اختر إضافة، اختر أريد القيام بإنشاء VPN التالي>، ثم اختر أريد تقييد النطاق على>جميع النطاقات.
- حظر المستخدمين من تعطيل VPN التلقائي: اختر نعم لمنع المستخدمين من تعطيل VPN. افتراضيا، هذا الإعداد غير مضبوط، ويمكن للمستخدمين تعطيل ال VPN فقط في الإعدادات.
-
نوع ال VPN التلقائي: اختر VPN عند الطلب.
بعد أن يقوم Intune بمزامنة الملف الشخصي مع أجهزة iOS المستهدفة:
- يتم نشر Defender لنقطة النهاية وإلحاقه بصمت. يكون الجهاز مرئيا في مدخل Microsoft Defender بعد إلحاقه.
- يتم إرسال إعلام مؤقت إلى جهاز المستخدم.
- يتم تنشيط حماية الويب والميزات الأخرى.
في بعض الحالات، مثل بعد تغيير كلمة المرور أو أوامر المصادقة متعددة العوامل، قد يتطلب الانضمام بدون لمس المستخدمين تسجيل الدخول يدويا إلى تطبيق Microsoft Defender.
للانضمام لأول مرة: يتلقى المستخدمون إشعارا صامتا.

يتخذ المستخدمون الخطوات التالية:
- افتح تطبيق Microsoft Defender أو اضغط على الإشعار.
- حدد حساب المؤسسة المسجل من شاشة منتقي الحساب.
- تسجيل الدخول.
تم إعداد الجهاز ويبدأ في إعداد التقارير إلى مدخل Microsoft Defender.
بالنسبة للأجهزة التي تم إدخالها سابقا: يتلقى المستخدمون إشعارا صامتا.

لاستئناف التقارير إلى بوابة Microsoft Defender:
- افتح تطبيق Microsoft Defender، أو اضغط على الإعلام.
- عند مطالبتك من قبل تطبيق Microsoft Defender، سجل الدخول.
يبدأ الجهاز بالإبلاغ إلى بوابة Microsoft Defender مرة أخرى.
ملاحظة
- قد يستغرق إعداد الصفر لمسا حتى 5 دقائق لإكمالها في الخلفية.
- بالنسبة للأجهزة الخاضعة للإشراف، قم بإعداد الإدخال بدون لمس باستخدام ملف تعريف فلتر التحكم ZeroTouch. في هذه الحالة، ملف تعريف Defender for Endpoint VPN غير مثبت على الجهاز، وملف Control Filter يوفر حماية الويب.


قم بإعداد الإدخال التلقائي لملف تعريف VPN
ملاحظة
هذا الخيار يسهل عملية الانضمام عن طريق إعداد ملف تعريف VPN. إذا كنت تستخدم الانضمام بدون لمس، لا تقم بتكوين هذا الخيار.
بالنسبة للأجهزة غير المراقبة، يوفر VPN المحلي Loopback حماية الويب. ال VPN لا يرسل حركة المرور خارج الجهاز.
قم بتكوين الإعداد التلقائي لملف تعريف Defender for Endpoint VPN حتى لا يضطر المستخدمون لإعداد الملف أثناء الانضمام إلى الجهاز.
أنشئ ملف تعريف إعدادات جهاز VPN. للحصول على تعليمات مفصلة، راجع إنشاء ملف تعريف تكوين الجهاز (يفتح الرابط في تبويب جديد في وثائق Intune). للحصول على معلومات حول إعدادات VPN المتاحة، راجع إعداد إعدادات VPN لأجهزة Apple في Microsoft Intune.
عند إنشاء السياسة في تبويب السياسات في صفحة الأجهزة | في مركز مسؤول Microsoft Intune على https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration، باختيار إنشاء>سياسة جديدة، استخدم هذه الإعدادات المحددة:
- النظام الأساسي: حدد iOS/iPadOS.
- نوع ملف التعريف: حدد قوالب.
- اسم القالب: اختر VPN.
في معالج VPN ، استخدم هذه الإعدادات المحددة في تبويب إعدادات الإعدادات :
- نوع الاتصال: اختر VPN مخصص.
- قسم VPN الأساسي:
-
اسم الاتصال: أدخل
Microsoft Defender لنقطة النهاية. -
عنوان خادم VPN: أدخل
127.0.0.1. - طريقة المصادقة: اختر اسم المستخدم وكلمة المرور.
- تقسيم النفق: تم اختيار تحقق من تعطيل .
-
معرف VPN: أدخل
com.microsoft.scmx. -
أدخل أزواج المفاتيح والقيم لخصائص VPN المخصصة:
-
المفتاح: أدخل
AutoOnboard. -
القيمة: أدخل
True. - بشكل افتراضي، لا يمكن للمستخدمين تغيير التبديل من داخل التطبيق. للسماح للمستخدمين بتغيير مفتاح VPN من داخل التطبيق، أضف الزوج التالي بين المفاتيح والقيمة التالية:
-
المفتاح: أدخل
EnableVPNToggleInApp. -
القيمة: أدخل
True.
-
المفتاح: أدخل
-
المفتاح: أدخل
-
اسم الاتصال: أدخل
- قسم VPN التلقائي:
- نوع ال VPN التلقائي: اختر VPN عند الطلب.
- قواعد عند الطلب: اختر إضافة، اختر أريد القيام بإنشاء VPN التالي>، ثم اختر أريد تقييد النطاق على>جميع النطاقات.
- حظر المستخدمين من تعطيل VPN التلقائي: اختر نعم لمنع المستخدمين من تعطيل VPN. افتراضيا، هذا الإعداد غير مضبوط، ويمكن للمستخدمين تعطيل ال VPN فقط في الإعدادات.
إعداد تسجيل مستخدمي Intune
استخدم الخطوات التالية لنشر تطبيق Microsoft Defender على أجهزة iOS التي تستخدم Intune User Enrollment.
إعداد المسؤول
لتكوين تسجيل مستخدمي Intune ل Defender for Endpoint:
قم بإعداد ملف تعريف تسجيل مستخدمي آبل في Intune. للتسجيلات الجديدة، استخدم تسجيل مستخدمي Apple المدفوع بالحساب. التسجيل في Company Portal متاح فقط للأجهزة التي تستخدم هذا النوع من الملف الشخصي.
قم بإعداد إضافة Microsoft Enterprise لتسجيل الدخول الواحد (SSO). تطبيق Microsoft Authenticator، الذي يوفر إضافة SSO، مطلوب لتسجيل المستخدمين على جهاز iOS.
أنشئ ملف تعريف لتكوين الجهاز في Intune. لمزيد من المعلومات، راجع إضافة Microsoft Enterprise SSO لأجهزة آبل. أضف الإعدادات التالية إلى الملف الشخصي:
-
معرف حزمة التطبيق: أضف معرف حزمة تطبيقات Microsoft Defender،
com.microsoft.scmx. -
تكوين آخر: أضف المفتاح
device_registration، واختر نوع السلسلة ، وأدخل{{DEVICEREGISTRATION}}كقيمة.
-
معرف حزمة التطبيق: أضف معرف حزمة تطبيقات Microsoft Defender،
قم بإعداد مفتاح إعداد التطبيق لتسجيل المستخدمين.
أنشئ سياسة تكوين تطبيق الأجهزة المدارة . للتعليمات التفصيلية، راجع إنشاء سياسة تكوين التطبيق (يفتح الرابط في تبويب جديد في وثائق Intune).
على التطبيقات | صفحة التكوين في مركز إدارة Microsoft Intune على https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration، اختر
إنشاء>الأجهزة المدارة.في معالج سياسة تكوين إنشاء التطبيق ، قم بتكوين هذه الإعدادات المحددة:
تبويب الأساسيات:
- النظام الأساسي: حدد iOS/iPadOS.
- التطبيق المستهدف: اختر اختيار التطبيق، ثم اختر Microsoft Defender: Security، ثم اختر OK.
تبويب الإعدادات:
- تنسيق إعدادات التكوين: حدد استخدام مصمم التكوين.
-
مفتاح التكوين: أدخل
UserEnrolmentEnabled. - نوع القيمة: اختر السلسلة.
-
قيمة التكوين: أدخل
True.
قم بنشر تطبيق Microsoft Defender من Intune كتطبيق مطلوب مرخص من المستخدمين ويتم شراؤه بكميات كبيرة.
انضمام المستخدمين
بعد تثبيت تطبيق Microsoft Defender على أجهزة المستخدمين، يقوم كل مستخدم بتسجيل الدخول وإكمال عملية الانضمام. بعد دمج الجهاز، يظهر في صفحة جرد الأجهزة في بوابة Microsoft Defender.
الميزات والقيود المدعومة
- تشمل قدرات Defender for Endpoint على iOS حماية الويب، حماية الشبكة، اكتشاف الجيلبريك، إدارة الثغرات لنظام التشغيل والتطبيقات، والتنبيهات في بوابة Microsoft Defender.
- لا يتم دعم نشر التحميل بدون لمسة ودمج تلقائي لملف تعريف VPN مع تسجيل المستخدمين لأن المسؤولين لا يمكنهم نشر ملف VPN على مستوى الجهاز لهذا النوع من التسجيل.
- لإدارة ثغرات التطبيقات، تظهر فقط التطبيقات في وحدة تخزين نظام ملفات آبل المدار.
- قد تستغرق الأجهزة الجديدة التي تم إدخالها حتى 10 دقائق لتظهر متوافقة عند استهدافها سياسات الامتثال.
لمزيد من المعلومات، راجع قيود تسجيل مستخدمي آبل والقدرات غير المدعومة.
إكمال الإعداد والتحقق من الحالة
لإكمال عملية الانضمام والتحقق من حالة الجهاز:
بعد تثبيت Intune للعبة Defender for Endpoint على جهاز iOS، تظهر أيقونة التطبيق.
اضغط على أيقونة تطبيق Defender for Endpoint، واتبع التعليمات الظاهرة على الشاشة لإكمال عملية الاندماج. يقبل المستخدمون الأذونات المطلوبة من iOS في تطبيق Microsoft Defender.
ملاحظة
تجاوز هذه الخطوة إذا قمت بضبط الانضمام بدون لمس. لا تحتاج إلى فتح التطبيق يدويا عند ضبط الانضمام بدون لمس.
بعد اكتمال عملية الانضمام، تحقق من ظهور الجهاز في قائمة مخزون الأجهزة في بوابة Microsoft Defender.