إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
يعالج Power Platform كل من البيانات الشخصية وبيانات العملاء. تتضمن هذه المعالجة بيانات من:
- الموصلات المخصصة
- Dataverse
- Microsoft Dynamics 365 Remote Assist
- Power Apps
- Power Automate
- Power Pages
لمعرفة المزيد حول البيانات الشخصية وبيانات العملاء، راجع Microsoft Trust Center.
موقع البيانات
يخزن مستأجر Microsoft Entra معلومات ذات صلة بمؤسسة وأمانها. عندما يسجّل مستأجر Microsoft Entra في خدمات Power Platform، يتم تعيين المنطقة الكبرى التي اختارها المستأجر إلى الجغرافيا الأنسب لمنطقة Azure الكبرى التي يتوفر فيها نشر لـ Power Platform. يخزن Power Platform بيانات العملاء في جغرافيا منطقة Azure الكبرى المخصصة للمستأجر، أو الجغرافيا الرئيسية، ما لم تنشر المؤسسات الخدمات في مناطق متعددة. تمثل جغرافية منطقة الماكرو حدود موقع البيانات التي تتوافق مع قوانين إقامة البيانات لجغرافية معينة. للتعرف على المناطق المتاحة ضمن جغرافيا محددة لمنطقة كبرى، راجع جغرافيا منطقة كبرى في Power Platform وDynamics 365.
صفتك مسؤولاً، يمكنك تحديد جغرافيا منطقة كبرى، مثل أمريكا الشمالية أو أوروبا أو آسيا والمحيط الهادئ، بدلًا من منطقة محددة لمركز بيانات. ثم يقوم النظام الأساسي تلقائيا بتعيين منطقة مركز البيانات المثلى داخل جغرافية منطقة الماكرو المحددة استنادا إلى اعتبارات السعة والتوافر والأداء. يساعد هذا النهج على ضمان تجربة أكثر قابلية للتطوير والمرونة والأداء لجميع العملاء مع الاستمرار في احترام التزامات موقع البيانات. يضمن اختيار المنطقة الذكي وضع البيئات في مناطق ذات السعة والصحة الأمثل، ما يحسن وقت التشغيل والاستجابة.
تتميز بعض المؤسسات بحضور عالمي. على سبيل المثال، قد يكون المقر الرئيسي للشركة في الولايات المتحدة ولكنها تمارس أعمالها في أستراليا. قد تحتاج إلى تخزين بعض بيانات Power Platform في أستراليا للامتثال للوائح المحلية. عندما يتم نشر خدمات Power Platform في أكثر من منطقة Azure جغرافية، يشار إلى هذا بالنشر متعدد المناطق الجغرافية. في هذه الحالة، يتم تخزين فقط بيانات التعريف المتعلقة بالبيئة فقط في جغرافيا المنطقة الكبرى الرئيسية. يتم تخزين كافة بيانات التعريف وبيانات المنتج في هذه البيئة في جغرافيا المنطقة الكبرى البعيدة.
تتوفر خدمات Power Platform في مناطق جغرافية معينة في Azure. لمزيد من المعلومات حول مكان توفر خدمات Power Platform، والمكان حيث تم تخزين بياناتك وإجراء نسخ متماثل لها من أجل المرونة، وكيفية استخدامها، انتقل إلى مركز توثيق Microsoft. الالتزامات المتعلقة بموقع بيانات العميل الثابتة في شروط معالجة البيانات الواردة في بنود الخدمات عبر الإنترنت من Microsoft. كما توفر Microsoft مراكز بيانات للكيانات ذات السيادة.
معالجة البيانات
يوضح هذا القسم كيفية قيام Power Platform بتخزين بيانات العملاء ومعالجتها ونقلها.
البيانات المخزنة
ما لم يتم ذكر عكس ذلك في الوثائق، تبقى بيانات العميل في مصدرها الأصلي (على سبيل المثال، Dataverse أو SharePoint). يتم تخزين تطبيقات Power Platform في مساحة تخزين Azure كجزء من البيئة. تتم تشفير بيانات تطبيق الأجهزة المحمولة وتخزينها في SQL Express. في معظم الحالات، تستخدم التطبيقات مساحة تخزين Azure للمحافظة على بيانات خدمة Power Platform وقاعدة بيانات Azure SQL للمحافظة على بيانات تعريف الخدمة. يتم تخزين البيانات التي يدخلها مستخدمو التطبيق في مصدر البيانات المعني للخدمة، مثل Dataverse.
يقوم Power Platform بتشفير جميع البيانات المحفوظة بشكل افتراضي باستخدام مفاتيح تديرها Microsoft. يتم تشفير بيانات العميل المخزنة في قاعدة بيانات Azure SQL بالكامل باستخدام تقنية تشفير البيانات الشفافة (TDE) من Azure SQL. يتم تشفير بيانات العميل المخزنة في تخزين Azure Blob باستخدام تشفير تخزين Azure.
جارٍ معالجة البيانات
تكون البيانات قيد المعالجة عندما يتم استخدامها كجزء من سيناريو تفاعلي، أو عندما تصل إليها عملية خلفية، مثل عملية تحديث. يقوم Power Platform بتحميل البيانات قيد المعالجة إلى مساحة الذاكرة لأحمال عمل خدمة واحدة أو أكثر. لتسهيل وظيفة حمل العمل، لا يتم تشفير البيانات المخزنة في الذاكرة.
البيانات أثناء النقل
يقوم Power Platform بتشفير جميع حركة مرور HTTP الواردة باستخدام TLS 1.2 أو أعلى. يرفض النظام الأساسي الطلبات التي تحاول استخدام TLS 1.1 أو أقل.
ميزات الأمان المتقدمة
تتطلب بعض ميزات الأمان المتقدمة في Power Platform تراخيص محددة.
علامات الخدمة
علامة الخدمة عبارة عن مجموعة من بادئات عنوان IP من خدمة Azure محددة. يمكنك استخدام علامات الخدمة لتحديد عناصر التحكم بالوصول إلى الشبكة في مجموعات أمان الشبكة أو جدار حماية Azure.
تساعد علامات الخدمة على تقليل تعقيد التحديثات المتكررة لقواعد أمان الشبكة. استخدم علامات الخدمة مكان عناوين IP معينة عند إنشاء قواعد الأمان التي، على سبيل المثال، تسمح أو ترفض عملية نقل البيانات للخدمة المقابلة.
تقوم Microsoft بإدارة بادئات العناوين في علامة الخدمة وتحديثها تلقائيًا عند تغيير العناوين. لمزيد من المعلومات، راجع نطاقات Azure IP وعلامات الخدمة - السحابة العامة.
سياسات البيانات
يتضمن Power Platform ميزات نهج بيانات شاملة للمساعدة في إدارة أمان البيانات.
تقييد عنوان IP لتوقيع الوصول المشترك (SAS) للتخزين
ملاحظة
قبل تنشيط أي ميزة من ميزات SAS هذه، يجب على العملاء أولاً السماح بالوصول إلى مجال https://*.api.powerplatformusercontent.com وإلا فلن تعمل معظم وظائف SAS.
مجموعة الميزات هذه هي وظيفة خاصة بالمستأجر تقيد الرموز المميزة للتخزين المشترك للوصول إلى التوقيع (SAS) ويتم التحكم فيها من خلال قائمة في مركز مسؤولي Power Platform. يقيد هذا الإعداد الأشخاص الذين يمكنهم استخدام رموز SAS المميزة للمؤسسة، استنادا إلى عنوان IP (IPv4 وIPv6).
يمكنك العثور على هذه الإعدادات في إعدادات الخصوصية + الأمان الخاصة بالبيئة في مركز الإدارة. قم بتشغيل الخيار تمكين قاعدة توقيع الوصول المشترك للتخزين المستند إلى عنوان IP (SAS).
يمكن للمسؤولين اختيار أحد الخيارات الأربعة التالية لهذا الإعداد:
| خيار | الإعداد | الوصف |
|---|---|---|
| 1 | ربط IP فقط | يقيد هذا الإعداد مفاتيح SAS بعنوان IP الخاص بمقدم الطلب. |
| 2 | جدار حماية IP فقط | ويقيد هذا استخدام مفاتيح SAS للعمل فقط ضمن نطاق محدد من قِبل المسؤول. |
| 3 | ربط IP وجدار الحماية | يقيد هذا استخدام مفاتيح SAS للعمل ضمن النطاق المحدد من قِبل المسؤول وفقط على عنوان IP الخاص بمقدم الطلب. |
| 4 | ربط IP أو جدار الحماية | السماح باستخدام مفاتيح SAS ضمن النطاق المحدد. إذا جاء الطلب من خارج النطاق المحدد، فسيتم تطبيق ربط IP. |
ملاحظة
يجب على المسؤولين الذين يختارون السماح بجدار حماية IP (الخيار 2 و3 و4 المدرجة في الجدول أعلاه) إدخال كلٍّ من نطاقي IPv4 وIPv6 لشبكاتهم لضمان التغطية المناسبة لمستخدميهم.
تحذير
يستخدم الخياران 1 و3 ربط IP، والذي لا يعمل بشكل صحيح إذا كان لدى العملاء بوابات ممكّنة لمجموعات IP أو الوكيل العكسي أو ترجمة عنوان الشبكة (NAT) داخل شبكاتهم. ينتج عن هذا تغيير عنوان IP الخاص بالمستخدم بشكل متكرر للغاية بحيث لا يكون لدى مقدم الطلب نفس عنوان IP بشكل موثوق بين عمليات القراءة / الكتابة في SAS.
يعمل الخياران 2 و 4 على النحو المنشود.
المنتجات التي تفرض ربط عنوان IP عند التفعيل:
- Dataverse
- Power Automate
- الموصلات المخصصة
- Power Apps
التأثير على تجربة المستخدم
عندما يفتح مستخدم لا يستوفي قيود عنوان IP الخاصة بالبيئة تطبيقًا: يتلقى المستخدمون رسالة خطأ تشير إلى مشكلة IP عامة.
عندما يفتح المستخدم، الذي يستوفي قيود عنوان IP، تطبيقًا: تحدث الأحداث التالية:
- قد يحصل المستخدمون على شعار سيختفي بسرعة لإعلام المستخدمين بأنه تم تعيين إعداد IP وللاتصال بالمسؤول للحصول على تفاصيل أو لتحديث أية صفحات تفقد الاتصال.
- والأهم من ذلك، بسبب التحقق من صحة IP الذي يستخدمه إعداد الأمان هذا، قد يكون أداء بعض الوظائف أبطأ مما لو تم إيقاف تشغيله.
تحديث الإعدادات برمجيًا
يمكن للمسؤولين استخدام التنفيذ التلقائي لتعيين وتحديث كل من ربط IP مقابل إعداد جدار الحماية، ونطاق IP المدرج في القائمة المسموح بها، وتبديل التسجيل. اعرف المزيد في البرنامج التعليمي: إنشاء إعدادات إدارة البيئة وتحديثها وسردها.
تسجيل استدعاءات SAS
يتيح هذا الإعداد تسجيل جميع مكالمات SAS ضمن Power Platform في Purview. يعرض هذا التسجيل بيانات التعريف ذات الصلة لجميع أحداث الإنشاء والاستخدام ويمكن تمكينه بشكل مستقل عن قيود SAS IP المذكورة أعلاه. تعمل خدمات Power Platform حاليًا على دمج استدعاءات SAS في عام 2024.
| اسم الحقل | وصف الحقل |
|---|---|
response.status_message |
يشير إلى ما إذا كان الحدث ناجحا أم لا: SASSuccess أو SASAuthorizationError. |
response.status_code |
يشير إلى ما إذا كان الحدث ناجحًا أم لا: 200 أو 401 أو 500. |
ip_binding_mode |
يتم تعيين وضع ربط IP من قبل مسؤول مستأجر، في حالة تشغيله. ينطبق على أحداث إنشاء SAS فقط. |
admin_provided_ip_ranges |
نطاقات IP التي يتم تعيينها بواسطة مسؤول مستأجر، في حالة وجودها. ينطبق على أحداث إنشاء SAS فقط. |
computed_ip_filters |
المجموعة النهائية من عوامل تصفية IP المرتبطة بمعرفات URI لـ SAS استنادًا إلى وضع ربط IP والنطاقات التي يحددها مسؤول المستأجر. ينطبق على كل من أحداث إنشاء واستخدام SAS. |
analytics.resource.sas.uri |
البيانات التي كان يُحاوَل الوصول إليها أو إنشاؤها. |
enduser.ip_address |
عنوان IP العام للمتصل. |
analytics.resource.sas.operation_id |
المعرف الفريد من حدث الإنشاء. يُظهر البحث باستخدامه جميع أحداث الاستخدام والإنشاء المتعلقة باستدعاءات SAS من حدث الإنشاء. تم التعيين إلى رأس الاستجابة x-ms-sas-operation-id. |
request.service_request_id |
معرف فريد من الطلب أو الاستجابة ويمكن استخدامه للبحث عن سجل واحد. تم التعيين إلى رأس الاستجابة x-ms-service-request-id. |
version |
إصدار مخطط السجل هذا. |
type |
الرد العام. |
analytics.activity.name |
كان نوع النشاط لهذا الحدث: الإنشاء أو الاستخدام. |
analytics.activity.id |
المعرف الفريد للسجل في Purview. |
analytics.resource.organization.id |
معرف المؤسسة |
analytics.resource.environment.id |
معرف البيئة |
analytics.resource.tenant.id |
معرِّف المستأجر |
enduser.id |
معرف GUID من Microsoft Entra ID للمنشئ من حدث الإنشاء. |
enduser.principal_name |
عنوان UPN/البريد الإلكتروني للمنشئ. بالنسبة لأحداث الاستخدام، هذه استجابة عامة: "system@powerplatform". |
enduser.role |
رد عام: عادي لأحداث الإنشاء والنظام لأحداث الاستخدام. |
تشغيل تسجيل التدقيق في Purview
لكي تظهر السجلات في مثيل Purview الخاص بك، يجب عليك أولاً تمكين ذلك لكل بيئة تريد سجلات لها. يمكن تحديث هذا الإعداد في مركز مسؤولي Power Platform بواسطة مسؤول مستأجر.
- سجل الدخول إلى مركز إدارة Power Platform باستخدام بيانات اعتماد مسؤول المستأجر.
- في جزء التنقل، حدد Manage.
- في جزء ادارة حدد البيئات.
- حدد البيئة التي تريد تشغيل تسجيل المسؤول لها.
- حدد الإعدادات في شريط الأوامر.
- حدد المنتج>الخصوصية + الأمان.
- ضمن إعدادات أمان توقيع الوصول المشترك للتخزين (SAS) (إصدار أولي)، قم بتشغيل ميزة تمكين تسجيل SAS في Purview.
البحث في سجلات التدقيق
يمكن لمسؤولي المستأجرين استخدام Purview لعرض سجلات التدقيق الصادرة لعمليات SAS، ويمكنهم تشخيص الأخطاء التي قد يتم إرجاعها في مشكلات التحقق من صحة IP. سجلات Purview هي الحل الأكثر موثوقية.
استخدم الخطوات التالية لتشخيص المشكلات أو فهم أنماط استخدام SAS بشكل أفضل داخل المستأجر.
تأكد من تشغيل تسجيل التدقيق للبيئة. راجع تشغيل تسجيل التدقيق في Purview.
انتقل إلى مدخل الامتثال في Microsoft Purview وسجل الدخول باستخدام بيانات اعتماد مسؤول المستأجر.
من جزء التنقل الأيمن، حدد تدقيق. إذا لم يكن هذا الخيار متاحًا لك، فهذا يعني أن المستخدم الذي سجل دخوله ليس لديه حق وصول المسؤول للاستعلام عن سجلات التدقيق.
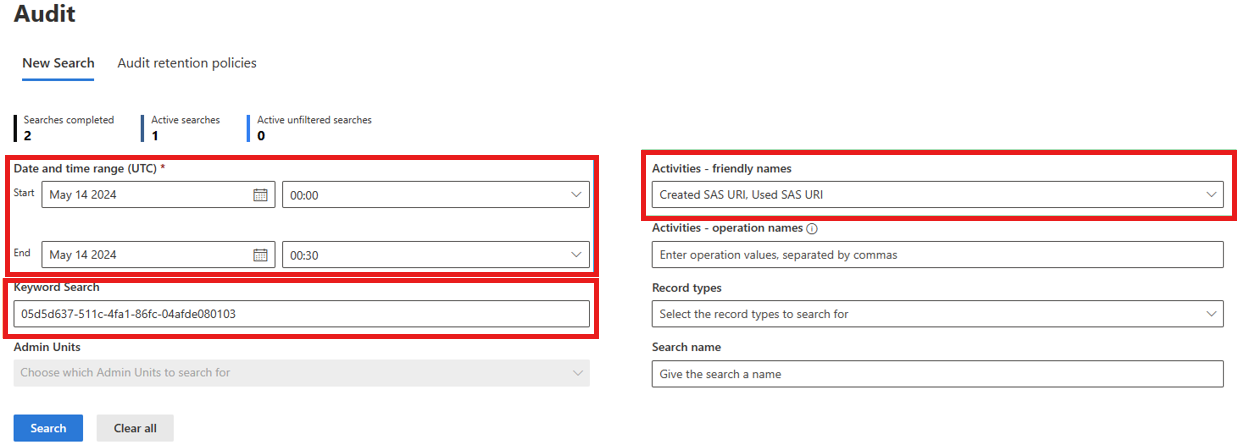
حدد نطاق التاريخ والوقت بتوقيت UTC للبحث عن السجلات. على سبيل المثال، عند إرجاع خطأ 403 ممنوع مع رمز خطأ unauthorized_caller.
Activities - friendly namesمن القائمة المنسدلة، ابحث عن عمليات تخزين Power Platform وحدد SAS URI الذي تم إنشاؤه وSAS URI المستخدم.حدد كلمة مفتاحية في البحث بالكلمة المفتاحية. راجع الشروع في العمل مع البحث في وثائق Purview لمعرفة المزيد حول هذا الحقل. يمكنك استخدام قيمة من أي حقل من الحقول الموضحة في الجدول أعلاه بناء على السيناريو الخاص بك، ولكن فيما يلي الحقول الموصى بالبحث عنها (بترتيب الأفضلية):
- قيمة رأس الاستجابة
x-ms-service-request-id. تقوم هذه القيمة بتصفية النتائج إلى حدث إنشاء SAS URI واحد أو حدث استخدام SAS URI واحد، اعتمادا على نوع الطلب الذي يكون العنوان منه. إنه مفيد عند التحقيق في خطأ 403 ممنوع تم إرجاعه إلى المستخدم. يمكنك أيضًا استخدامه للحصول على القيمةpowerplatform.analytics.resource.sas.operation_id. - قيمة رأس استجابة
x-ms-sas-operation-id. تقوم هذه القيمة بتصفية النتائج إلى حدث إنشاء SAS URI واحد وحدث استخدام واحد أو أكثر ل SAS URI هذا اعتمادا على عدد المرات التي تم الوصول إليها. يتم تعيينها إلى الحقلpowerplatform.analytics.resource.sas.operation_id. - URI لـ SAS كامل أو جزئي، بدون التوقيع. قد يؤدي ذلك إلى إرجاع العديد من إنشاءات عنوان URI لـ SAS والعديد من أحداث استخدام عنوان URI لـ SAS، لأنه من الممكن طلب نفس URI للإنشاء عدة مرات حسب الحاجة.
- عنوان IP للمتصل. أرجع جميع أحداث الإنشاء والاستخدام لعنوان IP هذا.
- معرف البيئة. قد يؤدي هذا إلى إرجاع مجموعة كبيرة من البيانات التي يمكن أن تمتد عبر العديد من العروض المختلفة لتطبيق Power Platform، لذا تجنب ذلك إذا كان ذلك ممكنًا أو فكر في تضييق نطاق نافذة البحث.
تحذير
لا تبحث عن User Principal Name أو معرف الكائن لأن هذه القيم تنتشر فقط إلى أحداث الإنشاء، وليس أحداث الاستخدام.
- قيمة رأس الاستجابة
حدد بحث وانتظر ظهور النتائج.
تحذير
قد يتأخر إدخال السجل إلى Purview لمدة تصل إلى ساعة أو أكثر، لذا ضع ذلك في الاعتبار عند البحث عن الأحداث الأخيرة.
استكشاف الخطأ 403 Forbidden/unauthorized_caller وإصلاحه
يمكنك استخدام سجلات الإنشاء والاستخدام لتحديد سبب تسبب المكالمة في حدوث خطأ 403 Forbidden مع رمز الخطأ unauthorized_caller.
- ابحث عن السجلات في Purview كما هو موضح في القسم السابق. ضع في الاعتبار استخدام إما x-ms-service-request-id أو x-ms-sas-operation-id من رؤوس الاستجابة ككلمة بحث أساسية.
- افتح حدث الاستخدام، عنوان URI لـ SAS المستخدم، وابحث عن حقل powerplatform.analytics.resource.sas.computed_ip_filters ضمن PropertyCollection. نطاق IP هذا هو ما تستخدمه مكالمة SAS لتحديد ما إذا كان الطلب مصرحا له بالمتابعة أم لا.
- قارن هذه القيمة بحقل عنوان IP الخاص بالسجل، والذي يجب أن يكون كافيا لتحديد سبب فشل الطلب.
- إذا كنت تعتقد أن قيمة powerplatform.analytics.resource.sas.computed_ip_filters غير صحيحة، فتابع الخطوات التالية.
- افتح الحدث Created SAS URI من خلال البحث باستخدام قيمة رأس الاستجابة x-ms-sas-operation-id (أو قيمة الحقل powerplatform.analytics.resource.sas.operation_id من سجل الإنشاء).
- احصل على قيمة حقل powerplatform.analytics.resource.sas.ip_binding_mode. إذا كان مفقودا أو فارغا ، فهذا يعني أنه لم يتم تشغيل ربط IP لتلك البيئة في وقت هذا الطلب المحدد.
- احصل على قيمة powerplatform.analytics.resource.sas.admin_provided_ip_ranges. إذا كان مفقودًا أو فارغًا، فهذا يعني أن نطاقات جدار الحماية IP لم يتم تحديدها لتلك البيئة في وقت هذا الطلب المحدد.
- احصل على قيمة powerplatform.analytics.resource.sas.computed_ip_filters، التي يجب أن تكون مطابقة لحدث الاستخدام ويتم اشتقاقها استنادا إلى وضع ربط IP ونطاقات جدار حماية IP التي يوفرها المسؤول. راجع منطق الاشتقاق في تخزين البيانات وحوكمتها في Power Platform.
تساعد هذه المعلومات مسؤولي المستأجرين على تصحيح أي خطأ في التكوين في إعدادات ربط IP الخاصة بالبيئة.
تحذير
قد يستغرق تطبيق التغييرات على إعدادات البيئة الخاصة بربط IP الخاص بـ SAS ما لا يقل عن 30 دقيقة حتى يسري مفعولها. قد يكون الأمر أكثر من ذلك إذا كان لدى الفرق الشريكة ذاكرة تخزين مؤقتة خاصة بها.
المقالات ذات الصلة
نظرة عامة على الأمان
المصادقة مع خدمات Power Platform
الاتصال والمصادقة مع مصادر البيانات
الأسئلة المتداولة حول أمان Power Platform