Бележка
Достъпът до тази страница изисква удостоверяване. Можете да опитате да влезете или да промените директориите.
Достъпът до тази страница изисква удостоверяване. Можете да опитате да промените директориите.
Dataverse предоставя гъвкав модел за защита за много бизнес сценарии. Моделът се отнася само за среди, които имат база данни Dataverse. Като администратор вие управлявате потребителите, проверявате конфигурацията им за защита и отстранявате проблеми с достъпа.
Бакшиш
Гледайте Microsoft Dataverse – концепции за защита, показани в демонстрации.
Защита, базирана на права за достъп
Dataverse използва права за достъп за групиране на привилегии. Присвоявайте роли на защита директно на потребителите или на екипите на Dataverse. Членовете на екипа получават привилегиите, дадени на екипа.
Привилегиите за защита са кумулативни. Потребителят получава най-широкия достъп, предоставен от всичките му роли и членства в екип. Например ако една роля дава достъп за четене на ниво организация до всички записи на контакти, друга роля не може да скрие конкретен контакт от потребителя.
Бизнес единици
Гледайте това видео, за да разберете бизнес единиците в Dataverse:
Бизнес единиците работят с права за достъп, за да определят достъпа на потребителя. Те дефинират границите на защитата, които ви помагат да управлявате потребителите и данните. Всяка база данни на Dataverse има една главна бизнес единица.
Създайте дъщерни бизнес единици , за да разделите потребителите и данните на по-малки граници на защитата. Всеки потребител в дадена среда принадлежи на бизнес единица. Структурата на вашата бизнес единица може да съответства на йерархията на вашата организация, но не е необходимо.
Следващите примери използват три бизнес единици. Woodgrove е коренната бизнес единица и остава на върха на йерархията. Подразделения A и B са дъщерни бизнес единици. Потребителите на всяко подразделение имат различни нужди за достъп.
Йерархична структура за достъп до данни
Използвайте йерархична структура, за да разделите потребителите и данните в йерархична йерархия, подобна на дърво.
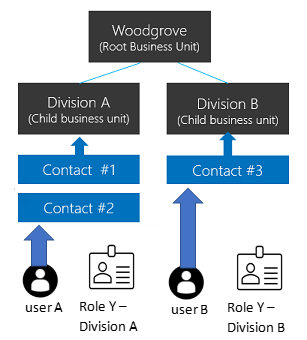
Дайте на всеки потребител една бизнес единица и дайте на потребителя роля на защита от тази бизнес единица. По подразбиране бизнес единицата на потребителя притежава записите, които потребителят създава. Ролята за защита определя до кои записи потребителят може да има достъп в тази бизнес единица.
В този пример потребител A принадлежи на деление А и има роля на защита Y от деление A. Потребител A има достъп до Контакт #1 и Контакт #2. Потребител Б принадлежи на подразделение B, така че потребителят Б няма достъп до контактите на отдел A, но има достъп до Контакт #3.
Матрична структура за достъп до данни (модернизирани бизнес единици)
Използвайте матричната структура, за да организирате данните в йерархична структура, подобна на дърво, като същевременно позволявате на потребителите достъп до данните в множество бизнес единици, независимо от бизнес единицата, към която принадлежат.
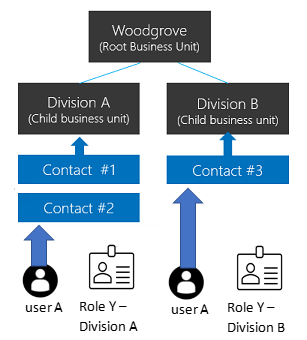
Дайте на потребителя роля на защита от всяка бизнес единица, до чиито данни трябва да има достъп. Когато потребителят създаде запис, той може да избере бизнес единицата, която го притежава.
В този пример потребител A може да принадлежи към всяка бизнес единица, включително основната бизнес единица. Роля на защита Y от подразделение A дава на потребителя достъп до Контакт #1 и Контакт #2. Роля на защита Y от подразделение B дава на потребителя достъп до контакт #3.
Разрешаване на структурата за матричен достъп до данните
Бележка
Преди да разрешите тази функция, публикувайте всички персонализации, така че функцията да се отнася за нови таблици. Ако непубликувана таблица не работи, след като разрешите функцията, използвайте инструмента OrgDBOrgSettings за Microsoft Dynamics CRM, за да зададете RecomputeOwnershipAcrossBusinessUnits на true. Тази настройка ви позволява да зададете и актуализирате колоната "Притежаване на бизнес единица" .
- Влезте в центъра за администриране на платформата Power като администратор на Dynamics 365 или администратор на Microsoft Power Platform.
- В навигационния екран изберете Управление.
- В екрана Управление изберете Среди и след това изберете средата.
- Изберете Настройки>Продукт>Функции.
- Включете Записване на собствеността в различните бизнес единици.
- Изберете Запиши.
След като включите функцията, изберете бизнес единица, когато присвоявате роля на защита на потребител. Тази опция ви позволява да присвоявате роли от различни бизнес единици на потребителя. За да изпълнява приложения, управлявани от модел, потребителят също се нуждае от роля от собствената си бизнес единица, която включва необходимите привилегии за потребителски настройки. Ролята "Основен потребител" показва кои потребителски настройки да бъдат разрешени.
Можете да направите потребител собственик на записа във всяка бизнес единица, ако някоя от неговите права за защита предоставя привилегия четене за таблицата на записа. Потребителят не се нуждае от роля на защита от притежаващата записа бизнес единица. За повече информация вижте Записване на собствеността в модернизирани бизнес единици.
Бележка
Настройката EnableOwnershipAcrossBusinessUnits съхранява състоянието на тази функция. Можете също да промените настройката с инструмента OrgDBOrgSettings за Microsoft Dynamics CRM.
Свързване на бизнес единица с Microsoft Entra група за защита
Нанесете бизнес единиците в Microsoft Entra групи за защита, за да опростите управлението на потребителите и присвояването на роли.
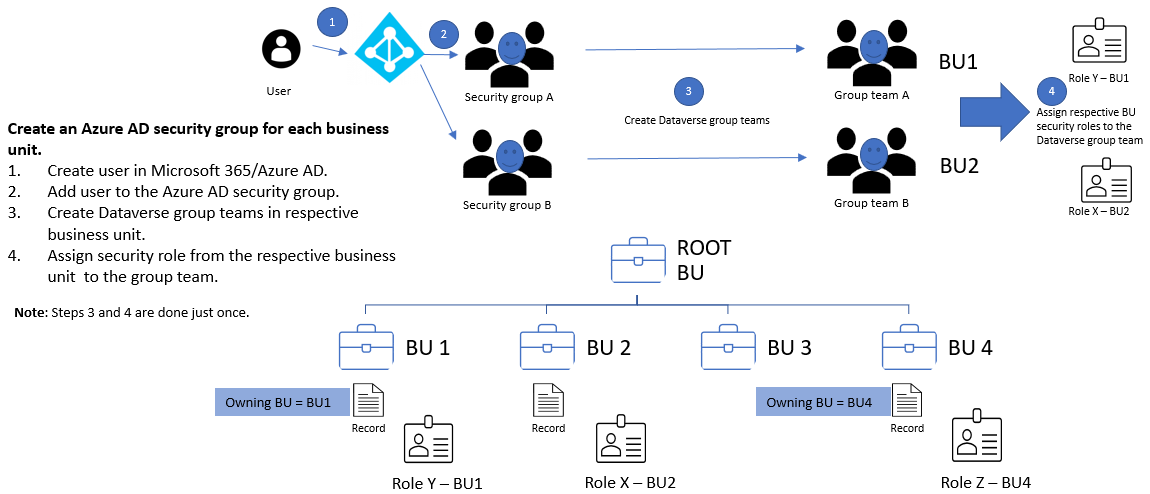
За всяка бизнес единица:
- Създаване на Microsoft Entra група за защита.
- Създайте екип на група dataverse за групата за защита.
- Дайте роля на защита на бизнес единицата на екипа на групата Dataverse.
- Добавяне на потребители към групата за защита на Microsoft Entra.
Когато потребителят за първи път получи достъп до средата, Dataverse създава потребителя в основната бизнес единица. Екипите на потребителите и на групата Dataverse могат да останат в основната бизнес единица. Техните присвоени права за защита дават достъп до данните в съответните бизнес единици.
За матричен достъп до данни добавете потребители към Microsoft Entra група за защита за всяка бизнес единица, до която имат нужда за достъп.
Притежаване на бизнес единица
Всеки запис има колона "Притежаваща бизнес единица" , която идентифицира бизнес единицата, която притежава записа. Когато потребител създаде запис, колоната по подразбиране е бизнес единицата на потребителя. Можете да промените стойността само когато е включена собствеността на записа за различните бизнес единици .
Бележка
Промяната на собствената бизнес единица може да доведе до каскадни промени. За повече информация вижте Използване на SDK за .NET за конфигуриране на каскадно поведение.
За да позволите на потребител да зададе колоната "Собствена бизнес единица" , дайте на потребителя привилегия " Добавяне към " на локално ниво за таблицата "Бизнес единица".
Добавете колоната към:
- Основен текст или горен колонтитул на формуляр.
- Изглед.
- Съпоставяне на колони. Ако използвате AutoMapEntity, включете колоната в съпоставянето.
Бележка
Ако заданието за синхронизиране на данни включва в схемата си "Притежаване на бизнес единица ", заданието е неуспешно с нарушение на ограничението на външния ключ, когато целевата среда не съдържа същата стойност. Премахнете колоната от схемата източник или променете нейната стойност източник на бизнес единица, която съществува в целевата среда.
Когато копирате данни във външен ресурс, като например Power BI, включете "Собствена бизнес единица" само ако местоназначението поддържа колоната.
Собственост на таблица и запис
Dataverse поддържа два типа собственост на записи:
- Собственост на организацията: Привилегия се отнася или за всички записи, или не се прилага.
- Собственик на потребител или екип: Повечето привилегии поддържат ниво на достъп на потребител, бизнес единица, родител-дъщерен бизнес единица и организация.
Когато създавате таблица, избирате типа на собствеността и не можете да я промените по-късно. Например достъпът за четене на ниво потребител до таблицата с контакти позволява на потребителите да четат само записите на контактите, които притежава.
Ако потребител A принадлежи на подразделение A и има достъп за четене на ниво бизнес единица до таблицата "Контакт", потребителят A може да прочете Контакт #1 и Контакт #2, но не и Контакт #3.
Когато конфигурирате роля на защита, изберете ниво на достъп за всяка привилегия.
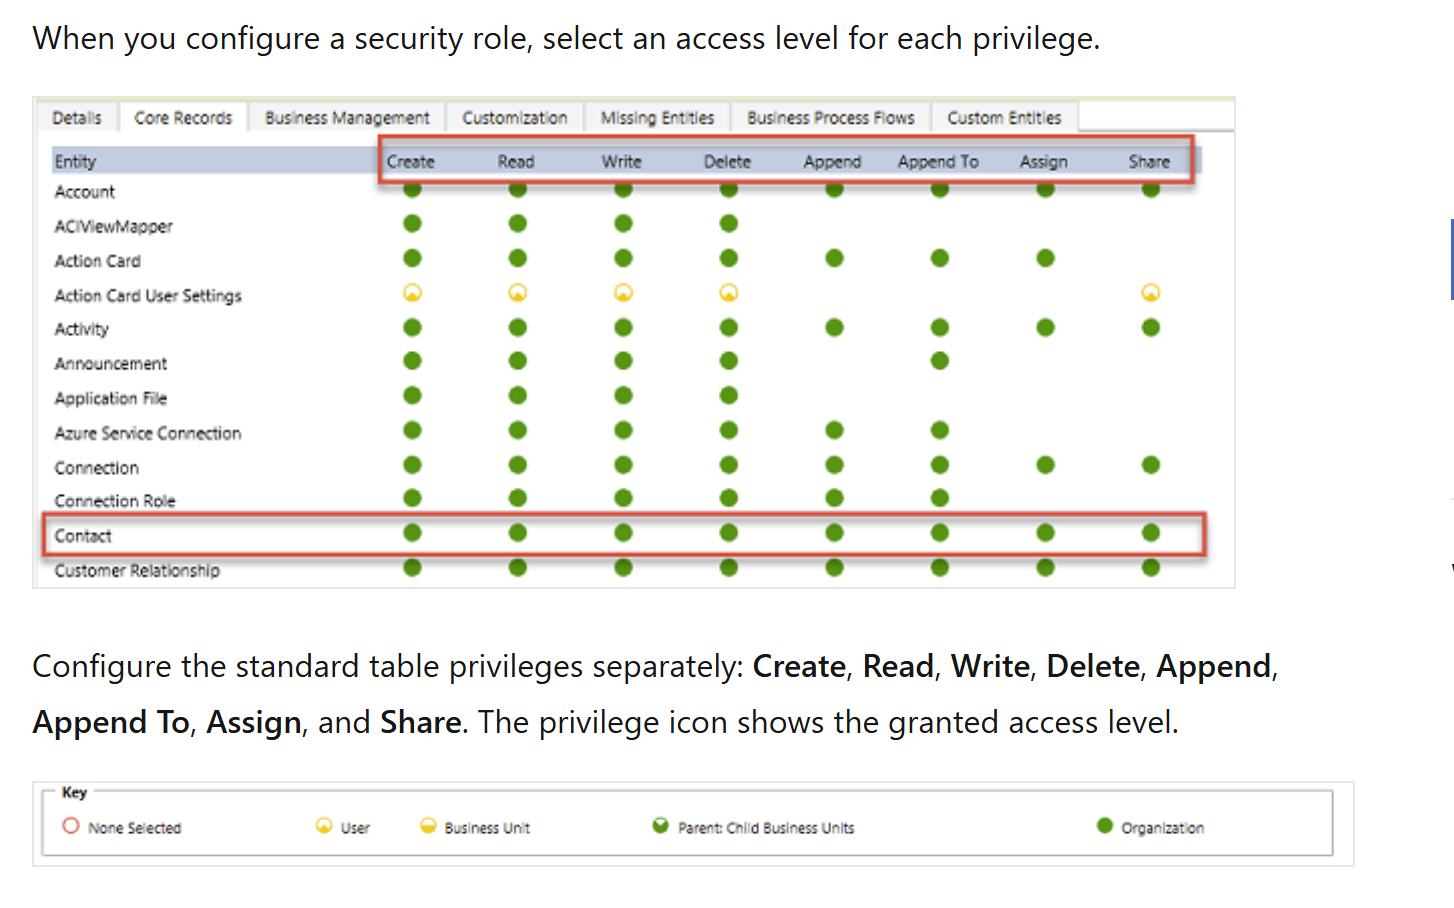
Конфигурирайте стандартните привилегии на таблица поотделно: Създаване, четене, записване, изтриване, добавяне, добавяне към, присвояване и споделяне. Иконата за привилегия показва предоставеното ниво на достъп.
Собственост на филтриран запис на таблица (визуализация)
Функциите за предварителен преглед не са предназначени за производствена употреба и може да са с ограничена функционалност. Тези функции са достъпни преди официалното издание, за да могат клиентите да получат ранен достъп и да дадат обратна връзка.
Филтрираната собственост на запис позволява на администраторите да управляват достъпа до записите на Dataverse с филтри за стойност на колона. Например дайте достъп само до записите, където колоната е равна на CityRedmond. Потребителите могат да създават, четат, актуализират и изтриват само записи, които съответстват на филтри в техните роли на защита.
За разлика от традиционните таблици dataverse, таблиците с филтрирана собственост на запис не поддържат собствеността върху записите, споделянето или присвояването. Базираните на филтър привилегии управляват достъпа до записите и предоставят поетапен достъп на ниво ред, без да се ограничават таблици, колони или други обекти на модели.
Бележка
Използвайте филтрирана собственост на запис, за да дадете достъп на ниво ред до записите, които отговарят на критериите за филтриране. Приложете привилегии, базирани на филтър, към филтрирани таблици за собственост на записи и съществуващи таблици, които са собственост на потребител или на организация. За съществуващите таблици този подход запазва основния модел на собственост.
Записване на собствеността в модернизирани бизнес единици
С модернизираните бизнес единици потребителите могат да притежават записи във всяка бизнес единица. Потребителят се нуждае от роля на защита от всяка бизнес единица, която предоставя привилегия за четене за таблицата на записа. Потребителят не се нуждае от роля от всяка бизнес единица, която съдържа запис, който притежава.
Ако сте разрешили "Запис на собственост" за различните бизнес единици в производствена среда по време на периода на визуализация:
- Инсталирайте редактора "Настройки на организацията".
- Задайте RecomputeOwnershipAcrossBusinessUnits на
true. Системата се заключва по време на преизчисляването, което може да отнеме до пет минути. След преизчисляването потребителите могат да притежават записи във всички бизнес единици без отделна роля на защита от всяка бизнес единица. Собствениците на записи могат също да присвояват записи на потребители извън собствената бизнес единица на записа. - Задайте AlwaysMoveRecordToOwnerBusinessUnit на
false. След това записите остават в първоначалната си собствена бизнес единица, когато собствеността се промени.
За непроизводствени среди задайте AlwaysMoveRecordToOwnerBusinessUnit на false.
Бележка
Ако изключите Записване на собствеността между бизнес единици или зададете RecomputeOwnershipAcrossBusinessUnits на false, не можете да зададете или актуализирате колоната "Притежаване на бизнес единица" . Dataverse променя и собствената бизнес единица на всеки засегнат запис, така че да съответства на бизнес единицата на собственика на записа.
Екипи (включително групови отбори)
Всеки екип принадлежи към бизнес единица. Dataverse автоматично създава екип по подразбиране за всяка бизнес единица и управлява членството й. Екипът по подразбиране винаги включва всички потребители в бизнес единицата. Не можете ръчно да добавяте или премахвате членовете му. Dataverse актуализира членството, когато свързвате или не свързвате потребители с бизнес единицата.
Dataverse предоставя два типа екипи:
- Екипите на собствениците могат да притежават записи. Всеки член на екипа получава директен достъп до записите на екипа. Един потребител може да принадлежи към екипи на няколко собственици.
- Екипите за достъп предоставят достъп до споделени записи, но нямат записи или имат права за достъп.
Споделяне на записи
Споделяйте отделни записи с потребител или екип, за да се справите с изключенията, които не покриват собствеността и модела на бизнес единицата. Използвайте споделяне само за изключения, тъй като работи по-малко ефективно и може да бъде по-трудно за отстраняване на неизправности от достъпа, базиран на роли. Споделянето с екип е по-ефективно от споделянето поотделно с всеки потребител.
Използвайте шаблон за екип за достъп, за да създадете автоматично екип за достъп и да дефинирате разрешенията му за запис. Можете също да създавате екипи за достъп без шаблон и да управлявате членовете им ръчно. Екипите за достъп нямат записи и не могат да имат права за достъп. Членовете на екипа получават достъп, защото записът е споделен с екипа.
Защита на ниво запис в Dataverse
Достъпът до записи на потребител комбинира всички негови роли на защита, членство в бизнес единица, членства в екипа и споделени записи. Access е кумулативна в база данни на Dataverse. Dataverse проследява достъпа отделно за всяка база данни и потребителят трябва да има подходящ лиценз за Dataverse.
Сигурност на ниво колона в Dataverse
Използвайте защита на ниво колона, когато защитата на ниво запис не предоставя достатъчно контрол. Разрешете го за всички колони по избор и повечето системни колони. Повечето системни колони, които съдържат лично идентифицираща информация (PII), поддържат защита на ниво колона. Метаданните на системната колона показват дали можете да я защитите.
Разрешете защитата на ниво колона отделно за всяка колона. След това създайте профил за защита на колона, който предоставя достъп за създаване, актуализиране и четене до защитени колони. Дайте профила на потребители или екипи.
Защитата на ниво колона не дава достъп до запис. Потребителят трябва вече да има достъп до записите, преди профил за защита на колона да може да даде достъп до защитени колони. Използвайте защита на ниво колона само когато е необходимо, тъй като прекомерното използване може да намали производителността.
Управление на защитата в множество среди
Използвайте решения на Dataverse, за да премествате роли на защита и профили за защита на колони между среди. Създавайте и управлявайте бизнес единици и екипи отделно във всяка среда. Също така трябва да присвоите на потребителите подходящите компоненти за защита във всяка среда.
Конфигуриране на потребителска защита
След като създадете роли, екипи и бизнес единици, конфигурирайте достъпа на всеки потребител:
- Свързване на потребителя с бизнес единица. Dataverse използва основната бизнес единица по подразбиране и добавя потребителя към екипа по подразбиране на тази бизнес единица.
- Дайте ролите на защита, от които потребителят се нуждае.
- Добавете потребителя към съответните екипи.
- Ако използвате защита на ниво колона, задайте профил за защита на колона на потребителя или на един от екипите му.
Ефективният достъп на потребителя съчетава пряко присвоени роли на защита с роли, присвоени чрез екипите. Dataverse винаги дава най-широкото разрешение от тези роли. За подробен преглед вижте Конфигуриране на защитата на средата.
Координирайте основните промени в защитата с създателите на приложения и администраторите, които управляват потребителските разрешения, преди да разположите промените.