Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Důležité
Od 1. května 2025 už nebude Azure AD B2C k dispozici k nákupu pro nové zákazníky. Další informace najdete v našich nejčastějších dotazech.
Migrace z jiného zprostředkovatele identity do Azure Active Directory B2C (Azure AD B2C) může také vyžadovat migraci stávajících uživatelských účtů. Zde jsou popsány dvě metody migrace, před migrací a bezproblémovou migrací. V obou přístupech musíte napsat aplikaci nebo skript, který používá rozhraní Microsoft Graph API k vytvoření uživatelských účtů v Azure AD B2C.
V tomto videu se dozvíte o strategiích migrace uživatelů Azure AD B2C a krocích, které je potřeba zvážit.
Poznámka:
Než začnete s migrací, ujistěte se, že nevyužitá kvóta tenanta Azure AD B2C může vyhovovat všem uživatelům, u které očekáváte migraci. Zjistěte, jak získat využití tenanta. Pokud potřebujete zvýšit limit kvóty tenanta, obraťte se na podporu Microsoftu.
Před migrací
V předmigračním toku provede vaše aplikace migrace pro každý uživatelský účet tyto kroky:
- Přečtěte si uživatelský účet od starého zprostředkovatele identity včetně jeho aktuálních přihlašovacích údajů (uživatelské jméno a heslo).
- Vytvořte odpovídající účet v adresáři Azure AD B2C s aktuálními přihlašovacími údaji.
Použijte tok před migrací v některé z těchto dvou situací:
- Máte přístup k přihlašovacím údajům uživatele ve formátu prostého textu (uživatelské jméno a heslo).
- Přihlašovací údaje jsou zašifrované, ale můžete je dešifrovat.
Informace o programovém vytváření uživatelských účtů najdete v tématu Správa uživatelských účtů Azure AD B2C pomocí Microsoft Graphu.
Bezproblémová migrace
Pokud hesla ve starém zprostředkovateli identity nejsou přístupná, použijte bezproblémový tok migrace. Například když:
- Heslo se ukládá v jednosměrně šifrované podobě, například pomocí funkce hash.
- Heslo ukládá starší zprostředkovatel identity způsobem, ke kterému nemáte přístup. Když například zprostředkovatel identity ověří přihlašovací údaje voláním webové služby.
Bezproblémový tok migrace stále vyžaduje před migrací uživatelských účtů, ale pak pomocí vlastních zásad dotazuje rozhraní REST API (které vytvoříte) k nastavení hesla jednotlivých uživatelů při prvním přihlášení.
Bezproblémový tok migrace se skládá ze dvou fází: před migrací a nastavení přihlašovacích údajů.
Fáze 1: Před migrací
- Aplikace migrace načte uživatelské účty od starého zprostředkovatele identity.
- Aplikace migrace vytvoří v adresáři Azure AD B2C odpovídající uživatelské účty, ale nastaví náhodná hesla , která vygenerujete.
Fáze 2: Nastavení přihlašovacích údajů
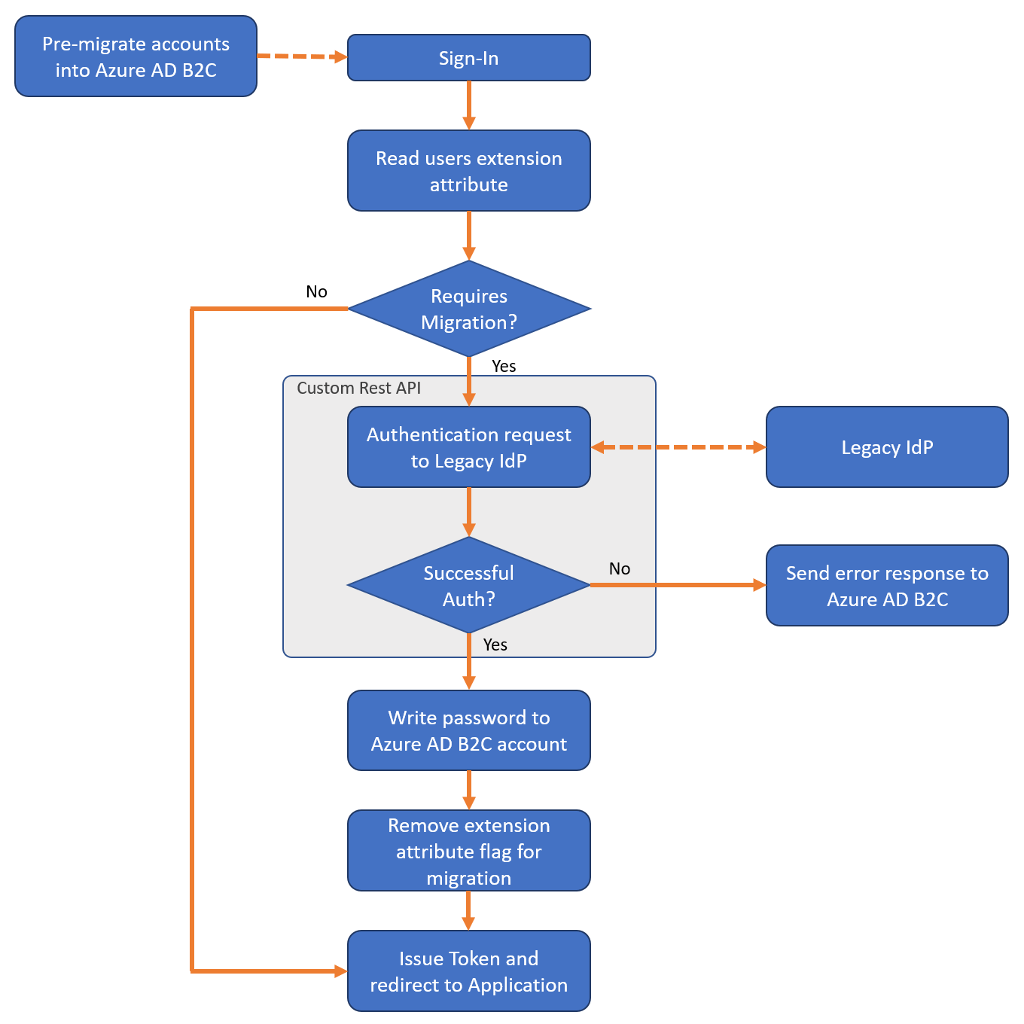
Po dokončení předběžné migrace účtů vaše vlastní zásady a rozhraní REST API provedou následující činnosti, když se uživatel přihlásí:
- Přečtěte si uživatelský účet Azure AD B2C odpovídající zadané e-mailové adrese.
- Zkontrolujte, zda je účet označen příznakem pro migraci vyhodnocením rozšířeného atributu typu boolean.
- Pokud se atribut rozšíření vrátí
True, zavolejte své rozhraní REST API k ověření hesla vůči staršímu zprostředkovateli identity.- Pokud rozhraní REST API zjistí, že heslo není správné, vraťte uživateli přátelskou chybovou zprávu.
- Pokud rozhraní REST API zjistí, že heslo je správné, napište heslo do účtu Azure AD B2C a změňte atribut logického rozšíření na
False.
- Pokud se logický atribut rozšíření vrátí
False, pokračujte v procesu přihlašování jako obvykle.
- Pokud se atribut rozšíření vrátí
Příklad vlastních zásad a rozhraní REST API najdete v ukázce bezproblémové migrace uživatelů na GitHubu.
Bezpečnost
Bezproblémová migrace používá vlastní rozhraní REST API k ověření přihlašovacích údajů uživatele vůči staršímu zprostředkovateli identity.
Rozhraní REST API musíte chránit před útoky hrubou silou. Útočník může odeslat několik hesel v naději, že nakonec uhodne přihlašovací údaje uživatele. Pokud chcete takové útoky porazit, přestaňte obsluhovat požadavky na rozhraní REST API, když počet pokusů o přihlášení překročí určitou prahovou hodnotu. Zabezpečte také komunikaci mezi Azure AD B2C a vaším rozhraním REST API. Informace o zabezpečení rozhraní RESTful API pro produkční prostředí najdete v tématu Zabezpečené rozhraní RESTful API.
Atributy uživatele
Ne všechny informace ve starší verzi zprostředkovatele identity by se měly migrovat do vašeho adresáře Azure AD B2C. Před migrací identifikujte odpovídající sadu atributů uživatele, které se mají uložit v Azure AD B2C.
- Úložiště DO v Azure AD B2C:
- Uživatelské jméno, heslo, e-mailové adresy, telefonní čísla, čísla/identifikátory členství.
- Značky souhlasu pro zásady ochrany osobních údajů a licenční smlouvy s koncovým uživatelem
-
Neukládejte v Azure AD B2C:
- Citlivá data, jako jsou čísla platebních karet, čísla sociálního pojištění (SSN), lékařské záznamy nebo jiná data regulovaná orgány státní správy nebo odvětví dodržování předpisů.
- Předvolby marketingu nebo komunikace, chování uživatelů a přehledy
Vyčištění adresáře
Než začnete s procesem migrace, využijte příležitost vyčistit adresář.
- Identifikujte sadu atributů uživatele, které se mají ukládat v Azure AD B2C, a migrujte jenom to, co potřebujete. V případě potřeby můžete vytvořit vlastní atributy pro ukládání dalších dat o uživateli.
- Pokud migrujete z prostředí s více zdroji ověřování (například každá aplikace má vlastní uživatelský adresář), migrujte na jednotný účet v Azure AD B2C.
- Pokud má více aplikací různá uživatelská jména, můžete je uložit do uživatelského účtu Azure AD B2C pomocí kolekce identit. O heslu nechte uživatele vybrat a nastavit jej v adresáři. Například při bezproblémové migraci by mělo být uložené jenom zvolené heslo v účtu Azure AD B2C.
- Odeberte nepoužívané uživatelské účty nebo nemigrujte zastaralé účty.
Zásady hesel
Pokud migrované účty mají slabší sílu hesla než silná síla hesla vynucená službou Azure AD B2C, můžete požadavek silného hesla zakázat. Další informace naleznete v tématu Vlastnosti zásad hesel.
Další kroky
Úložiště azure-ad-b2c/user-migration na GitHubu obsahuje příklad bezproblémové vlastní zásady migrace a ukázku kódu rozhraní REST API:
Ukázka vlastních zásad bezproblémové uživatelské migrace a kódu rozhraní REST API