Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Důvěrné výpočetní prostředí Azure nabízí virtuální počítače založené na Intel SGX pro izolování části kódu nebo dat. Když vytváříte enklávy SGX, můžete ověřit a potvrdit, že vaše důvěryhodné prostředí je zabezpečené. Toto ověření je proces ověření identity.
Přehled
U osvědčení může závislá strana mít větší jistotu, že jejich software běží v enklávě, je aktuální a zabezpečený.
Enkláva může například požádat základní hardware, aby vygeneroval přihlašovací údaje. Tyto přihlašovací údaje zahrnují důkaz, že enkláva existuje na platformě. Druhá enkláva může ověřit a potvrdit, že zprávu vygenerovala stejná platforma.
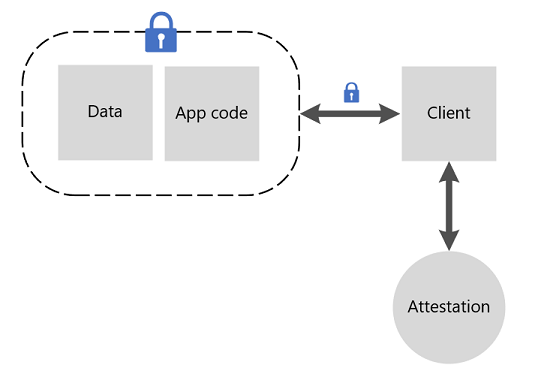
Implementujte atestační proces pomocí zabezpečené služby ověřování, která je kompatibilní se systémovým softwarem i křemíkem. Dvě možnosti jsou Attestace Microsoft Azure a Attestační a zřizovací služby Intelu. Obě služby jsou kompatibilní s virtuálními počítači řady Intel SGX DCsv2 v důvěrném výpočetním prostředí Azure. Virtuální počítače řady DCsv3 a DCdsv3-series ale nejsou kompatibilní se službou ověřování intel.