Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Ve výchozím nastavení se názvy hostitelů služby IoT Hub mapují na veřejný koncový bod s veřejně směrovatelnou IP adresou prostřednictvím internetu. Tento veřejný koncový bod služby IoT Hub sdílejí různí zákazníci a mohou k němu přistupovat zařízení IoT v sítích WAN i místních sítích.
Note
IoT Hub zavádí další koncové body pro podporu protokolu TLS 1.3 (Preview). Tyto koncové body jsou doplňkové a nenahrazují stávající koncový bod používaný službou Private Link (<hub>.azure-devices.net). Stávající konfigurace privátních koncových bodů nadále fungují bez jakýchkoli změn.
Další informace o těchto koncových bodech najdete v tématu Koncové body s povoleným protokolem TLS 1.3.
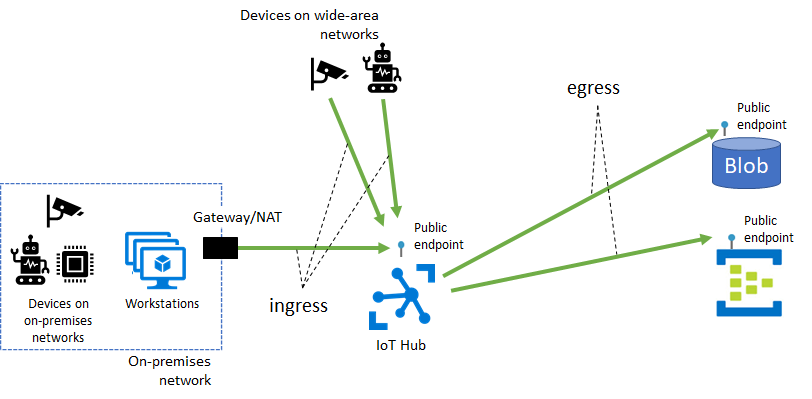
Některé funkce IoT Hubu, včetně směrování zpráv, nahrávání souborů a hromadného importu a exportu zařízení, také vyžadují připojení ze služby IoT Hub k prostředku Azure vlastněného zákazníkem přes jeho veřejný koncový bod. Tyto cesty připojení tvoří odchozí tok ze služby IoT Hub do zákaznických prostředků.
Možná budete chtít omezit připojení k prostředkům Azure (včetně IoT Hubu) prostřednictvím virtuální sítě, kterou vlastníte a provozujete z několika důvodů, mezi které patří:
Zavádíme izolaci sítě pro váš IoT hub tím, že zabráníme vystavení připojení veřejnému Internetu.
Povolení privátního připojení z místních síťových prostředků, což zajišťuje, že se vaše data a provoz přenášejí přímo do páteřní sítě Azure.
Prevence útoků exfiltrace z citlivých místních sítí
Podle zavedených vzorců připojení v celé Azure s využitím privátních koncových bodů.
Tento článek popisuje, jak dosáhnout těchto cílů pomocí Azure Private Link pro příchozí připojení k IoT Hub a použitím důvěryhodné výjimky služby Microsoft pro odchozí připojení z IoT Hub k jiným prostředkům Azure.
Příchozí připojení ke službě IoT Hub pomocí služby Azure Private Link
Privátní koncový bod je privátní IP adresa přidělená uvnitř virtuální sítě vlastněné zákazníkem, přes kterou je prostředek Azure dostupný. Pomocí Azure Private Link můžete pro IoT hub nastavit privátní koncový bod tak, aby služby ve vaší virtuální síti mohly dosáhnout IoT Hub bez odesílání provozu do veřejného koncového bodu IoT Hub. Podobně mohou vaše místní zařízení používat Službu Azure VPN Gateway nebo propojení Azure ExpressRoute pro připojení k vaší virtuální síti a vašemu IoT hubu (prostřednictvím jeho privátního koncového bodu). V důsledku toho můžete omezit nebo úplně zablokovat připojení k veřejným koncovým bodům IoT hub pomocí filtru PROTOKOLU IP IoT Hub nebo pínového přepínače přístupu k veřejné síti. Tento přístup udržuje připojení k vašemu centru pomocí privátního koncového bodu pro zařízení. Hlavním zaměřením tohoto nastavení jsou zařízení uvnitř místní sítě. Toto nastavení se nedoporučuje pro zařízení nasazená v síti s širokým rozsahem.
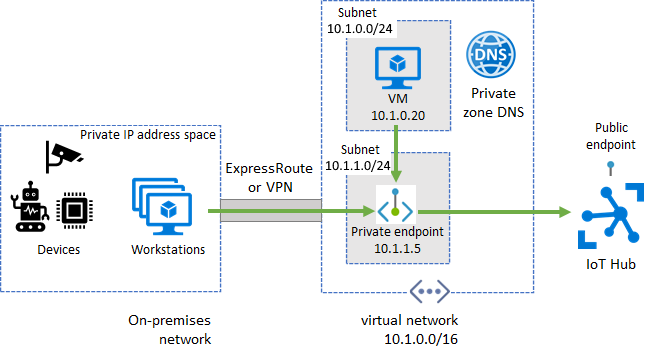
Než budete pokračovat, ujistěte se, že jsou splněny následující požadavky:
Vytvořili jste virtuální síť Azure s podsítí, ve které se má vytvořit privátní koncový bod.
U zařízení, která pracují v místních sítích, nasaďte Službu Azure VPN Gateway nebo Azure ExpressRoute pro privátní připojení k vaší virtuální síti Azure.
Nastavení privátního koncového bodu pro ingress IoT Hubu
Privátní koncové body fungují pro rozhraní API zařízení IoT Hub (jako jsou zprávy z zařízení do cloudu) a rozhraní API pro služby (například vytváření a aktualizace zařízení).
Na portálu Azure přejděte do centra IoT.
V levém podokně v části Nastavení zabezpečení vyberte Privátnípřístup k> a pak vyberte Vytvořit privátní koncový bod.
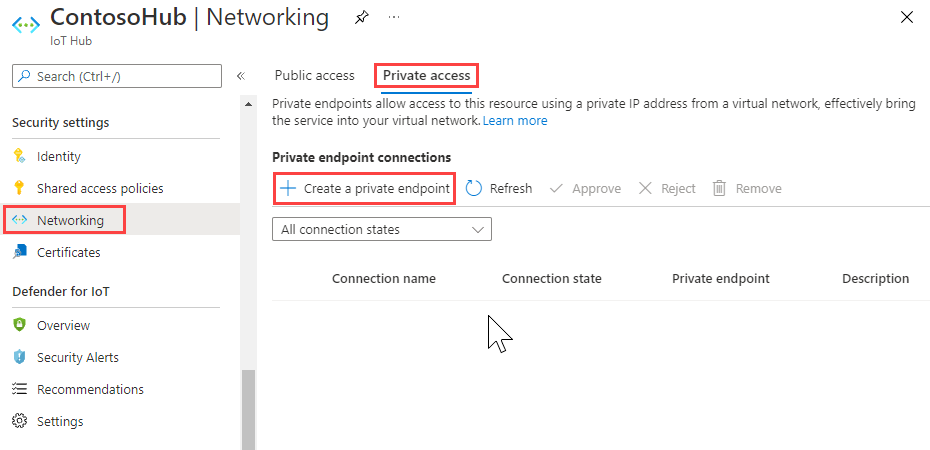
Zadejte předplatné, skupinu prostředků, název, název síťového rozhraní a oblast a vytvořte nový privátní koncový bod. Vytvořte privátní koncový bod ve stejné oblasti jako centrum.
Vyberte Další: Prostředek, a zadejte předplatné pro svůj prostředek IoT Hub. Pak jako typ prostředku vyberte Microsoft.Devices/IotHubs , název centra IoT jako prostředek a iotHub jako cílový podsourc.
Vyberte možnost Další: Virtuální síť a zadejte virtuální síť a podsíť, ve kterých se má vytvořit privátní koncový bod.
Vyberte Další: DNS a v případě potřeby vyberte možnost integrace s privátní zónou DNS.
Vyberte Další: Značky a volitelně zadejte všechny značky pro váš prostředek.
Vyberte Další: Zkontrolujte a vytvořte, abyste si zkontrolovali podrobnosti o prostředku privátního propojení, a pak ho vytvořte výběrem Vytvořit.
Integrovaný koncový bod kompatibilní se službou Event Hubs
K integrovanému koncovému bodu kompatibilnímu se službou Event Hubs můžete přistupovat také přes privátní koncový bod. Když nakonfigurujete privátní propojení, zobrazí se další připojení privátního koncového bodu a konfigurace pro integrovaný koncový bod. Je to ten s servicebus.windows.net ve plně kvalifikovaném doménovém názvu.
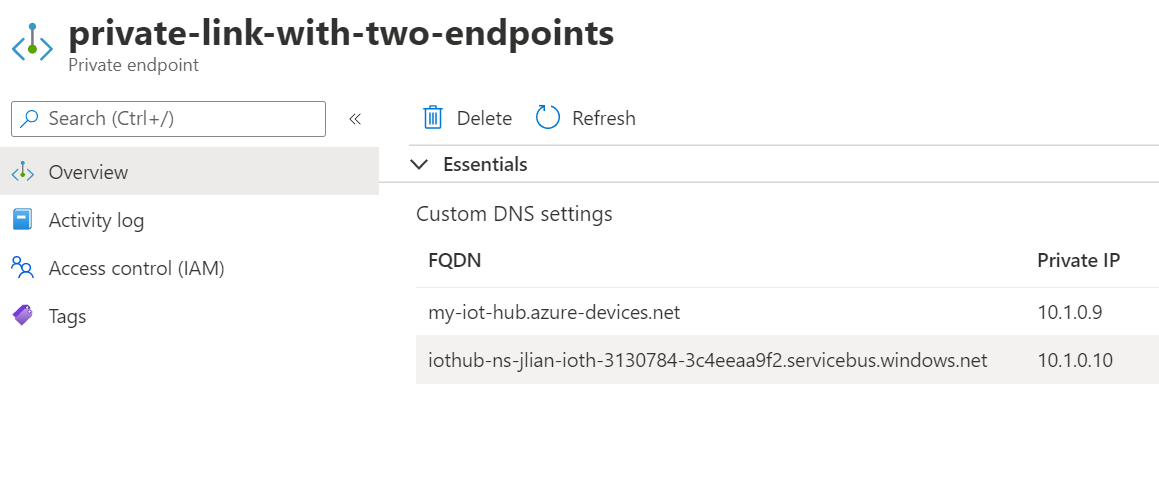
Volitelně můžete použít filtr IoT Hub IP k řízení veřejného přístupu k integrovanému koncovému bodu.
Pokud chcete přístup k centru IoT úplně blokovat, vypněte přístup k veřejné síti nebo pomocí filtru IP adres zablokujte všechny IP adresy a vyberte možnost použít pravidla pro integrovaný koncový bod.
Ceny služby Private Link
Podrobnosti o cenách najdete v tématu s cenami služby Azure Private Link.
Výchozí připojení ze služby IoT Hub k jiným prostředkům Azure
IoT Hub se může připojit k vašemu úložišti objektů blob Azure, prostředkům Event Hubs a Service Bus pro směrování zpráv, nahrávání souborů a hromadný import/export zařízení prostřednictvím veřejného koncového bodu těchto prostředků. Vazba prostředku na virtuální síť ve výchozím nastavení blokuje připojení k prostředku. V důsledku toho tato konfigurace brání IoT hubům v odesílání dat do vašich prostředků. Chcete-li tento problém vyřešit, povolte připojení z prostředku IoT Hub k vašemu účtu úložiště, centru událostí nebo prostředkům Service Bus prostřednictvím možnosti důvěryhodná služba Microsoft.
Aby ostatní služby mohly najít centrum IoT jako důvěryhodnou službu Microsoftu, musí vaše centrum používat spravovanou identitu. Po zřízení spravované identity udělte spravované identitě vašeho centra oprávnění pro přístup k vašemu vlastnímu koncovému bodu. Pokud chcete zřídit spravovanou identitu s oprávněním řízení přístupu na základě role (RBAC) Azure, postupujte podle pokynů v podpoře spravovaných identit ve službě IoT Hub a přidejte do centra IoT vlastní koncový bod. Pokud chcete vašim IoT hubům povolit přístup k vlastnímu koncovému bodu, zapněte výjimku důvěryhodných služeb Microsoftu první strany.
Ceny pro důvěryhodnou možnost služby Microsoftu
Funkce výjimky důvěryhodných Microsoft prvostranových služeb je bezplatná. Poplatky za zřízené účty úložiště, centra událostí nebo prostředky služby Service Bus se účtují samostatně.
Další kroky
Další informace o funkcích IoT Hub najdete v následujících zdrojích informací: