Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Tento článek vysvětluje, jak monitorovat, diagnostikovat a řešit potíže se síťovými prostředky Azure pomocí Network Watcher nástrojů, protokolů toků, analýzy provozu a Azure Monitor Network Insights. Pomocí těchto doprovodných materiálů můžete naplánovat strategii pozorovatelnosti sítě, která vám poskytne přehled o vzorech provozu, stavu připojení a událostech zabezpečení.
Co tento článek popisuje
Monitorování sítě v Azure zahrnuje diagnostiku, viditelnost toku, testování připojení a provozní řídicí panely. Azure poskytuje účelově vytvořené nástroje v různých vrstvách zásobníku monitorování:
- Diagnostika a řešení potíží: Určete, proč je určitý paket povolený nebo odepřený, trasujte trasu, která paket přebírá, a zachytejte provoz pro hloubkovou analýzu.
- Viditelnost toku: Zaznamenejte metadata o každém toku sítě ve vašich virtuálních sítích pro účely vyšetřování zabezpečení, dodržování předpisů a plánování kapacity.
- Monitorování připojení: Nepřetržitě testovat dostupnost mezi koncovými body (Azure, místním a externím) a upozorněním v případě snížení výkonu připojení.
- Provozní řídicí panely: Vizualizace síťové topologie, stavu a metrik napříč předplatnými bez nasazení agentů
Tento článek se zabývá nástroji, které řeší jednotlivé vrstvy, a pomáhá vám zvolit správnou kombinaci pro vaše prostředí.
Kdo potřebuje tento článek
Pokud platí jedna nebo více z těchto podmínek, přečtěte si tento článek:
- Potřebujete přehled o síťovém provozu, stavu připojení, rozhodování o směrování nebo událostech zabezpečení v Azure.
- Potřebujete nástroje k diagnostice filtrování paketů, dalších skoků, funkčnosti tunelu nebo neočekávaných výpadků připojení.
- Potřebujete protokoly toků, analýzy provozu nebo řídicí panely pro šetření zabezpečení, plánování kapacity nebo operace.
- Potřebujete průběžné monitorování síťových cest pro služby Azure, místní infrastrukturu nebo napříč cloudy.
Tip
Postupujete podle scénáře? V horní části stránky vyberte svůj scénář pro přizpůsobené pokyny. Následující základní pokyny platí pro všechny čtenáře.
Přesun fokusu metodou "lift and shift": Po vytvoření směrného plánu migrace nastavte monitorování. Potřebujete pozorovatelnost sítě, abyste ověřili, že připojení funguje podle očekávání, výkon splňuje vaše požadavky a vzory provozu odpovídají vaší dokumentaci před migrací. Network Watcher poskytuje okamžitý přehled o tom, zda vaše migrované úlohy mají přístup ke svým závislostem.
Zaměření modernizace: Monitoring je součástí vaší cílové architektury, ne až dodatečným doplňkem. Připravenost na výrobu vyžaduje pozorovatelnost sítě od jednoho dne. Vaše workloady AKS a App Service Environment (ASE) generují složité vzory síťového provozu napříč několika spoke segmenty, regiony a privátními koncovými body, které musíte proaktivně monitorovat.
Zaměření na více cloudů: Monitoring je nezbytný, protože prostředí využívající více cloudů je z provozního hlediska náročnější na řešení problémů. Když provoz prochází šifrované tunely VPN mezi Azure a AWS nebo Google Cloudem, ztratíte viditelnost na hranici tunelu. Potřebujete monitorovací nástroje na straně Azure, abyste zjistili zvýšení latence, ztrátu paketů a selhání připojení napříč hranicemi cloudu.
Azure služby a funkce
Následující tabulka popisuje základní monitorovací a diagnostické nástroje dostupné v síti Azure.
| Nástroj | Co poskytuje | Kdy ji použít |
|---|---|---|
| Sledovač sítě | Služba platformy, která poskytuje možnosti diagnostiky, monitorování a protokolování pro Azure virtuální sítě. Automaticky povoleno pro každou oblast při vytváření virtuální sítě. | Výchozí bod pro řešení potíží se sítí Pro diagnostiku v reálném čase použijte ověření IP toku, další směrovací uzel a zachytávání paketů. |
| Protokoly toku virtuální sítě | Záznam metadat (zdroj, cíl, port, protokol, akce) pro veškerý provoz procházející virtuální sítí. Vyhodnocuje pravidla NSG i pravidla správce zabezpečení sítě v Azure Virtual Network Manageru. | Povolte ve všech produkčních virtuálních sítích pro účely prověřování zabezpečení, auditování dodržování předpisů a plánování kapacity. Nahrazuje protokoly toků NSG. |
| Protokoly toků NSG (vyřazuje se) | Zaznamenávejte rozhodnutí o síťovém provozu provedená skupinami zabezpečení sítě na úrovni podsítě nebo síťového rozhraní. | Pouze starší verze nasazení. Migrujte do protokolů toku virtuální sítě před 30. zářím 2027. Po 30. červnu 2025 nelze vytvořit žádné nové protokoly toku NSG. |
| Analýza provozu | Agreguje a vizualizuje data protokolu toku v pracovním prostoru Log Analytics. Zobrazuje vzorce provozu, nejaktivnější hostitele, otevřené porty a geografické rozložení toků. | Získejte provozní přehled z dat protokolu toků bez psaní vlastních dotazů. Identifikace anomálií a bezpečnostních rizik v síti |
| Sledování připojení | Nepřetržitě testuje připojení mezi zdrojovými a cílovými koncovými body pomocí testů TCP, ICMP nebo HTTP. Podporuje Azure virtuální počítače, místní hostitele (prostřednictvím Azure Arc) a externí adresy URL. | Monitorujte dodržování předpisů sla pro hybridní připojení, detekujte regrese připojení a ověřte, že pravidla brány firewall povolují očekávaný provoz. |
| Zachytávání paketů | Zachytává pakety do a z virtuálního počítače bez nutnosti přístupu k virtuálnímu počítači. Ukládá zachycená data do účtu úložiště nebo místně na virtuálním počítači. | Hloubková analýza paketů během vyšetřování zabezpečení nebo při diagnostice problémů s připojením aplikační vrstvy |
| Ověření toku protokolu IP | Testuje, zda je konkrétní paket povolen, nebo odepřen, na základě vyhodnocení pravidel NSG a pravidel správce zabezpečení v AVNM pro pětici hodnot (zdrojová IP adresa, cílová IP adresa, zdrojový port, cílový port, protokol). | Řešení potíží s tím, proč se virtuální počítač nemůže spojit s cílem nebo proč je neočekávaně blokovaný provoz Získejte okamžité výsledky bez zachytávání paketů. |
| Další segment směrování | Zobrazuje typ dalšího skoku a IP adresu pro provoz odcházející z konkrétního síťového rozhraní. Vyhodnotí efektivní trasy včetně tras definovaných uživatelem, tras protokolu BGP a systémových tras. | Diagnostikujte asymetrické směrování, ověřte, že provoz prochází požadovaným virtuálním síťovým zařízením, nebo zjistěte, proč dochází k zahazování provozu. |
| Přehledy sítě Azure Monitor | Poskytuje kompletní metriky zobrazení topologie a stavu pro všechny nasazené síťové prostředky bez nutnosti instalace agenta nebo další konfigurace. | Provozní řídicí panely, které zobrazují stav prostředků, metriky a závislosti napříč předplatnými, skupinami prostředků a oblastmi. |
Jak zvolit
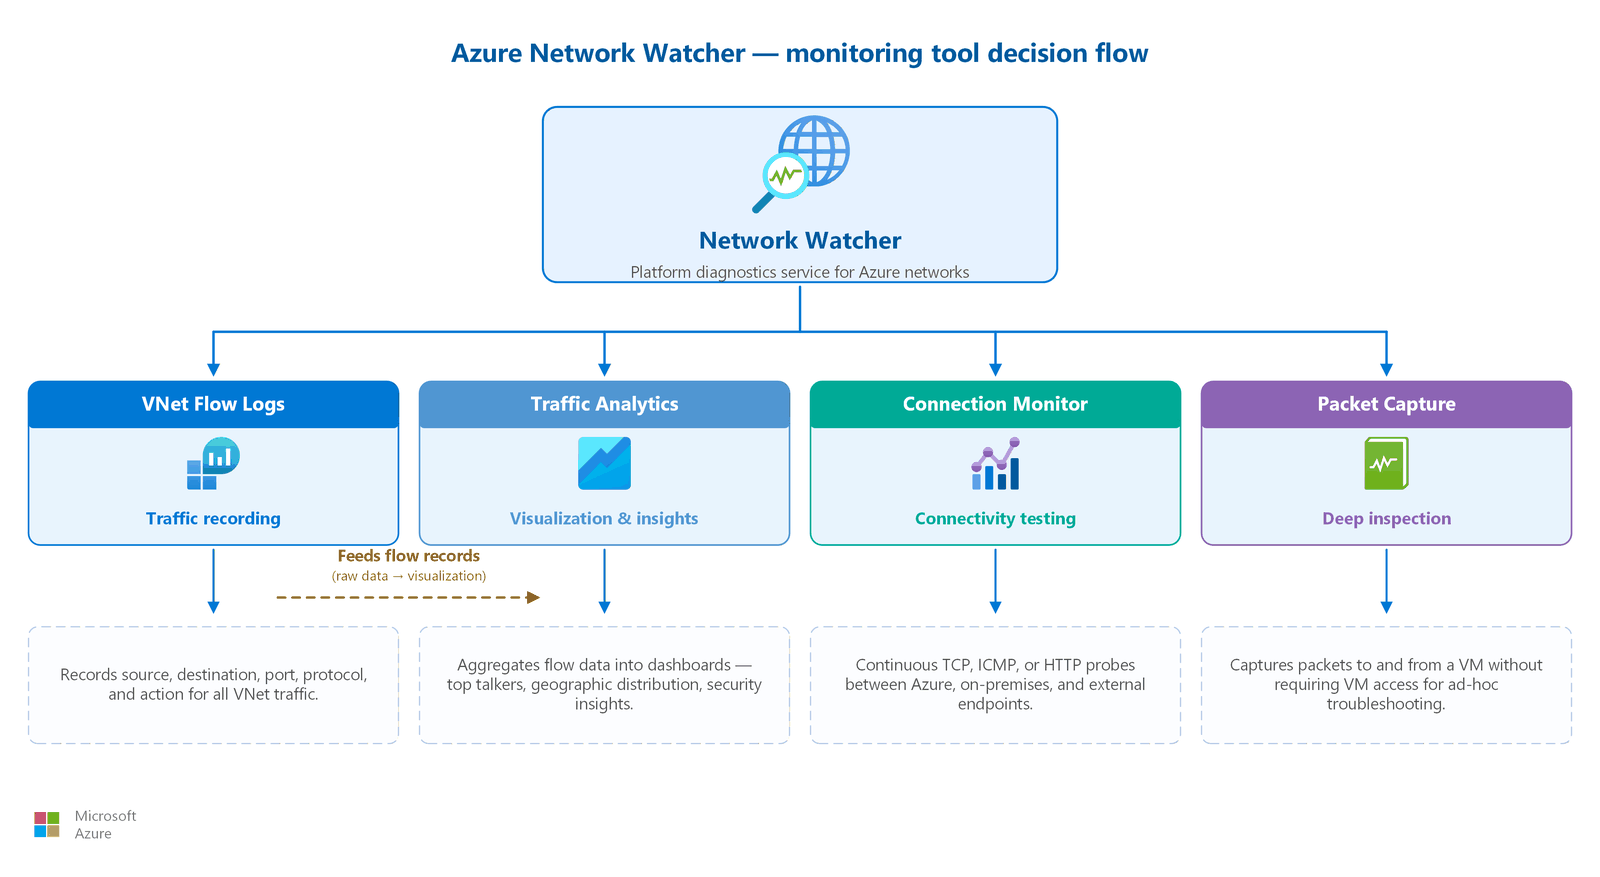
Začínáme s Network Watcher pro řešení potíží
Network Watcher je vaším prvním zastavením diagnostiky problémů s připojením. Je automaticky povolená v každé oblasti, ve které máte virtuální síť. Není vyžadováno žádné další nastavení.
Při řešení potíží použijte následující přístup:
- Ověření toku protokolu IP: Zkontrolujte, jestli je provoz povolený nebo odepřený, a vyhledejte pravidlo zodpovědné za toto rozhodnutí. Tento nástroj testuje pravidla NSG a pravidla správce zabezpečení Azure Virtual Network Manager (AVNM).
- Další směrovací bod: Ověřte směrovací cestu a určete, zda provoz dosáhne zamýšleného dalšího směrovacího bodu (internet, brána virtuální sítě, NVA nebo žádný).
- Zachytávání paketů: Pokud ověření toku PROTOKOLU a další segment směrování neodhalí problém, zachyťte pakety pro analýzu na úrovni protokolu.
Získejte přehled pomocí záznamů toku
Po vytvoření diagnostických funkcí zapněte protokolování toku, abyste měli průběžnou viditelnost:
- Povolte protokoly toku VNet ve všech produkčních virtuálních sítích. Protokoly toků ve virtuální síti zaznamenávají provoz pro celou virtuální síť, takže nemusíte nastavovat protokolování na úrovni více skupin zabezpečení sítě (NSG). Tento přístup také zabraňuje duplicitním záznamům.
- Povolte Analýzu provozu , aby agregovala data toku do řídicích panelů, se kterými můžete pracovat. Analýza provozu vyžaduje pracovní prostor Log Analytics. Použijte pracovní prostor v libovolné podporované oblasti bez poplatků za další přenos dat.
- Nastavte zásady uchovávání informací na základě vašich požadavků na dodržování předpisů. Záznamy protokolu toku uložené v Azure Storage se řídí zásadami správy životního cyklu účtu úložiště.
Přidejte průběžné monitorování pro kritické cesty SLA
U připojení, u nichž má výpadek dopad na podnikání:
- Nasadit Monitorování připojení pro testy mezi virtuálními počítači Azure, místními koncovými body a externími adresami URL.
- Nakonfigurujte upozornění , která se mají aktivovat při překročení latence, ztráty paketů nebo prahových hodnot dostupnosti.
- Pomocí Služby Network Insights můžete použít zobrazení topologie, které koreluje metriky stavu v celé síti bez nasazení dalších agentů.
Souhrn rozhodnutí
| Potřeba monitorování | Primární nástroj | Podporuje hybridní režim | Vyžaduje agenta. |
|---|---|---|---|
| "Proč je tento paket zablokovaný?" | Ověření toku protokolu IP | No | No |
| Kam tento provoz směřuje? | Další skok | No | No |
| "Co se stalo za poslední hodinu?" | Zachytávání paketů | No | No |
| "Jaký je vzor provozu napříč mou virtuální sítí?" | Protokoly toků VNet + Analýza provozu | No | No |
| "Je moje hybridní připojení v pořádku?" | Monitorování připojení | Ano (Azure Arc) | Ano (pouze zdroj) |
| "Jaký je celkový stav sítě?" | Přehledy sítě | Partial | No |
Aspekty návrhu
Vaší prioritou při monitorování je po migraci ověření výchozího stavu. Zaměřte se na ověření, že migrované úlohy mají přístup ke svým závislostem a že výkon odpovídá očekáváním.
- Network Watcher pro ověření konektivity: Pomocí funkcí IP Flow Verify a Next Hop ověřte, že pravidla NSG a směrovací tabulky povolují provoz, který vaše migrované aplikace potřebují. Pro každou migrovanou úlohu spusťte tyto kontroly systematicky.
- Protokoly toku virtuální sítě pro vzory směrného provozu: Povolte protokoly toku virtuální sítě v produkčních virtuálních sítích, abyste zachytili skutečné vzorce provozu migrovaných úloh. Porovnejte data toku s dokumentací před migrací a ověřte, že fungují všechny očekávané komunikační cesty.
- Monitorování připojení pro hybridní cesty: Nasaďte testy Monitorování připojení mezi virtuálními počítači Azure a místními koncovými body, abyste nepřetržitě ověřili, že připojení VPN nebo ExpressRoute udržují přijatelnou latenci a dostupnost.
- Odložené rozšířené monitorování: Nakonfigurujte analýzu provozu a pokročilá upozornění poté, co se počáteční migrace stabilizuje. Než začnete investovat do dlouhodobých provozních řídicích panelů, začněte s diagnostickými nástroji, které ověří připojení.
Vaše strategie monitorování podporuje produkční úlohy z prvního nasazení. Clustery AKS, prostředí App Service Environment a víceoblastové architektury typu aktivní-aktivní vyžadují úplnou observabilitu.
- Protokoly toků VNet ve všech paprskových sítích: Povolte protokoly toků VNet ve všech paprskových virtuálních sítích. Vaše kontejnerizované pracovní zátěže generují vzorce síťového provozu napříč více podsítěmi a privátními koncovými body v rámci každé paprskové sítě.
- Traffic Analytics pro provozní přehled: Nasaďte Traffic Analytics v pracovním prostoru Log Analytics, aby agregovala data o tocích napříč všemi spoky. Provozovatelé sítí používají panely Analýza provozu k identifikaci nejaktivnějších komunikujících uzlů, anomálních toků a trendů kapacity v celé infrastruktuře.
- Odpovědnost za monitorování aplikačního týmu: Aplikační týmy monitorují své vlastní úlohy (metriky AKS, diagnostika ASE). Centrální síťový provoz monitoruje sdílenou infrastrukturu: firewally uzlu, brány VPN, peeringová propojení a konektivitu mezi oblastmi.
- Monitorování připojení pro více regionů: Nasaďte testy nástroje Monitorování připojení mezi regiony, abyste průběžně ověřovali, že konektivita mezi rozbočovači splňuje požadavky vašeho aktivně-aktivního SLA. Nakonfigurujte upozornění na zvýšení latence, které můžou znamenat zahlcení páteřní sítě nebo změny směrování.
- Monitorování připojení pro monitorování výkonu v celé trase: Pomocí nástroje Monitorování připojení můžete sledovat výkon v celé trase napříč topologií typu hub-and-spoke, včetně provozu, který prochází službou Azure Firewall v každém regionálním uzlu. Monitorování připojení nahrazuje vyřazený nástroj Network Sledování výkonu a poskytuje sjednocený pohled na topologii napříč Azure, místními prostředími a internetovými síťovými skoky.
Prostředí napříč cloudy představují jedinečné problémy s monitorováním, protože ztratíte přehled na hranici tunelu VPN. Provoz, který vstupuje do tunelu IPsec do AWS nebo Google Cloud, zmizí z monitorování na straně Azure, dokud se odpověď nevrátí.
- Monitorování provozu mezi cloudy: Povolte protokolování toků ve virtuální síti, ve které je hostovaná vaše brána VPN nebo centrum Virtual WAN. Tyto záznamy zachycují provoz vstupující do tunelů mezi cloudy a vystupující z nich, takže získáte objemové údaje a rozdělení podle protokolů pro komunikaci mezi cloudy.
- Měření latence: Nasaďte Monitorování připojení testy z Azure virtuálních počítačů do koncových bodů v AWS nebo Google Cloudu. Pomocí sond ICMP nebo TCP měřte latenci zpáteční odezvy v šifrovaných tunelech. Nastavte prahové hodnoty upozornění na základě požadavků vaší aplikace.
- Řešení potíží se šifrovanými tunely: Pokud konektivita mezi cloudy selže, použijte v nástroji Network Watcher funkce Další přeskok a Ověření toku IP k potvrzení, že směrování na straně Azure a pravidla NSG stále směřují provoz směrem k bráně VPN. VPN Gateway diagnostické protokoly zobrazují stav vyjednávání protokolu IKE a stav tunelu.
- Monitorování obou stran: Monitorování Azure pokrývá část Azure v rámci propojení mezi cloudy. Propojte řešení s konfigurací AWS CloudWatch nebo Google Cloud Monitoring, abyste získali komplexní přehled. Upozornění na změny stavu tunelu od obou poskytovatelů
- Network Watcher jako výchozí bod: Pomocí diagnostiky Network Watcher můžete izolovat, jestli selhání připojení pochází na straně Azure (pravidla NSG, směrovací tabulky, konfigurace brány) nebo na vzdálené straně (pravidla brány firewall AWS nebo Google Cloud, konfigurace SÍTĚ VPN).
Monitorování nákladů na síť
Náklady na síť jsou průběžný náklad, který by mělo monitorování zviditelnit. Pomocí Microsoft Cost Management zjistěte, které prostředky mají největší podíl na vašich nákladech na síť. Data zpracovávaná službou Azure Firewall, jednotky škálování brány, veřejné IP adresy, přenos dat mezi oblastmi a globální peering a příjem dat do Log Analytics patří mezi běžné faktory. Filtrujte analýzu nákladů podle poskytovatele prostředků Microsoft.Network, seskupte ji podle prostředku a nastavte rozpočtová upozornění, aby se neočekávané nárůsty (například nárůst provozu replikace mezi oblastmi) odhalily včas. Korelujte špičky nákladů s protokoly toků a analýzou provozu a najděte za nimi vzory provozu.
Prerequisites
Před implementací monitorování sítě ověřte, že splňujete následující požadavky:
- Network Watcher povoleno: při vytváření nebo aktualizaci virtuální sítě se Network Watcher automaticky povolí pro každou oblast. Pokud se vaše organizace odhlásila od automatického povolení, povolte Network Watcher ručně pro každou požadovanou oblast. Zrušení odhlášení z účasti vyžaduje podání žádosti na podporu Azure.
- Pracovní prostor Log Analytics: Je vyžadován pro Analýzu provozu a Monitorování připojení. Pracovní prostor může být v libovolné podporované oblasti. Neplatí žádné další poplatky za přenos dat mezi oblastmi.
- Účet úložiště: Vyžaduje se pro ukládání protokolů toku a výstup zachytávání paketů. K řízení uchovávání a nákladů použijte pravidla správy životního cyklu.
- Agent Azure Arc (pouze hybridní): Vyžaduje se v místních počítačích, které slouží jako zdrojové koncové body nástroje Monitorování připojení . Cílové koncové body nevyžadují agenta. Monitorujte libovolnou adresu URL, plně kvalifikovaný název domény nebo IP adresu.
- Protokoly toku virtuální sítě nahrazují protokoly toku NSG: Pokud aktuálně používáte protokoly toku NSG, naplánujte migraci do protokolů toku virtuální sítě před datem vyřazení.
Migrace protokolů toku NSG na protokoly toku VNet
Important
Protokoly toků NSG budou vyřazeny k 30. září 2027. Po 30. červnu 2025 nemůžete vytvářet nové protokoly toku NSG. Přejděte na protokoly toků VNet, abyste zachovali přehled o síťovém provozu.
Protokoly toku virtuální sítě poskytují stejné možnosti jako protokoly toku NSG a navíc:
- Pokrytí veškerého provozu ve virtuální síti, včetně provozu, který skupiny zabezpečení sítě nezpracují
- Vyhodnocení pravidel správce zabezpečení Azure Virtual Network Manager
- Vyhodnocení stavu šifrování virtuální sítě
- Zjednodušený obor: Není nutné konfigurovat protokolování na úrovni podsítě i síťové karty
- Žádné duplicitní záznamy protokolu
Kroky migrace:
- Identifikujte všechny virtuální sítě s aktivními protokoly toků NSG.
- Povolte protokoly toků ve virtuální síti v každé virtuální síti se stejným cílovým účtem úložiště a konfigurací nástroje Traffic Analytics.
- Ověřte, že se v Traffic Analytics zobrazují data z protokolu toků virtuální sítě.
- Vypněte protokoly toku NSG, abyste se vyhnuli duplicitním záznamům a zbytečným nákladům na úložiště.
Tip
Po potvrzení, že se protokoly toků virtuální sítě zaznamenávají správně, vypněte protokoly toků NSG. Spuštěním obou současně vytvoříte duplicitní záznamy a zdvojnásobíte náklady na úložiště.
Azure poskytuje skript migrace i cestu Azure Policy pro automatizovanou migraci ve velkém měřítku.
Bezpečnostní aspekty
Ochrana dat monitorování a řízení přístupu k diagnostickým nástrojům Následující pododdíly se týkají citlivosti dat, uchovávání, zabezpečení sondy a přístupu na základě role.
Citlivost dat protokolu toku
Záznamy protokolu toku obsahují metadata o veškerém síťovém provozu, včetně zdrojových a cílových IP adres, portů, protokolů a akcí. Zacházejte s daty protokolu toku jako s citlivými daty:
- Protokoly toku můžete ukládat do účtu úložiště s příslušnými řízeními přístupu a šifrováním.
- Omezte přístup k pracovnímu prostoru Log Analytics, který přijímá data Analýzy provozu pomocí Azure RBAC.
- Použijte princip nejnižšího oprávnění: síťové operátory můžou potřebovat řídicí panely Analýzy provozu, ale ne přístup k protokolům nezpracovaného toku.
Uchovávání diagnostických dat
- Definujte zásady uchovávání informací na základě požadavků vaší organizace na dodržování předpisů, jako jsou PCI DSS, HIPAA nebo SOC 2.
- Pomocí správy životního cyklu Azure Storage můžete automaticky archivovat nebo odstraňovat data protokolu toků po požadované době uchovávání.
- Monitorujte náklady na účet úložiště. Sítě s vysokou propustností generují velké objemy dat protokolu toku.
zabezpečení nástroje Monitorování připojení
- Provoz sondy nástroje Monitorování připojení pochází z infrastruktury Azure. Ujistěte se, že pravidla NSG povolují rozsahy zdrojů sondy (pro zjednodušení použijte
AzureMonitorznačku služby). - V případě místních zdrojů udržuje agent Azure Arc zabezpečené připojení k Azure. Postupujte podle zásad zabezpečení agenta vaší organizace.
Network Watcher řízení přístupu
Network Watcher operace vyžadují konkrétní role RBAC Azure. Dodržujte zásadu nejnižších oprávnění:
| Úloha | Capabilities |
|---|---|
| Přispěvatel sítě | Úplný přístup k Network Watcher, včetně zachytávání paketů a konfigurace protokolu toku |
| Reader | Zobrazit prostředky služby Network Watcher a topologii |
| Vlastní role | Omezení na konkrétní operace (IP Flow Verify, Next Hop) bez úplných oprávnění přispěvatele |
Související články
- Skupiny zabezpečení sítě a skupiny zabezpečení aplikací: Pravidla NSG, která protokoly toku vyhodnocují.
- Azure Firewall a segmentace sítě: diagnostické protokolování a metriky Azure Firewallu.
- Topologie sítě typu hub-and-spoke: Viditelnost na úrovni hubu a centralizované monitorování.
- Azure Virtual Network Manager a centralizovaná správa: Pravidla správce zabezpečení v AVNM vyhodnocovaná pomocí protokolů toků ve virtuální síti.
Další informace
- přehled Network Watcher
- Přehled protokolů toku VNet
- Migrace protokolů toku NSG
- Analýza provozu
- Přehled monitorování připojení
- Přehledy sítě Azure Monitor
- Ověření toku protokolu IP
- Následující skok
Další kroky
Tip
Dokončili jste zkoumání? Dosáhli jste konce hlavního průvodce návrhem sítě Azure. Vraťte se do přehledového navigátoru a vraťte se k libovolné oblasti schopností nebo pokračujte v Azure Virtual Network Manager pro centralizovanou správu sítě napříč mnoha virtuálními sítěmi.
Dokončili jste postup migrace sítě metodou lift-and-shift. Nyní máte topologii typu hub-and-spoke s hybridním připojením VPN/ExpressRoute, centralizovanou službou Azure Firewall pro east-west i odchozí provoz, službu Bastion pro zabezpečený přístup správců a službu Network Watcher, která monitoruje váš výchozí stav migrace.
Pokud se vaše požadavky rozšířily, projděte si znovu související články v průvodci scénářem týkající se příchozího internetového provozu, WAF, DDoS a možností nasazení do více oblastí.
Centralizovaná správa sítě Volitelné: Pokud vaše migrace vytvořila prostředí s více virtuálními sítěmi, použijte Azure Virtual Network Manager pro centralizovanou správu.
Vraťte se k přehledu: Prozkoumejte další možnosti nebo zkontrolujte architekturu.
Dokončili jste cestu k modernizaci sítě. Nyní máte architekturu se dvěma huby pro více oblastí s řešením Front Door nebo Traffic Manager jako globálním vstupním bodem, službou Private Link pro zabezpečené připojení ke službám PaaS, vrstveným zabezpečením pomocí Azure Firewall a WAF a komplexním monitorováním ve všech vrstvách aplikace.
Pokud vaše požadavky přesáhly rámec základní sady, vraťte se k doplňkovým článkům ve vašem průvodci scénářem, kde najdete pokročilé síťové funkce, jako je převzetí služeb při selhání napříč oblastmi a další vrstvy zabezpečení.
Centralizovaná správa sítě Volitelné: Pokud vaše prostředí zahrnuje více předplatných a týmů, použijte Azure Virtual Network Manager ke centralizované správě zásad.
Vraťte se k přehledu: Prozkoumejte další možnosti nebo zkontrolujte architekturu.
Dokončili jste cestu k sítím napříč cloudy. Nyní máte k dispozici funkcionalitu ekvivalentní Transit Gateway prostřednictvím Azure Virtual WAN, tunely VPN propojující vaše AWS VPC a Google Cloud VPC s Azure, přesměrování DNS pomocí Privátní DNS Resolver pro překlad názvů napříč cloudy a zabezpečenou inspekci ve virtuálním hubu pro veškerý mezicloudový provoz.
Pokud se vaše požadavky rozšířily, znovu si projděte související články v průvodci vaším scénářem pro příchozí internetový provoz, WAF, DDoS a možnosti pro více oblastí.
Centralizovaná správa sítě Volitelné: Pokud se prostředí Azure rozroste do podoby spravovaného prostředí s více předplatnými, použijte Azure Virtual Network Manager pro centralizovanou správu.
Vraťte se k přehledu: Prozkoumejte další možnosti nebo zkontrolujte architekturu.