Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Tento článek obsahuje odpovědi na nejčastější dotazy týkající se Azure Route Serveru, které zahrnují obecné informace o službách, možnosti směrování a aktuální omezení.
OBECNÉ
Co je Azure Route Server?
Azure Route Server je plně spravovaná služba, která umožňuje snadnou správu směrování mezi síťovým virtuálním zařízením (NVA) a vaší virtuální sítí.
Je Azure Route Server jen virtuální počítač?
Ne. Azure Route Server je služba navržená s vysokou dostupností. Pokud ho nasadíte v Azure oblasti, která podporuje zóny dostupnosti, vaše směrovací servery mají redundanci na úrovni zóny.
Musím vytvořit peering pro každé NVA s oběma instancemi Azure Route Serveru?
Ano, musíte vytvořit partnerský vztah každé instance síťového virtuálního zařízení s oběma instancemi směrovacího serveru, abyste zajistili, že směrovací server úspěšně přijímá trasy a konfiguruje vysokou dostupnost. Musíte také inzerovat stejné trasy do obou instancí. Doporučujeme také nastavit peering alespoň dvou instancí síťového virtuálního zařízení s oběma instancemi směrovacího serveru.
Poznámka:
Během událostí údržby Route Serveru může BGP peering vypadnout mezi vaším NVA a jednou z instancí Route Serveru. Pokud nakonfigurujete síťové virtuální zařízení (NVA) pro propojení s oběma instancemi směrového serveru, připojení zůstane dostupné během událostí údržby.
Můžu získat upřesňující oznámení o údržbě?
V současné době nemůžete získat upřesňující oznámení o údržbě Azure Route Serveru.
Ukládá Azure Route Server zákaznická data?
Ne. Azure Route Server vyměňuje pouze trasy protokolu BGP s vaším síťovým virtuálním zařízením a pak je rozšíří do vaší virtuální sítě.
Podporuje Azure Route Server propojování virtuálních sítí?
Ano. Pokud spojíte virtuální síť hostující Azure Route Server s jinou virtuální sítí a povolíte použití vzdálené brány virtuální sítě nebo Route Server ve druhé virtuální síti, Azure Route Server zjistí adresní prostory propojené virtuální sítě a odešle je všem virtuálním zařízením v propojené síti. Route Server také naprogramuje trasy ze síťových virtuálních zařízení do směrovací tabulky virtuálních počítačů v propojené virtuální síti.
Proč Azure Route Server vyžaduje veřejnou IP adresu s otevřenými porty?
Tyto veřejné koncové body jsou potřeba pro základní softwarově definovanou síťovou platformu Azure (SDN) a platformu pro správu ke komunikaci se serverem Azure Route Server. Vzhledem k tomu, že směrovací server je považován za součást privátní sítě zákazníka, základní platforma Azure nemůže přímo přistupovat k směrovacímu serveru a spravovat ho prostřednictvím jeho privátních koncových bodů kvůli požadavkům na dodržování předpisů. Připojení k veřejným koncovým bodům route serveru se ověřuje prostřednictvím certifikátů a Azure provádí pravidelné audity zabezpečení těchto veřejných koncových bodů. V důsledku toho nepředstavují ohrožení zabezpečení vaší virtuální sítě.
Poznámka:
Azure tyto certifikáty podepíše interní certifikační autoritou, takže se zdá, že tento řetěz certifikátů není podepsaný známou důvěryhodnou autoritou. To nepředstavuje ohrožení zabezpečení SSL.
Podporuje Azure Route Server protokol IPv6?
Ne. Pokud nasadíte virtuální síť s adresními prostory IPv6 a později nasadíte azure Route Server ve stejné virtuální síti, přeruší se připojení pro provoz IPv6.
Můžete propojit virtuální síť s adresním prostorem IPv6 s virtuální sítí Route Serveru a připojení IPv4 s touto propojenou dual-stack virtuální sítí nadále funguje. Připojení IPv6 k této partnerské virtuální síti se nepodporuje.
Co jsou jednotky infrastruktury směrování?
Ve výchozím nastavení je azure Route Server nasazený s kapacitou dvou jednotek infrastruktury směrování. Toto výchozí nasazení podporuje 4 000 připojených virtuálních počítačů nasazených ve virtuální síti směrového serveru a všech partnerských virtuálních sítích.
Můžete zadat více jednotek infrastruktury směrování, které zvýší kapacitu směrovacího serveru v přírůstcích po 1 000 virtuálních počítačích. Každá další jednotka směrování infrastruktury stojí v USA 0,10 USD za hodinu. Ceny v jiných oblastech se mohou lišit. Úplné ceny, včetně regionálních rozdílů, budou k dispozici v polovině prosince na oficiální stránce s cenami Azure.
Směrování
Směruje Azure Route Server datový provoz mezi mým síťovým virtuálním zařízením (NVA) a mými virtuálními počítači?
Ne. Azure Route Server vyměňuje pouze trasy protokolu BGP s vaším síťovým virtuálním zařízením (NVA). Přenosy dat přicházejí přímo ze síťového virtuálního zařízení do cílového virtuálního počítače a přímo z virtuálního počítače do síťového virtuálního zařízení.
Jaké směrovací protokoly Azure Route Server podporuje?
Azure Route Server podporuje pouze protokol BGP (Border Gateway Protocol). Vaše síťové virtuální zařízení (NVA) musí podporovat multi-hop externí BGP, protože potřebujete nasadit směrovací server ve vyhrazené podsíti ve virtuální síti. Při konfiguraci protokolu BGP na síťovém virtuálním zařízení musí být ASN, které zvolíte, jiné než ASN směrovacího serveru.
Zachovává Azure Route Server cestu AS protokolu BGP u trasy, kterou přijímá?
Ano, Azure Route Server rozšíří trasu s cestou AS protokolu BGP beze změny.
Pokud je na síťovém virtuálním zařízení nakonfigurován AS path prepend směrem ke směrovacímu serveru, předává okruh ExpressRoute informace o cestě AS místnímu prostředí?
Když ExpressRoute inzeruje trasy do místního prostředí, odebere privátní informace ASN protokolu BGP. Místní počítač obdrží předponu s AS 12076.
Zachovává služba Azure Route Server komunity BGP u tras, které přijímá?
Ano, Azure Route Server propaguje trasu se zachovanými BGP komunitami.
Jaké je nastavení časovače protokolu BGP pro Azure Route Server?
Časovač keepalive služby Azure Route Server je 60 sekund a časovač podržení je 180 sekund.
Může Azure Route Server vyfiltrovat trasy ze síťových virtuálních zařízení?
Azure Route Server podporuje NO_ADVERTISE komunitu protokolu BGP. Pokud síťové virtuální zařízení (NVA) oznamuje trasy s tímto řetězcem komunity směrovacímu serveru, směrovací server je neoznamuje jiným partnerským uzlům, včetně brány ExpressRoute. Tato funkce může pomoct snížit počet tras odesílaných z Azure Route Serveru do ExpressRoute.
Mohu použít mapy tras k ovládání směrování na Azure Route Server?
Ano. Route mapy umožňují filtrovat trasy, agregovat prefixy a upravovat BGP atributy, jako jsou AS-PATH a Community na BGP peeringu, ExpressRoute gateway připojení a VPN gateway připojení. Pro více informací viz O mapách tras pro Azure Route Server a Configure route maps.
Když se vytvoří přímé propojení virtuálních sítí mezi hubovou virtuální sítí a paprskovou virtuální sítí, způsobí to měkký reset protokolu BGP mezi Azure Route Serverem a partnerskými NVAs?
Ano. Pokud se vytvoří vzájemné propojení virtuálních sítí mezi vaší rozbočovací virtuální sítí a paprskovou virtuální sítí, Azure Route Server provede soft reset protokolu BGP odesláním žádostí o aktualizaci tras všem svým partnerským síťovým virtuálním zařízením. Pokud síťová virtuální zařízení nepodporují aktualizaci tras protokolu BGP, azure Route Server provede pevné resetování protokolu BGP s partnerskými síťovými virtuálními zařízeními, což může způsobit přerušení připojení při procházení síťových virtuálních zařízení.
Jak se počítá limit 4000 tras v BGP relačním propojení mezi NVA a serverem Azure Route Server?
V současné době může Route Server přijímat maximálně 4 000 tras od jednoho BGP souseda. Když směrovací server zpracovává aktualizace tras protokolu BGP, tento limit se vypočítá jako počet aktuálních tras získaných od BGP partnera plus počet tras přicházejících v aktualizaci trasy protokolu BGP. Pokud například síťové virtuální zařízení na začátku inzeruje 2001 tras na směrovací server a později těchto 2001 tras znovu inzeruje v aktualizaci trasy BGP, směrovací server to vypočítá jako 4 002 tras a zruší BGP relaci.
Jaká čísla autonomního systému (ASN) můžu použít?
V síťovém virtuálním zařízení (NVA) můžete použít vlastní veřejné ASN nebo soukromé ASN. Nemůžete použít autonomní systémová čísla rezervovaná službou Azure ani Internetovou přiřazenou číselnou autoritou (IANA).
ASNy rezervované Azurem:
- Veřejná ASN: 8074, 8075, 12076
- Privátní ASN: 65515, 65517, 65518, 65519, 65520
ASN rezervované IANA:
- 23456, 64496-64511, 65535-65551
Můžu používat 32bitové (4 bajtové) asN?
Ne, Azure Route Server podporuje pouze 16bitové (2 bajty) ASN.
Pokud Azure Route Server obdrží stejnou trasu z více než jednoho síťového virtuálního zařízení, jak je zpracovává?
Pokud má trasa stejnou délku cesty AS, Azure Route Server naprogramuje více kopií trasy s různými dalšími hopy do virtuálních počítačů ve virtuální síti. Když virtuální počítač odesílá provoz do cíle této trasy, hostitel virtuálního počítače používá směrování ECMP (Equal-Cost Multi-Path). Pokud však jedno NVA odešle trasu s kratší AS path length než jiné NVAs, Azure Route Server naprogramuje pouze trasu, která má následující skok nastavený na toto NVA pro virtuální počítače ve virtuální síti.
Má vytvoření směrového serveru vliv na provoz existujících bran virtuální sítě (VPN nebo ExpressRoute)?
Ano. Když vytvoříte nebo odstraníte směrovací server ve virtuální síti, která obsahuje bránu virtuální sítě (ExpressRoute nebo VPN), očekávejte výpadek na dobu 10 minut. Dokončení skutečného nasazení směrového serveru může trvat 30 až 60 minut, proto doporučujeme naplánovat časový interval údržby 60 minut pro nasazení. Pokud máte okruh ExpressRoute připojený k virtuální síti, ve které vytváříte nebo odstraňujete směrovací server, nemá výpadek vliv na připojení okruhu ExpressRoute k jiným virtuálním sítím.
Vyměňuje Azure Route Server defaultně trasy mezi síťovými virtuálními zařízeními (NVA) a bránami virtuální sítě (VPN nebo ExpressRoute)?
Ne. Ve výchozím nastavení Azure Route Server nepropaguje trasy, které přijímá ze síťového virtuálního zařízení a brány virtuální sítě mezi sebou. Route Server tyto trasy vyměňuje po povolení komunikace mezi pobočkami.
Šíří se trasy inzerované síťovým virtuálním zařízením (NVA) z jednoho směrového serveru na jiný směrový server přes ExpressRoute MSEE?
Ne. Pokud je povolená pobočka na pobočku, budou trasy inzerované síťovým virtuálním zařízením inzerovány do ExpressRoute propojeného místního prostředí. Trasy inzerované NVA však budou vyřazeny druhým směrovacím serverem. Na obrázku níže je znázorněno, jak SDWAN na místě oznamuje 10.3.0.0/16 na síťové virtuální zařízení SDWAN (NVA). Tato trasa je rozpoznána prvním Serverem pro směrování, takže všechny úlohy ve virtuální síti 1 (nebo spárovány s virtuální síti 1) také tuto trasu rozpoznají. Kromě toho se síť ExpressRoute připojená k místnímu pracovišti naučí trasu 10.3.0.0/16, pokud je povolená funkce pobočka na pobočku. Druhý směrovací server (ve virtuální síti 2) se ale nenaučí trasu 10.3.0.0/16, takže tato trasa se nebude učit žádnými úlohami ve virtuální síti 2. V důsledku toho bude místní síť 10.3.0.0/16 nedostupná ze všech pracovních zátěží ve virtuální síti 2 a spárovaná s virtuální sítí 2.
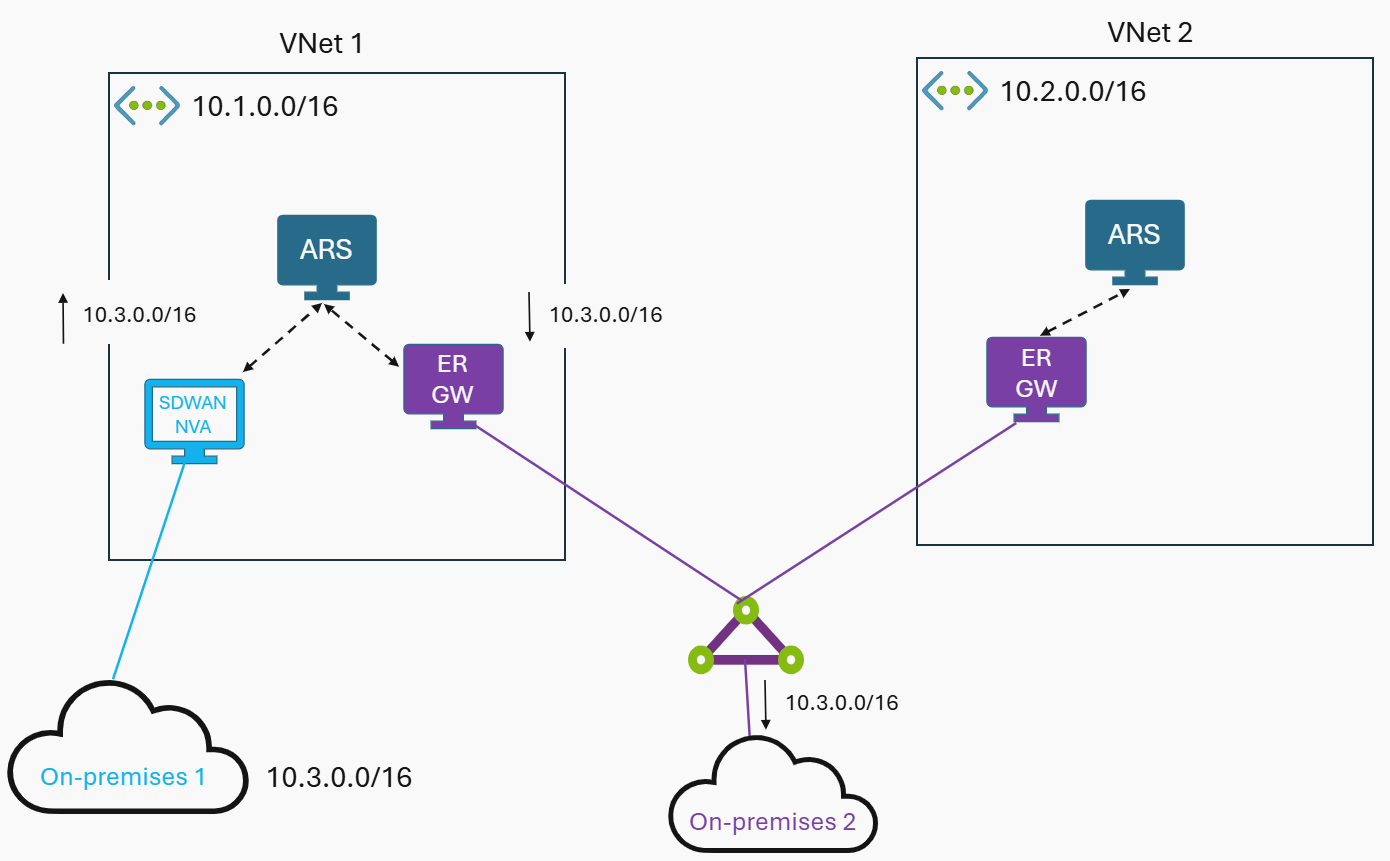
Když je stejná trasa získána přes ExpressRoute, VPN nebo SD-WAN, která síť je preferována?
Ve výchozím nastavení mají trasy získané přes ExpressRoute přednost před trasami, které se naučily přes VPN nebo SD-WAN. Předvolbu směrování můžete nakonfigurovat tak, aby ovlivnila výběr trasy směrovacího serveru. Další informace naleznete v tématu Předvolba směrování.
Jaké jsou požadavky pro službu Azure VPN Gateway pro práci se službou Azure Route Server?
Azure VPN Gateway musí být nakonfigurovaná v režimu aktivní-aktivní a musí mít ASN nastavenou na 65515.
Musím pro bránu VPN povolit protokol BGP?
Ne. Není nutné, aby protokol BGP na bráně VPN mohl komunikovat se směrovacím serverem.
Můžu vytvořit partnerský vztah mezi dvěma servery Azure Route ve dvou partnerských virtuálních sítích a umožnit síťovým virtuálním zařízením připojeným k serverům Route vzájemně komunikovat?
Topologie: NVA1 –> RouteServer1 –> (přes propojování virtuálních sítí) –> RouteServer2 –> NVA2
Ne, Azure Route Server nepředává přenos dat. Pokud chcete povolit tranzitní připojení přes síťové virtuální zařízení, nastavte přímé připojení (například tunel IPsec) mezi síťovými virtuálními zařízeními a použijte směrovací servery pro šíření dynamických tras.
Můžu pomocí Azure Route Serveru směrovat provoz mezi podsítěmi ve stejné virtuální síti tak, aby procházel přes síťové virtuální zařízení (NVA)?
Ne. Azure Route Server používá protokol BGP k inzerování tras. Pro provoz související s virtuální sítí, partnerskými vztahy virtuálních sítí nebo koncovými body služby pro virtuální síť doporučujeme používat systémové trasy, i když jsou trasy protokolu BGP konkrétnější. Pro přepsání systémových tras musíte nadále používat uživatelsky definované trasy (UDRs) a nemůžete využít protokolu BGP k jejich rychlému přepnutí při selhání. Pokud chcete směrovat provoz, musíte dál používat řešení od třetí strany k aktualizaci UDR prostřednictvím rozhraní API v situaci převzetí služeb při selhání nebo použít Azure Load Balancer s režimem portů HA.
Směrovací server můžete dál používat k směrování provozu mezi podsítěmi v různých virtuálních sítích k toku pomocí síťového virtuálního zařízení. Možný návrh, který může fungovat, je jedna podsíť na každou "spoke" virtuální síť a všechny "spoke" virtuální sítě jsou propojeny s "hub" virtuální sítí. Tento návrh je velmi omezený a musí vzít v úvahu aspekty škálování a maximální limity Azure pro virtuální sítě a podsítě.
Může Azure Route Server umožnit přenos mezi ExpressRoute a připojením k bráně VPN typu Point-to-Site (P2S) při aktivaci nastavení pro propojení mezi pobočkami?
Ne, Azure Route Server poskytuje průchod pouze mezi připojeními brány VPN ExpressRoute a Site-to-Site (S2S) při povolování nastavení branch-to-branch .
Můžu vytvořit Azure Route Server v paprskové virtuální síti, která se připojuje k centru Virtual WAN?
Ne. Paprsková virtuální síť nemůže mít směrovací server, pokud je připojena k centru Virtual WAN.
Co se stane, když NVA inzeruje trasu obsahující ASN 65515 v AS_PATH?
Azure Route Server používá ASN 65515 ve výchozím nastavení. Pokud NVA inzeruje trasu do Azure Route Server, která už obsahuje číslo AS 65515 v atributu BGP AS_PATH, Azure Route Server rozpozná vlastní ASN v atributu AS_PATH a trasu odmítne v rámci standardního mechanismu BGP pro zabránění směrovacím smyčkám. Výsledkem je, že trasa není instalována ani propagována Azure Route Server.
Abyste tomuto problému předešli, ujistěte se, že trasy oznamované zařízeními NVA neobsahují v AS_PATH ASN 65515 vyhrazené pro Azure.
Příklad: Pokud NVA inzeruje prefix 10.10.0.0/16 s AS_PATH 65001 65515, Azure Route Server trasu zruší, protože AS_PATH již obsahuje vlastní ASN (65515), což by mohlo vytvořit potenciální směrovací smyčku. Toto chování je v souladu se standardními mechanismy zamezení smyček v BGP.
Omezení
Kolik serverů Azure Route můžu vytvořit ve virtuální síti?
Ve virtuální síti můžete vytvořit pouze jeden směrovací server. Směrovací server musíte nasadit do vyhrazené podsítě s názvem RouteServerSubnet.
Můžu k podsítě RouteServerSubnet přidružit trasu definovanou uživatelem?
Ne, Azure Route Server nepodporuje konfiguraci trasy definované uživatelem v podsíti RouteServerSubnet . Azure Route Server nesměruje žádný datový provoz mezi síťovými virtuálními zařízeními a virtuálními počítači.
Je možné přidružit skupinu zabezpečení sítě (NSG) k podsítě RouteServerSubnet?
Ne, Azure Route Server nepodporuje přidružení skupiny zabezpečení sítě k podsíti RouteServerSubnet .
Co jsou limity Azure Route Serveru?
Azure Route Server má následující omezení (na nasazení).
| Prostředek | Omezení |
|---|---|
| Počet partnerských uzlů protokolu BGP | 16 |
| Počet tras, které může každý partner protokolu BGP inzerovat na Azure Route Server 1 | 4 000 |
| Počet virtuálních počítačů ve virtuální síti (včetně partnerských virtuálních sítí), které může Azure Route Server podporovat | 50 000 |
| Počet virtuálních sítí, které může Azure Route Server podporovat | 500 |
| Počet předpon místní a virtuální sítě Azure, které může Azure Route Server podporovat | 10 000 |
1 Pokud vaše NVA inzeruje více tras, než je limit, dochází k ukončení relace protokolu BGP.
Poznámka:
Celkový počet tras inzerovaných z adresního prostoru virtuální sítě a směrovacího serveru směrem k okruhu ExpressRoute, pokud je povoleno Propojení poboček, nepřesáhne 1 000. Další informace najdete v tématu Omezení inzerování tras ExpressRoute.
Informace o řešení potíží se směrováním na virtuálním počítači najdete v tématu Diagnostika potíží se směrováním virtuálních počítačů Azure.
Proč se mi zobrazuje chyba týkající se neplatného oboru a autorizace pro provádění operací s prostředky směrového serveru?
Pokud se zobrazí chyba v následujícím formátu, ujistěte se, že máte nakonfigurovaná následující oprávnění: Role a oprávnění serveru směrování.
Formát chybové zprávy: "Klient s ID {} objektu nemá autorizaci k provedení akce {} v oboru {} nebo je obor neplatný. Podrobnosti o požadovaných oprávněních najdete v tématu {}. Pokud byl přístup nedávno udělen, aktualizujte přihlašovací údaje.
Další kroky
Zjistěte, jak nakonfigurovat Azure Route Server.