Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Tento článek popisuje, co Microsoft dělá pro zabezpečení infrastruktury Azure.
Infrastruktura datacentra
Azure se skládá z globálně distribuované infrastruktury datacentra, která podporuje tisíce online služby a využívá více než 400 vysoce zabezpečených zařízení po celém světě.
Infrastruktura je navržena tak, aby přiblížila aplikace uživatelům po celém světě, zachovala datovou rezidentnost a nabídla zákazníkům komplexní možnosti dodržování předpisů a odolnosti. Azure má více než 70 oblastí po celém světě a je k dispozici ve 140 zemích/oblastech.
Region je soubor datových center, která jsou propojena prostřednictvím rozsáhlé a odolné sítě. Síť zahrnuje distribuci obsahu, vyrovnávání zatížení, redundanci a šifrování vrstvy data-link ve výchozím nastavení pro veškerý provoz Azure v rámci oblasti nebo mezi oblastmi. Díky více globálním oblastem než jakýkoli jiný poskytovatel cloudu vám Azure dává flexibilitu při nasazování aplikací tam, kde je potřebujete.
Azure regiony jsou uspořádány do geografických zón. Geografická Azure zajišťuje, aby se v rámci geografických hranic dodržovaly požadavky na rezidenci dat, suverenitu, dodržování předpisů a odolnost.
Zeměpisné oblasti umožňují zákazníkům se specifickými požadavky na rezidenci dat a dodržování předpisů, aby měli svoje data a aplikace blízko. Geografie jsou odolné vůči chybám, aby odolaly úplnému selhání regionu, protože se připojují k dedikované vysoce kapacitní síťové infrastruktuře.
Zóny dostupnosti jsou fyzicky oddělená umístění v rámci regionu Azure. Každou zónu dostupnosti tvoří jedno nebo několik datových center vybavených nezávislým napájením, chlazením a sítí. Zóny dostupnosti umožňují spouštět klíčové aplikace s vysokou dostupností a replikací s nízkou latencí.
Následující obrázek ukazuje, jak globální infrastruktura Azure spáruje region a zóny dostupnosti v rámci stejné hranice pro umístění dat pro zajištění vysoké dostupnosti, zotavení po havárii a zálohování.
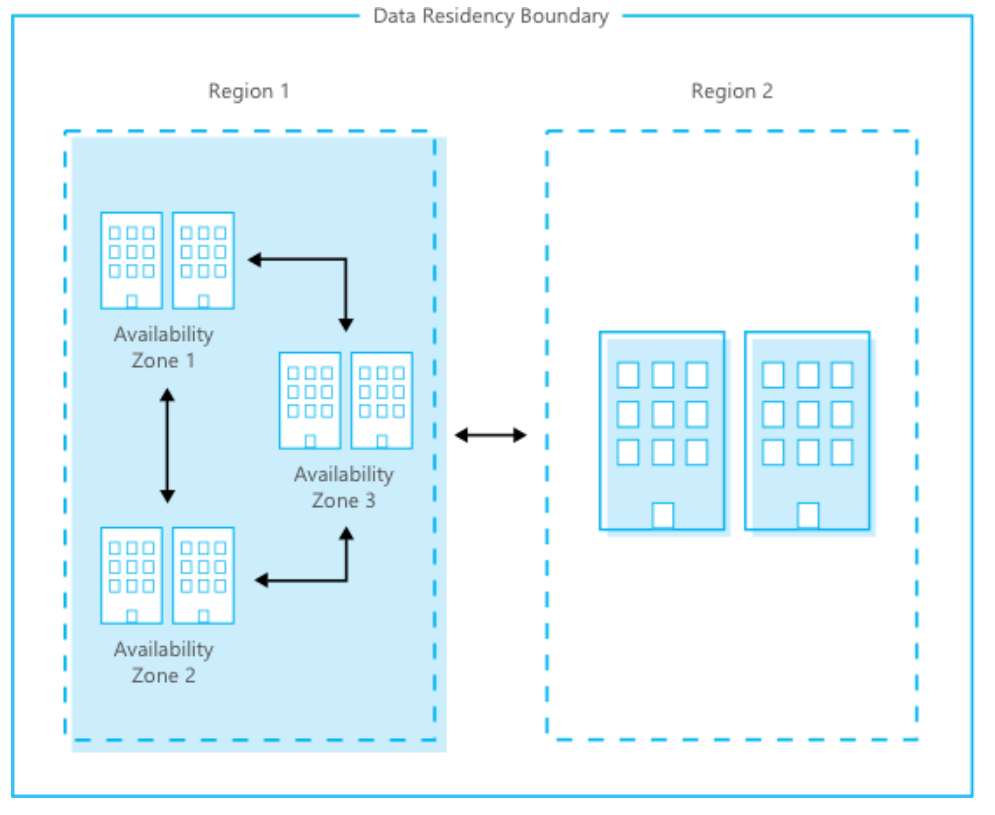
Geograficky rozptýlená datová centra umožňují Microsoftu být blízko zákazníků, snižovat latenci sítě a umožnit geo-redundantní zálohování a přepínání v záložním režimu.
Fyzické zabezpečení
Microsoft navrhuje, vytváří a provozuje datová centra způsobem, který přísně řídí fyzický přístup k oblastem, kde jsou uložená data. Microsoft chápe důležitost ochrany vašich dat a je odhodlán pomáhat chránit datová centra, která vaše data obsahují. Microsoft má celé oddělení věnované návrhu, výstavbě a provozu fyzických zařízení podporujících Azure. Tento tým je investován do udržování špičkového fyzického zabezpečení.
Microsoft přistupuje k fyzické bezpečnosti vrstveně, aby snížil riziko, že neoprávnění uživatelé získají fyzický přístup k datům a zdrojům datového centra. Datacentra spravovaná Microsoftem mají rozsáhlé vrstvy ochrany: schvalování přístupu v hraniční síti zařízení, v obvodu budovy, uvnitř budovy a v datovém centru. Vrstvy fyzického zabezpečení jsou:
Žádost o přístup a schválení Před příchodem do datacentra musíte požádat o přístup. Musíte uvést platné obchodní odůvodnění vaší návštěvy, například účely dodržování předpisů nebo auditu. Zaměstnanci Microsoft schvalují všechny požadavky na základě potřeby přístupu. Základ potřebný k přístupu pomáhá udržovat počet jednotlivců potřebných k dokončení úkolu v datacentrech na úplné minimum. Po udělení povolení od Microsoft má jednotlivec přístup pouze do požadované části datového centra na základě schváleného obchodního odůvodnění. Oprávnění jsou omezená na určité časové období a jejich platnost vyprší.
Přístup návštěvníka. SOC s kontrolovaným přístupem uchovává a skladuje dočasné přístupové štítky na začátku a na konci každé směny. Všichni návštěvníci s povoleným přístupem do datového centra jsou na svých odznakech označeni jako pouze eskortní a musí vždy zůstat se svými doprovody. Doprovázení návštěvníci nemají žádné přístupové úrovně a mohou cestovat pouze s přístupem svých doprovodů. Doprovod je zodpovědný za kontrolu akcí a přístupu návštěvníka během návštěvy datacentra. Microsoft vyžaduje, aby návštěvníci odevzdali odznáček při odjezdu z libovolného zařízení Microsoftu. Microsoft odstraní všechny úrovně přístupu k návštěvním průkazům před jejich opětovným použitím při dalších návštěvách.
Obvod zařízení. Když dorazíte do datového centra, musíte projít dobře definovaným přístupovým bodem. Obvykle vysoké ploty vyrobené z oceli a betonu zahrnují každý inch obvodu. Kamery kolem datových center zaznamenávají aktivitu a bezpečnostní tým neustále monitoruje jejich videa. Bezpečnostní hlídky zajišťují, aby vstup a východ byly omezeny na určené prostory. Bollardy a další opatření chrání exteriér datacentra před potenciálními hrozbami, včetně neoprávněného přístupu.
Vchod do budovy. Vstup do datacentra je obsazený profesionálními bezpečnostními pracovníky, kteří prošli přísnými školeními a kontrolami na pozadí. Tito bezpečnostní pracovníci také pravidelně hlídá datacentrum a monitorují videa kamer uvnitř datacentra vždy.
Uvnitř budovy. Po vstupu do budovy musíte předat dvojúrovňové ověřování pomocí biometrických údajů, abyste mohli pokračovat v pohybu přes datové centrum. Pokud je vaše identita ověřena, můžete zadat pouze tu část datového centra, ke které máte schválený přístup. Můžete tam zůstat pouze po dobu trvání schválené doby.
Podlaha datacentra. Můžete vstoupit pouze do patra, ke kterému jste schváleni. Musíte projít celým testem detekce kovů. Aby se snížilo riziko neoprávněného vstupu nebo odchodu dat do datového centra bez vědomí Microsoft, mohou do datového centra vstoupit pouze schválená zařízení. Videokamery také monitorují přední i zadní část každého serverového racku. Když opustíte podlahu datového centra, musíte opět projít celým testem detekce kovů. Abyste opustili datové centrum, musíte projít dalším bezpečnostním kontrolem.
Fyzické kontroly zabezpečení
Microsoft pravidelně provádí fyzické bezpečnostní kontroly zařízení, aby zajistil, že datová centra správně splňují požadavky Azure na bezpečnost. Personál poskytovatele hostingu datových center neposkytuje správu služeb Azure. Pracovníci se nemohou přihlásit do systémů Azure a nemají fyzický přístup do kolokační místnosti Azure a klecí Azure.
Vyřazení zařízení
Když systém dosáhne konce životnosti, operační pracovníci Microsoft dodržují přísné postupy pro zpracování dat a likvidaci hardwaru, aby zajistili, že nedůvěryhodné strany nebudou mít přístup k hardwaru obsahujícímu vaše data. Microsoft používá osvědčené postupy a řešení pro mazání, které splňuje NIST 800-88. Microsoft používá přístup bezpečného mazání pro pevné disky, které to podporují. Pokud Microsoft nemůže vymazat pevný disk, Microsoft použije proces dekontaminace, který disk zničí a znemožní obnovu informací. Tento proces destrukce může disk rozbít, skartovat, rozemlít nebo spálit. Microsoft určuje způsob likvidace podle typu majetku a uchovává záznamy o zničení. Všechny služby Azure používají schválené služby pro ukládání médií a správu odstranění.
Kompatibilita
Microsoft navrhuje a spravuje infrastrukturu Azure tak, aby splňovala širokou škálu mezinárodních a průmyslově specifických standardů shody, jako jsou ISO 27001, HIPAA, FedRAMP, SOC 1 a SOC 2. Microsoft také splňuje standardy specifické pro jednotlivé země a regiony, včetně australského IRAP, UK G-Cloud a singapurského MTCS. Přísné audity třetích stran, jako jsou audity provedené britským standardizačním institutem, ověřují dodržování striktních kontrolních mechanismů zabezpečení, které tyto standardy vyžadují.
Úplný seznam standardů o dodržování předpisů, které Azure dodržuje, najdete v sekci Nabídky dodržování.
Další kroky
Další informace o tom, co Microsoft dělá, aby pomohl zabezpečit infrastrukturu Azure, najdete tady:
- dostupnost infrastruktury Azure
- součásti a hranice informačního systému Azure
- architektura sítě Azure
- Azure produkční síť
- Azure SQL Database funkce zabezpečení
- Azure provozní operace a správa
- monitorování infrastruktury Azure
- integrita infrastruktury Azure
- Ochrana zákaznických dat Azure