Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
K ochraně dat v účtu úložiště můžete použít vlastní šifrovací klíč. Když zadáte klíč spravovaný zákazníkem, Azure Storage tento klíč používá k ochraně a kontrole přístupu ke klíči, který šifruje vaše data. Klíče spravované zákazníkem nabízejí větší flexibilitu při správě řízení přístupu.
K ukládání klíčů spravovaných zákazníkem musíte použít jedno z následujících úložišť klíčů Azure:
Můžete buď vytvořit vlastní klíče a uložit je do trezoru klíčů nebo spravovaného HSM, nebo můžete k vygenerování klíčů použít rozhraní API služby Azure Key Vault. Účet úložiště a trezor klíčů nebo spravovaný HSM můžou být v různých klientech, regionech a předplatných Microsoft Entra.
Poznámka:
Azure Key Vault a Azure Key Vault Managed HSM podporují stejná API a správcovská rozhraní pro konfiguraci klíčů spravovaných zákazníkem. Všechny akce podporované pro Azure Key Vault se podporují také pro spravovaný HSM služby Azure Key Vault.
Informace o klíčích spravovaných zákazníkem
Následující diagram ukazuje, jak Azure Storage využívá Microsoft Entra ID a klíčový trezor nebo spravovaný HSM k zasílání požadavků pomocí klíče spravovaného zákazníkem:
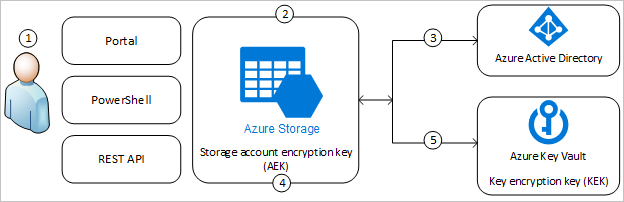
Následující seznam vysvětluje očíslované kroky v diagramu:
- Správce služby Azure Key Vault uděluje oprávnění šifrovacím klíčům spravované identitě. Spravovaná identita může být buď uživatelem přiřazená spravovaná identita, kterou vytvoříte a spravujete, nebo systémově přiřazená spravovaná identita spojená s úložným účtem.
- Správce služby Azure Storage nakonfiguruje šifrování pomocí klíče spravovaného zákazníkem pro účet úložiště.
- Azure Storage používá spravovanou identitu, ke které správce služby Azure Key Vault udělil oprávnění v kroku 1 k ověření přístupu ke službě Azure Key Vault prostřednictvím ID Microsoft Entra.
- Azure Storage zabalí šifrovací klíč účtu do klíče spravovaného zákazníkem ve službě Azure Key Vault.
- Pro operace čtení a zápisu Azure Storage posílá požadavky do Azure Key Vault k rozbalení šifrovacího klíče účtu pro provádění šifrování a dešifrování.
Spravovaná identita přidružená k účtu úložiště musí mít tato oprávnění minimálně pro přístup ke klíči spravovanému zákazníkem ve službě Azure Key Vault:
- wrapkey
- unwrapkey
- dostat
Další informace o oprávněních ke klíči naleznete v tématu Typy klíčů, algoritmy a operace.
Azure Policy poskytuje předdefinované zásady, které vyžadují, aby účty úložiště používaly klíče spravované zákazníkem pro úlohy Blob Storage a Azure Files. Další informace najdete v části Úložiště v předdefinovaných definicích zásad azure Policy.
Klíče spravované zákazníkem pro fronty a tabulky
Data uložená v úložišti front a tabulek nejsou při povolení klíčů spravovaných zákazníkem pro účet úložiště automaticky chráněna klíčem spravovaným zákazníkem. Tyto služby můžete volitelně nastavit tak, aby byly zahrnuty do této ochrany při vytváření úložného účtu.
Další informace o tom, jak vytvořit účet úložiště, který podporuje klíče spravované zákazníkem pro fronty a tabulky, najdete v tématu Vytvoření účtu, který podporuje klíče spravované zákazníkem pro tabulky a fronty.
Data v Blob Storage a Azure Files jsou vždy chráněna zákaznicky spravovanými klíči při konfiguraci klientem spravovaných klíčů pro úložný účet.
Povolení klíčů spravovaných zákazníkem pro účet úložiště
Když nakonfigurujete klíče spravované zákazníkem pro účet úložiště, Azure Storage zabalí kořenový šifrovací klíč dat pro účet s klíčem spravovaným zákazníkem v přidruženém trezoru klíčů nebo spravovaném HSM. Ochrana kořenového šifrovacího klíče se změní, ale data ve vašem účtu Azure Storage zůstanou zašifrovaná vždy. Nemusíte podnikat žádné další kroky, abyste zajistili, že vaše data zůstanou zašifrovaná. Ochrana pomocí klíčů spravovaných zákazníkem se projeví okamžitě.
Mezi klíči spravovanými zákazníkem a klíči spravovanými Microsoftem můžete kdykoli přepínat. Další informace o klíčích spravovaných Microsoftem najdete v tématu Správa šifrovacích klíčů.
Požadavky služby Key Vault
Klíčový trezor nebo spravovaný HSM, který klíč uchovává, musí splňovat následující požadavky:
- Měkké odstranění je povolené.
- Ochrana před vymazáním je povolená.
- Klíč je RSA nebo RSA-HSM klíč.
- Velikost klíče je 2048, 3072 nebo 4096.
Další informace o klíčích najdete v tématu O klíčích.
S trezorem klíčů nebo spravovaným modulem HSM jsou spojeny náklady. Další informace najdete na stránce cen Key Vault.
Klíče spravované zákazníkem s klíčovým trezorem ve stejném tenantovi
Klíče řízené zákazníkem můžete nakonfigurovat pomocí trezoru klíčů a účtu úložiště v rámci stejného klienta nebo různých klientů Microsoft Entra. Informace o konfiguraci šifrování služby Azure Storage s klíči spravovanými zákazníkem, když jsou trezor klíčů a účet úložiště ve stejných tenantech, najdete v jednom z následujících článků:
- Konfigurace klíčů spravovaných zákazníkem v trezoru klíčů Azure pro nový účet úložiště
- Konfigurace klíčů spravovaných zákazníkem v trezoru klíčů Azure pro existující účet úložiště
Když povolíte klíče spravované zákazníkem s klíčovým trezorem ve stejném tenantu, musíte specifikovat spravovanou identitu, která autorizuje přístup k trezoru klíčů, který klíč obsahuje. Spravovaná identita může být buď uživatelem přiřazená, nebo systémově přiřazená spravovaná identita:
- Při konfiguraci klíčů spravovaných zákazníkem v době vytvoření účtu úložiště musíte použít spravovanou identitu přiřazenou uživatelem.
- Při konfiguraci klíčů spravovaných zákazníkem u existujícího účtu úložiště můžete použít spravovanou identitu přiřazenou uživatelem nebo spravovanou identitu přiřazenou systémem.
Další informace o spravovaných identitách přiřazených systémem a uživatelem najdete v tématu Spravované identity pro prostředky Azure. Informace o vytváření a správě spravované identity přiřazené uživatelem najdete v tématu Správa spravovaných identit přiřazených uživatelem.
Klíče spravované zákazníkem s klíčovým úložištěm v jiném tenantovi
Pokud chcete zjistit, jak nakonfigurovat šifrování Azure Storage s klíči spravovanými zákazníkem, když jsou trezor klíčů a účet úložiště v různých tenantech Microsoft Entra, přečtěte si jeden z následujících článků:
- Konfigurace klíčů spravovaných zákazníkem napříč tenanty pro nový účet úložiště
- Konfigurace klíčů spravovaných zákazníkem napříč tenanty pro existující účet úložiště
Klíče spravované zákazníkem pomocí spravovaného HSM
Klíče spravované zákazníkem můžete nakonfigurovat pomocí spravovaného HSM služby Azure Key Vault pro nový nebo existující účet. A můžete nakonfigurovat klíče spravované zákazníkem pomocí spravovaného HSM, který je buď ve stejném tenantu jako účet úložiště, nebo v jiném tenantu. Proces konfigurace klíčů spravovaných zákazníkem ve spravovaném HSM je stejný jako při konfiguraci klíčů spravovaných zákazníkem v trezoru klíčů, ale oprávnění se mírně liší. Další informace najdete v tématu Konfigurace šifrování pomocí klíčů spravovaných zákazníkem uložených ve službě Azure Key Vault Managed HSM.
Aktualizace verze klíče
Pro dodržování kryptografických osvědčených postupů pravidelně střídejte klíč, který chrání váš úložný účet, obvykle alespoň každé dva roky. Azure Storage nikdy neupravuje klíč v trezoru klíčů, ale můžete nakonfigurovat zásadu obměny klíčů, aby se klíč obměnil podle vašich požadavků na dodržování předpisů. Další informace najdete v tématu Konfigurace automatické obměny kryptografického klíče ve službě Azure Key Vault.
Po otočení klíče v trezoru musíte aktualizovat konfiguraci klíčů spravovaných zákazníkem pro váš úložný účet, aby používala novou verzi klíče. Klíče spravované zákazníkem podporují jak automatickou, tak manuální aktualizaci verze klíče pro klíč, který chrání účet. Můžete se rozhodnout, který přístup chcete použít při konfiguraci klíčů spravovaných zákazníkem nebo při aktualizaci konfigurace.
Při úpravě klíče nebo verze klíče se ochrana kořenového šifrovacího klíče změní, ale data ve vašem účtu Azure Storage zůstanou zašifrovaná vždy. Nemusíte provádět žádné další akce, abyste zajistili, že jsou vaše data chráněná. Obměna verze klíče neovlivňuje výkon. Při obměně verze klíče nedochází k žádnému výpadku.
Důležité
Pokud chcete klíč otočit, vytvořte novou verzi klíče v trezoru klíčů nebo spravovaném HSM podle vašich požadavků na dodržování předpisů. Azure Storage neřeší rotaci klíčů, takže rotaci klíče musíte spravovat v klíčovém trezoru.
Když otočíte klíč používaný pro klíče spravované zákazníkem, tato akce se momentálně nezaznamenává v logech Azure Monitor pro Azure Storage.
Automatická aktualizace verze klíče
Pokud chcete automaticky aktualizovat klíč spravovaný zákazníkem, když je k dispozici nová verze, vynecháte verzi klíče, když povolíte šifrování pomocí klíčů spravovaných zákazníkem pro účet úložiště. Pokud neuvedete verzi klíče, Azure Storage denně kontroluje trezor klíčů nebo spravovaný modul HSM, zda je k dispozici nová verze klíče spravovaného zákazníkem. Pokud je k dispozici nová verze klíče, Azure Storage automaticky použije nejnovější verzi klíče.
Azure Storage kontroluje trezor klíčů pro novou verzi klíče jen jednou denně. Když klíč otočíte, počkejte 24 hodin před zakázáním starší verze.
Pokud jste dříve nakonfigurovali účet úložiště pro ruční aktualizaci verze klíče a chcete ho změnit tak, aby se automaticky aktualizoval, budete možná muset explicitně změnit verzi klíče na prázdný řetězec. Podrobnosti o tom, jak to provést, najdete v tématu Konfigurace šifrování pro automatickou aktualizaci verzí klíčů.
Ruční aktualizace verze klíče
Pokud chcete pro šifrování Azure Storage použít konkrétní verzi klíče, zadejte tuto verzi klíče, když povolíte šifrování pomocí klíčů spravovaných zákazníkem pro účet úložiště. Pokud určíte verzi klíče, Azure Storage ji používá pro šifrování, dokud ručně neaktualizujete verzi klíče.
Když explicitně určujete verzi klíče, musíte ručně aktualizovat úložný účet tak, aby používal URI nové verze klíče při vytvoření nové verze. Informace o tom, jak aktualizovat účet úložiště tak, aby používal novou verzi klíče, najdete v tématu Konfigurace šifrování pomocí klíčů spravovaných zákazníkem uložených ve službě Azure Key Vault nebo konfigurace šifrování pomocí klíčů spravovaných zákazníkem uložených ve spravovaném HSM služby Azure Key Vault.
Odvolání přístupu k účtu úložiště, který používá klíče spravované zákazníkem
Pokud chcete odvolat přístup k účtu úložiště, který používá klíče spravované zákazníkem, zakažte tento klíč v trezoru klíčů. Informace o zakázání klíče najdete v tématu Odvolání přístupu k účtu úložiště, který používá klíče spravované zákazníkem.
Po deaktivaci klíče klienti nemohou volat operace, které čtou nebo zapisují ze zdroje nebo do jeho metadat. Pokusy o volání těchto operací selžou s chybovým kódem 403 (Zakázáno) pro všechny uživatele.
Pokud chcete tyto operace volat znovu, obnovte přístup ke klíči spravovanému zákazníkem.
Všechny datové operace, které nejsou uvedeny v následujících sekcích, mohou pokračovat i po odebrání klíčů spravovaných zákazníkem nebo po deaktivaci či smazání klíče.
Pokud chcete odvolat přístup ke klíčům spravovaným zákazníkem, použijte PowerShell nebo Azure CLI.
Operace služby Blob Storage, které selžou po odvolání klíče
-
Seznam blobů, při zavolání s parametrem
include=metadatav URI požadavku - Získání objektu blob
- Získání vlastností objektu blob
- Získání metadat objektů blob
- Nastavení metadat objektů blob
-
Snímek objektu Blob při použití hlavičky
x-ms-meta-namepožadavku - Kopírování objektu blob
- Kopírování objektu blob z adresy URL
- Nastavit úroveň Blob
- Vložit blok
- Přidat blok z URL
- Přidat blok
- Přidat blok z URL
- Vložení objektu blob
- Vložit stránku
- Vložit stránku z URL
- Přírůstkové kopírování blobu
Operace se službou Azure Files, které selžou po odvolání klíče
- Vytvořit oprávnění
- Získat oprávnění
- Výpis adresářů a souborů
- Vytvořit adresář
- Získání vlastností adresáře
- Nastavení vlastností adresáře
- Získání metadat adresáře
- Nastavení metadat adresáře
- Vytvořit soubor
- Získat soubor
- Získání vlastností souboru
- Nastavení vlastností souboru
- Nastavit rozsah
- Vložit rozsah z URL
- Získání metadat souborů
- Nastavení metadat souborů
- Kopírovat soubor
- Přejmenovat soubor
Klíče spravované zákazníkem pro spravované disky Azure
Ke správě šifrování disků spravovaných Azure můžete také použít klíče spravované zákazníky. Klíče spravované zákazníkem fungují u spravovaných disků jinak než u zdrojů Azure Storage. Další informace najdete v tématu Šifrování spravovaných disků Azure na straně serveru.