Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Tento článek popisuje základní koncepty služby Azure Kubernetes Service (AKS), spravované služby Kubernetes, kterou můžete použít k nasazení a provozu kontejnerizovaných aplikací ve velkém měřítku v Azure.
Důležité
Od 30. listopadu 2025 už Azure Kubernetes Service (AKS) nepodporuje ani neposkytuje aktualizace zabezpečení pro Azure Linux 2.0. Bitová kopie uzlu Azure Linux 2.0 je zmrazená na vydání 202512.06.0. Od 31. října 2026 se image uzlů odeberou a nebudete moct škálovat fondy uzlů. Přejděte na podporovanou verzi Azure Linuxu aktualizací poolů uzlů na podporovanou verzi Kubernetes nebo migrací na osSku AzureLinux3. Další informace najdete v tématu Problém s vyřazením z GitHubu a oznámení o vyřazení aktualizací Azure. Pokud chcete mít přehled o oznámeních a aktualizacích, postupujte podle poznámek k verzi AKS.
Co je Kubernetes?
Kubernetes je opensourcová platforma pro orchestraci kontejnerů pro automatizaci nasazení, škálování a správy kontejnerizovaných aplikací. Další informace najdete v oficiální dokumentaci k Kubernetes.
Co je AKS?
AKS je spravovaná služba Kubernetes, která zjednodušuje nasazování, správu a škálování kontejnerizovaných aplikací, které používají Kubernetes. AKS podporuje dva režimy clusteru:
- AKS Automatic, plně spravované prostředí s výchozími nastaveními připravenými pro produkční prostředí pro běžné provozní úlohy.
- AKS Standard, více konfigurovatelné prostředí pro týmy, které chtějí hlubší kontrolu nad nastavením a provozem clusteru.
Další informace najdete v tématu Co je Azure Kubernetes Service (AKS)? a Co je AKS Automatic?
Režimy clusteru
V AKS můžete clustery vytvářet buď v automatickém režimu, nebo v režimu Standard. Oba režimy používají základní koncepty Kubernetes, ale provozní odpovědnost se liší.
- Služba AKS Automatic je určená pro týmy, které chtějí snížit provozní režii. Zahrnuje předkonfigurované výchozí hodnoty pro správu uzlů, škálování, bezpečnostní mantinely a upgrady.
- AKS Standard je navržený pro týmy, které chtějí maximální flexibilitu a přímou kontrolu nad konfigurací clusteru, fondy uzlů, škálováním, sítěmi a provozem.
Použijte AKS Automatic, když chcete základ připravený pro produkční nasazení s menší potřebou průběžné správy platformy. AKS Standard použijte, když potřebujete vlastní provozní vzory a hlubší ladění napříč funkcemi clusteru.
Podrobné rozdíly funkcí najdete v tématu Automatické a Standardní porovnání funkcí AKS.
Poznámka:
AKS Automatic a AKS Standard se liší z hlediska smlouvy o úrovni služeb (SLA). AKS Automatic standardně zahrnuje SLA dostupnosti a pokrytí SLA připravenosti podů pro způsobilé pody. V AKS Standard je smlouva SLA o provozu svázaná s cenovou úrovní a nastavením clusteru. Další informace naleznete v tématu Automatické a standardní porovnání funkcí AKS a cenové úrovně pro správu clusteru AKS.
Komponenty clusteru
Cluster AKS je rozdělený do dvou hlavních komponent:
- Řídicí rovina: Řídicí rovina poskytuje základní služby Kubernetes a orchestraci aplikačních úloh.
- Uzly: Uzly jsou základní virtuální počítače, na kterých běží vaše aplikace.
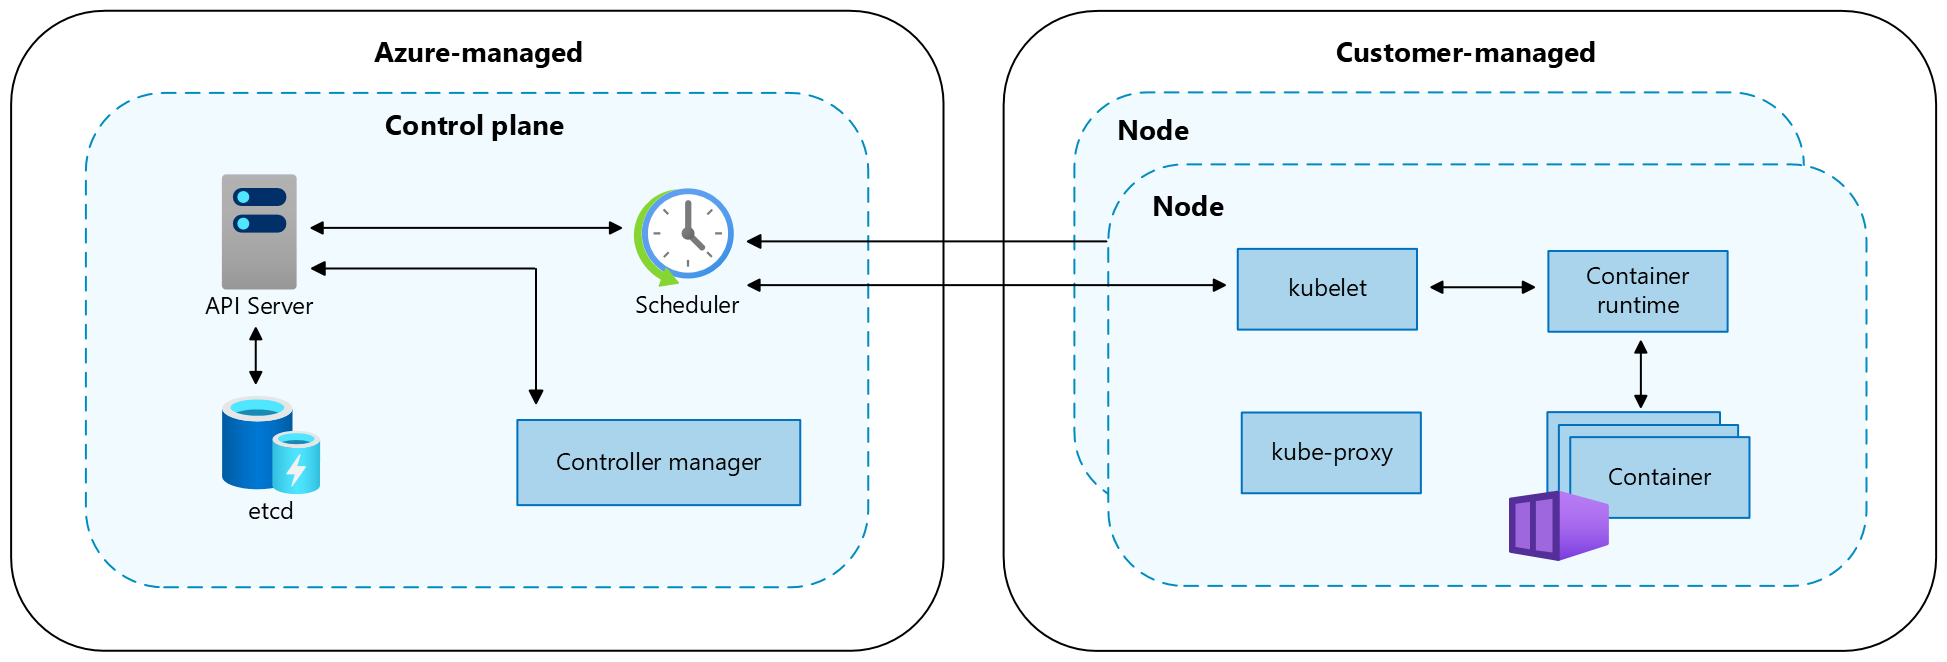
Tyto koncepty architektury jsou stejné v obou režimech clusteru AKS. Rozdíly jsou provozní model: AKS Automatic ve výchozím nastavení používá více předkonfigurovaných operací platformy, zatímco AKS Standard poskytuje přesnější kontrolu nad konfigurací a správou operací uzlu a clusteru.
Poznámka:
Spravované komponenty AKS mají štítek kubernetes.azure.com/managedby: aks.
AKS spravuje verze Helm s předponou aks-managed. Průběžné zvyšování revizí těchto verzí je očekávané a bezpečné.
Řídicí rovina
Následující tabulka popisuje komponenty, které tvoří řídicí rovinu AKS spravovanou Azure:
| Komponenta | Popis |
|---|---|
kube-apiserver |
Server API (kube-apiserver) zpřístupňuje Kubernetes API pro možnosti zadávání požadavků jak z prostředí clusteru, tak i mimo něj. |
etcd |
Vysoce dostupné úložiště klíč-hodnota atd. pomáhá udržovat stav clusteru a konfigurace Kubernetes. |
kube-scheduler |
Plánovač (kube-scheduler) pomáhá při rozhodování o plánování. Sleduje nové pody bez přiřazeného uzlu a vybere uzel, na kterém má operovat. |
kube-controller-manager |
Správce řídicích prvků (kube-controller-manager) spouští procesy, jako je například zjištění a reagování, když uzly přestanou fungovat. |
cloud-controller-manager |
Správce cloudového kontroleru (cloud-controller-manager) vloží logiku řízení specifickou pro cloud, která spustí kontrolery specifické pro poskytovatele cloudu. |
Řídicí rovina zůstává v AKS Automatic i AKS Standard spravovaná službou Azure. V obou režimech Azure obsluhuje komponenty kritické roviny řízení, jako jsou kube-apiserver, etcd, kube-scheduler, kube-controller-manager a cloud-controller-manager.
Uzly
Každý cluster AKS má alespoň jeden uzel, což je virtuální počítač Azure, na kterém běží komponenty uzlů Kubernetes. Následující tabulka popisuje komponenty Kubernetes, které běží na každém uzlu AKS:
| Komponenta | Popis |
|---|---|
kubelet |
Kubelet zajišťuje, že kontejnery běží v podu. |
kube-proxy nebo Cilium |
Kube-proxy je síťový proxy server, který udržuje pravidla sítě na uzlech. Shluky, které používají Azure CNI využívající cilium, používají Cilium místo kube-proxy. |
container runtime |
Modul runtime kontejneru spravuje spouštění a životní cyklus kontejnerů. |
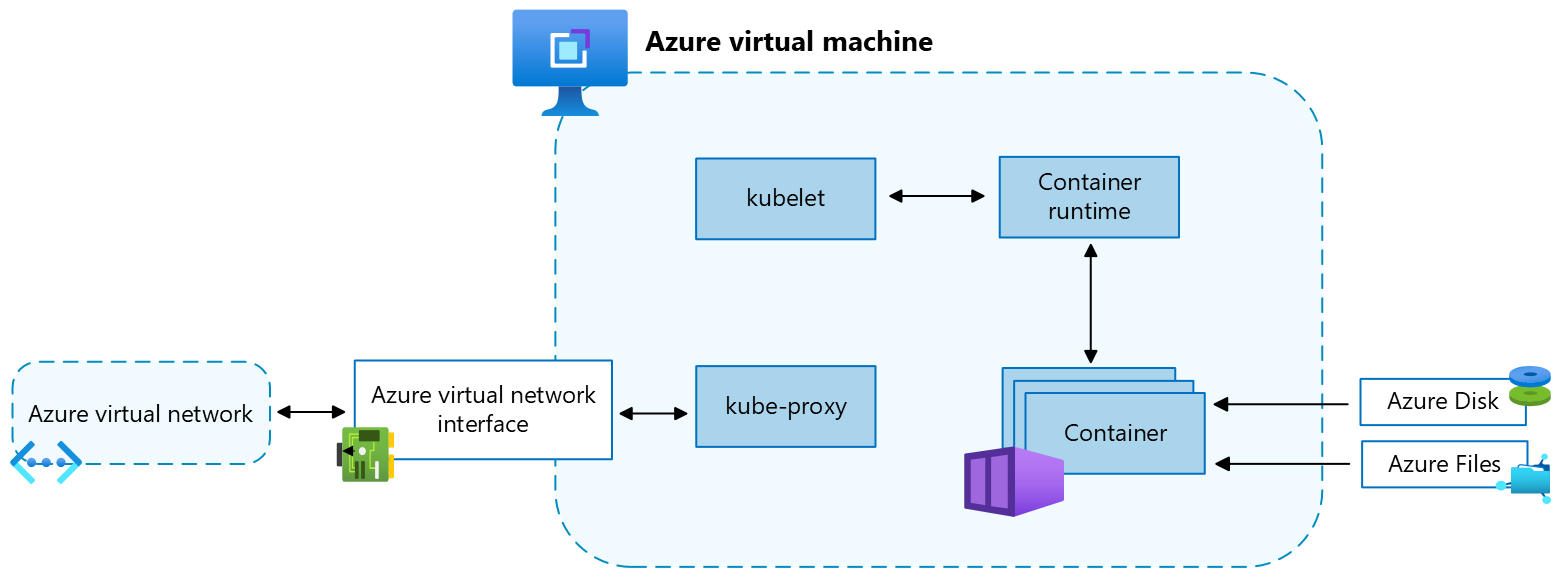
Uzly spouští stejné základní komponenty uzlů Kubernetes v obou režimech clusteru AKS, včetně kubelet a container runtime. V závislosti na rovině síťových dat clusteru používají uzly ke směrování služeb buď kube-proxy nebo Cilium. Rozdíl je ve výchozím provozním prostředí:
- AKS Automatic používá předkonfigurované výchozí hodnoty pro běžné operace související s uzly.
- AKS Standard poskytuje větší flexibilitu při přímé konfiguraci a provozu chování uzlů.
Podrobné porovnání funkcí najdete v tématu Automatické a Standardní porovnání funkcí AKS.
Konfigurace uzlů
Nakonfigurujte pro uzly následující nastavení.
Velikost virtuálního počítače a image
Velikost virtuálního počítače Azure pro vaše uzly definuje procesory, paměť, velikost a dostupný typ úložiště, například vysoce výkonnou jednotku SSD nebo běžnou jednotku pevného disku. Velikost virtuálního počítače, kterou zvolíte, závisí na požadavcích na úlohy a počtu podů, které chcete spustit na jednotlivých uzlech. Od května 2025 je výchozí skladová položka a velikost virtuálního počítače dynamicky vybrána službou AKS na základě dostupné kapacity a kvóty, pokud je parametr během nasazení prázdný. Další informace najdete v tématu Podporované velikosti virtuálních počítačů ve službě Azure Kubernetes Service (AKS).
AKS poskytuje image virtuálních počítačů pro podporované operační systémy Linux, včetně Ubuntu, Azure Linux a Azure Container Linux, a pro podporované operační systémy Windows, včetně Windows Server 2022 a Windows Server 2025. Aktuální dostupnost operačních systémů a imagí najdete v tématu Image uzlů ve službě Azure Kubernetes Service. Když vytvoříte cluster AKS nebo škálujete počet uzlů, platforma Azure automaticky vytvoří a nakonfiguruje požadovaný počet virtuálních počítačů. Uzly agentů se účtují jako standardní virtuální stroje. Automaticky se použijí všechny slevy na velikost virtuálních počítačů, včetně rezervací Azure.
Disky s operačním systémem
Výchozí velikost disku s operačním systémem se používá v nových clusterech nebo fondech uzlů pouze v případech, kdy není zadána výchozí velikost disku s operačním systémem. Toto chování platí pro spravované i dočasné disky s operačním systémem. Další informace naleznete v tématu Výchozí nastavení velikosti disku s operačním systémem.
Rezervace prostředků
AKS používá prostředky uzlů, které pomáhají uzlům fungovat jako součást clusteru. Toto využití může způsobit nesrovnalosti mezi celkovými prostředky uzlu a přidělováním prostředků v AKS. Kvůli zachování výkonu a funkčnosti uzlů si AKS na každém uzlu vyhrazuje dva typy prostředků, procesoru a paměti. Další informace najdete v tématu Rezervace prostředků v AKS.
Operační systém
AKS podporuje několik operačních systémů Linux, včetně Ubuntu, Azure Linuxu a Azure Container Linuxu. AKS Standard ve výchozím nastavení používá Ubuntu, zatímco AKS Automatic má pro svůj spravovaný fond systémových uzlů předem nakonfigurovaný Azure Linux. Skupiny uzlů Windows jsou v AKS podporovány také s kanálem Long Term Servicing Channel (LTSC) jako výchozím kanálem. Aktuální verze operačního systému a výchozí nastavení najdete v tématu Image uzlů v AKS.
Runtime prostředí kontejneru
Runtime kontejneru je software, který spouští kontejnery a spravuje image kontejneru na uzlu. Modul runtime pomáhá abstraktovat systémová volání nebo funkce specifické pro operační systém pro spouštění kontejnerů v Linuxu nebo Windows. Pro fondy uzlů Linuxu se v Kubernetes verze 1.19 a vyšší používá containerd. Pro fondy uzlů s Windows Serverem 2019 a 2022 je containerd obecně dostupná a je jedinou možností prostředí runtime v Kubernetes verze 1.23 a vyšší.
Pody
Pod je skupina jednoho nebo více kontejnerů, které sdílejí stejné síťové a úložné prostředky a specifikaci pro spouštění kontejnerů. Pody mají obvykle mapování 1:1 s kontejnerem, ale v podu můžete spustit více kontejnerů.
Skupiny uzlů
Poznámka:
AKS Automatic předkonfiguruje a spravuje chování fondu systémových uzlů a výchozí nastavení pro zřizování uzlů. AKS Standard očekává explicitní návrh fondu uzlů a volby životního cyklu. Další informace najdete v tématu Automatické a standardní porovnání funkcí AKS.
V AKS jsou uzly seskupené do fondů uzlů. Fondy uzlů ve výchozím nastavení používají Virtual Machine Scale Sets ke správě virtuálních počítačů, na kterých běží vaše aplikace. AKS také podporuje fondy uzlů virtuálních počítačů, kde AKS přímo spravuje jednotlivé virtuální počítače.
Při vytváření clusteru AKS definujete počáteční počet uzlů a jejich velikost a verzi, což vytvoří fond systémových uzlů. Fondy systémových uzlů slouží jako primární účel hostování důležitých podů systému, jako jsou CoreDNS (coredns) a konnectivity (konnectivity-agent).
Pokud chcete podporovat aplikace, které mají různé požadavky na výpočetní prostředky nebo úložiště, můžete vytvářet fondy uzlů uživatelů. Uživatelské skupiny uzlů mají primární účel hostování aplikačních podů.
Další informace najdete v tématu Vytváření fondů uzlů v AKS a Správa fondů uzlů v AKS.
Skupina prostředků uzlu
Když ve skupině prostředků Azure vytvoříte cluster AKS, poskytovatel prostředků AKS automaticky vytvoří druhou skupinu prostředků s názvem skupina prostředků uzlu. Tato skupina prostředků obsahuje všechny prostředky infrastruktury přidružené ke clusteru, včetně virtuálních počítačů, Virtual Machine Scale Sets a úložiště.
Další informace naleznete v následujících zdrojích:
- Proč se pomocí AKS vytvářejí dvě skupiny prostředků?
- Můžu pro skupinu prostředků uzlu AKS zadat vlastní název?
- Můžu upravit značky a další vlastnosti prostředků ve skupině prostředků uzlu AKS?
Jmenné prostory
Prostředky Kubernetes, jako jsou pody a nasazení, se logicky seskupují do namespace, aby bylo možné rozdělit cluster AKS a vytvořit, zobrazovat nebo spravovat přístup k prostředkům.
Ve výchozím nastavení se v clusteru AKS vytvoří následující obory názvů:
| Jmenný prostor | Popis |
|---|---|
default |
Výchozí obor názvů umožňuje začít používat prostředky clusteru bez vytvoření nového oboru názvů. |
kube-node-lease |
Jmenný prostor kube-node-lease umožňuje uzlům oznámit svou dostupnost řídicí rovině. |
kube-public |
Veřejný obor názvů kube-public se obvykle nepoužívá, ale můžete ho použít, aby prostředky byly viditelné v celém clusteru libovolným uživatelem. |
kube-system |
Kubernetes používá obor názvů kube-system ke správě prostředků clusteru, například coredns, konnectivity-agenta metrics-server. Do tohoto oboru názvů nedoporučujeme nasazovat vlastní aplikace. Ve výjimečných případech, kdy je nutné nasadit vlastní aplikace do tohoto jmenného prostoru, viz FAQ. |
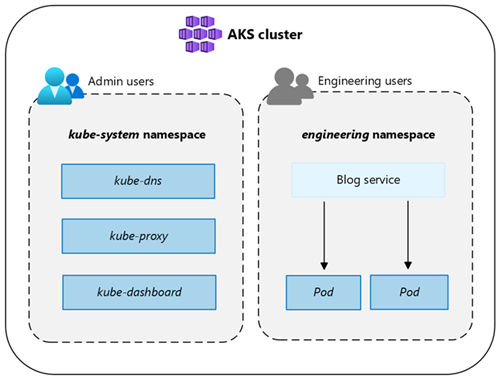
Cenové úrovně
AKS nabízí tři cenové úrovně pro správu clusterů: Free, Standard a Premium. Cenová úroveň, kterou zvolíte, určuje funkce, které jsou k dispozici pro správu clusteru.
| Cenová úroveň | Popis funkce |
|---|---|
| Free | Zahrnuje všechny aktuální funkce AKS. Podporuje až 1 000 uzlů. Žádná finančně zálohovaná smlouva SLA pro dobu provozu. |
| Standard | SLA dostupnosti je ve výchozím nastavení povoleno. Profil vyšší spolehlivosti. Zahrnuje všechny aktuální funkce AKS. Podporuje až 5 000 uzlů. |
| Premium | Zahrnuje všechny aktuální funkce AKS a také [údržbu od společnosti Microsoft i po skončení komunitní podpory][long-term-support]. |
Poznámka:
Cenová úroveň Standard je oddělená od režimu clusteru AKS Standard.
Další informace najdete v tématu Cenové úrovně pro správu clusteru AKS.
Podporované verze Kubernetes v AKS
Informace o podporovaných verzích Kubernetes v AKS, včetně zásad podpory verzí, zásadních změn podle verze a zásad vyřazení, najdete v tématu Podporované verze Kubernetes v AKS.
Související obsah
Informace o službě AKS a AKS Automatic najdete v následujících zdrojích informací: