Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Důvěrné virtuální počítače (CVMs) nabízejí nájemcům vysokou úroveň zabezpečení a důvěrnosti. CVM nabízejí virtuální počítače s hardwarovým důvěryhodným spouštěcím prostředím (TEE), které využívají funkce zabezpečení SEV-SNP k odepření přístupu hypervisoru a dalšího kódu pro správu hostitele k paměti a stavu virtuálního počítače, což poskytuje hloubkovou ochranu před přístupem operátora. Tyto funkce umožňují fondům uzlů s CVM cílit na migraci vysoce citlivých úloh kontejnerů do AKS bez refaktoringu kódu a zároveň využívat výhod funkcí AKS. Můžete například vyžadovat CVM, pokud máte následující:
- Úlohy, které zpracovávají důležitá data zabezpečení a citlivá zákaznická data.
- Služby, které jsou potřeba ke splnění různých požadavků na dodržování předpisů, zejména pro smlouvy státní správy. Bez škálovatelného řešení pro zabezpečení dat by to mohlo potenciálně vést ke ztrátě akreditace a smluv.
V tomto článku se dozvíte, jak vytvořit fondy uzlů AKS pomocí velikostí důvěrných virtuálních počítačů.
Důležité
Od 10. prosince 2026 už Azure Kubernetes Service (AKS) nepodporuje Azure Linux s OS Guard pro AKS (Preview). V tomto okamžiku už AKS nevydává nové image uzlů Azure Linux s OS Guard ani neposkytuje bezpečnostní opravy a také už nemůžete vytvářet nové fondy uzlů s Azure Linux s OS Guard. Dne 10. března 2027 AKS odebere všechny stávající image uzlů Azure Linux s OS Guard, což způsobí selhání operací škálování a nápravy (opětovného vytvoření bitové kopie a opětovného nasazení). Abyste se vyhnuli přerušení, migrujte na Azure Container Linux (ACL). Další informace o tomto vyřazení najdete v problému na GitHubu týkajícím se vyřazení a v oznámení o vyřazení v Azure Updates. Pokud chcete mít přehled o oznámeních a aktualizacích, postupujte podle poznámek k verzi AKS.
Služba AKS podporuje důvěrné velikosti VM.
Azure nabízí možnost TEE (Trusted Execution Environment) od AMD i Intel. Tyto TEE umožňují vytvářet důvěrná prostředí virtuálních počítačů s vynikajícím poměrem ceny a výkonu, a to vše bez nutnosti změn kódu. Důvěrné virtuální počítače založené na technologii Intel TDX nejsou v současné době podporovány v AKS.
Další informace najdete v tématu Velikosti virtuálních počítačů CVM.
Funkce zabezpečení
CvM nabízejí následující vylepšení zabezpečení ve srovnání s jinými velikostmi virtuálních počítačů:
- Robustní hardwarová izolace mezi virtuálními počítači, hypervisorem a kódem pro správu hostitelů.
- Přizpůsobitelné zásady ověření identity, které zajistí dodržování předpisů hostitele před nasazením.
- Šifrovací klíče virtuálních počítačů, které platforma nebo zákazník (volitelně) vlastní a spravuje.
- Zabezpečené vydání klíče s kryptografickou vazbou mezi úspěšným ověřením identity platformy a šifrovacími klíči virtuálního počítače.
- Vyhrazená instance čipu TPM (Trusted Platform Module) pro ověření identity a ochranu klíčů a tajných kódů na virtuálním počítači.
- Funkce zabezpečeného spouštění podobná důvěryhodnému spuštění pro virtuální počítače Azure
Jak to funguje?
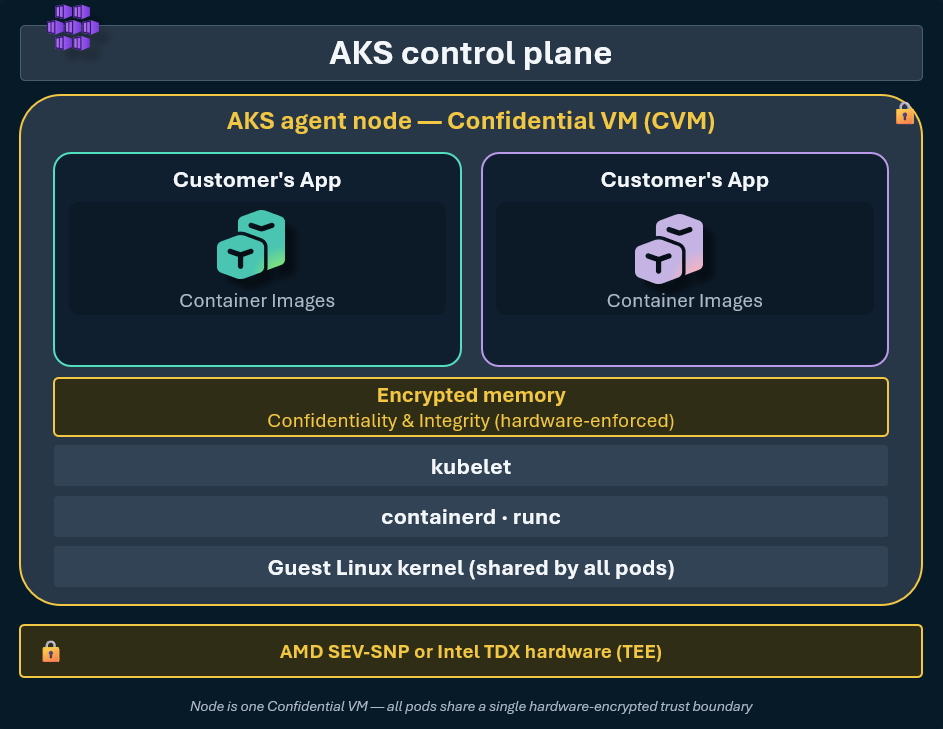
Pokud používáte úlohu, která vyžaduje zvýšenou důvěrnost a integritu, můžete využít šifrování paměti a rozšířeného zabezpečení bez změn kódu ve vaší aplikaci. Všechny pody v uzlu CVM jsou součástí stejné hranice důvěryhodnosti. Uzly ve fondu uzlů vytvořeném pomocí CVM používají přizpůsobenou image uzlu speciálně nakonfigurovanou pro CVM.
Podporované verze operačního systému
Fondy uzlů CVM můžete vytvořit v linuxových typech operačního systému (Ubuntu a Azure Linux). Ne všechny verze operačního systému však podporují fondy uzlů CVM.
Tato tabulka obsahuje podporované verze operačního systému:
| Typ operačního systému | Produkt operačního systému | Podpora CVM | Výchozí nastavení CVM |
|---|---|---|---|
| Operační systém Linux | Ubuntu |
Podporováno | Ubuntu 20.04 je výchozí pro Kubernetes verze 1.24-1.34. Ubuntu 24.04 je výchozí pro Kubernetes verze 1.35-1.38. |
| Operační systém Linux | Ubuntu2204 |
Není podporováno | AKS nepodporuje CVM pro Ubuntu 22.04. |
| Operační systém Linux | Ubuntu2404 |
Podporováno | CVM je podporováno na Ubuntu2404 v Kubernetes 1.32–1.38. |
| Operační systém Linux | AzureLinux |
Podporováno v Azure Linux 3.0 | Azure Linux 3 je výchozí při povolování CVM pro Kubernetes verze 1.28-1.36. |
| Operační systém Linux | flatcar |
Není podporováno | Flatcar Container Linux pro AKS nepodporuje CVM. |
| Operační systém Linux | AzureLinuxOSGuard |
Není podporováno | Azure Linux s OS Guard pro AKS nepodporuje CVM. |
| Operační systém Linux | AzureContainerLinux | Není podporováno | Azure Container Linux (ACL) nepodporuje CVM. |
| Windows | Všechny skladové položky operačního systému Windows | Není podporováno | N/A |
Pokud používáte Ubuntu nebo AzureLinux jako osSKU a výchozí verze operačního systému nepodporuje CVM, AKS ve výchozím nastavení použije nejnovější verzi operačního systému podporující CVM.
Omezení
Při přidávání fondu uzlů s CVM do AKS platí následující omezení:
- S fondy uzlů CVM nemůžete používat FIPS, ARM64, Trusted Launch, Pod sandboxing, Důvěrné kontejnery ani automatické zřizování uzlů (NAP).
- CVMs nelze použít s pooly uzlů Windows.
Požadavky
Než začnete, ujistěte se, že máte následující:
- Existující cluster AKS.
- Velikosti CVM musí být dostupné pro vaše předplatné v oblasti, ve které je cluster vytvořen. K vytvoření fondu uzlů s velikostí CVM musíte mít dostatečnou kvótu.
Přidání fondu uzlů s CVM do clusteru AKS
Přidejte fond uzlů s CVM do clusteru AKS pomocí az aks nodepool add příkazu a nastavte node-vm-size podporovanou velikost virtuálního počítače.
az aks nodepool add \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool \
    --node-count 3 \
    --node-vm-size Standard_DC4as_v5
Pokud neurčíte osSKU nebo osType, AKS nastaví výchozí hodnotu --os-type Linux a --os-sku Ubuntu.
Chcete-li vytvořit fond uzlů CVM, který používá Azure Linux, nastavte --os-sku AzureLinux.
az aks nodepool add \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool \
    --node-count 3 \
    --node-vm-size Standard_DC4as_v5 \
    --os-sku AzureLinux
Ověřte, že fond uzlů používá CVM
Ověřte, že fond uzlů používá CVM, spuštěním příkazu
az aks nodepool showa kontrolou, zda jeStandard_DC4as_v5nastaveno navmSize.az aks nodepool show \ --resource-group myResourceGroup \ --cluster-name myAKSCluster \ --name cvmnodepool \ --query 'vmSize'Následující příklad výstupu ukazuje, že fond uzlů používá CVM:
"Standard_DC4as_v5"Spuštěním
az aks nodepool showpříkazu ověřte, že fond uzlů používá image CVM.az aks nodepool show \ --resource-group myResourceGroup \ --cluster-name myAKSCluster \ --name cvmnodepool \ --query 'nodeImageVersion'Následující příklad výstupu ukazuje, že fond uzlů používá image CVM Ubuntu 20.04. Generování operačního systému a verze image závisí na verzi Kubernetes a SKU operačního systému fondu uzlů.
"AKSUbuntu-2404gen2CVMcontainerd-202608.06.1"
Odebrat z clusteru AKS fond uzlů s CVM
Pomocí příkazu az aks nodepool delete odeberte z clusteru AKS fond uzlů s CVMs.
az aks nodepool delete \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool
Související obsah
V tomto článku jste zjistili, jak přidat fond uzlů s CVMs do clusteru AKS.
- Další informace o CVM najdete v tématu Podpora fondů uzlů důvěrných virtuálních počítačů v AKS.
- Pokud chcete migrovat existující fond uzlů na velikost virtuálního počítače CVM, můžete změnit velikost fondu uzlů.
- Pokud vás zajímá povolení důvěryhodného spuštění ve fondech uzlů, přečtěte si téma Důvěryhodné spuštění v AKS.