Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Řešení Azure VMware poskytuje privátní cloudy, které obsahují clustery VMware vSphere vytvořené z vyhrazené holé Azure infrastruktury. Řešení Azure VMware je k dispozici v Azure Commercial a Azure Government. Minimální počáteční nasazení je tři hostitelé s možností přidat další hostitele až do maximálního počtu 16 hostitelů na cluster. Všechny zřízené privátní cloudy mají VMware vCenter Server, VMware vSAN, VMware vSphere a VMware NSX. V důsledku toho můžete migrovat úlohy z místních prostředí, nasazovat nové virtuální počítače a využívat Azure služby z privátních cloudů. Informace o smlouvě SLA najdete na stránce Azure smlouvy o úrovni služeb.
Řešení Azure VMware je řešení ověřené VMware s průběžným ověřováním a testováním vylepšení a upgradů. Microsoft spravuje a udržuje infrastrukturu a software privátního cloudu, takže se můžete soustředit na vývoj a spouštění úloh v privátních cloudech, abyste mohli poskytovat obchodní hodnotu.
Diagram znázorňuje sousedství mezi privátními cloudy a virtuálními sítěmi v Azure, Azure službách a místních prostředích. Síťový přístup z privátních cloudů ke službám Azure nebo virtuálním sítím (VNet) zajišťuje integraci koncových bodů řízenou SLA. ExpressRoute Global Reach propojuje vaše místní prostředí s Řešení Azure VMware privátním cloudem.

Řešení Azure VMware typy privátního cloudu
Řešení Azure VMware poskytuje dvě různé generace privátního cloudu:
Řešení Azure VMware generace 1 poskytuje clustery VMware vSphere vytvořené z vyhrazených bare-metal serverů nasazených v datových centrech Azure. Microsoft spravované okruhy ExpressRoute poskytují připojení mezi hostiteli VMware vSphere a nativními prostředky Azure nasazenými ve virtuálních sítích.
Řešení Azure VMware generace 2 poskytuje clustery VMware vSphere vytvořené z vyhrazených holometalových hostitelů Azure. Řešení Azure VMware generace 2 obsahuje aktualizovanou síťovou architekturu, kdy jsou hostitelé VMware vSphere přímo připojeni k virtuálním sítím Azure. Tato nabídka je podporována pouze na SKU AV64.
Hostitelé, clustery a privátní cloudy
Řešení Azure VMware clustery jsou založené na hyperkonvergované infrastruktuře. Následující tabulka uvádí specifikace procesoru, paměti, disku a sítě hostitele.
| Typ hostitele | Procesor (jádra/GHz) | PAMĚŤ RAM (GB) | Architektura sítě vSAN | Úroveň mezipaměti vSAN (TB, raw***) | Úroveň kapacity vSAN (TB, raw***) | Regionální dostupnost |
|---|---|---|---|---|---|---|
| AV36 | Duální Procesory Intel Xeon Gold 6140 (skylake microarchitecture) s 18 jádry/cpu @ 2,3 GHz, celkem 36 fyzických jader (72 logických jader s hyperthreadingem) | 576 | OSA | 3.2 (NVMe) | 15.20 (SSD) | Vybrané oblasti (*) |
| AV36P | Duální Procesory Intel Xeon Gold 6240 (Cascade Lake microarchitecture) s 18 jádry/cpu @ 2,6 GHz / 3,9 GHz Turbo, celkem 36 fyzických jader (72 logických jader s hyperthreadingem) | 768 | OSA | 1.5 (Intel cache) | 19.20 (NVMe) | Vybrané oblasti (*) |
| AV48 | Duální Intel Xeon Gold 6442Y procesory (Sapphire Rapids microarchitecture) s 24 jádry / cpu @ 2,6 GHz / 4,0 GHz Turbo, celkem 48 fyzických jader (96 logických jader s hyperthreadingem) | 1,024 | ESA | N/A | 25,6 (NVMe) | Vybrané oblasti (*) |
| AV52 | Duální procesory Intel Xeon Platinum 8270 (Cascade Lake microarchitecture) s 26 jádry/cpu @ 2,7 GHz / 4,0 GHz Turbo, celkem 52 fyzických jader (104 logických jader s hyperthreadingem) | 1,536 | OSA | 1.5 (Intel cache) | 38.40 (NVMe) | Vybrané oblasti (*) |
| AV64 | Duální procesory Intel Xeon Platinum 8370C (Ice Lake microarchitecture) s 32 jádry/cpu @ 2,8 GHz / 3,5 GHz Turbo, celkem 64 fyzických jader (128 logických jader s hyperthreadingem) | 1,024 | OSA / ESA**** | 3,84 (NVMe) / N/A**** | 15.36 (NVMe) / 19.25 (NVMe)**** | Vybrané oblasti (**) |
Cluster Řešení Azure VMware vyžaduje minimálně počet tří hostitelů. Hostitele stejného typu můžete použít jenom v jednom Řešení Azure VMware privátním cloudu. Hostitelé používaní pro sestavování nebo škálování clusterů pocházejí z izolovaného fondu hostitelů. Tito hostitelé prošli hardwarovými testy a před přidáním do clusteru bezpečně odstranili všechna data.
Všechny předchozí typy hostitelů mají propustnost síťového rozhraní 100 Gb/s.
*Podrobnosti jsou k dispozici prostřednictvím cenové kalkulačky Azure.
**Předpoklad AV64: Před přidáním AV64 se vyžaduje Řešení Azure VMware privátní cloud nasazený s AV36, AV36P, AV48 nebo AV52.
Raw je založen na mezinárodních standardech jednotek (SI) hlášených výrobci disků. Příklad: 1 TB Raw = 1000000000000 bajtů. Mezera vypočítaná počítačem v binární soustavě (binární hodnota 1 TB = binární 1099511627776 bajtů) se rovná 931,3 gigabajtům převedeným z nezpracovaného desetinného čísla.
ESA se uplatňuje na nasazení AV64 Gen 2.
Nové nebo škálovatelné existující privátní cloudy můžete nasadit prostřednictvím portálu Azure nebo Azure CLI.
Řešení Azure VMware rozšíření privátního cloudu s velikostí uzlu AV64
AV64 je skladová položka hostitele Řešení Azure VMware, která je dostupná k rozšíření Řešení Azure VMware privátního cloudu vytvořeného pomocí stávající skladové položky AV36, AV36P nebo AV52. Pokud chcete av64 nasadit přímo, přečtěte si Řešení Azure VMware v Azure Virtual Network. Pomocí dokumentace k Microsoft zkontrolujte dostupnost skladové položky AV64 v dané oblasti.

Předpoklad pro rozšíření AV64 v AV36, AV36P a AV52
Podívejte se na následující požadavky pro nasazení clusteru AV64.
Privátní cloud řešení VMware Azure se vytvoří pomocí AV36, AV36P, AV48 nebo AV52 v AV64 podporovaných region/AZ.
Pro správu clusteru AV64 potřebujete jeden blok adres /23 nebo tři (souvislé nebo nesouvislé) /25.
Možnosti podpory pro scénáře zákazníků
Customer s existujícím privátním cloudem Řešení Azure VMware: Pokud má zákazník nasazený Řešení Azure VMware privátní cloud, může škálovat privátní cloud přidáním samostatného clusteru uzlů AV64 vCenter do daného privátního cloudu. V tomto scénáři by zákazníci měli použít následující kroky:
- Získejte schválení AV64 quota od Microsoft minimálně se třemi uzly. Přidejte další podrobnosti o Řešení Azure VMware privátním cloudu, který plánujete rozšířit pomocí AV64.
- K rozšíření použijte existující workflow přidání clusteru Řešení Azure VMware s hostiteli AV64.
Zákazník má v plánu vytvořit nový privátní cloud Řešení Azure VMware: Když zákazník chce nový privátní cloud Řešení Azure VMware, který může využívat SKU AV64, ale pouze pro rozšíření. V tomto případě zákazník splňuje požadavky na to, aby měl Řešení Azure VMware privátní cloud vytvořený pomocí skladové položky AV36, AV36P nebo AV52. Zákazník si před rozšířením pomocí AV64 musí koupit minimálně tři uzly SKU AV36, AV36P nebo AV52. Pro tento scénář použijte následující kroky:
- Získejte schválení kvóty pro AV36, AV36P, AV52 nebo AV64 od Microsoft s minimálně třemi uzly každý.
- Vytvořte privátní cloud Řešení Azure VMware pomocí skladové položky AV36, AV36P nebo AV52.
- K rozšíření použijte existující workflow přidání clusteru Řešení Azure VMware s hostiteli AV64.
Roztažené clustery privátního cloudu Řešení Azure VMware: SKU AV64 se nepodporuje u roztažených clusterů privátního cloudu Řešení Azure VMware. To znamená, že rozšíření založené na AV64 není možné pro privátní cloud se službou Řešení Azure VMware, který využívá rozšířené clustery.
Note
Veškerý provoz z hostitele AV64 do sítě zákazníka bude využívat IP adresu síťového rozhraní VMKernel Network Interface 1.
Rozšířená kompatibilita vMotion (EVC) s rozšířením AV64
Přidání uzlů AV64 do privátního cloudu Řešení Azure VMware vytvoří heterogenní prostředí, což vede k problémům s Enhanced vMotion Compatibility (EVC) mezi clustery AV64 a základními clustery SKU využívajícími SKU AV36, AV36P nebo AV52. Clustery AV64 používají režim Icelake EVC kvůli procesorům Intel Icelake, zatímco clustery AV36, AV36P a AV52 založené na starších procesorech Intel nemají povolený explicitní režim EVC. Podrobnosti o generacích procesoru pro každou skladovou položku najdete výše.
Heterogenita režimů EVC napříč clustery představuje výzvy pro operace live vMotion, jak je definováno Broadcomem, na základě konkrétního scénáře a směru migrace. Následující část obsahuje souhrn uživatelského prostředí při provádění živého vMotion mezi AV64 a základními clustery.
vMotion do clusteru AV64 ze základního clusteru SKU – funguje to dobře, protože virtuální počítač je přesunut pomocí vMotion z clusteru s nižším režimem EVC do clusteru s vyšším režimem EVC.
vMotion do základního clusteru SKU z clusteru AV64 – dva scénáře
Pokud byl virtuální počítač dříve přesunut z základního clusteru a neproběhl cyklus napájení, live vMotion proběhne úspěšně.
Pokud byl virtuální počítač vytvořen v clusteru AV64 nebo v cyklu napájení, i když byl dříve vMotioned ze základního clusteru SKU, live vMotion selže s chybou kompatibility EVC.
Zákazníci se můžou vyhnout problémům s živým vMotionem mezi základními SKU a clustery AV64 nastavením režimu EVC na úrovni VM tak, aby odpovídal nižšímu základnímu clusteru EVC, nebo vypnutím virtuálního počítače a provedením studeného vMotion.
Návrh a doporučení pro fault domain (FD) clusteru AV64 vSAN
Tradiční hostitelské clustery Řešení Azure VMware nemají explicitní konfiguraci FD sítě vSAN. Důvodem je logika přidělování hostitelů, která zajišťuje, že v rámci clusterů se žádné dva hostitelé nenachází ve stejné fyzické doméně selhání v rámci Azure oblasti. Tato funkce ze své podstaty přináší odolnost a vysokou dostupnost úložiště, kterou má přinést konfigurace FD sítě vSAN. Další informace o FD sítě vSAN najdete v dokumentaci k VMware.
Hostitelské clustery Řešení Azure VMware AV64 mají explicitní konfiguraci domény selhání vSAN (FD). Řešení Azure VMware konfiguruje řídicí rovinu se sedmi doménami selhání vSAN pro clustery AV64. Hostitelé jsou rovnoměrně vyvážení napříč sedmi FD, když uživatelé škálují počet hostitelů v clusteru z tří uzlů na 16 uzlů. Některé oblasti Azure stále podporují maximálně pět jednotek FD v rámci počátečního vydání SKU AV64. Podrobnosti naleznete v tabulce mapování typů hostitelů pro zóny dostupnosti v oblasti Azure.
Doporučení velikosti clusteru
Podporovaná Řešení Azure VMware minimální velikost clusteru uzlů vSphere je tři. Zajištění redundance dat vSAN je dosaženo zajištěním minimální velikosti clusteru o třech hostitelích v různých vSAN FDs. Ve vSAN clusteru se třemi hostiteli, z nichž každý je v jiném FD, by bylo zajištěno, že pokud by jeden z FD selhal (například při selhání vrchního přepínače racku), data vSAN by byla chráněna. Operace, jako je vytvoření objektu (nový virtuální počítač, sada VMDK a další), selžou. Totéž platí pro všechny aktivity údržby, ve kterých je hostitel ESXi umístěn do režimu údržby nebo restartování. Pokud se chcete vyhnout takovým scénářům, doporučujeme nasadit clustery vSAN s minimálně čtyřmi hostiteli ESXi.
Pracovní postup odebrání hostitele AV64 a osvědčené postupy
Vzhledem ke konfiguraci domény selhání AV64 vSAN (VSAN) a potřebě vyvážení hostitelů napříč všemi DS, se proces odebrání hostitele z clusteru AV64 liší od tradičních hostitelských clusterů Řešení Azure VMware s jinými produktovými čísly.
V současné době může uživatel vybrat jednoho nebo více hostitelů, kteří se mají z clusteru odebrat pomocí portálu nebo rozhraní API. Jednou podmínkou je, že cluster by měl mít minimálně tři hostitele. Cluster AV64 se ale v určitých případech chová odlišně, když AV64 používá vSAN FDs. Všechny žádosti o odebrání hostitele se kontrolují s ohledem na možnou nerovnováhu vSAN FD. Pokud požadavek na odebrání hostitele vytvoří nerovnováhu, požadavek se odmítne s odpovědí HTTP 409-Conflict. Stavový kód odpovědi http 409-Conflict označuje konflikt požadavku s aktuálním stavem cílového prostředku (hostitelů).
Následující tři scénáře ukazují příklady instancí, které obvykle způsobují chyby, a demonstrují různé metody, které lze použít k odebrání hostitelů bez vytvoření nerovnováhy domény poruchy vSAN.
Odebrání hostitele vytvoří nevyváženost vSAN FD s rozdílem hostitelů mezi nejlépe a nejméně zaplněnými FD, který je větší než jedna. V následujícím příkladu musí uživatelé nejprve odebrat jednoho z hostitelů z FD 1, než budou moci odebrat hostitele z jiných FD.
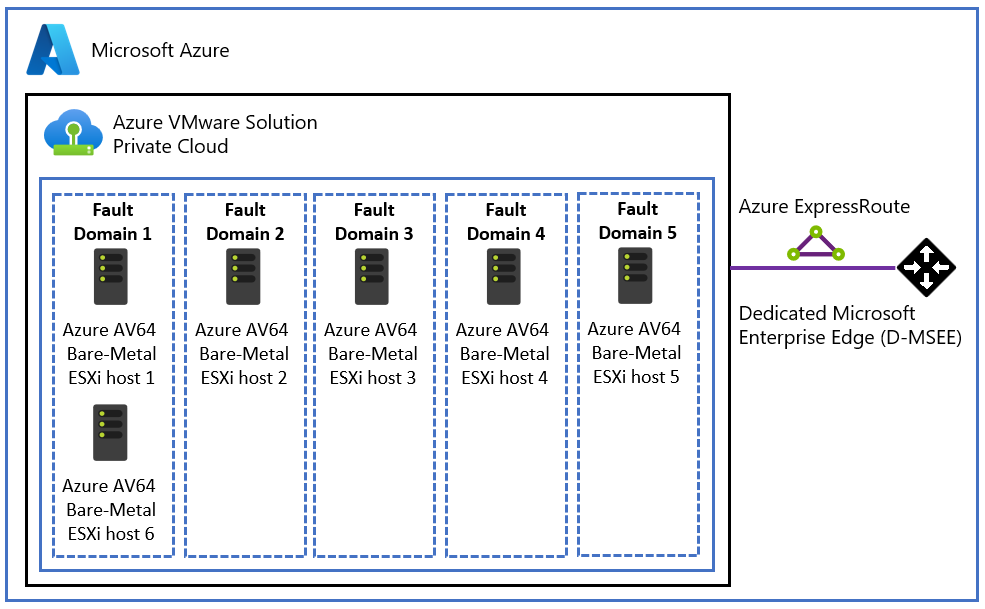
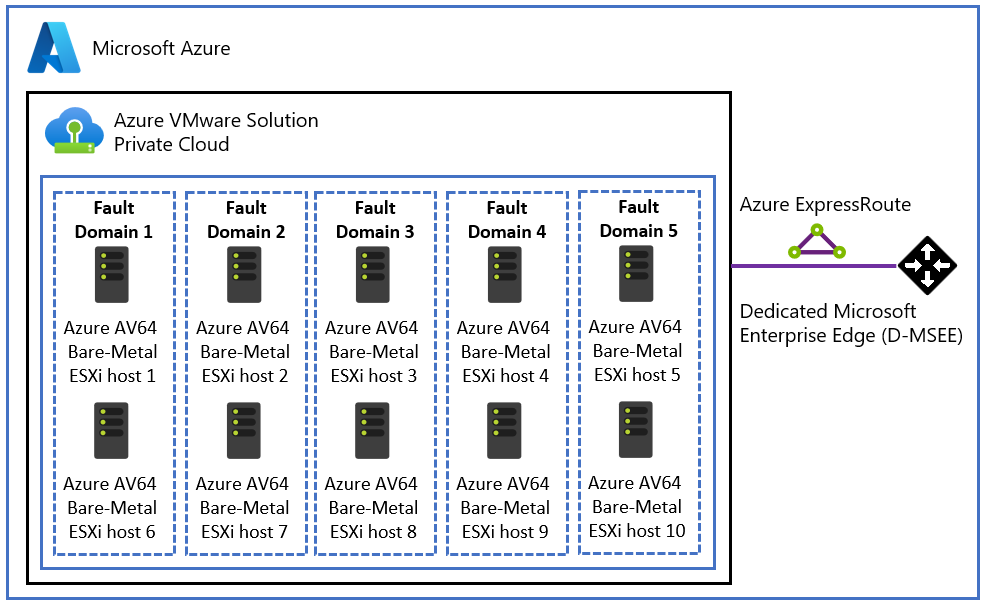
Žádosti o odebrání několika hostitelů jsou podávány současně a některá z těchto odebrání vedou k nerovnováze. V tomto scénáři Řešení Azure VMware řídicí panel odebere pouze hostitele, kteří nevytváří nevyváženost. V následujícím příkladu uživatelé nemůžou vzít oba hostitele ze stejných lokačních domén, pokud nezmenší velikost clusteru na čtyři nebo méně.
Odebrání vybraného hostitele způsobí méně než tři aktivní virtuální pevné disky FD vSAN. Tento scénář se neočekává, protože všechny oblasti AV64 mají pět nebo sedm FD. Při přidávání hostitelů se řídicí rovina Řešení Azure VMware postará o přidání hostitelů ze všech sedmi disků FD rovnoměrně. V následujícím příkladu můžou uživatelé odebrat jednoho z hostitelů z FD 1, ale ne z FD 2 nebo 3.
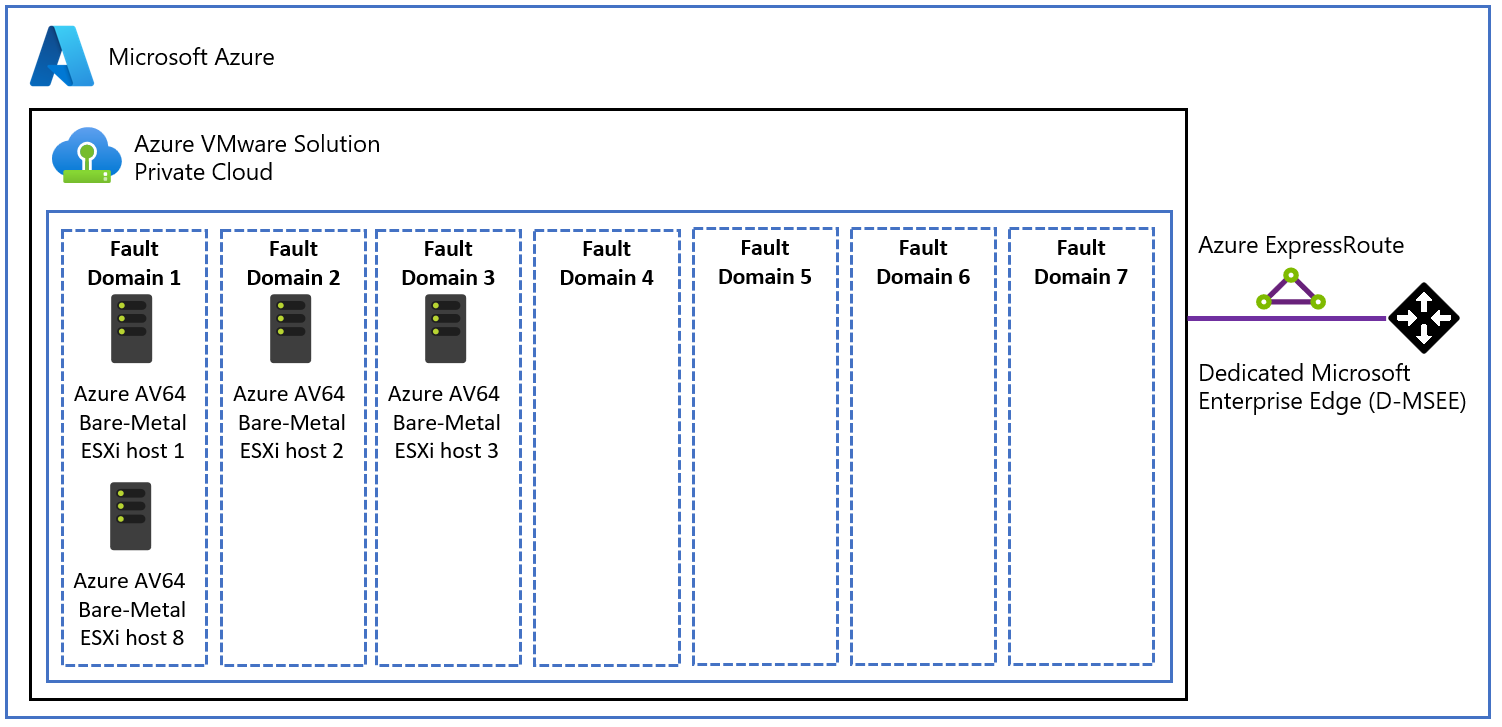


Jak identifikovat hostitele, který se dá odebrat, aniž by to způsobilo nevyváženost FD sítě vSAN: Uživatel může přejít do klientského rozhraní vSphere a získat aktuální stav virtuálních pevných disků a hostitelů přidružených ke každému z nich. To pomáhá identifikovat hostitele (na základě předchozích příkladů), které je možné odebrat, aniž by to mělo vliv na zůstatek FD sítě vSAN, a vyhnout se chybám v operaci odebrání.
Konfigurace RAID podporovaná AV64
Tato tabulka obsahuje seznam podporovaných konfigurací RAID a požadavků na hostitele v clusterech AV64. Zásady RAID-6 FTT2 a RAID-1 FTT3 jsou podporovány s AV64 SKU v některých regionech. V Azure oblastech, které jsou aktuálně omezené na pět disků FD, Microsoft zákazníkům umožňuje používat zásady úložiště RAID-5 FTT1 vSAN pro clustery AV64 se šesti nebo více uzly, aby splnili smlouvu o úrovni služeb (SLA). Podrobnosti naleznete v tabulce mapování typů hostitelů pro zóny dostupnosti v oblasti Azure.
| Konfigurace RAID | Nesnášenlivost k selháním (FTT) | Minimální požadovaní hostitelé |
|---|---|---|
| Výchozí nastavení RAID-1 (Zrcadlení). | 1 | 3 |
| RAID-5 (kódování proti ztrátě dat) | 1 | 4 |
| RAID-1 (zrcadlení) | 2 | 5 |
| RAID-6 (vymazávací kódování) | 2 | 6 |
| RAID-1 (zrcadlení) | 3 | 7 |
Storage
Řešení Azure VMware podporuje rozšíření kapacity úložiště dat nad rámec toho, co je součástí sítě vSAN pomocí služeb úložiště Azure, což vám umožní rozšířit kapacitu úložiště dat bez škálování clusterů. Další informace naleznete v tématu Možnosti rozšíření kapacity úložiště dat.
Sítě
Řešení Azure VMware nabízí prostředí privátního cloudu přístupné z místních lokalit a Azure prostředků. Služby, jako jsou Azure ExpressRoute, připojení VPN nebo Azure Virtual WAN poskytují připojení. Tyto služby ale pro povolení služeb vyžadují konkrétní rozsahy síťových adres a porty brány firewall.
Když nasadíte privátní cloud, vytvoří se privátní sítě pro správu, zřizování a vMotion. Tyto privátní sítě slouží k přístupu k VMware vCenter Serveru a VMware NSX Manageru a k provádění funkcí, jako je vMotion nebo nasazení virtuálních počítačů.
ExpressRoute Global Reach se používá k připojení privátních cloudů k místním prostředím. Připojuje obvody přímo na úrovni Microsoft Edge. Připojení vyžaduje virtuální síť (vNet) s okruhem ExpressRoute k místnímu prostředí ve vašem předplatném. Důvodem je, že brány virtuální sítě (brány ExpressRoute) nemůžou přenášet provoz, což znamená, že ke stejné bráně můžete připojit dva okruhy, ale neodesílají provoz z jednoho okruhu do druhého.
Každé prostředí Řešení Azure VMware je vlastní oblastí ExpressRoute (virtuální zařízení MSEE), což umožňuje připojení Global Reach k místnímu peeringovému místu. Umožňuje připojit více instancí Řešení Azure VMware v jedné oblasti ke stejnému propojenému umístění.
Note
V umístěních, kde není povolená služba ExpressRoute Global Reach, například kvůli místním předpisům, musíte vytvořit řešení směrování pomocí Azure virtuálních počítačů IaaS. Příklady najdete v tématu Azure Cloud Adoption Framework – Síťová topologie a možnosti připojení pro Řešení Azure VMware.
Virtuální počítače nasazené v privátním cloudu jsou přístupné pro internet prostřednictvím funkcí Azure Virtual WAN veřejné IP adresy. U nových privátních cloudů je ve výchozím nastavení zakázaný přístup k internetu.
Další informace najdete v tématu Architektura sítí.
Přístup a zabezpečení
Řešení Azure VMware privátní cloudy používají řízení přístupu na základě role vSphere k lepšímu zabezpečení. Možnosti protokolu LDAP jednotného přihlašování vSphere můžete integrovat s Microsoft Entra ID. Další informace najdete na stránce s architekturou přístupu a identit .
Ve výchozím nastavení je povolené šifrování neaktivních uložených dat vSAN a slouží k zajištění zabezpečení úložiště dat vSAN. Další informace najdete v tématu Architektura úložiště.
Umístění dat a zákaznická data
Řešení Azure VMware neukládá zákaznická data.
Verze softwaru VMware
Následující tabulka uvádí verze softwaru, které se používají v nových nasazeních Řešení Azure VMware privátních cloudů.
| Software | Version | Číslo buildu |
|---|---|---|
| VMware vCenter Server | 8.0 U3k | 25600417 |
| VMware ESXi | 8.0 U3k | 25595708 |
| VMware vSAN | 8.0 U3 | 25595708 |
| VMware vSAN svědek | 8.0 U3 | 25595708 |
| Formát VMware vSAN na disku | 20 | N/A |
| Architektura úložiště VMware vSAN | Gen 1: OSA, Gen2: ESA | N/A |
| VMware NSX | 4.2.3.2 | 25077145 |
| VMware HCX | 4.11.4 | 25238712 |
| VMware Live Site Recovery (Obnovení živého webu VMware) | 9.0.2.1 | 24401761 |
| Replikace VMware vSphere | 9.0.2.1 | 24383568 |
Pokud uvedené číslo buildu neodpovídá číslu buildu uvedenému v poznámkách k verzi, je to proto, že se pro poskytovatele cloudu použila vlastní oprava.
Aktuální spuštěná verze softwaru se použije u nových clusterů, které jsou přidány do existujícího privátního cloudu, pokud ji verze vCenter Serveru podporuje.
Údržba životního cyklu hostitele a softwaru
Pravidelné upgrady Řešení Azure VMware privátního cloudu a softwaru VMware zajišťují, aby ve vašich privátních cloudech běžely nejnovější sady zabezpečení, stability a funkcí. Další informace najdete v tématu Údržba hostitele a správa životního cyklu.
Monitorování privátního cloudu
Po nasazení Řešení Azure VMware do vašeho předplatného se protokoly Azure Monitor automaticky generují.
V privátním cloudu můžete:
- Shromážděte protokoly na všech virtuálních počítačích.
- Stahujte a nainstalujte agenta MMA na virtuální počítače s Linuxem a Windows.
- Povolte rozšíření diagnostiky Azure.
- Vytváření a spouštění nových dotazů
- Spusťte stejné dotazy, které obvykle spouštíte na virtuálních počítačích.
Vzory monitorování uvnitř Řešení Azure VMware se podobají Azure virtuálním počítačům v rámci platformy IaaS. Další informace a návody najdete v části Monitorování virtuálních počítačů Azure pomocí Azure Monitor.
Komunikace se zákazníkem
Na portálu Azure můžete najít problémy se službami, plánovanou údržbu, oznámení o stavu a oznámení o bezpečnostních doporučeních publikovaných prostřednictvím Service Health. Při nastavování upozornění protokolu aktivit pro tato oznámení můžete provést včasné akce. Další informace najdete v tématu Vytvoření upozornění služby Service Health pomocí portálu Azure.
matice odpovědnosti Řešení Azure VMware – Microsoft vs. zákazník
Řešení Azure VMware implementuje model sdílené odpovědnosti, který definuje odlišné role a zodpovědnosti dvou stran, které jsou součástí nabídky: zákazník a Microsoft. Odpovědnost za sdílenou roli je podrobněji znázorněna v následujících dvou tabulkách.
Tabulka matice sdílené odpovědnosti uvádí hlavní úlohy, které při nasazování a správě zastávají zákazníci a Microsoft, a to jak v případě úloh soukromého cloudu, tak v případě pracovních zatížení aplikací zákazníků.

Následující tabulka obsahuje podrobný seznam rolí a zodpovědností mezi zákazníkem a Microsoft, který zahrnuje nejčastější úlohy a definice. Pro další dotazy kontaktujte Microsoft.
| Role | Task/details |
|---|---|
| Microsoft – Řešení Azure VMware | Fyzická infrastruktura
(volitelné) VMware HCX se nasazuje s plně nakonfigurovaným výpočetním profilem na straně cloudu jako doplněk (volitelné) VMware SRM nasazuje, upgraduje a vertikálně navyšuje nebo snižuje kapacitu. Podpora – platformy privátního cloudu a VMware HCX |
| Customer | Žádost o cenovou nabídku hostitele Řešení Azure VMware společně s Microsoftem Naplánujte a vytvořte žádost o privátní cloudy na portálu Azure pomocí:
Přidání nebo odstranění požadavků hostitelů na cluster z portálu Nasazení a správa životního cyklu partnerských řešení (třetích stran) |
| Partnerský ekosystém | Podpora pro jejich produkt nebo řešení Tady jsou některé z podporovaných Řešení Azure VMware partnerských řešení nebo produktů:
|
Další kroky
Dalším krokem je seznámení s klíčovými koncepty architektury privátního cloudu.