Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Important
Pro většinu nových zátěží důvěrného výpočtu začněte s možnostmi Azure confidential VM a důvěrnými kontejnery. Tento článek se zaměřuje na specializovaný vývoj zohledňující enklávy.
Enklávy aplikací, jako je Intel SGX, jsou izolovaná prostředí, která chrání konkrétní kód a data. Při vytváření enkláv musíte určit, jakou část aplikace se spouští v enklávě. Při vytváření nebo správě enkláv nezapomeňte pro zvolený zásobník nasazení použít kompatibilní sady SDK a frameworky.
Poznámka:
Pokud jste ještě nečetli úvod k Intel SGX VM a enklávám, přečtěte si ho, než budete pokračovat.
Microsoft Mechanics
Vývoj aplikací
Aplikace postavená na enclave má dva partitiony.
Hostitel je nedůvěryhodná komponenta. Vaše aplikace enklávy běží nad hostitelem. Hostitelské prostředí je nedůvěryhodné. Když nasadíte kód enklávy na hostitele, hostitel k tomuto kódu nebude mít přístup.
Enkláva je "důvěryhodná" komponenta. Kód aplikace a jeho data a paměť uložená v mezipaměti se spouští v enklávě. Prostředí enklávy chrání vaše tajné kódy a citlivá data. Ujistěte se, že vaše zabezpečené výpočty probíhají v enklávě.
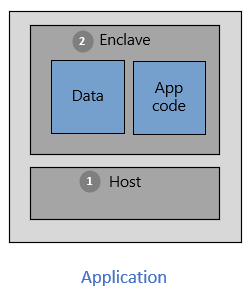
Pokud chcete využít výkon enkláv a izolovaných prostředí, zvolte nástroje, které podporují důvěrné výpočetní operace. Vývoj aplikací enklávy podporují různé nástroje. Můžete například použít tyto opensourcové architektury:
- Softwarový vývojový kit Open Enclave (OE SDK)
- Intel SGX SDK
- EGo Software Development Kit
- Rámec důvěrného konsorcia (CCF)
Při navrhování aplikace identifikujte a určete, která část musí běžet v enklávách. Kód v důvěryhodné komponentě je izolovaný od zbytku vaší aplikace. Po inicializaci enklávy a načtení kódu do paměti nemůžou nedůvěryhodné komponenty tento kód číst ani měnit.