Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Důvěrné výpočty jsou odborný termín vytvořený konsorciem Confidential Computing Consortium (CCC), které je součástí Linux Foundation. CCC definuje důvěrné výpočetní operace tímto způsobem:
"Důvěrné výpočetní prostředí chrání data, která se používají, provedením výpočtů v hardwarovém atestovaném důvěryhodném spouštěcím prostředí.
"Tato bezpečná a izolovaná prostředí brání neoprávněnému přístupu nebo úpravám aplikací a dat během jejich používání, čímž zvyšují úroveň bezpečnosti organizací, které spravují citlivá a regulovaná data."
Microsoft je zakládajícím členem CCC a poskytuje důvěryhodná prováděcí prostředí (TEE) v Azure v souladu s touto definicí.
Snížení prostoru útoku
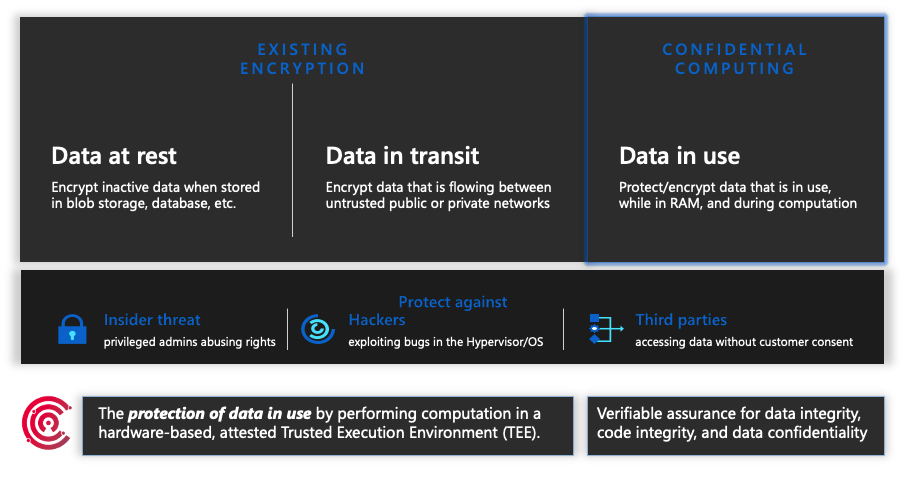
Azure už šifruje data v klidu a přenášená data. Důvěrné výpočetní operace pomáhají chránit data, která se používají, včetně ochrany kryptografických klíčů. Důvěrné výpočetní prostředí Azure pomáhá zákazníkům zabránit neoprávněnému přístupu k datům, která se používají, včetně operátora cloudu, zpracováním dat v hardwarovém a otestovaném prostředí TEE. Pokud je důvěrné výpočetní prostředí Azure povolené a správně nakonfigurované, Microsoft nemá přístup k nešifrovaným zákaznickým datům.
Model hrozeb je navržen tak, aby snížil potřebnou důvěru v operátory a další privilegované aktéry během běhu kódu a zpracování dat. Azure používá hardwarový základ důvěry, který není řízen poskytovatelem cloudu, aby pomohl zabránit neoprávněnému přístupu nebo úpravám.
V kombinaci se šifrováním v klidu i během přepravy poskytují důvěrné výpočty ochranu napříč všemi třemi datovými stavy.
Oborové partnerství
CCC spojuje dodavatele hardwaru, poskytovatele cloudu a vývojáře softwaru, aby urychlil přijetí technologií a standardů TEE. Společnost Microsoft pomohla v roce 2019 spoluvytvářet CCC a předsedala řídícímu orgánu i Radě technického poradenství.
Související obsah
- Začněte s ukázkami kódu pro Azure confidential computing na GitHub.
- Prozkoumejte nabídky Azure důvěrného výpočetního prostředí napříč oblastmi infrastruktury jako služby (IaaS), platformy jako služby (PaaS) a vývojářských nástrojů.
- Viz Azure confidential computing products, kde najdete pokyny na úrovni produktu.