Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Important
Tato funkce je ve verzi Public Preview. Správci účtu mohou spravovat přístup k této funkci na stránce Previews v konzoli účtu. Viz Správa náhledů na úrovni účtu.
Note
Brána v privátní síti vyžaduje tarif Premium. Fakturace pro bránu privátní sítě začíná 1. prosince 2026 nebo později. Viz také Fakturace pro bránu privátní sítě.
Privátní síťová brána propojuje serverless výpočetní systém Azure Databricks s jedním nebo více zdroji ve vašem VNetu prostřednictvím jedné spravované brány.
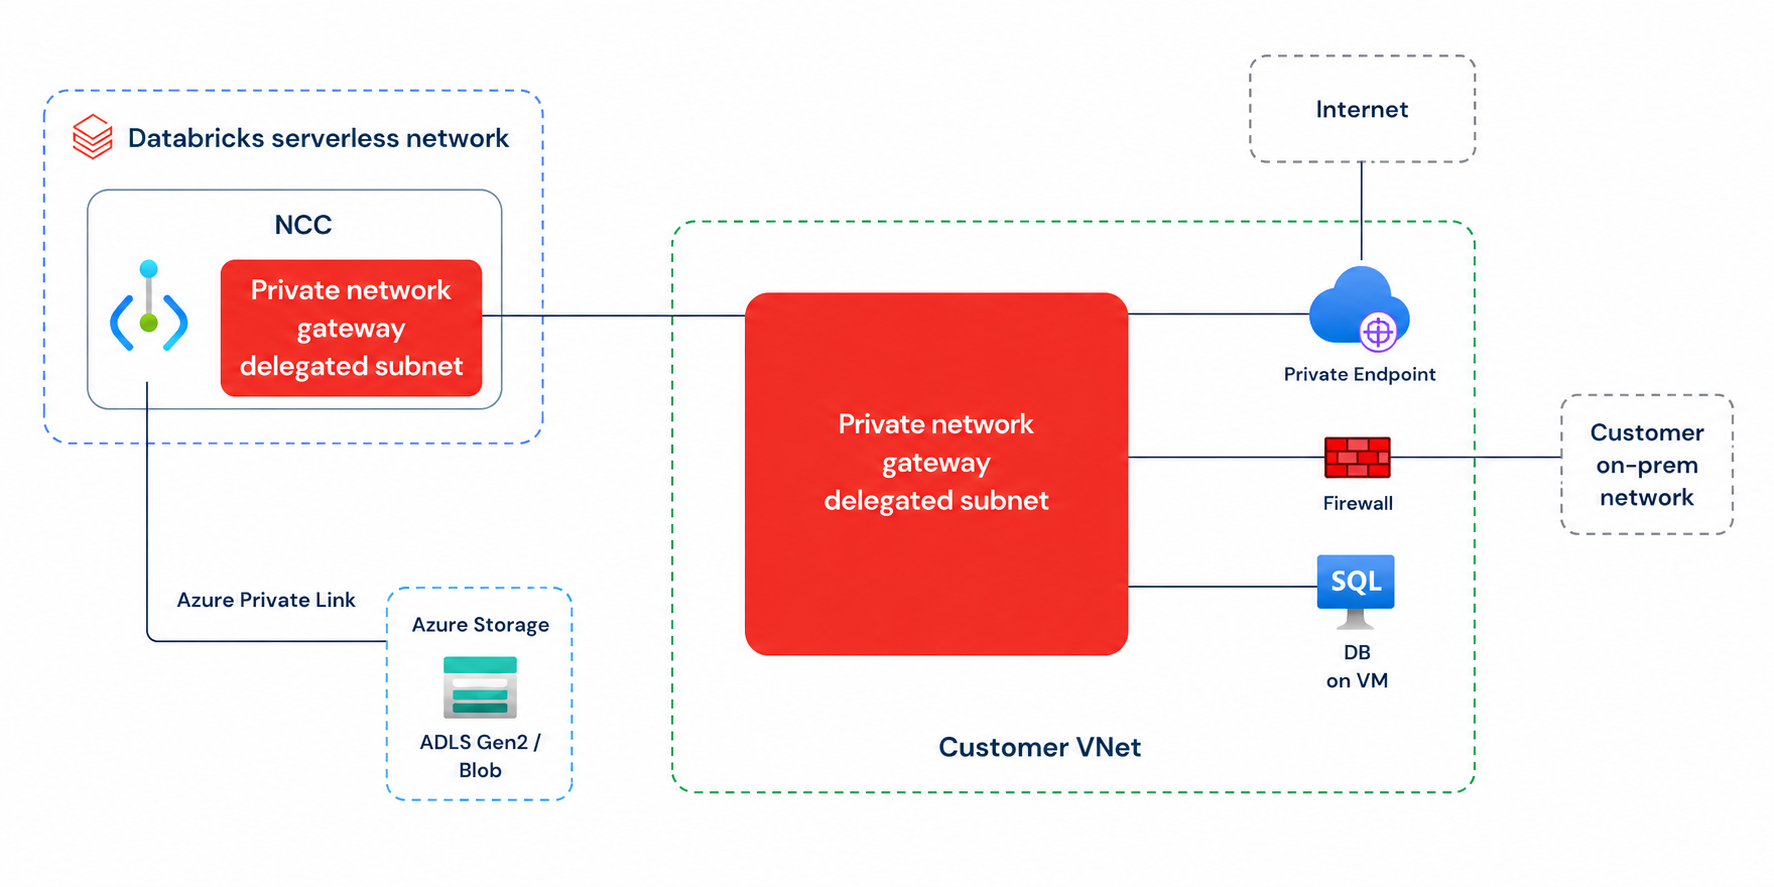
Poté, co delegujete jednu podsíť ve své síti VNet službě Azure Databricks, má vaše prostředí bez serveru přístup ke zdrojům, ke kterým má přístup tato podsíť, včetně sítí nepřímo připojených k vaší síti VNet, například místních systémů připojených přes ExpressRoute nebo síť VPN.
Databricks doporučuje vytvořit novou podsíť vyhrazenou pro privátní síťovou bránu a delegovat ji na Azure Databricks. Ujistěte se, že podsíť má downstream připojení ke všem zdrojům, které chcete přes bránu dosáhnout.
Brána privátní sítě spíše doplňuje Private Link, než jej nahrazuje:
- Použijte pravidlo Private Link pro privátní koncové body pro přímé, soukromé připojení ke specifickému cloudově spravovanému zdroji, například k objektovému úložišti.
- Použijte privátní síťovou bránu pro přístup ke zdrojům ve vaší virtuální síti (VNet) nebo v připojené síti, případně ke směrování odchozího provozu bezserverových služeb přes vlastní firewall nebo vyhrazenou odchozí trasu.
Pro nastavení privátní síťové brány viz Konfigurovat privátní síťovou bránu.
Overview
Privátní síťová brána řeší několik potřeb serverless konektivity jedním nastavením:
- Široká konektivita bez zavádění jednotlivých zdrojů. Dosáhněte mnoha zdrojů ve vašem VNetu nebo v on-premises systémech přes připojený ExpressRoute nebo VPN, aniž byste museli pro každý zdroj konfigurovat samostatný privátní endpoint.
- Vystupte vlastními bezpečnostními zařízeními. Směrujte odchozí provoz ze serverless prostředí přes vlastní firewall nebo síťové bezpečnostní zařízení, například Palo Alto nebo službu firewallu vašeho poskytovatele cloudu, kvůli kontrole obsahu předtím, než provoz opustí vaši síť.
- Stabilní, identifikovatelné zdrojové IP adresy. Odesílejte serverless výstup ze své vlastní sady IP adres, aby systémy na síti mohly identifikovat provoz na síťové vrstvě. To je užitečné pro bezpečné povolování ve víceklientských prostředích.
Můžete také použít bránu privátní sítě k řízení toho, jak bezserverové výpočetní prostředí přistupuje k internetu:
- Firewall – bezserverový přístup k internetu prostřednictvím vlastních bezpečnostních zařízení.
- Přistupte k internetu ze své vlastní speciální sady IP adres.
Jak to funguje
Když vytvoříte privátní síťovou bránu, Azure Databricks ji nasadí do podsítě, kterou jste ve své virtuální síti (VNet) delegovali službě Microsoft.Databricks/workspaces. Bezserverový provoz do cílových umístění, která nakonfigurujete, prochází bránou do vaší virtuální sítě a dále do jakékoli sítě, do které vaše virtuální síť směruje provoz, včetně tranzitivně připojených sítí, jako jsou místní systémy připojené přes ExpressRoute nebo VPN.
Azure Databricks vyhodnocuje odchozí serverless provoz vůči vašim nakonfigurovaným síťovým cestám v pořadí priority a používá první cestu, která odpovídá cíli každého připojení:
| Priority | Path | Vztahuje se na |
|---|---|---|
| 1 | Pravidla pro privátní koncové body (Private Link) | Provoz směřující na konkrétní cloudem spravovaný prostředek, který má pravidlo privátního koncového bodu. |
| 2 | AWS: koncové body brány pro Amazon S3 a DynamoDB. Azure: koncové body služby. | Provoz, který odpovídá těmto endpointům, zůstává v páteřní síti poskytovatele cloudových služeb a nemůže být přesměrován bránou. |
| 3 | Brána v privátní síti | Cílové adresy, které nakonfigurujete v režimu SPECIFIC_DESTINATIONS, nebo veškerý zbývající odchozí provoz v režimu ALL_TRAFFIC. |
| 4 | Výchozí odchozí přenos Azure Databricks serverless | Veškerý ostatní odchozí provoz. |
Koncové body služby Azure dosahují pouze na veřejně přístupné prostředky Azure PaaS. Nepokrývají pouze soukromé zdroje. Ukládání blob vždy prochází cestou Azure service endpointu a nelze jej přepsat privátní síťovou bránou.
Privátní síťová brána funguje s vaší stávající serverless sítí následovně:
- Znovu použije vaše stávající NCC: Privátní síťová brána znovu použije vaši stávající konfiguraci síťového připojení (NCC) místo zavádění nového objektového modelu. NCC je objekt na úrovni účtu, který spravuje serverless síť. Poté, co v rámci NCC vytvoříte privátní síťovou bránu a toto NCC připojíte ke svým pracovním prostorům, mohou bezserverové produkty v těchto pracovních prostorech tuto bránu automaticky používat.
-
Řízení odchozího provozu automaticky povoluje cíle brány: Když nakonfigurujete privátní síťovou bránu v režimu
SPECIFIC_DESTINATIONS, Azure Databricks automaticky povolí cíle, které určíte v řízení odchozího provozu bezserverového prostředí. Nemusíte je přidávat do síťové politiky zvlášť. To odpovídá tomu, jak jsou domény přidané jako položky Private Link pro síťový nástroj pro vyrovnávání zatížení automaticky zařazeny na seznam povolených. Pokud je však vaše brána v privátní síti v režimuALL_TRAFFIC, musíte explicitně přidat všechny cíle, ke kterým se chcete přes bránu připojit, do politiky výstupní sítě. Pro více informací viz Co je řízení výstupu bez serveru?. -
Pravidla pro privátní koncové body mají přednost: Pokud existuje pravidlo privátního koncového bodu pro konkrétní zdroj, provoz na tento zdroj vždy používá privátní koncový bod místo brány privátní sítě, a to i v režimu
ALL_TRAFFIC.
Note
Privátní síťová brána se připojuje ke zdrojům ve vašem VNetu a tranzitivně propojeným sítím. Nepřipojuje se ke službám spravovaným v cloudu, ke kterým se lze dostat přes koncové body VPC brány.
Dopravní režimy
Brána směruje provoz v jednom ze dvou režimů, který se nastavuje pomocí traffic_mode při jejím vytvoření.
-
SPECIFIC_DESTINATIONS. Směruje přes bránu pouze názvy DNS, které uvedete vdestinations. Veškerý ostatní provoz se řídí platnými pravidly trasování. Tento režim je doporučován pro většinu případů, protože poskytuje jemné řízení bez ovlivnění nesouvisejícího provozu. -
ALL_TRAFFIC. Směruje veškerý odchozí provoz z bezserverového výpočetního prostředí přes bránu, s výjimkou provozu, který odpovídá konkrétnější trase, například Private Link. Tento režim použijte, když potřebujete, aby veškerý výstup prošel vaším firewallem nebo bezpečnostním zařízením.
Porovnávání cílových přípon je podporováno v režimu SPECIFIC_DESTINATIONS: například zadání mydb.contoso.com se také shoduje s sub.mydb.contoso.com.
Omezení
Během verze Preview platí následující omezení:
- Brána a její podsíť musí být ve stejné oblasti jako NCC.
- Gateway můžete nastavit pomocí konzole účtu, Networking v1 REST API nebo Terraformu.
- Brány Azure podporují úrovně šířky pásma 10, 30, 50 a 100 Gbps. Konzole účtu je zpočátku nastavena na 30 Gbps.
- Brána se připojuje ke zdrojům ve vaší virtuální síti (VNet) a v sítích, které jsou k ní tranzitivně připojené. Nepřipojuje se ke službám hostovaným v cloudu, jako je Azure Data Lake Storage, které používají koncové body služeb.
- Gateway podporuje serverless produkty Azure Databricks Runtime a AI služby.
- NCC podporuje maximálně dvě brány. Brána podporuje maximálně dva DNS resolvery a maximálně 100 destinací.