Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Microsoft Defender for Storage byste měli povolit prostřednictvím předdefinovaných zásad. Tato metoda usnadňuje umožnění ve velkém měřítku. Zajišťuje také, aby se konzistentní zásady zabezpečení použily napříč všemi existujícími a budoucími účty úložiště v rámci definovaného oboru, jako jsou celé skupiny pro správu. Tento přístup udržuje účty úložiště chráněné pomocí Defenderu for Storage podle definované konfigurace vaší organizace.
Tip
Vždy můžete nakonfigurovat konkrétní účty úložiště s vlastními nastaveními, které se liší od nastavení nakonfigurovaných na úrovni předplatného. To znamená, že můžete přepsat nastavení na úrovni předplatného.
Předdefinované zásady Azure
Pokud chcete povolit a nakonfigurovat Defender for Storage ve velkém měřítku pomocí předdefinovaných zásad Azure, postupujte takto:
Přihlaste se k webu Azure Portal a přejděte na řídicí panel Zásad .
V nabídce vlevo vyberte Definice.
V kategorii Security Center vyhledejte a pak vyberte Konfigurovat Microsoft Defender pro úložiště, aby byl povolen.
Tato zásada umožňuje všem funkcím Defenderu pro úložiště: monitorování aktivit, kontrolu malwaru a detekci citlivých dat. Můžete ho získat také tady: Seznam předdefinovaných definic zásad. Pokud chcete povolit zásadu bez konfigurovatelných funkcí, použijte Možnost Konfigurovat základní program Microsoft Defender pro úložiště (jenom monitorování aktivit).
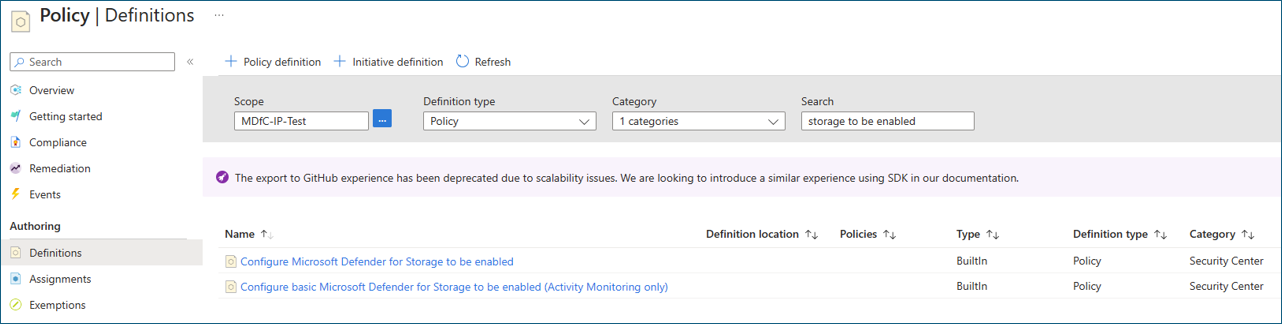
Vyberte zásadu a zkontrolujte ji.
Vyberte a přiřaďte. Zásady můžete doladit, upravit a přidat do nich vlastní pravidla.
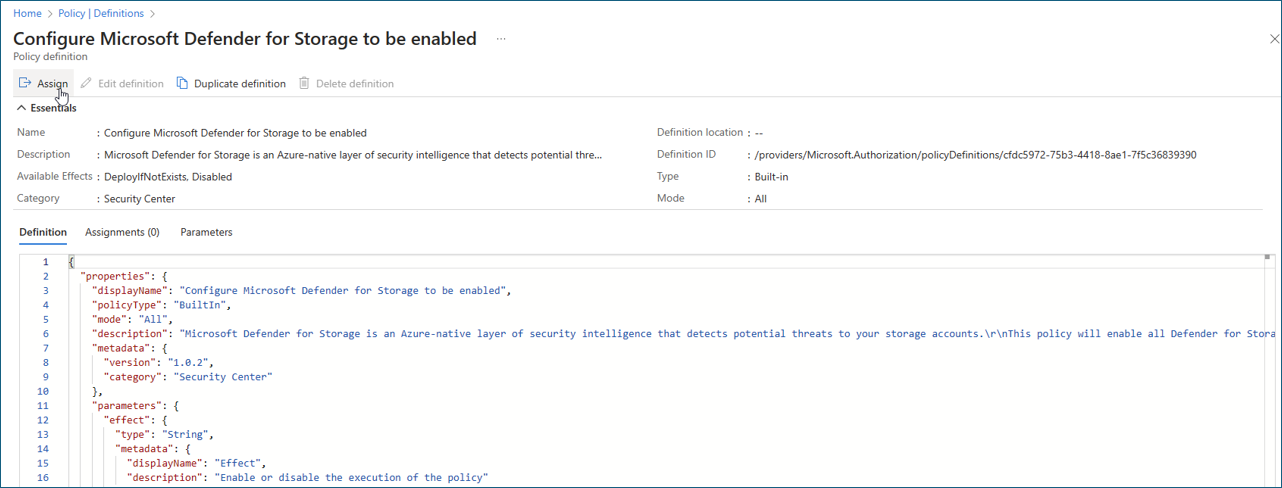
Po dokončení kontroly podrobností o zásadách vyberte Zkontrolovat a vytvořit.
Vyberte Vytvořit a přiřaďte zásadu.
Tip
Kontrolu malwaru můžete nakonfigurovat tak, aby odesílala výsledky kontroly do:
- Vlastní téma služby Azure Event Grid: Pro automatickou odezvu téměř v reálném čase na základě každého výsledku kontroly.
- Pracovní prostor služby Log Analytics: Pro ukládání výsledků každého skenování do centralizovaného úložiště protokolů pro dodržování předpisů a audit.
Přečtěte si další informace o tom, jak nastavit odpověď na výsledky kontroly malwaru.