Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Pro kontrolu nasazování a časování upgradů napříč vaší Azure Kubernetes Service (AKS), Amazon Elastic Kubernetes Service (EKS) a Google Kubernetes Engine (GKE) clustery nainstalujte a konfigurujte senzor Defender for Containers pomocí Helm. Než začnete, ujistěte se, že splňujete všechny předpoklady.
Defender pro kontejnery podporuje více modelů nasazení senzorů, včetně automatického zřizování a instalace založené na Helmu. Nasazení pomocí Helmu vám dává větší kontrolu nad verzováním a načasováním upgradu, ale část provozní práce musíte zajistit sami. Při použití nasazení založeného na Helmu zvažte:
Vylepšení senzorů: Používáním nasazení pomocí helmu spravujete vylepšení senzorů a časování. Automatické poskytování se řídí plány zavedení spravované Microsoftem.
Automatické instalační toky: Když nasadíte senzor pomocí nástroje Helm, přeskočte automatické výzvy a doporučení na portálu Azure, abyste se vyhnuli konfliktům s existujícím nasazením.
Předpoklady
Před instalací senzoru pomocí nástroje Helm splňte následující předpoklady:
Nainstalujte a zpřístupněte ve svém příkazovém prostředí
helmacurl.Pro ověření, že Helm a Curl jsou nainstalované a dostupné před nasazením Defender for Containers, spusťte následující příkazy:
helm version
curl --version
Implementujte všechny požadavky na senzor defenderu pro kontejnery, jak je popsáno v požadavcích na síť senzoru Defenderu.
Povolte Defender for Containers v cílovém předplatném nebo v bezpečnostním konektoru:
- Předplatné Azure: Povolení programu Defender for Containers v AKS pomocí webu Azure Portal
- Amazon Web Services (AWS): Povolte Defender for Containers na AWS (EKS) pomocí portálu Azure
- Google Cloud Platform (GCP): Povolte Defender for Containers na GCP (GKE) pomocí portálu Azure
- Kubernetes s podporou služby Arc: Povolení služby Defender for Containers pro Kubernetes s podporou služby Arc pomocí portálu Azure
Povolte následující součásti plánu Defender pro kontejnery:
- Defender senzor
- Přístup k rozhraní API Kubernetes
Pro prostředí Amazon Web Services (AWS) a Google Cloud Platform (GCP) vymažte automatické nastavení senzoru Defender pro Azure Arc.
Pokud chcete povolit automatické zřizování pro ostatní clustery s podporou Arc v účtu AWS nebo projektu GCP, použijte
ms_defender_e2e_discovery_exclude=trueznačku u clusterů, ve kterých chcete senzor nasadit pomocí Nástroje Helm.Ujistěte se, že vaše prostředí nemá konfliktní přiřazení zásad, která můžou nasadit obecně dostupnou verzi senzoru.
Zkontrolujte přiřazení zásad, která používají následující definice zásad ID, a odeberte všechna konfliktní přiřazení.
64def556-fbad-4622-930e-72d1d5589bf5Pokud chcete zkontrolovat definice zásad, přejděte na Definice zásad na portálu Azure a vyhledejte ID definice zásad.
Instalace chartu Helm
Defender pro kontejnery Helm charty se publikují na mcr.microsoft.com/azuredefender/microsoft-defender-for-containers.
Graf vyžaduje hodnoty identifikátoru clusteru v části global.cloudIdentifiers. Tyto hodnoty můžete zadat buď jako vložené přímo s --set, jak je znázorněno v následujících příkladech, nebo pomocí souboru hodnot.
Pokud chcete nainstalovat nejnovější verzi grafu, použijte základní příkaz Helm install. **
Zadejte požadované global.cloudIdentifiers hodnoty pomocí souboru hodnot nebo přímo pomocí --set, jak je uvedeno v příkladech pro konkrétní prostředí:
helm install defender-k8s oci://mcr.microsoft.com/azuredefender/microsoft-defender-for-containers
Publikované verze můžete zobrazit spuštěním následujícího příkazu:
curl https://mcr.microsoft.com/v2/azuredefender/microsoft-defender-for-containers/tags/list
Pokud chcete nainstalovat konkrétní verzi, zahrňte značku verze:
helm install defender-k8s oci://mcr.microsoft.com/azuredefender/microsoft-defender-for-containers:<tag>
Pokud chcete zkontrolovat konfigurovatelné hodnoty grafu, jako jsou příznaky funkcí nebo limity prostředků podů, stáhněte graf a zkontrolujte values.yaml soubor:
helm pull oci://mcr.microsoft.com/azuredefender/microsoft-defender-for-containers
Instalace senzoru pro vaše prostředí:
Pro standardní clustery AKS použijte mdc obor názvů.
Pro automatické clustery AKS použijte kube-system jmenný prostor.
Pokud už váš cluster AKS má existující Defender pro nasazení kontejnerů, zakažte stávající nasazení, jak je popsáno v tématu Konfigurujte Defender pro kontejnery pro Azure a odeberte všechny zbývající prostředky spuštěním následujících příkazů:
kubectl delete crd/policies.defender.microsoft.com || true
kubectl delete crd/policytemplates.defender.microsoft.com || true
kubectl delete crd/runtimepolicies.defender.microsoft.com || true
kubectl delete crd/securityartifactpolicies.defender.microsoft.com || true
kubectl delete ClusterRole defender-admission-controller-cluster-role || true
kubectl delete ClusterRole defender-admission-controller-resource-cluster-role || true
kubectl delete ClusterRoleBinding defender-admission-controller-cluster-role-binding || true
kubectl delete ClusterRoleBinding defender-admission-controller-cluster-resource-role-binding || true
Nainstalujte senzor:
helm install defender-k8s oci://mcr.microsoft.com/azuredefender/microsoft-defender-for-containers \
    --create-namespace --namespace <namespace> \
    --set global.cloudIdentifiers.Azure.subscriptionId="<cluster-subscription-id>" \
    --set global.cloudIdentifiers.Azure.resourceGroupName="<cluster-resource-group>" \
    --set global.cloudIdentifiers.Azure.clusterName="<cluster-name>" \
    --set global.cloudIdentifiers.Azure.region="<cluster-region>"
Nahradit <namespace> :
-
mdcpro standardní clustery AKS. -
kube-systempro automatické clustery AKS.
Ověření instalace
Ověřte instalaci pomocí stejného oboru názvů, který jste použili k instalaci grafu.
helm list --namespace mdc
Pokud STATUS pole ukazuje deployed, instalace byla úspěšná.
Konfigurujte pravidla zabezpečení pro řízené nasazení
Note
Nasazení s bránou Kubernetes je podporováno v automatických clusterech AKS pouze tehdy, když je senzor nainstalován pomocí Helm v oboru názvů kube-system. Nasazení doplňků není v tomto případě podporováno.
Důležité
Při vytváření pravidel se vybrané předplatné může zobrazit jako not supported for Gated deployment. K tomuto stavu dochází, protože jste nainstalovali komponenty Defenderu pro kontejnery pomocí nástroje Helm místo automatické instalace řídicího panelu.
Definujte pravidla zabezpečení pro řízení toho, co můžete nasadit do clusterů Kubernetes. Tato pravidla mohou blokovat nebo prověřovat image kontejnerů, které nesplňují vaše kritéria zabezpečení.
Přihlaste se do Azure Portalu.
Přejděte na Defender for Cloud>Nastaveníenvironmentu.
Vyberte pravidla zabezpečení.
Vyberte Nasazení s kontrolou>Posouzení zranitelností.
Vyberte pravidlo, které chcete upravit, nebo vyberte + Přidat pravidlo a vytvořte nové pravidlo.
Zpracování existujících doporučení
Důležité
Pokud senzor nainstalujete pomocí Helm, nevyužívejte doporučení služby Defender for Cloud k instalaci profilu Defender nebo rozšíření Arc pro stejný cluster. Řešení těchto doporučení může vést ke konfliktnímu nasazení.
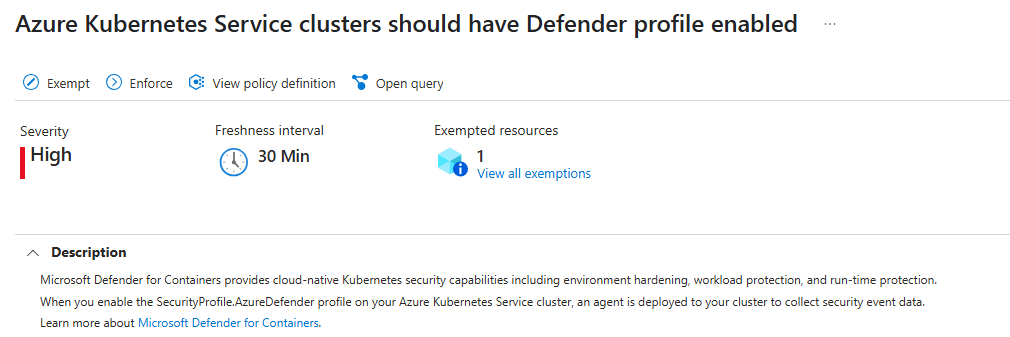
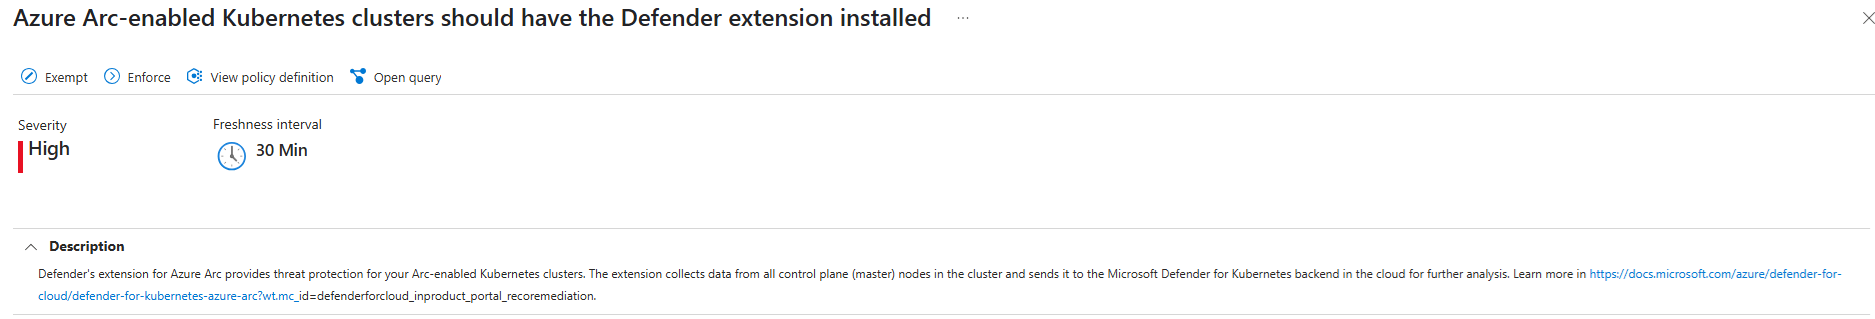
V závislosti na typu nasazení se můžou v Defender for Cloud stále zobrazovat následující doporučení. Prohlédněte si je, abyste ověřili, že se vztahují k tokům automatického nasazení, a pak je ignorujte u clusterů, do kterých jste nasazovali pomocí Helmu.
Azure: Clustery Azure Kubernetes Service by měly mít povolený profil Defenderu – Microsoft Azure
Clustery Kubernetes s podporou Arc: clustery Kubernetes s podporou Azure Arc by měly mít nainstalované rozšíření Defender - Microsoft Azure
Aktualizace existujícího nasazení založeného na systému Helm
Při nasazení pomocí Helmu spravujete aktualizace senzorů. Defender for Cloud je automaticky nepoužije.
Spuštěním následujícího příkazu aktualizujte existující nasazení založené na Helmu. Použijte obor názvů, který jste použili při instalaci.
helm upgrade defender-k8s \
    oci://mcr.microsoft.com/azuredefender/microsoft-defender-for-containers \
    --namespace <namespace> \
    --reuse-values
Nahraďte <namespace> jmenným prostorem, který jste použili při instalaci.
Tento --reuse-values parametr uchovává vaše stávající vlastní hodnoty během upgradu.
Pro <namespace> použití:
-
mdcpro standardní clustery AKS, EKS a GKE. -
kube-systempro automatické clustery AKS.
Pokud upgrade selže kvůli konfliktům prostředků, přidejte do příkazu upgrade následující možnosti:
--server-side=true --resolve-conflicts