Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Monitorování integrity souborů v programu Defender for Servers Plan 2 používá agenta Microsoft Defender for Endpoint ke shromažďování dat z počítačů podle pravidel shromažďování.
Předchozí verze monitorování integrity souborů používala pro sběr dat agenta Log Analytics, známého také jako Microsoft Monitoring Agent (MMA) nebo Azure Monitor Agent (AMA). Tento článek popisuje, jak migrovat předchozí verze MMA a AMA na novou verzi monitorování integrity souborů, která využívá agenta Microsoft Defender for Endpoint.
Předpoklady
- Abyste mohli používat monitorování integrity souborů, musíte povolit Defender for Servers Plan 2.
- Migrace je relevantní, pokud je monitorování integrity souborů aktuálně povolené pomocí MMA nebo AMA.
- Počítače chráněné programem Defender for Servers Plan 2 musí spouštět agenta Microsoft Defenderu for Endpoint. Pokud chcete zkontrolovat stav agenta na počítačích ve svém prostředí, použijte sešit řídicího panelu Defender for Servers.
Migrujte z MMA
Pokud používáte předchozí verzi monitorování integrity souborů s MMA, můžete migrovat pomocí zkušeností s migrací přímo v produktu. Využitím zážitku z produktu můžete:
- Před migrací si projděte aktuální prostředí.
- Exportujte aktuální pravidla monitorování integrity souborů, která používají MMA v pracovním prostoru služby Log Analytics.
- Migrace na nové prostředí, pokud je aktivní Defender for Servers Plan 2.
Než začnete
Všimněte si, že:
Nástroj pro migraci můžete spustit jenom jednou pro každé předplatné. Nemůžete ho spustit znovu a migrovat pravidla z více pracovních prostorů ve stejném předplatném.
Migrace v rámci produktu vyžaduje oprávnění správce zabezpečení k cílovému předplatnému a oprávnění vlastníka v cílovém pracovním prostoru služby Log Analytics.
Nástroj pro migraci vám umožní přenést existující monitorovací pravidla do nového prostředí.
Nemůžete migrovat vlastní a starší předdefinovaná pravidla, která nejsou součástí nového prostředí, ale můžete je exportovat do souboru JSON.
Nástroj pro migraci zobrazí seznam všech počítačů v předplatném, nejen těch, které jsou nasazené k monitorování integrity souborů pomocí MMA.
- Starší verze vyžaduje MMA připojenou k pracovnímu prostoru služby Log Analytics. Počítače chráněné programem Defender for Servers Plan 2, ale nespouštějící MMA, neměly prospěch z monitorování integrity souborů.
- Díky novému prostředí můžou všechny počítače v povoleném oboru využívat monitorování integrity souborů.
I když nové prostředí nepotřebuje agenta MMA, musíte v nástroji pro migraci zadat zdrojový a cílový pracovní prostor.
- Zdrojem je pracovní prostor, ze kterého přenášíte existující pravidla do nového zážitku.
- Cílem je pracovní prostor, kde se zapisují záznamy změn při změně monitorovaných souborů a registrů.
Po povolení nového zážitku na předplatném jsou stroje v povoleném rozsahu pokryty stejnými pravidly monitorování integrity souborů.
Pro vyjmutí jednotlivých strojů z monitorování integrity souborů je depregradujte na Defender for Servers Plan 1 tím, že povolíte Defender for Servers na úrovni zdrojů.
Migrace s využitím prostředí přímo v produktu
Při migraci prostřednictvím prostředí v produktu postupujte podle těchto kroků:
V defenderu pro cloud přejděte na Ochranu> úlohMonitorování integrity souborů.
V bannerové zprávě vyberte Kliknutím sem migrujte prostředí.
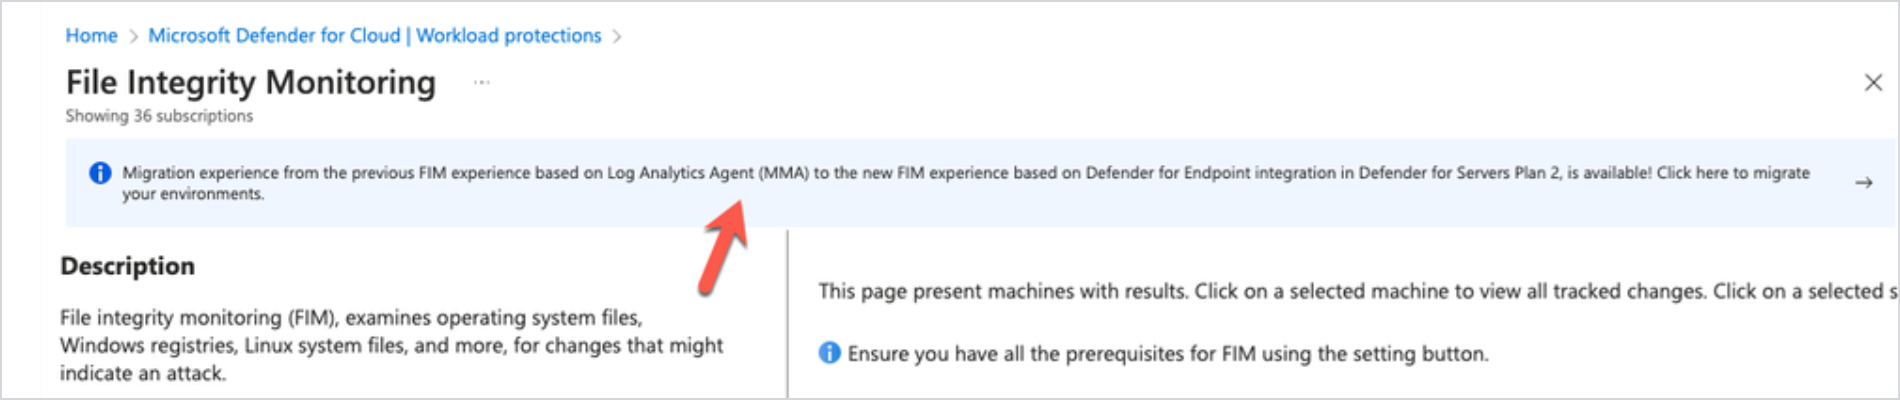
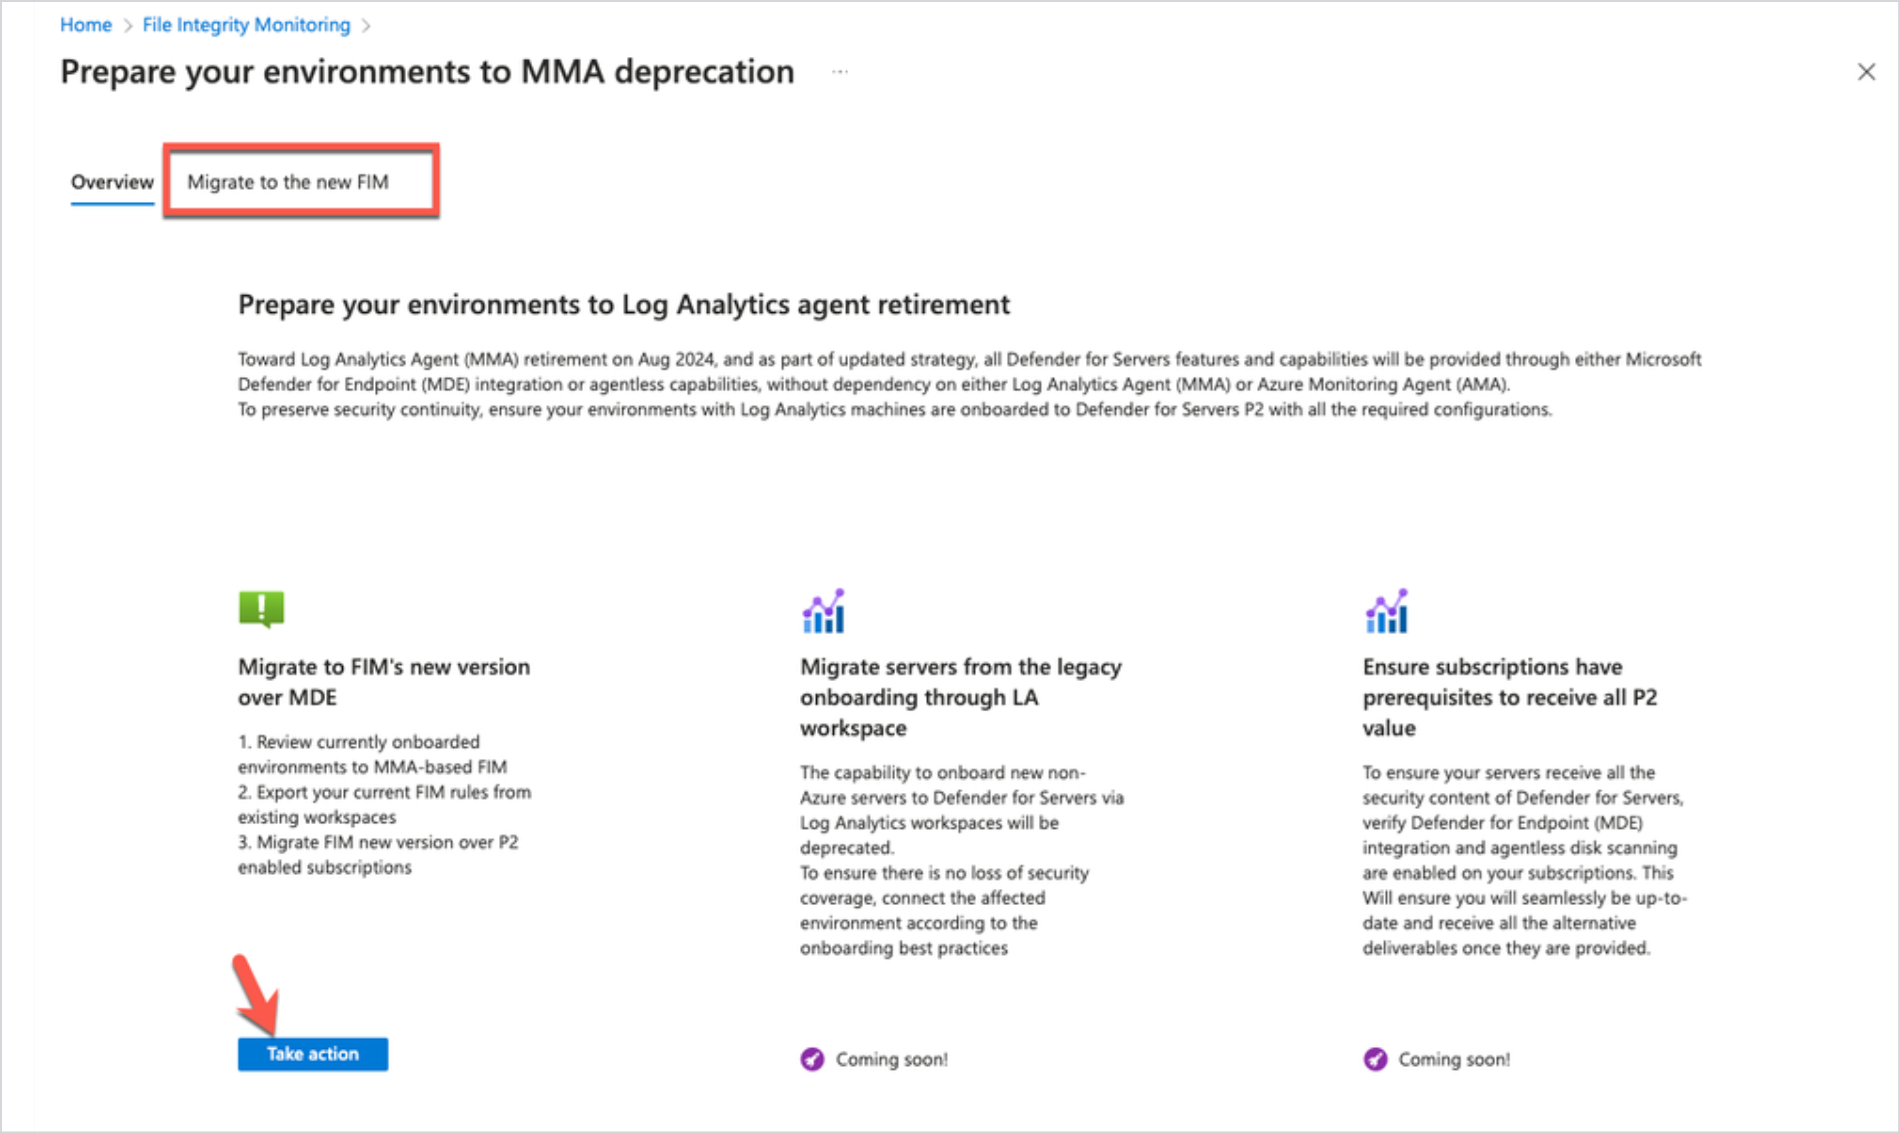
Na stránce Příprava prostředí na vyřazení MMA spusťte migraci.
Na kartě Migrace na nový FIM v části Migrace na novou verzi FIM přes MDE vyberte Provést akci.
Na kartě Migrace na nový FIM uvidíte všechna předplatná, která hostují počítače se zapnutým starším monitorováním integrity souborů.
- Celkový počet počítačů v předplatném zobrazuje všechny virtuální počítače Azure a virtuální počítače s podporou Azure Arc v předplatném.
- Počítače nakonfigurované pro FIM zobrazují počet počítačů s povoleným monitorováním integrity souborů starší verze.
Ve sloupci Akce vedle každého předplatného vyberte Možnost Migrovat.
V části Aktualizace předplatného>Zkontrolujte počítače předplatného, zobrazí se seznam počítačů s povoleným monitorováním integrity starších verzí souborů a jejich souvisejícím pracovním prostorem služby Log Analytics. Vyberte Další.
Na kartě Nastavení migrace vyberte pracovní prostor jako zdroj migrace.
Zkontrolujte konfiguraci pracovního prostoru, včetně registru Windows a souborů Windows/Linuxu. Indikuje, jestli je možné migrovat nastavení a soubory.
Pokud máte soubory a nastavení, které nejde migrovat, vyberte Uložit nastavení pracovního prostoru jako soubor.
V části Zvolit cílový pracovní prostor pro ukládání dat FIM zadejte pracovní prostor služby Log Analytics, do kterého chcete ukládat změny pomocí nového prostředí pro monitorování integrity souborů. Můžete použít stejný pracovní prostor nebo vybrat jiný pracovní prostor.
Vyberte Další.
Na kartě Revize a schválení zkontrolujte souhrn migrace. Výběrem možnosti Migrovat spusťte proces migrace.
Po dokončení migrace je vybrané předplatné odstraněno z migračního průvodce a jsou aplikována pravidla monitorování integrity souborů migrovaných.
Zakázání starší verze řešení MMA
Pokud chcete monitorování integrity souborů pomocí MMA zakázat ručně, postupujte podle těchto kroků.
Odeberte řešení Azure ChangeTracking z pracovního prostoru služby Log Analytics.
Po odebrání se neshromažďují žádné nové události monitorování integrity souborů. Historické události zůstávají uložené v příslušném pracovním prostoru služby Log Analytics v části Change Tracking v
ConfigurationChangetabulce. Události se ukládají podle nastavení uchovávání dat pracovního prostoru.Pokud už na počítačích nepotřebujete MMA, zakažte použití agenta Log Analytics.
- Pokud agenta nepotřebujete na žádných počítačích, vypněte automatické zřizování agentů v předplatném.
- Pro konkrétní stroj odstraňte agenta pomocí nástroje Azure Monitor Discovery and Removal Utility.
Migrace z AMA
Pokud chcete migrovat z monitorování integrity souborů pomocí AMA, postupujte podle těchto kroků.
Odstraňte související pravidla sběru dat (DCR) pro sledování změn souborů.
Chcete-li odebrat související pravidla shromažďování dat pro sledování změn souborů, postupujte podle pokynů v tématech Remove-AzDataCollectionRuleAssociation a Remove-AzDataCollectionRule.
Po odebrání se neshromažďují žádné nové události monitorování integrity souborů. Historické události zůstávají uloženy v příslušném pracovním prostoru pod tabulkou
ConfigurationChangev sekci Sledování změn. Události se ukládají podle nastavení uchovávání dat pracovního prostoru.
Pokud chcete AMA nadále používat pro sledování událostí monitorování integrity souborů, připojte se ručně k příslušnému pracovnímu prostoru a zobrazte změny v tabulce Change Tracking . Použijte následující dotaz KQL k nalezení nedávných změn v registru a konfiguraci souborů za posledních 14 dní:
ConfigurationChange
| where TimeGenerated > ago(14d)
| where ConfigChangeType in ('Registry', 'Files')
| summarize count() by Computer, ConfigChangeType
Pokud chcete pokračovat v onboardingu nového oboru nebo konfiguraci pravidel monitorování, ručněpracujte s pravidly shromažďování dat a přizpůsobte shromažďování dat.