Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Program Defender for Servers v programu Microsoft Defender for Cloud chrání virtuální počítače s Windows a Linuxem, které běží v Azure, Amazon Web Service (AWS), Google Cloud Platform (GCP) a v místních prostředích. Defender for Servers poskytuje doporučení ke zlepšení stavu zabezpečení počítačů a chrání počítače před bezpečnostními hrozbami.
Tento článek vám pomůže nasadit plán Defenderu pro servery.
Note
Po povolení plánu začíná 30denní zkušební období. Toto zkušební období nemůžete zastavit, pozastavit ani prodloužit. Pokud chcete maximálně využít 30denní zkušební verzi, naplánujte si své cíle hodnocení.
Předpoklady
| Požadavek | Details |
|---|---|
| Plánování nasazení | Projděte si průvodce plánováním služby Defender for Servers. Zkontrolujte oprávnění potřebná k nasazení a práci s plánem, zvolte rozsah plánu a nasazení nebo si prohlédněte rozdíly mezi plány Defenderu pro servery a zjistěte, jak se data shromažďují a ukládají. |
| Porovnání funkcí plánu | Seznamte se s funkcemi plánu Defender for Servers a porovnejte je. |
| Zkontrolujte ceny. | Projděte si ceny Defender for Servers na stránce ceny Defender for Cloud. Náklady můžete také odhadnout pomocí kalkulačky nákladů Defender for Cloud. |
| Získání předplatného Azure | Potřebujete předplatné Microsoft Azure. Pokud potřebujete, zaregistrujte si bezplatnou . |
| Zapnutí Defenderu pro cloud | Ujistěte se, že je v předplatném dostupný Defender for Cloud. |
| Připojení počítačů AWS/GCP | Pokud chcete chránit počítače AWS a GCP, připojte účty AWS a projekty GCP k programu Defender for Cloud. Ve výchozím nastavení proces připojení zaregistruje počítače jako virtuální počítače s podporou služby Azure Arc. |
| Připojení zařízení v místním prostředí |
Připojte místní počítače jako virtuální počítače Azure Arc, abyste získali všechny funkce programu Defender for Servers. Pokud místní počítače připojujete přímou instalací agenta Defender for Endpoint místo připojení přes Azure Arc, je k dispozici pouze funkčnost Plánu 1. V programu Defender for Servers Plan 2 získáte kromě funkcí Plánu 1 jenom prémiové funkce správy ohrožení zabezpečení v programu Defender. |
| Kontrola požadavků na podporu | Zkontrolujte požadavky a informace o podpoře Defenderu pro servery. |
| Využití 500 MB bezplatného příjmu dat | Pokud je povolený Defender for Servers Plan 2, je pro konkrétní datové typy k dispozici výhoda bezplatného 500 MB příjmu dat. Informace o požadavcích a nastavení bezplatného příjmu dat |
| Integrace programu Defender | Defender for Endpoint and Defender for Vulnerability Management jsou ve výchozím nastavení integrované v programu Defender for Cloud. Když povolíte Defender for Servers, udělíte souhlas programu Defender for Servers, který plánuje přístup k datům Defenderu for Endpoint související s ohroženími zabezpečení, nainstalovaným softwarem a výstrahami koncových bodů. |
| Povolení na úrovni prostředku | I když doporučujeme povolit Defender for Servers pro předplatné, můžete v případě potřeby povolit Defender for Servers na úrovni prostředků, pro virtuální počítače Azure, servery s podporou Azure Arc a škálovací sady virtuálních počítačů Azure. Plán 1 můžete povolit na úrovni prostředku. Plán 1 a Plán 2 můžete zakázat na úrovni zdrojů. |
Povolte na Azure, AWS nebo GCP
Plán Defenderu pro servery můžete povolit pro předplatné Azure, účet AWS nebo projekt GCP.
Přihlaste se do Azure Portalu.
Vyhledejte a vyberte Microsoft Defender for Cloud.
V nabídce služby Defender for Cloud vyberte možnost Nastavení prostředí.
Vyberte příslušné předplatné Azure, účet AWS nebo projekt GCP.
Na stránce plánů programu Defender přepněte přepínač Servery do polohy Zapnuto.
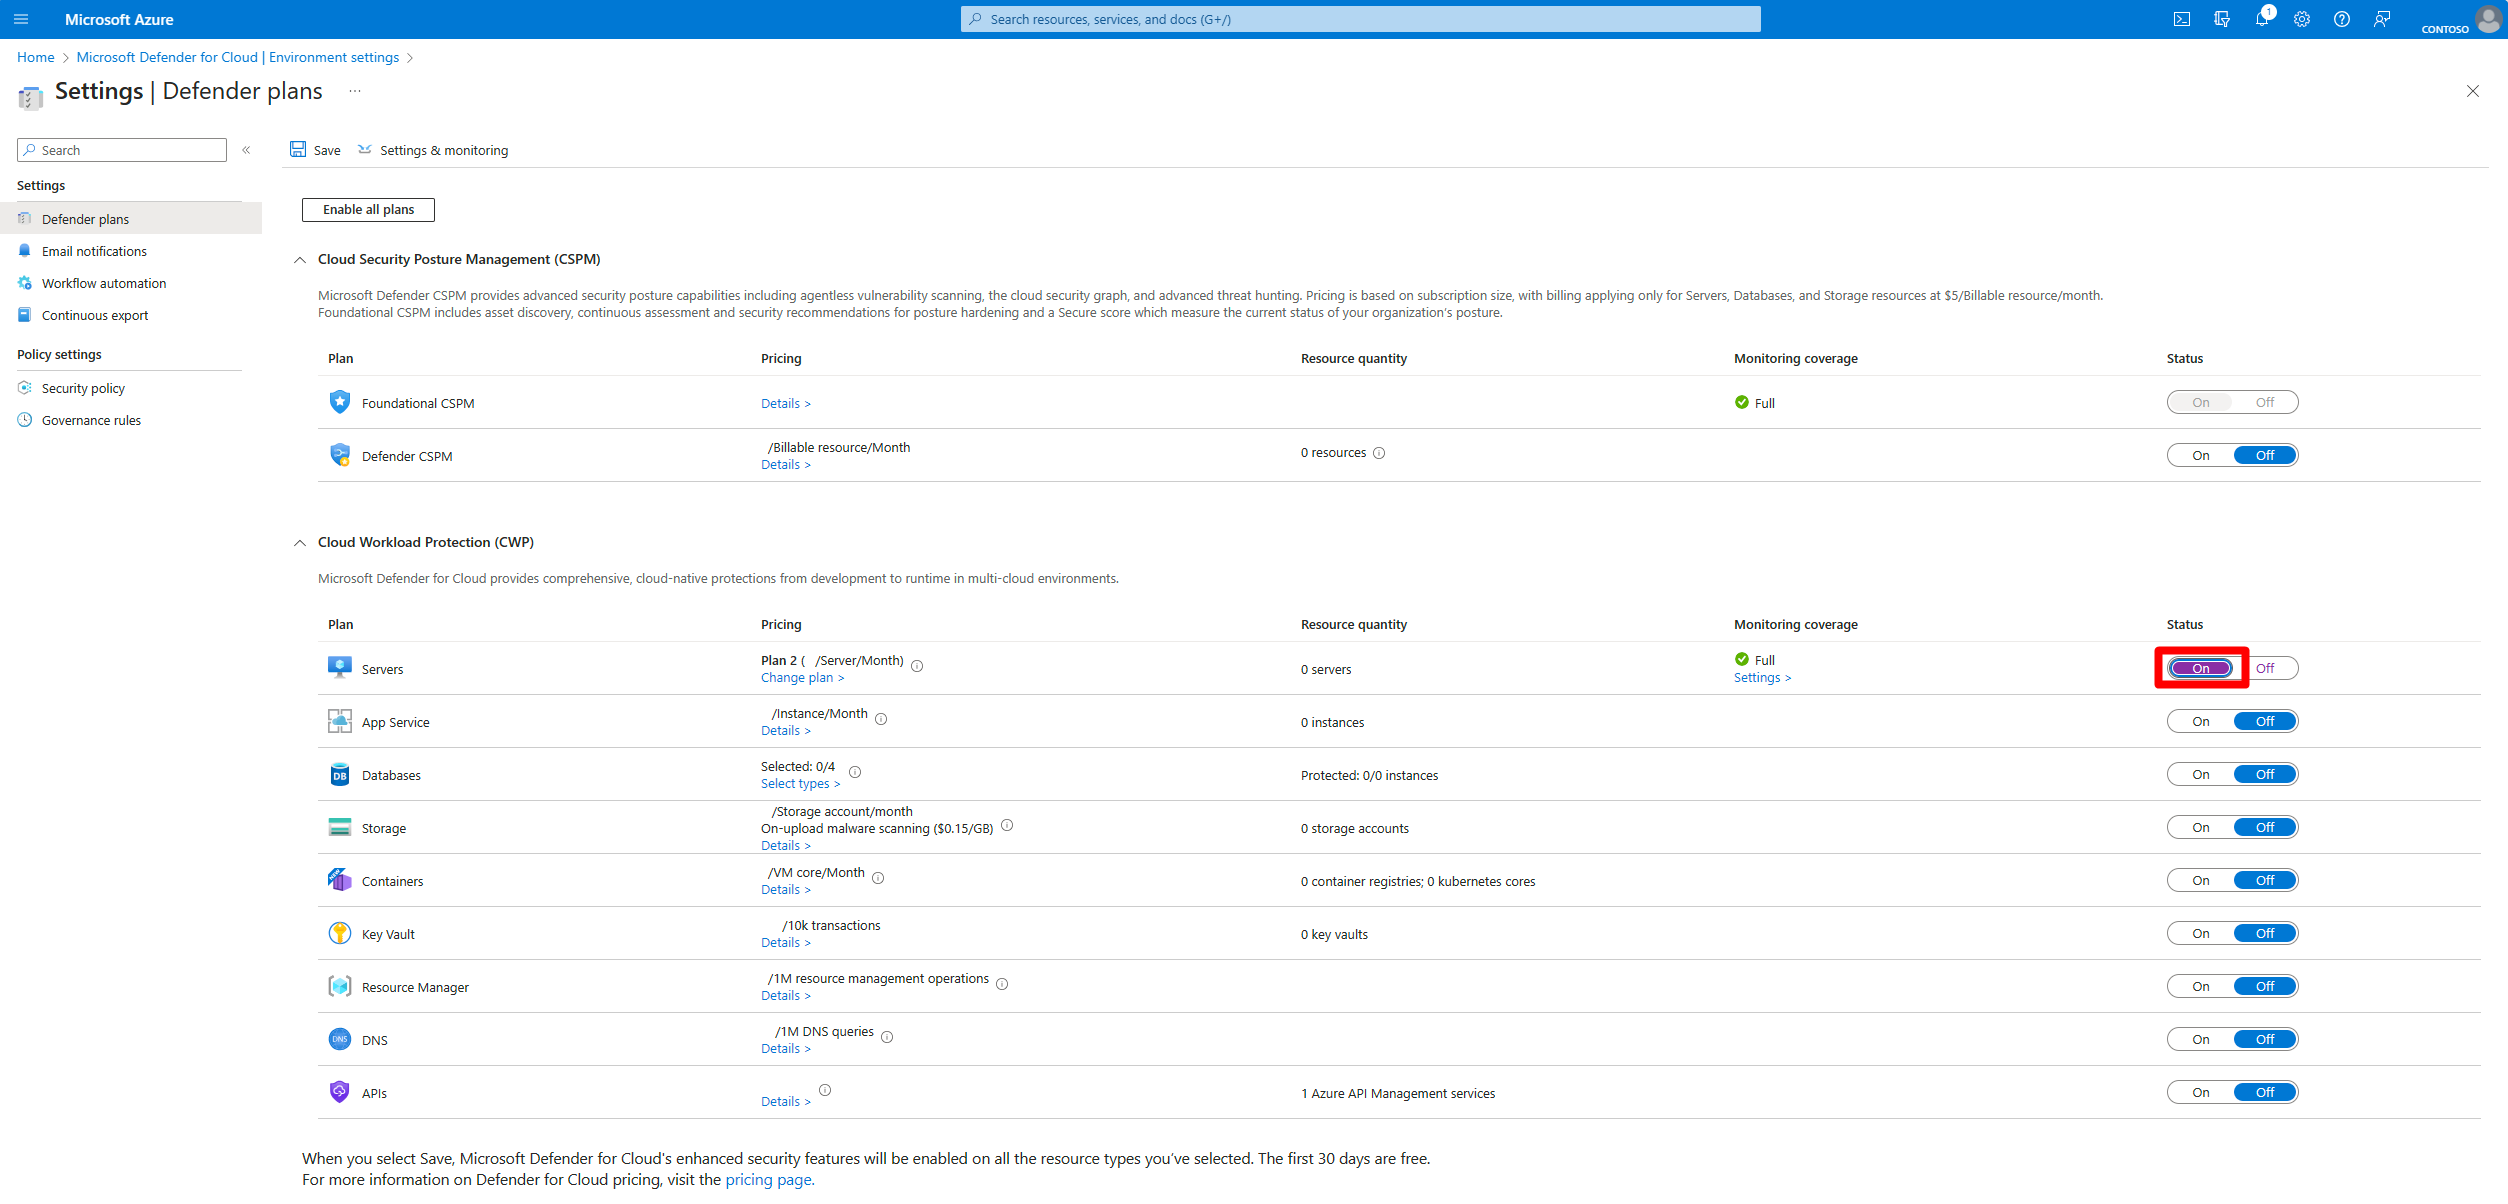
Ve výchozím nastavení se program Defender for Servers Plan 2 zapne. Pokud chcete plán přepnout, vyberte Změnit plány.
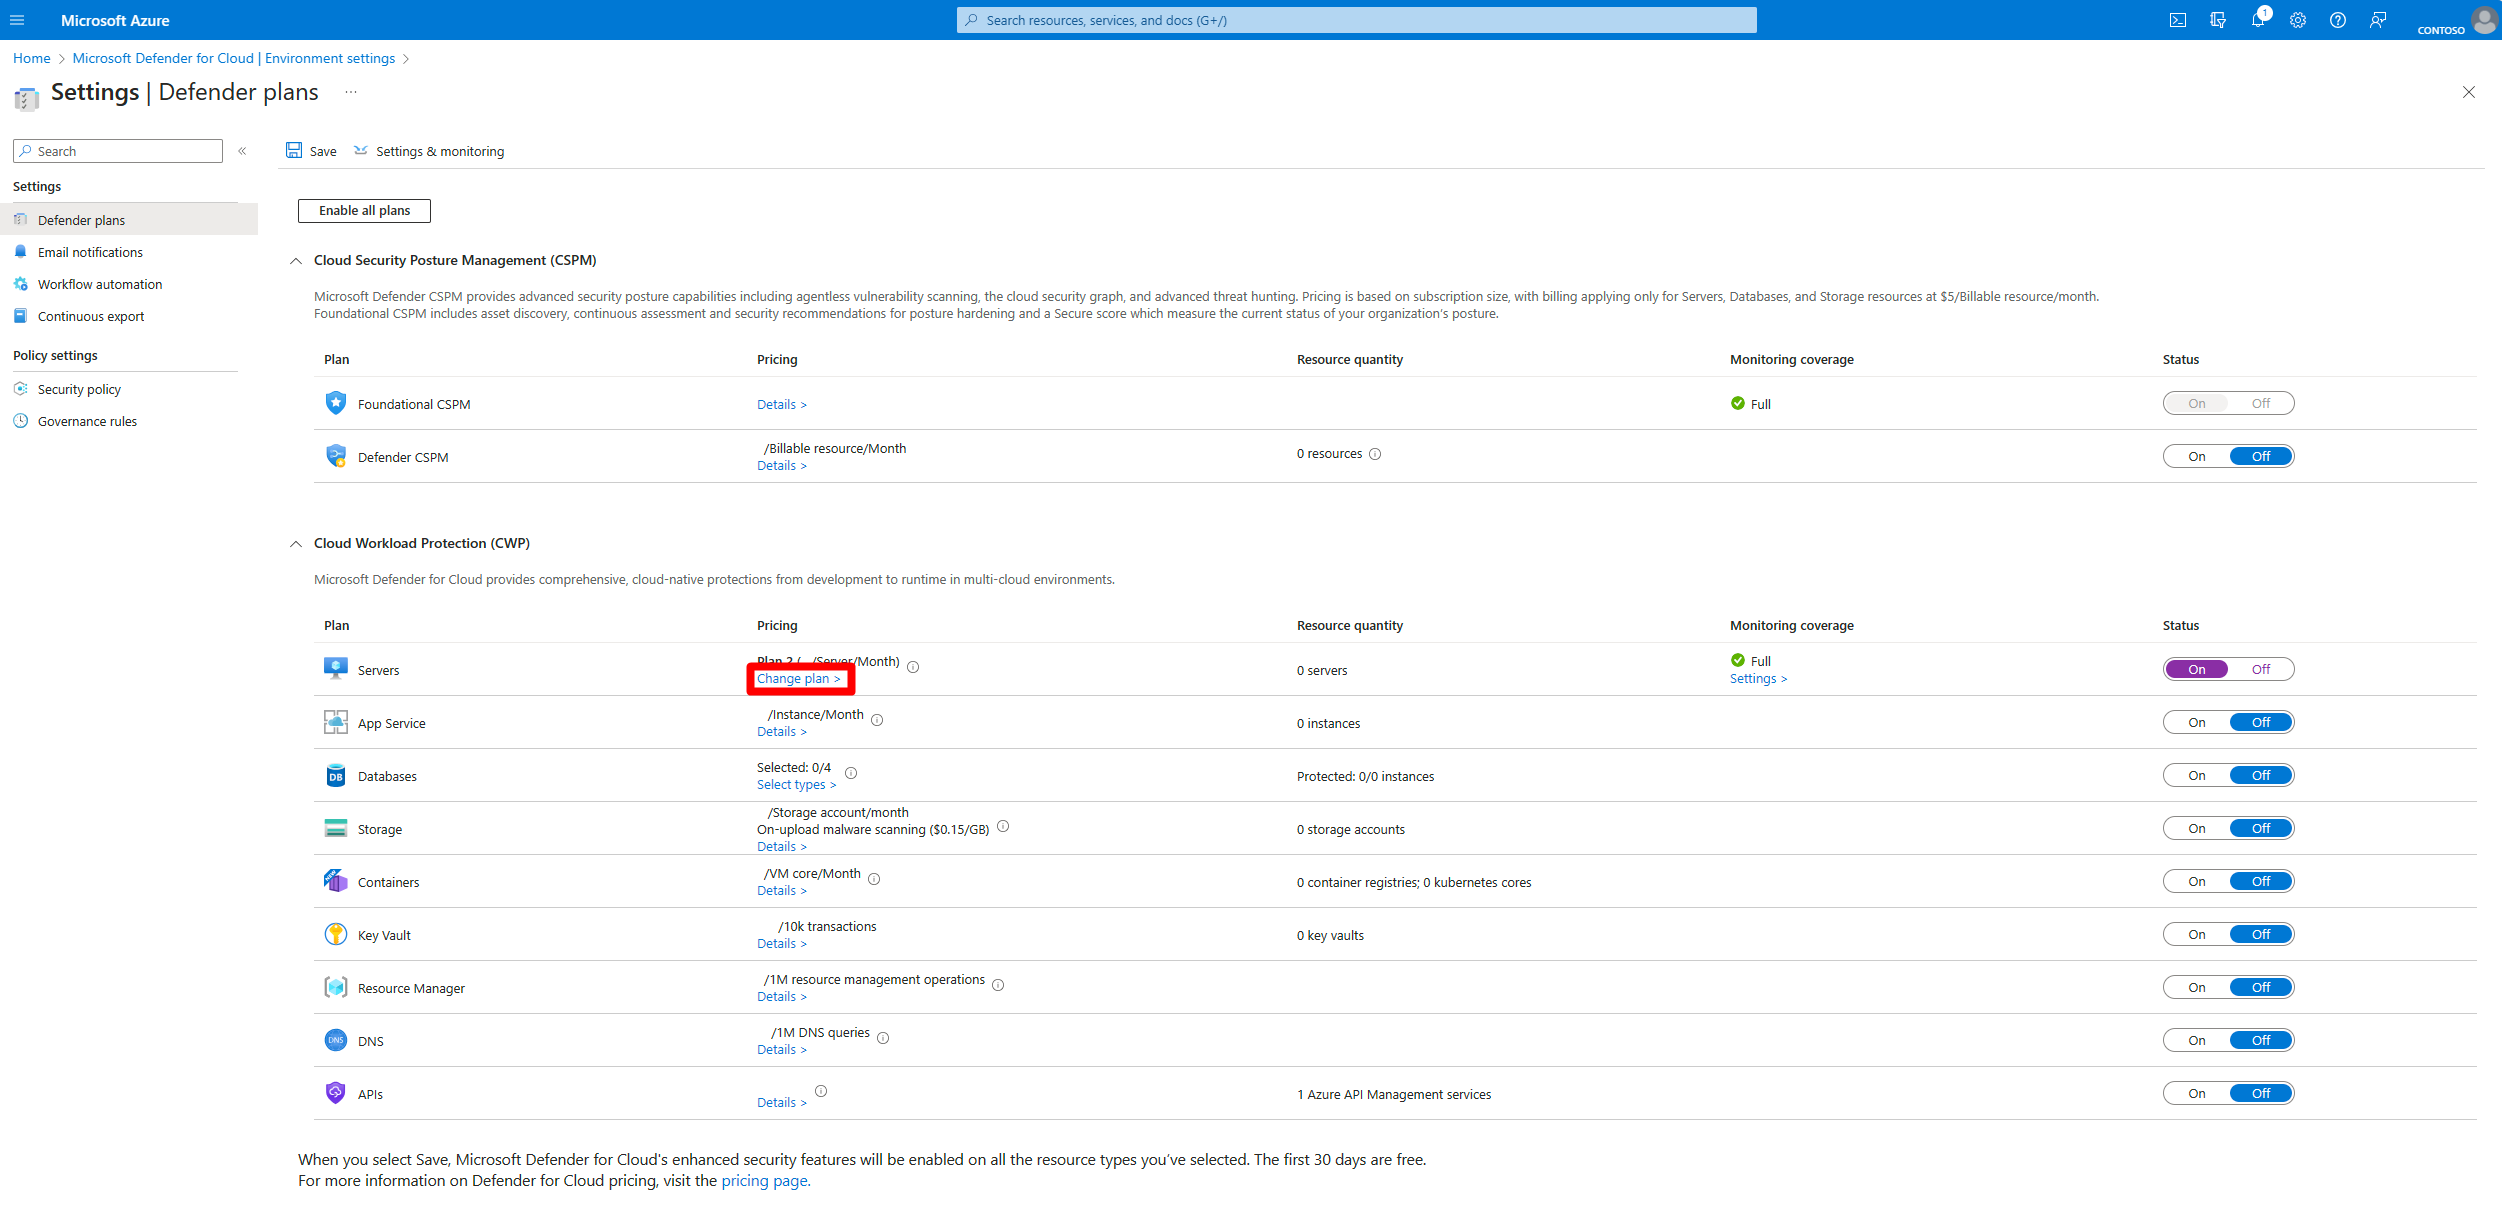
V místním okně vyberte Plán 2 nebo Plán 1.

Vyberte Potvrdit.
Vyberte Uložit.


Po povolení plánu můžete nakonfigurovat funkce plánu tak, aby vyhovovaly vašim potřebám.
Zakázání Defenderu pro servery v předplatném
- V programu Microsoft Defender for Cloud vyberte Nastavení prostředí.
- Přepněte plán do polohy Vypnuto.
Note
Pokud jste v pracovním prostoru služby Log Analytics povolili Defender for Servers Plan 2, musíte ho explicitně zakázat. Uděláte to tak, že přejdete na stránku plánů pracovního prostoru a přepnete přepínač na Vypnuto.
Povolte Defender pro servery na úrovni prostředků
Přestože doporučujeme povolit plán pro celé předplatné Azure, možná budete muset kombinovat plány, vyloučit konkrétní prostředky nebo povolit Defender pro servery jenom na konkrétních počítačích. To provedete tak, že na úrovni prostředku povolíte nebo zakážete Defender for Servers. Než začnete, zkontrolujte možnosti rozsahu nasazení.
Konfigurace na jednotlivých počítačích
Povolte nebo zakažte plán na konkrétních počítačích.
Povolení plánu 1 na počítači pomocí rozhraní REST API
Chcete-li pro počítač povolit Plán 1, vytvořte v Update Pricing požadavek PUT s daným koncovým bodem.
V požadavku PUT nahraďte id předplatného, resourceGroupName a machineName v adrese URL koncového bodu vlastním nastavením.
    PUT
    https://management.azure.com/subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Compute/virtualMachines/{machineName}/providers/Microsoft.Security/pricings/virtualMachines?api-version=2024-01-01
Přidejte tento text požadavku.
{
 "properties": {
"pricingTier": "Standard",
"subPlan": "P1"
  }
}
Zakázání plánu na počítači pomocí rozhraní REST API
Pokud chcete zakázat Defender for Servers na úrovni počítače, vytvořte požadavek PUT s adresou URL koncového bodu.
V požadavku PUT nahraďte id předplatného, resourceGroupName a machineName v adrese URL koncového bodu vlastním nastavením.
    PUT
    https://management.azure.com/subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Compute/virtualMachines/{machineName}/providers/Microsoft.Security/pricings/virtualMachines?api-version=2024-01-01
Přidejte tento text požadavku.
{
 "properties": {
"pricingTier": "Free",
  }
}
Odebrání konfigurace na úrovni prostředků pomocí rozhraní REST API
Pokud chcete odebrat konfiguraci na úrovni počítače pomocí rozhraní REST API, vytvořte požadavek DELETE s adresou URL koncového bodu.
V požadavku DELETE nahraďte id předplatného, resourceGroupName a machineName v adrese URL koncového bodu vlastním nastavením.
    DELETE
    https://management.azure.com/subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Compute/virtualMachines/{machineName}/providers/Microsoft.Security/pricings/virtualMachines?api-version=2024-01-01
Povolení plánu 1 pomocí skriptu
Povolení plánu 1 pomocí skriptu
- Stáhněte a uložte tento soubor jako soubor PowerShellu.
- Spusťte stažený skript.
- Přizpůsobte podle potřeby. Vyberte prostředky podle značky.
- Postupujte podle zbývajících pokynů na obrazovce.
Povolení plánu 1 pomocí služby Azure Policy (na značce prostředků)
- Přihlaste se do portálu Azure a přejděte na řídicí panel Zásady.
- Na řídicím panelu Zásady vyberte v nabídce na levé straně definice .
- V kategorii Security Center – Podrobné ceny vyhledejte a potom vyberte možnost Nakonfigurovat Azure Defender for Servers tak, aby byl povolen (s podplánem „P1“) pro všechny prostředky s vybraným tagem. Tato zásada aktivuje Defender pro plán 1 pro servery na všech prostředcích (virtuální počítače Azure, škálovací sady virtuálních počítačů a servery s podporou služby Azure Arc) v rámci oboru přiřazení.
- Vyberte zásadu a zkontrolujte ji.
- Vyberte Přiřadit a upravte podrobnosti zadání podle svých potřeb.
- Na kartě Parametry zrušte zaškrtnutí políčka Zobrazit pouze parametry, které potřebují zadat nebo zkontrolovat.
- Do pole Název značky zahrnutí zadejte vlastní název značky. Zadejte hodnotu značky do pole Hodnoty značek zahrnutí.
- Na kartě Náprava vyberte Vytvořit úlohu nápravy.
- Upravte všechny podrobnosti, vyberte Zkontrolovat a vytvořit a pak vyberte Vytvořit.
Note
Defender for Servers nevyžaduje žádný konkrétní název značky ani hodnotu pro zařazení nebo vyloučení. Použijte libovolnou značku, kterou si vaše organizace zvolí, a nakonfigurujte Azure Policy nebo skript tak, aby tomu odpovídaly.
Zakázání plánu pomocí skriptu
- Stáhněte a uložte tento skript jako soubor PowerShellu.
- Spusťte stažený skript.
- Přizpůsobte podle potřeby. Vyberte prostředky podle značky.
- Postupujte podle zbývajících pokynů na obrazovce.
Zakázat plán pomocí služby Azure Policy (pro značku prostředku)
- Přihlaste se do portálu Azure a přejděte na řídicí panel Zásady.
- Na řídicím panelu Zásady vyberte v nabídce na levé straně definice .
- V kategorii Security Center – Podrobné ceny vyhledejte a pak vyberte Nakonfigurovat zakázání Azure Defenderu pro servery pro prostředky na úrovni prostředků s vybraným tagem. Tato zásada zakáže Defender for Servers na všech prostředcích (virtuální počítače Azure, škálovací sady virtuálních počítačů a servery s podporou Služby Azure Arc) v rámci oboru přiřazení na základě vámi definované značky.
- Vyberte zásadu a zkontrolujte ji.
- Vyberte Přiřadit a upravte podrobnosti zadání podle svých potřeb.
- Na kartě Parametry zrušte zaškrtnutí políčka Zobrazit pouze parametry, které potřebují zadat nebo zkontrolovat.
- Do pole Název značky zahrnutí zadejte vlastní název značky. Zadejte hodnotu značky do pole Hodnoty značek zahrnutí.
- Na kartě Náprava vyberte Vytvořit úlohu nápravy.
- Upravte všechny podrobnosti, vyberte Zkontrolovat a vytvořit a pak vyberte Vytvořit.
Odebrat konfiguraci u jednotlivých prostředků pomocí skriptu (tag)
- Stáhněte a uložte tento skript jako soubor PowerShellu.
- Spusťte stažený skript.
- Přizpůsobte podle potřeby. Vyberte prostředky podle značky.
- Postupujte podle zbývajících pokynů na obrazovce.
Zobrazení aktuálního pokrytí
Defender for Cloud poskytuje přístup k sešitům prostřednictvím sešitů Azure. Sešity jsou konfigurovatelné sestavy, které poskytují přehled o vaší bezpečnostní pozici.
Sešit pokrytí vám pomůže pochopit aktuální pokrytí tím, že ukazuje, které plány jsou povolené pro vaše předplatná a prostředky.
Další kroky
Pokud jste povolili Defender for Servers Plan 2, využijte výhodu bezplatného příjmu dat.
Po povolení programu Defender for Servers Plan 2 povolte monitorování integrity souborů.