Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Správci IT v organizacích můžou chtít řídit určité aspekty dev tunnelů, aby dosáhli konzistence nebo dodržování předpisů v rámci organizace. Snadným způsobem, jak tuto úroveň řízení provést, je nakonfigurovat a nasadit nastavení zásad skupiny do klientských počítačů.
Vývojové tunely v sadě Visual Studio, předávání portů zabudované do Visual Studio Code, rozšíření Visual Studio Code Remote - Tunnels a devtunnel zásady CLI jsou sloučené v souborech šablon správce (ADMX/ADML) pro vývojové tunely.
V tomto rychlém startu se dozvíte, jak nakonfigurovat a nasadit nastavení zásad skupiny Dev Tunnels v celé organizaci.
Požadavky
- Windows Server 2016, Windows Server 2019, Windows Server 2022, Windows 8.1, Windows 10, Windows 11
- služba Active Directory
- Přístup k editoru místních zásad skupiny
Poznámka:
Tyto zásady platí jenom na počítačích s Windows.
Podporované zásady
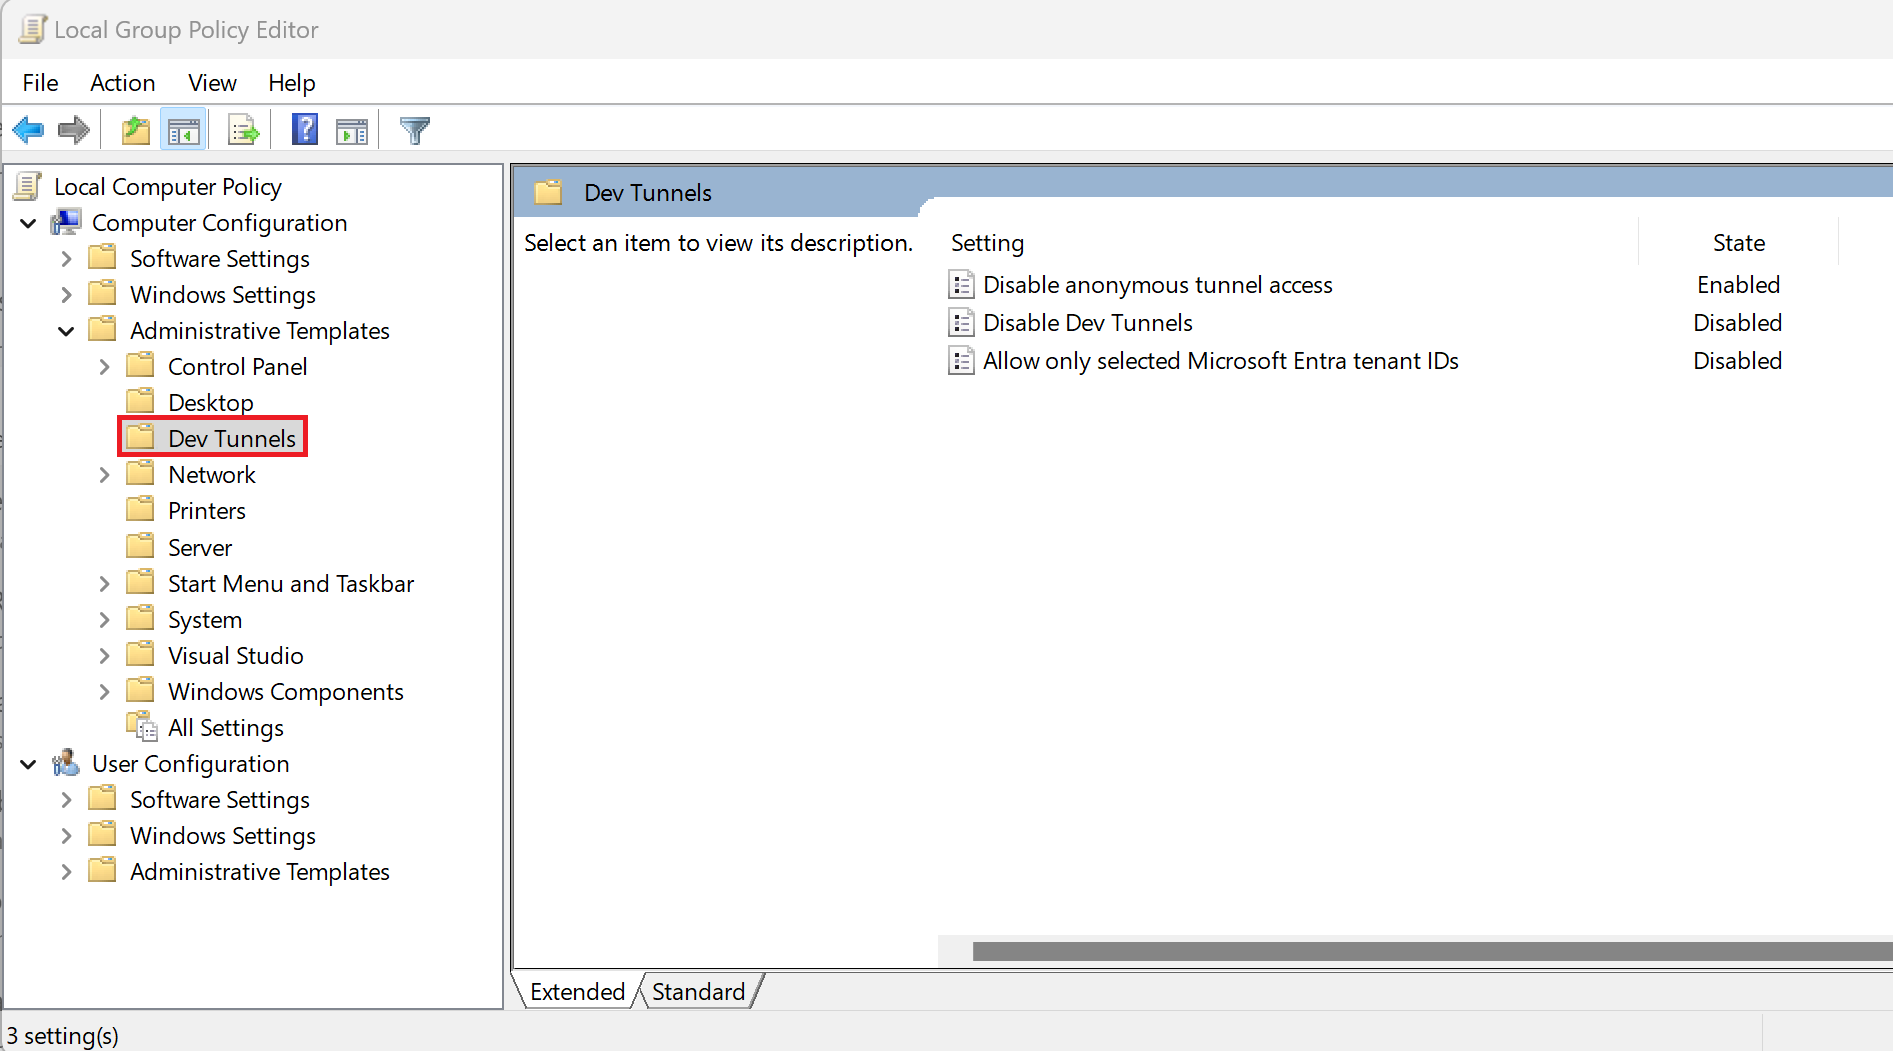
- Zakázat anonymní přístup k tunelu: Zakáže anonymní přístup k tunelu. Povolení této zásady vynucuje uživatelům, aby vybrali buď privátní, nebo organizační přístup k tunelu. To znamená, že se uživatelé nemůžou připojit k existujícímu tunelu s anonymním řízením přístupu, hostovat existující tunel s anonymním řízením přístupu nebo přidávat anonymní přístup k existujícím nebo novým tunelům.
- Zakázat vývojové tunely: Zakázat uživatelům používání služby Dev Tunnels. Všechny příkazy, s několika výjimkami, by měly být odepřeny přístup, když je tato zásada povolená. Výjimky: unset, echo, ping a user.
- Povolit pouze vybraná ID tenanta Microsoft Entra: Uživatelé se musí ověřit v rámci daného seznamu tenantů pro přístup do Dev Tunnels. Při povolování této zásady je možné přidat několik ID tenantů pomocí středníku nebo čárky k oddělení jednotlivých id tenantů. Všem příkazům, s několika výjimkami, by měl být odepřen přístup, pokud je tato zásada aktivována a ID tenanta uživatele není v seznamu povolených ID tenantů. Výjimky: unset, echo, ping a user. Podle kroků v tomto článku vyhledejte ID tenanta Microsoft Entra.
Konfigurace zásad pomocí Editoru místních zásad skupiny
Stažení souborů šablon správce
- Přejděte do webu Microsoft Download Center a stáhněte si soubory šablon správce (ADMX/ADML) pro vývojové tunely.
- Přejděte do
C:\Windows\PolicyDefinitionssložky a přidejteTunnelsPolicies.admxsoubor. - Přejděte do
C:\Windows\PolicyDefinitions\en-USsložky a přidejteTunnelsPolicies.admlsoubor.
Použít zásady pomocí Editoru místních zásad skupiny
- Otevřete příkazový řádek a spusťte
gpupdate /force, abyste měli jistotu, že jsou nakonfigurované soubory zásad. - Otevřete Editor místních zásad skupiny systému Windows.
- Přejděte do Konfigurace počítače > Šablony pro správu > Dev Tunnels.
- Použijte požadované změny zásad.