Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Features
Změny v upstreamovém řízení Azure Artifacts
Dříve informační kanály Azure Artifacts zobrazovaly verze balíčků ze všech svých upstreamových zdrojů. Tento upstream zahrnuje verze balíčků původně nabízené do informačního kanálu Azure Artifacts (interně zdrojové) a verze balíčků z běžných veřejných úložišť, jako jsou npmjs.com, NuGet.org, Maven Central a PyPI (externě zdrojové).
Tento sprint představuje nové chování, které poskytuje další zabezpečení privátních informačních kanálů omezením přístupu k externě zdrojovým balíčkům v případě, že jsou balíčky interních zdrojů již k dispozici. Tato funkce nabízí novou vrstvu zabezpečení, která brání neúmyslným využíváním škodlivých balíčků z veřejného registru. Tyto změny nebudou mít vliv na žádné verze balíčků, které se už ve vašem kanálu používají nebo ukládají do mezipaměti.
Další informace o běžných scénářích balíčků, ve kterých potřebujete povolit externě zdrojové verze balíčků spolu s několika dalšími scénáři, kdy není potřeba blokovat veřejné balíčky a jak nakonfigurovat nadřazené chování, najdete v dokumentaci Ke konfiguraci nadřazeného chování – Azure Artifacts | Microsoft Docs
Další kroky
Poznámka:
Tyto funkce se budou zavádět během následujících dvou až tří týdnů.
Přejděte na stránku Azure DevOps a podívejte se.
Jak poskytnout zpětnou vazbu
Rádi bychom slyšeli, co si o těchto funkcích myslíte. Pomocí nabídky nápovědy můžete nahlásit problém nebo poskytnout návrh.
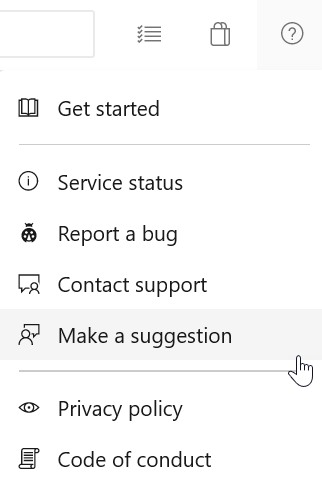
Můžete také získat rady a své otázky zodpovězené komunitou ve službě Stack Overflow.