Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Features
- Omezení rozsahu a životnosti tokenu PAT prostřednictvím zásad tenanta Azure AD
- Podpora zásad podmíněného přístupu pro provoz IPv6
Omezení rozsahu a životnosti tokenu PAT prostřednictvím zásad tenanta Azure AD
Osobní přístupové tokeny (PAT) usnadňují ověřování v Azure DevOps pro integraci s vašimi nástroji a službami. Uniklé tokeny ale můžou ohrozit váš účet a data Azure DevOps a ohrozit tak vaše aplikace a služby.
Obdrželi jsme zpětnou vazbu o tom, že správci nemají potřebné nástroje k omezení oblasti rizik způsobených únikem osobních přístupových tokenů. Na základě této zpětné vazby jsme přidali novou sadu zásad, které je možné použít k omezení rozsahu a životnosti osobních přístupových tokenů (PAT) vaší organizace v Azure DevOps. Tady je postup, jak fungují:
Uživatelé přiřazení k roli správce Azure DevOps v Azure Active Directory můžou přejít na kartu Azure Active Directory v nastavení organizace jakékoli organizace Azure DevOps propojené se službou Azure AD.
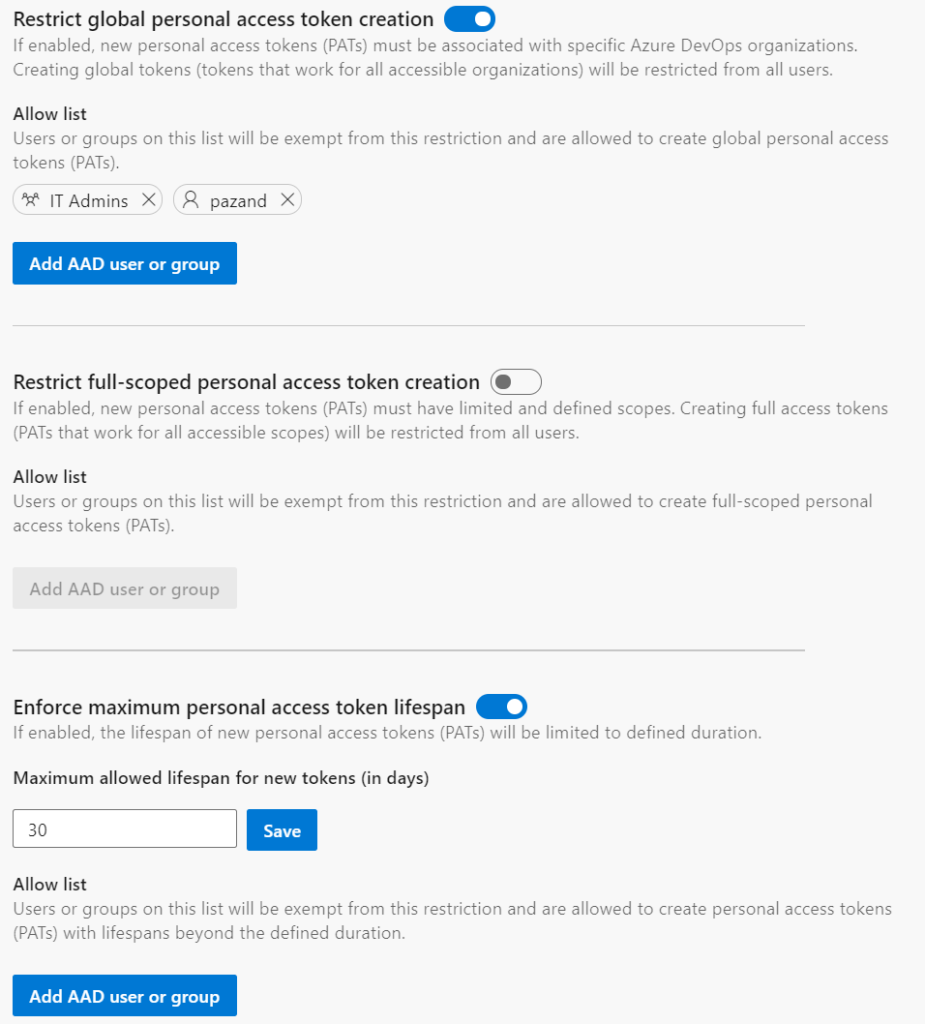
Tady můžou správci:
- omezit vytváření globálních osobních tokenů pro přístup (tokeny, které fungují pro všechny organizace Azure DevOps přístupné uživateli)
- omezení vytváření plně ohraničených osobních přístupových tokenů
- definování maximální životnosti pro nové osobní přístupové tokeny
Tyto zásady se použijí pro všechny nové PAT vytvořené uživateli pro organizace Azure DevOps propojené s Azure AD tenant. Každá ze zásad má seznam povolených uživatelů a skupin, kteří by měli být ze zásad vyloučeni. Seznam uživatelů a skupin v seznamu povolených nebude mít přístup ke správě konfigurace zásad.
Tyto zásady se vztahují pouze na nové osobní přístupové tokeny a nebudou mít vliv na stávající osobní přístupové tokeny, které už byly vytvořeny a používají se. Po povolení zásad však musí být všechny stávající, nyní nevyhovující PATs aktualizovány, aby splňovaly omezení, než mohou být obnoveny.
Podpora zásad podmíněného přístupu pro provoz IPv6
Nyní rozšiřujeme podporu zásad podmíněného přístupu (CAP) tak, aby zahrnovala zásady pro vytváření fencingu IPv6. Jak vidíme, že lidé stále častěji přistupují k prostředkům Azure DevOps na zařízeních z adres IPv6, chceme zajistit, aby vaše týmy byly vybavené tak, aby udělily a odebraly přístup z jakékoli IP adresy, včetně těch, které přicházejí z provozu IPv6.
Další kroky
Poznámka:
Tyto funkce se budou zavádět během následujících dvou až tří týdnů.
Přejděte na stránku Azure DevOps a podívejte se.
Jak poskytnout zpětnou vazbu
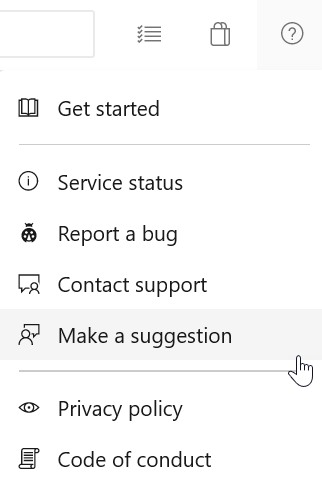
Rádi bychom slyšeli, co si o těchto funkcích myslíte. Pomocí nabídky nápovědy můžete nahlásit problém nebo poskytnout návrh.
Můžete také získat rady a své otázky zodpovězené komunitou ve službě Stack Overflow.