Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Boards
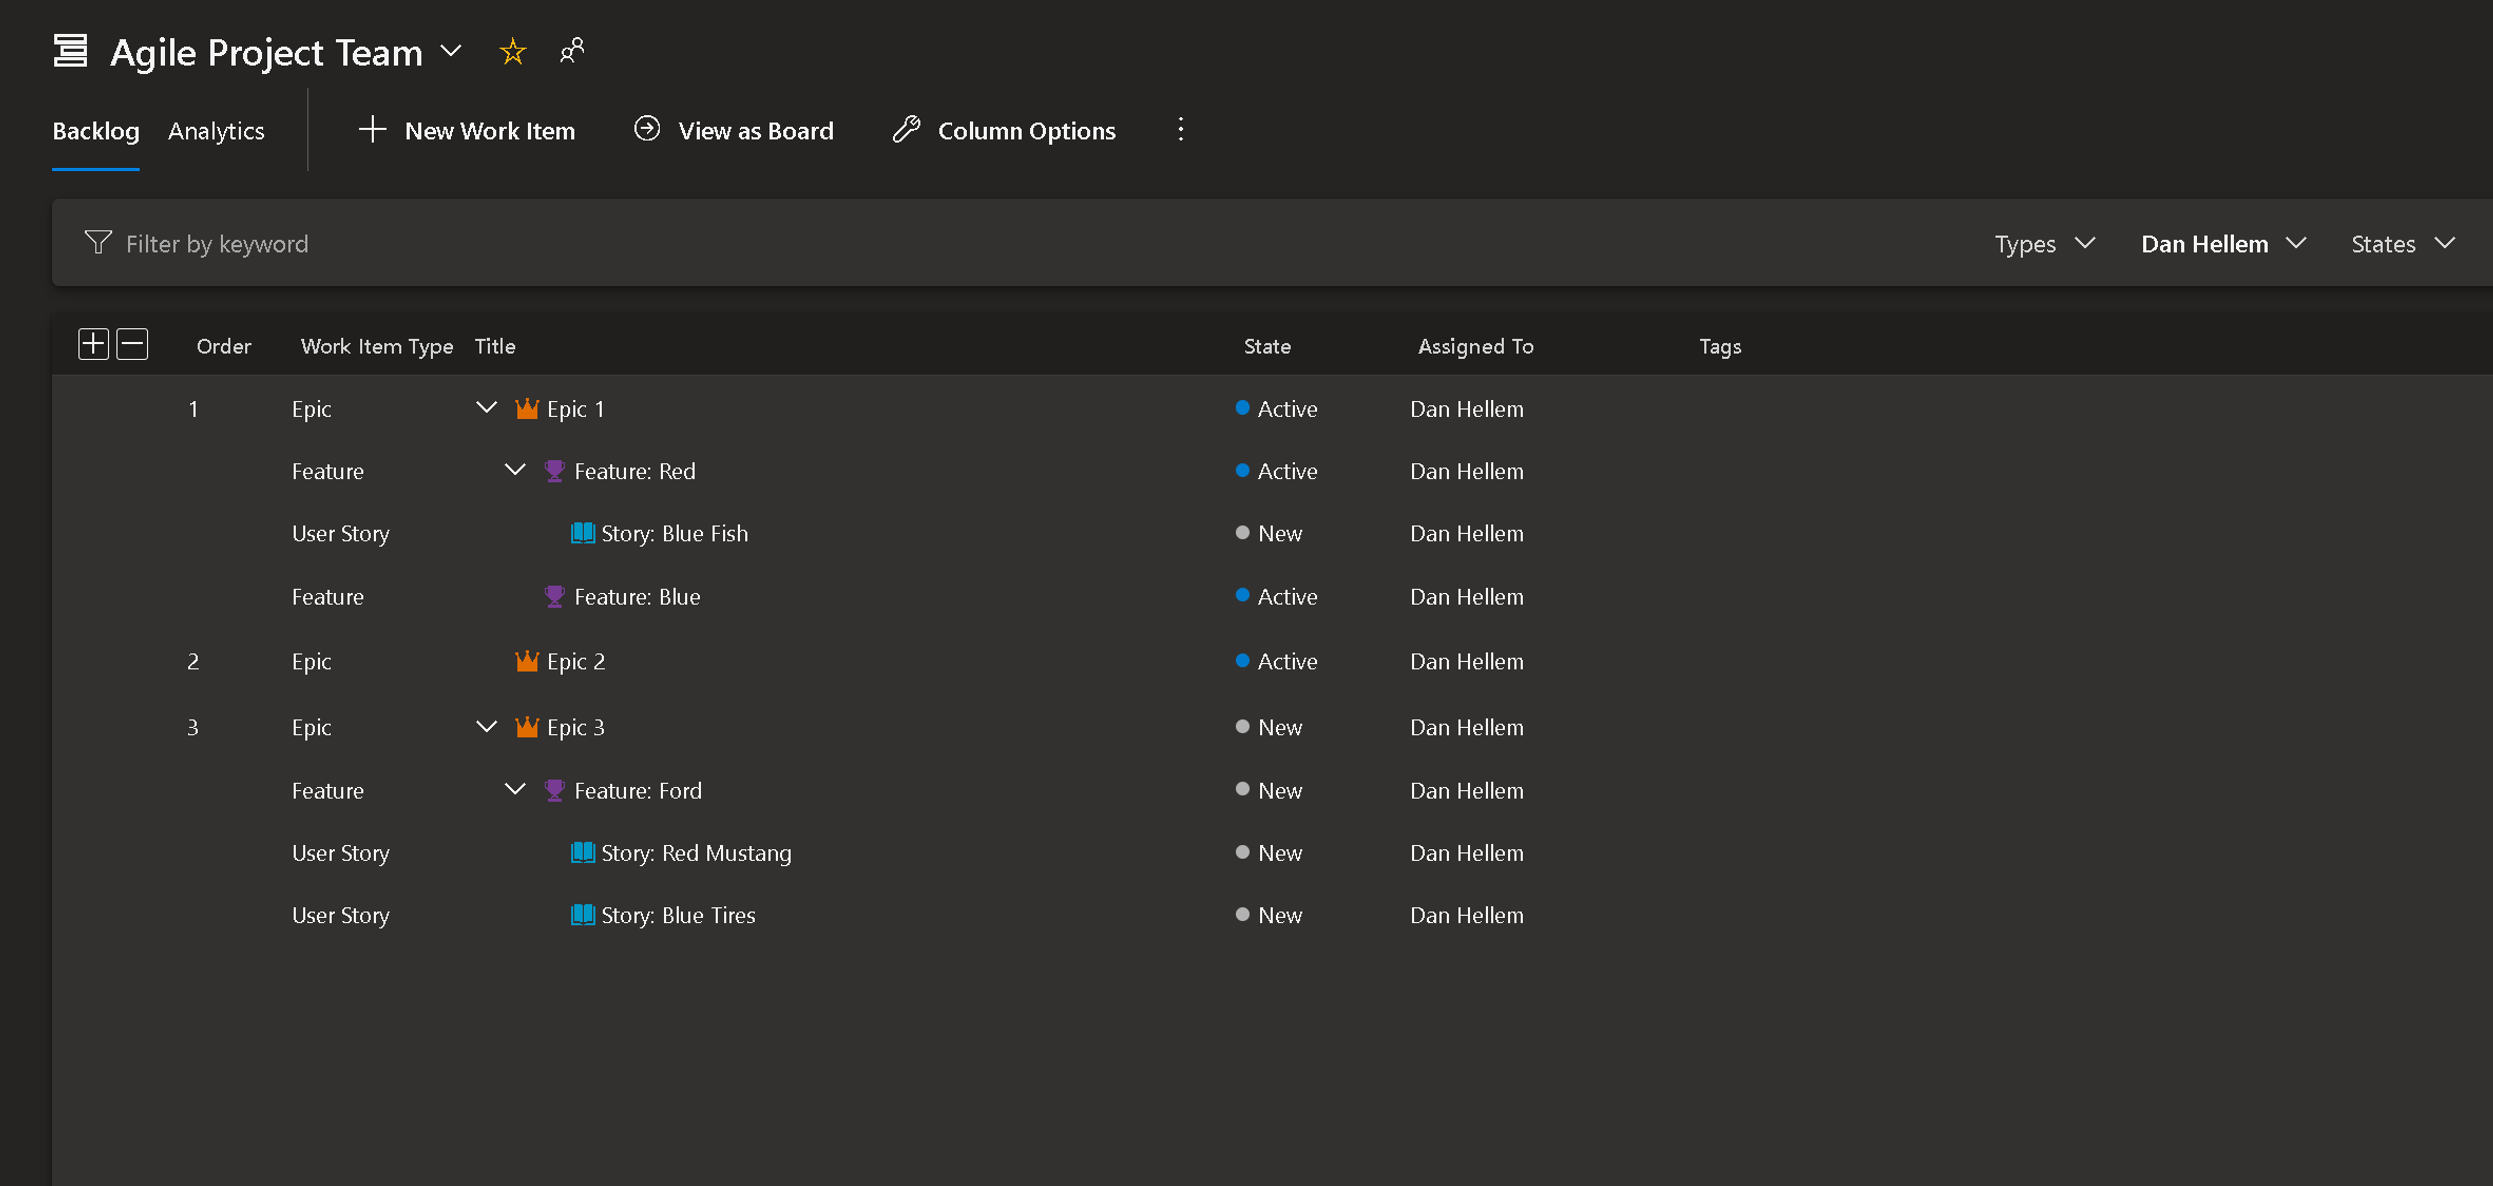
Udržovat hierarchii backlogu při použití filtrů
Jako uživatel chci zachovat stromové zobrazení, i když filtruji backlog tak, abych nepřišla o kontext práce, kterou se snažím uspořádat.
Poznámka:
Tato funkce bude dostupná jenom ve verzi Preview new Boards Hubs.
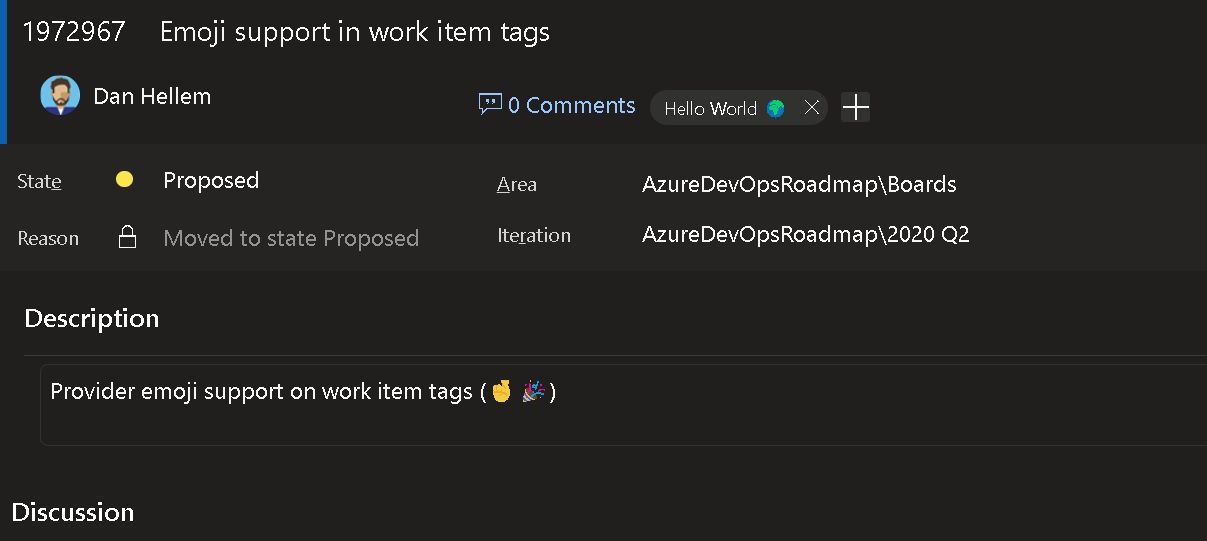
Podpora emoji ve značkách pracovních položek
Jako uživatel chci mít možnost přidat do značek emoji (🤞🎉).
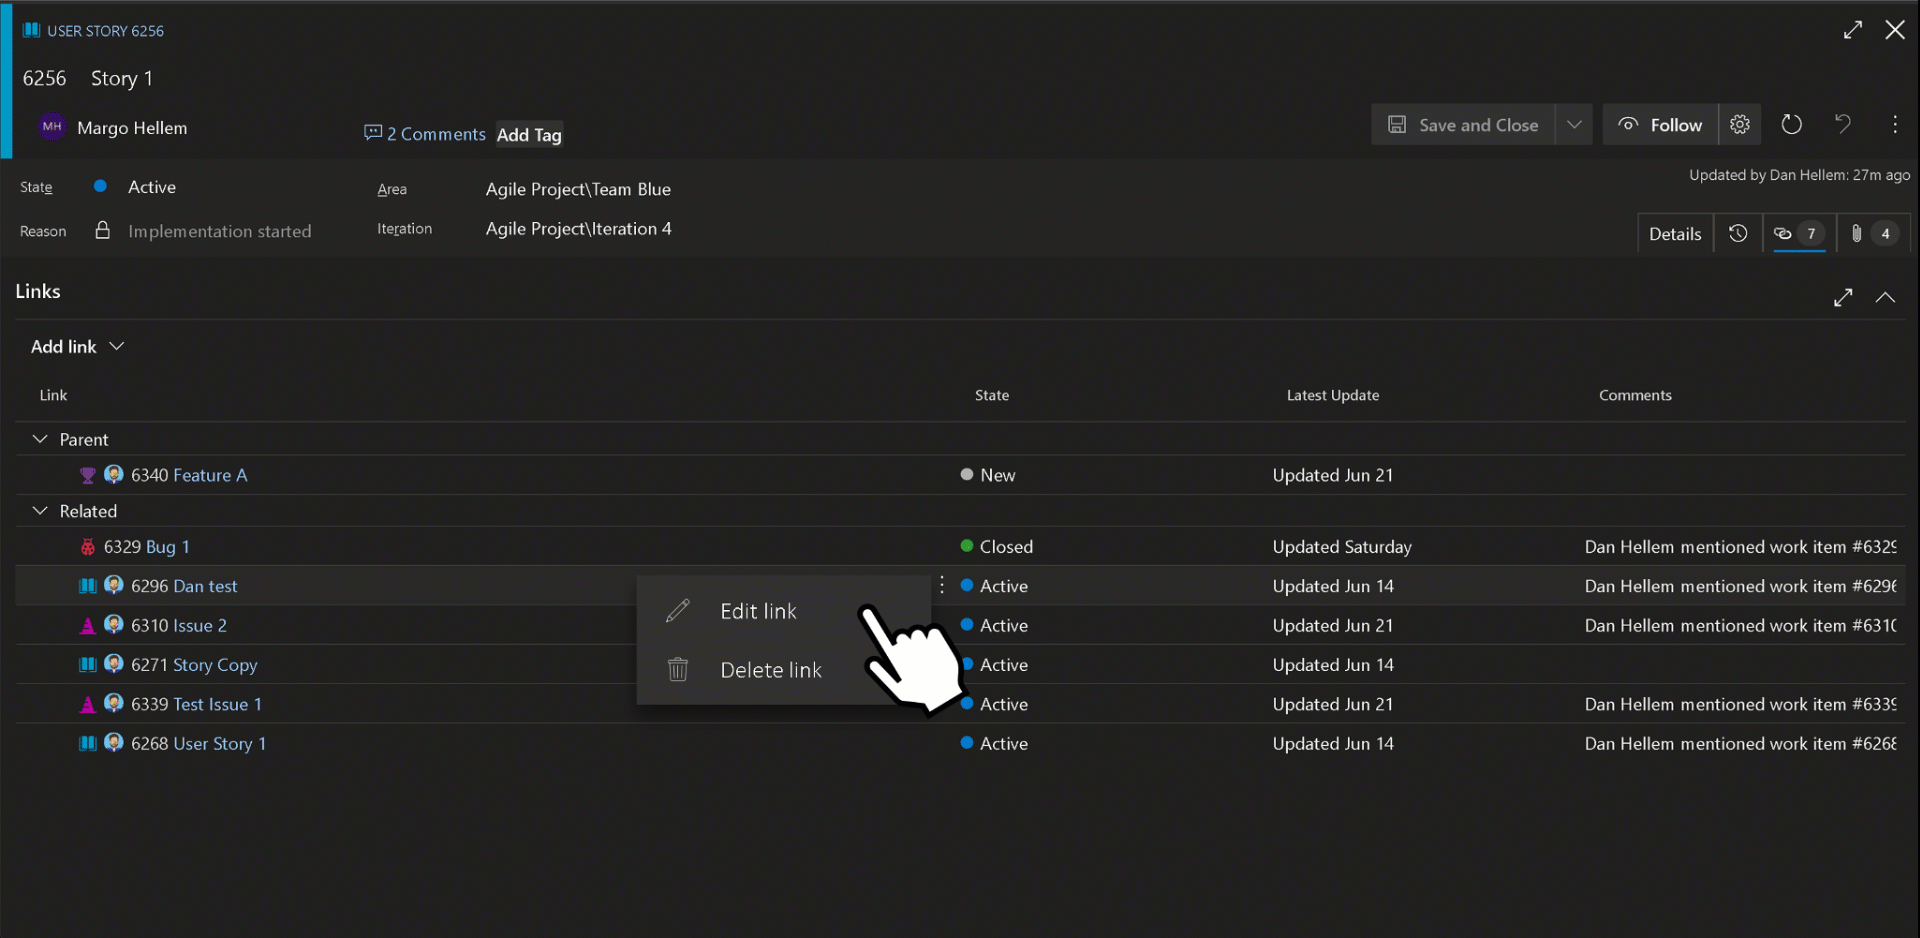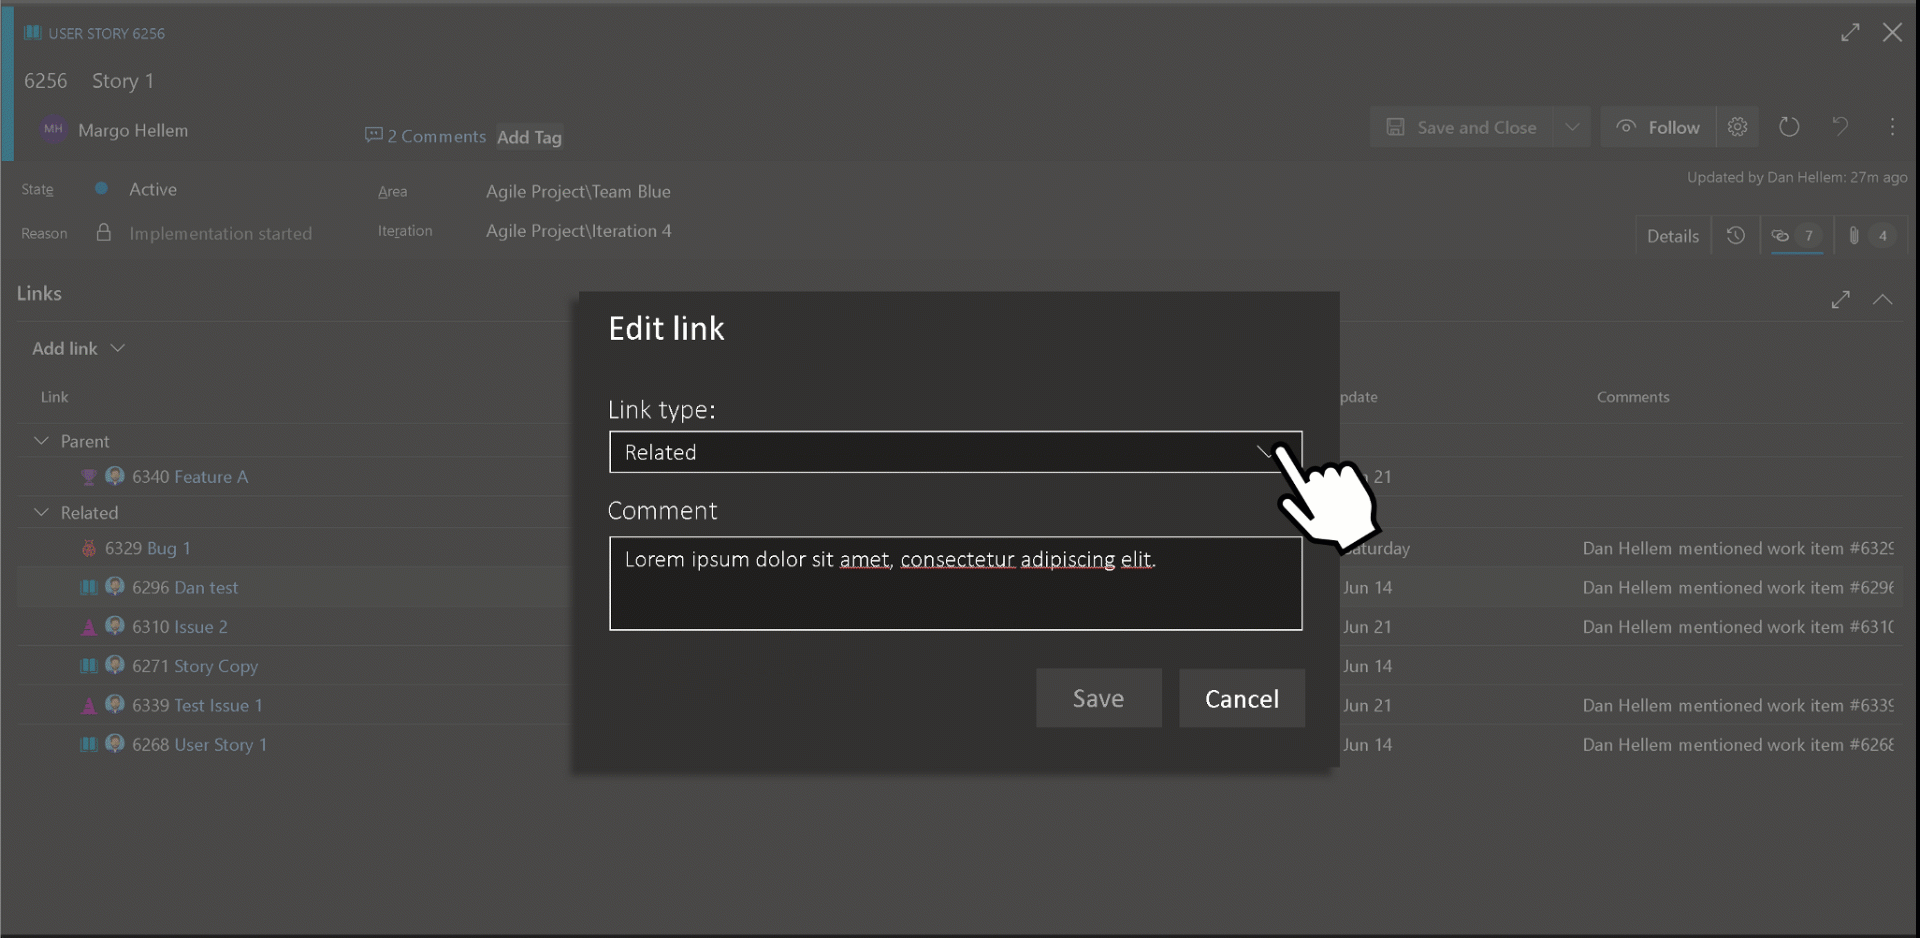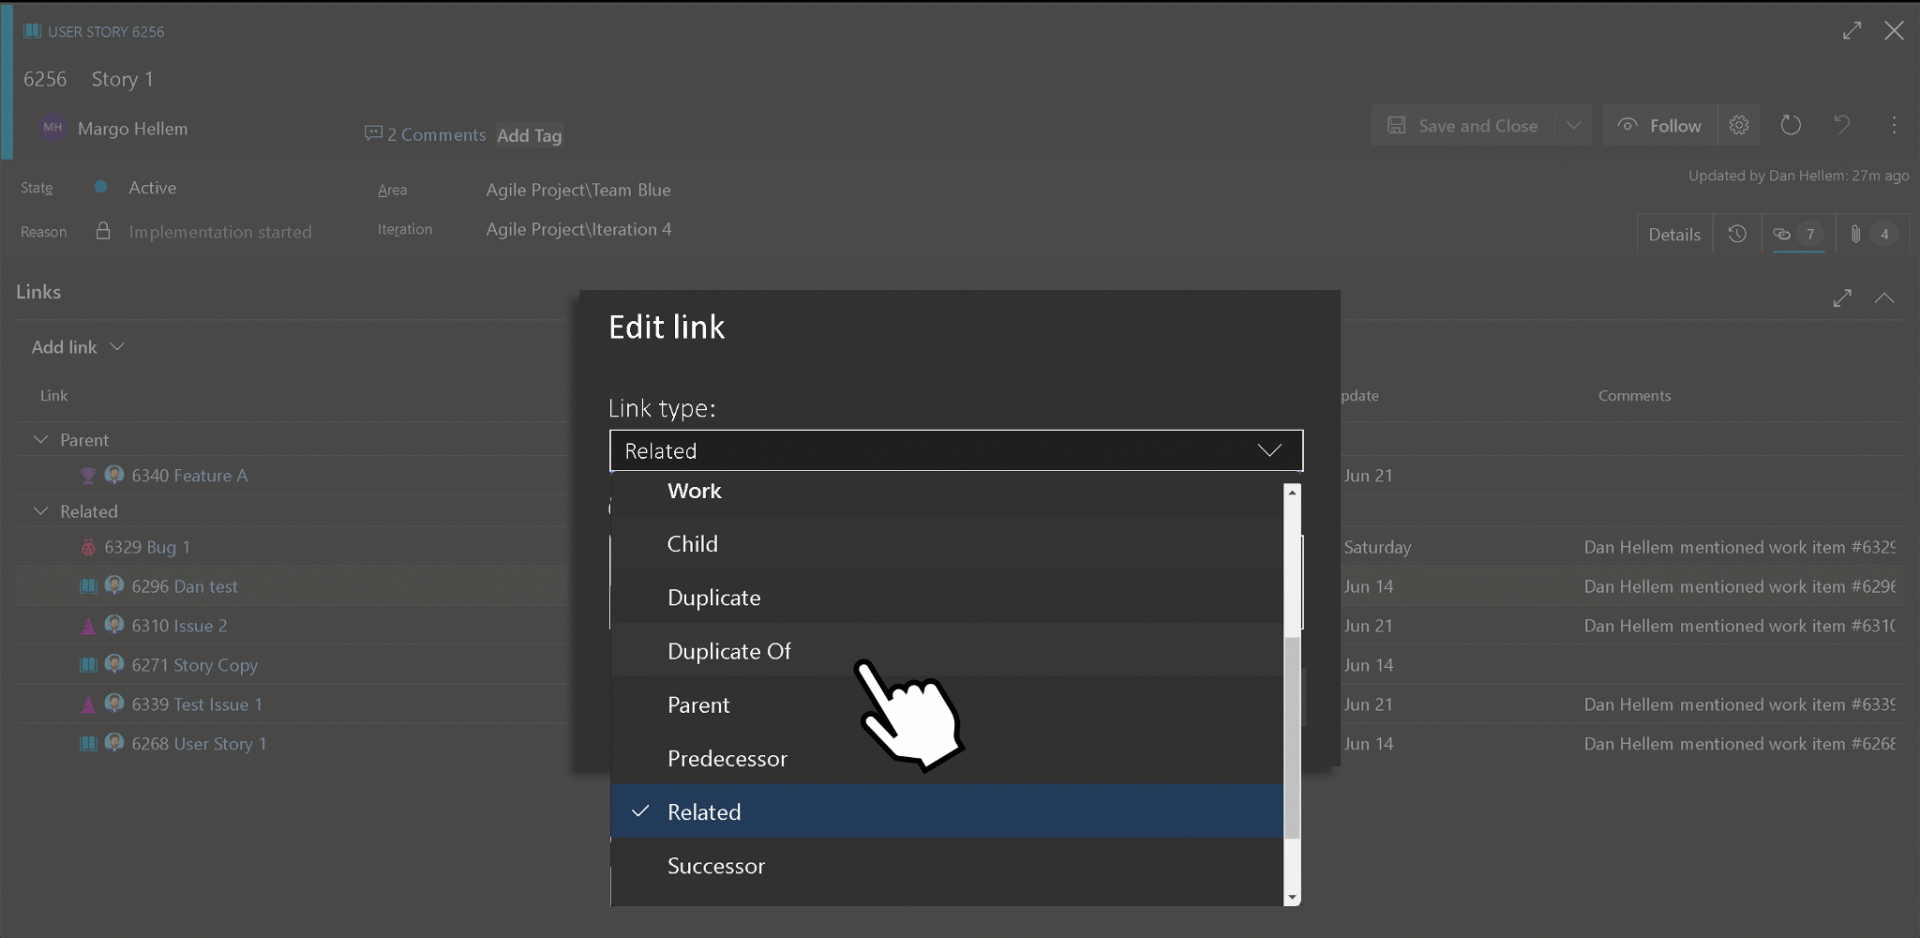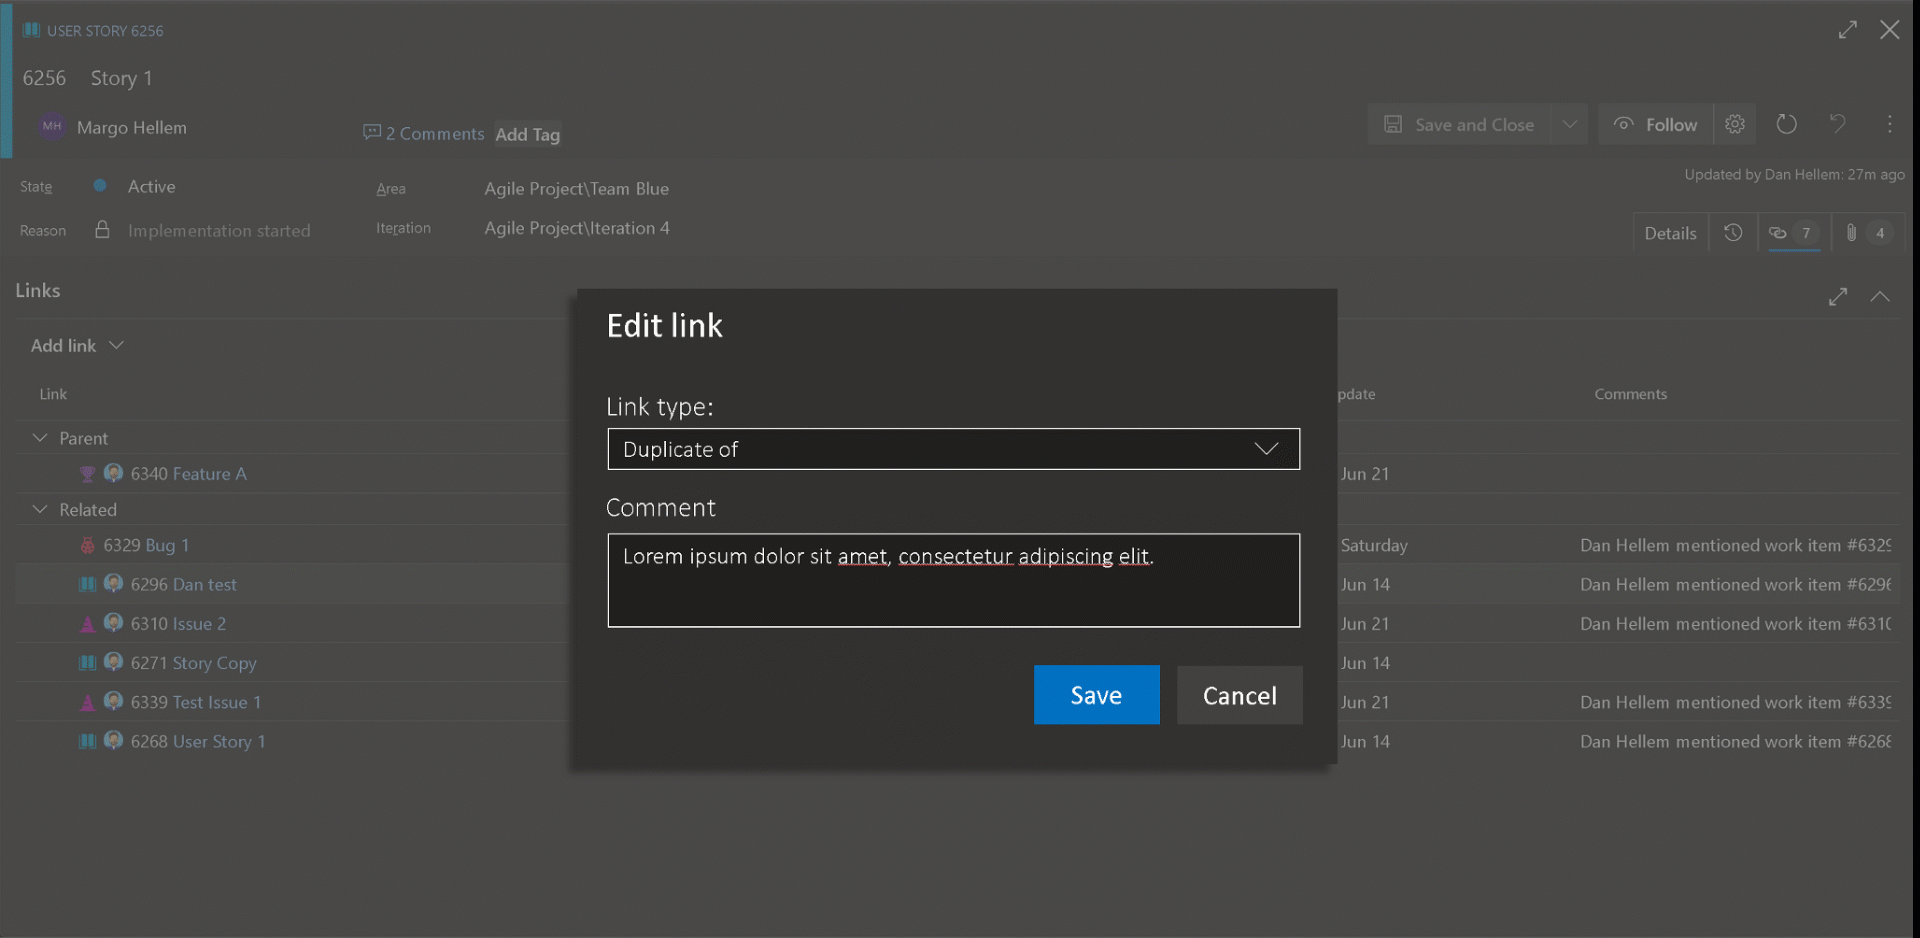
Možnost změnit typ odkazu z webového uživatelského rozhraní
Jako uživatel je potřeba provést 5 kroků ke změně typu odkazu. Chci změnit typ odkazu v uživatelském rozhraní jenom s jedním krokem.
Poznámka:
Tato funkce bude dostupná jenom ve verzi Preview new Boards Hubs.
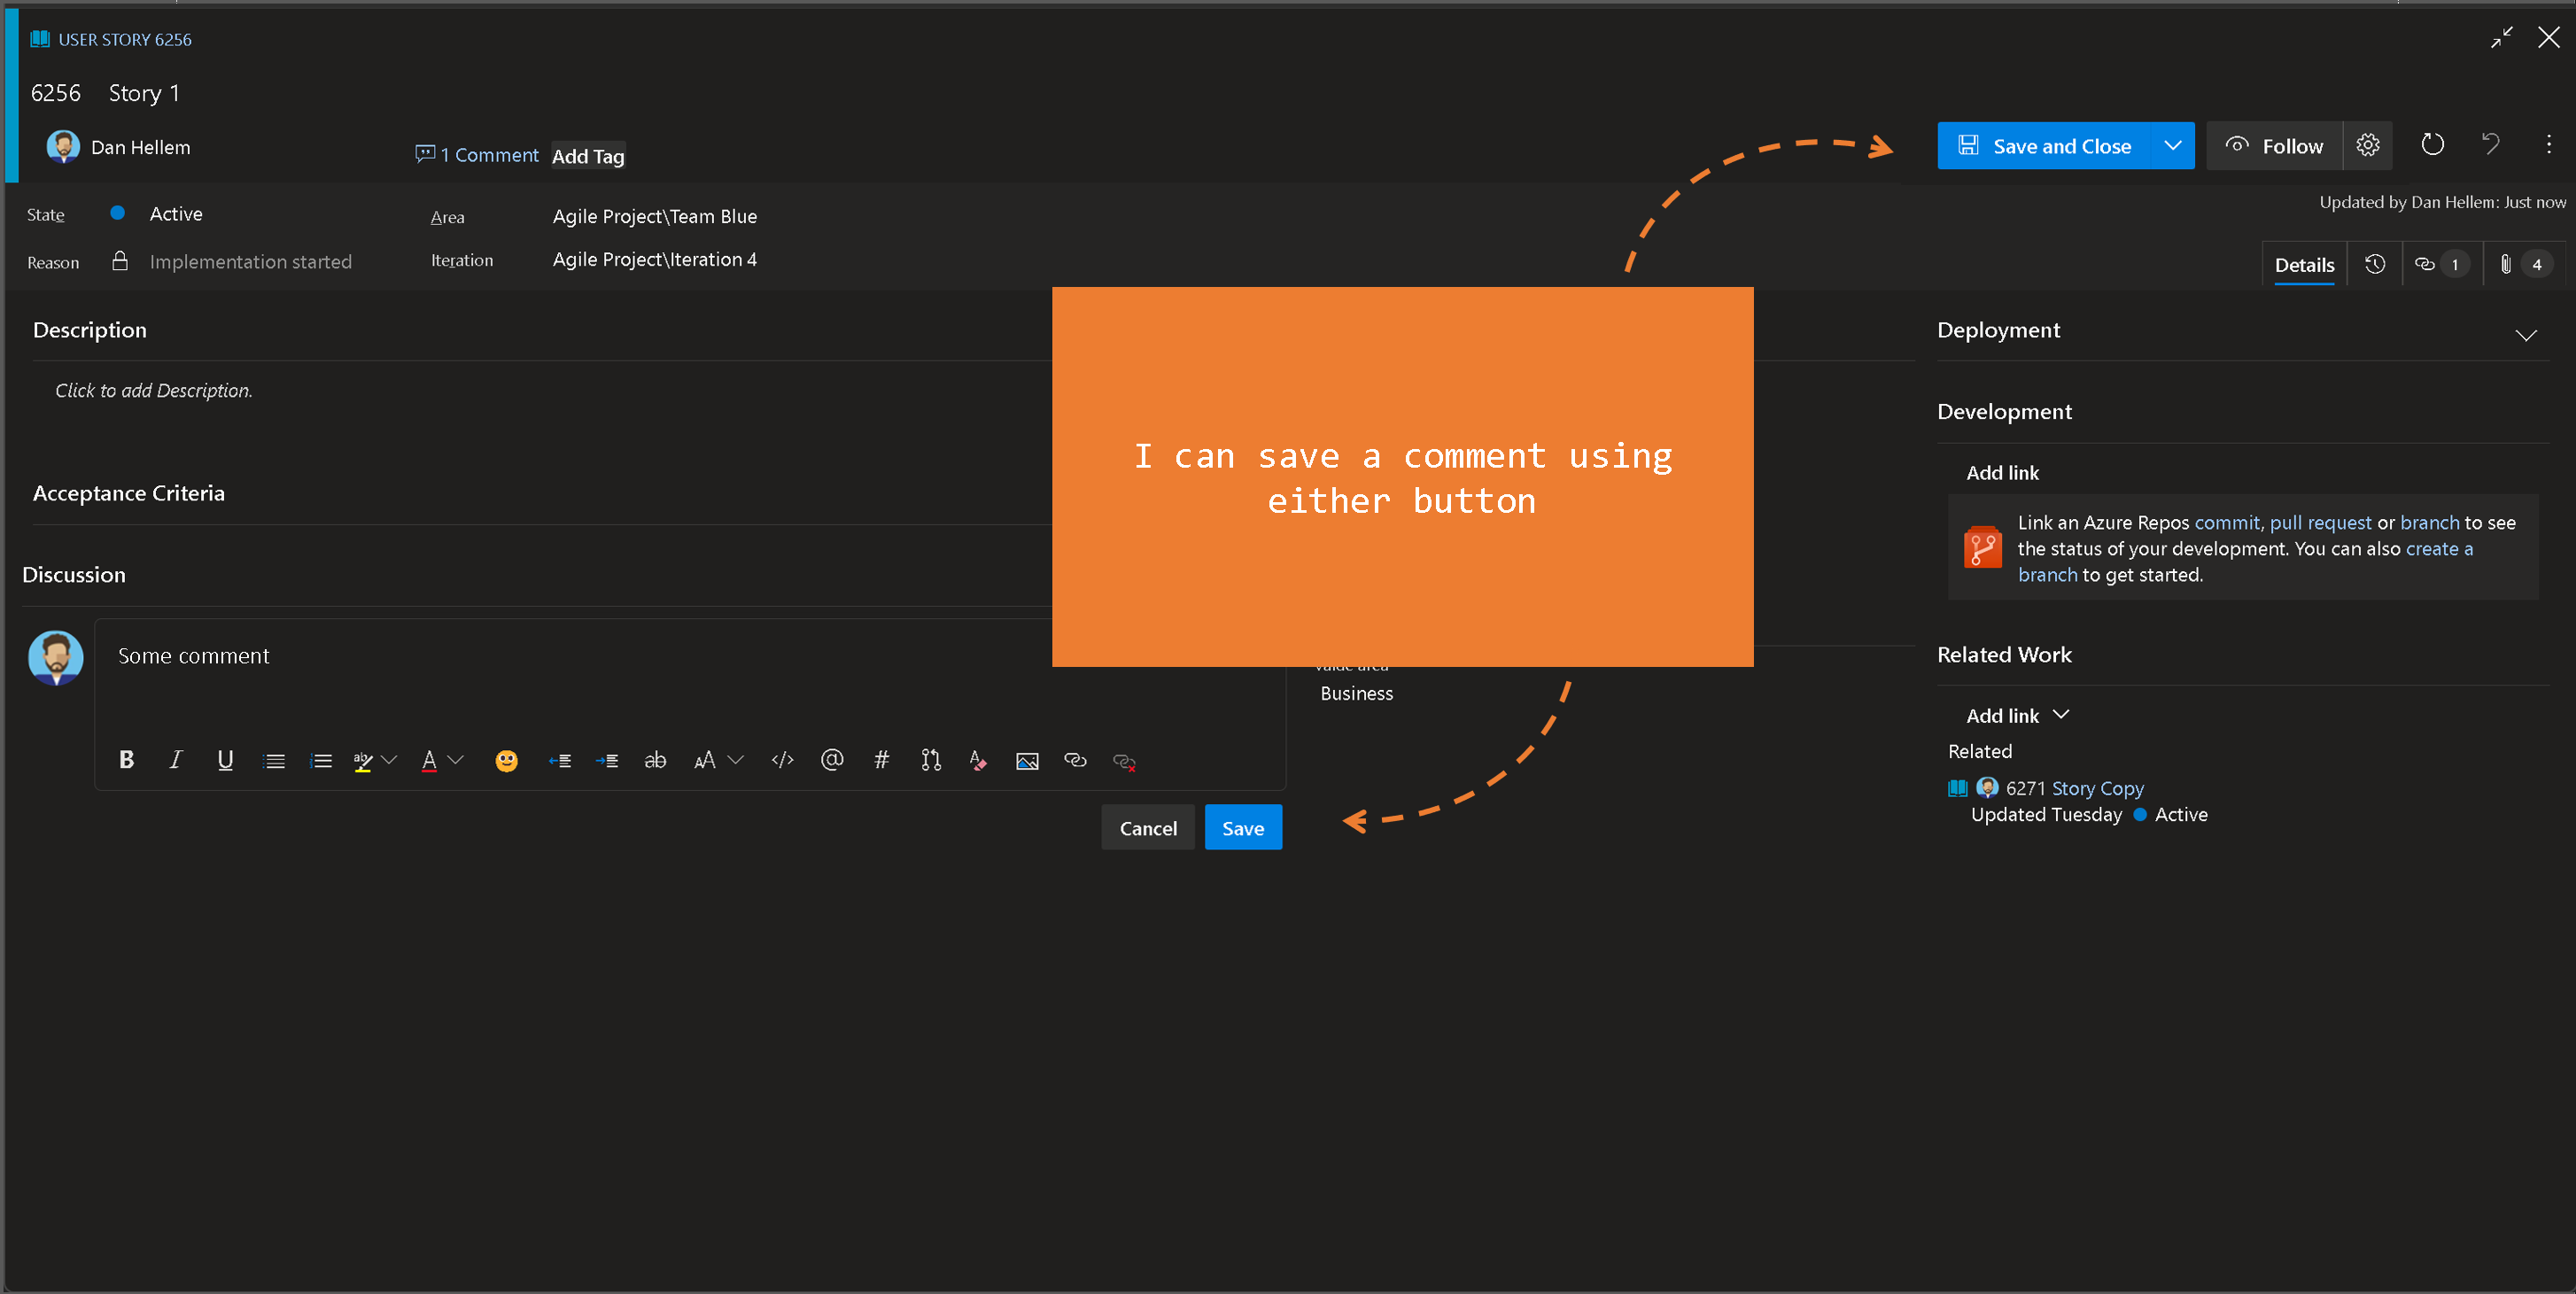
Vylepšení ukládání komentářů
V mém projektu jsou někteří uživatelé, kteří potřebují přispívat pouze do diskuzí. Neměly by aktualizovat žádná další pole.
Když jako uživatel uložím diskuzi, neměla by být uložena celá pracovní položka (a pravidla spouštění pracovních položek).
Pipelines
Pipeliny bez přihlašovacích údajů
Roury často závisejí na připojeních služeb, která ukládají tajné údaje. Běžným případem použití pro Pipelines je nasazení aplikací do prostředků Azure pomocí připojení služby ARM. Každé připojení ukládá buď heslo instančního objektu Azure, nebo certifikát v Azure DevOps. Hlavní nevýhodou ukládání těchto přihlašovacích údajů v Azure DevOps je, že (a) budete muset aktualizovat připojení služby v Azure DevOps pokaždé, když provedete aktualizaci v Azure, a (b) úlohy v kanálu budou mít přístup k těmto tajným kódům. Mnoho zákazníků by se chtělo vyhnout ukládání tajných kódů v Azure DevOps. Nechtějí, aby se tyto tajné kódy pravidelně obměněly. A chtějí snížit riziko zpřístupnění těchto tajných kódů.
Jedním ze způsobů, jak to udělat, je použití spravované identity v připojeních služby ARM. Nicméně tento přístup funguje pouze s vlastními hostovanými agenty nebo s agenty ve škálovacích sadách. V rámci této práce prozkoumáme, jak zajistit fungování spravovaných identit v prostředí agentů hostovaných společností Microsoft. Cílem výsledného schématu je zvýšit úroveň kanálů bez přihlašovacích údajů, které jsou jednoduše založené na spravované identitě, jejíž přístup k prostředkům je možné spravovat v rámci AAD.
Řešení navržené v rámci této práce bude specifické pro připojení služeb Azure a nebude fungovat pro jiné typy připojení služeb.
Vyřazení uzlu 10 z agenta a úloh
Agent Azure Pipelines a řada jeho úloh jako modul runtime používá node 6 nebo Node 10. Vzhledem k ukončení životnosti node 10 musíme přejít na novější verzi Node. To je také nutné, abychom podporovali další verzi macOS. Existuje jeden důležitý důsledek přechodu na novější verzi Node. Agent už nebude fungovat na RHEL 6. Sledujte další aktualizace zde a v našich poznámkách k verzi.
Reportování
Widget pro pull requesty umožňující výběr mnoha úložišť
Když jako uživatel používám widget Žádost o přijetí změn, mělo by mi být umožněno vybrat více úložišť.
Souhrnné sloupce pro výsledky dotazu
Stejně jako backlogy chci mít možnost přidávat souhrnné sloupce do výsledků dotazů.
Zobrazit odkaz s nadřazeným názvem ve widgetu výsledků dotazu
Widget výsledků dotazu by měl zobrazit odkaz na nadřazenou položku s ikonou zobrazující typ pracovní položky.