Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Ověřování Microsoft Entra je mechanismus, který umožňuje připojení k flexibilnímu serveru Azure Database for MySQL pomocí identit definovaných v Microsoft Entra ID. Pomocí ověřování Microsoft Entra můžete spravovat identity uživatelů databáze a další služby Microsoft v centrálním umístění, což zjednodušuje správu oprávnění.
Výhody ověřování Entra
- Ověřuje uživatele napříč službami Azure konzistentním způsobem.
- Spravuje zásady hesel a obměny hesel na jednom místě.
- Podporuje více forem ověřování prostřednictvím Microsoft Entra ID, což eliminuje potřebu ukládat hesla.
- Umožňuje zákazníkům spravovat oprávnění k databázi pomocí externích skupin Microsoft Entra ID.
- Používá uživatele databáze MySQL k ověřování identit na úrovni databáze.
- Podporuje ověřování na základě tokenů pro aplikace připojující se k flexibilnímu serveru Azure Database for MySQL.
Konfigurace a použití ověřování Microsoft Entra
Vyberte upřednostňovanou metodu ověřování pro přístup k flexibilnímu serveru.
- Ve výchozím nastavení je metoda ověřování nastavená pouze na ověřování MySQL.
- Pokud chcete povolit ověřování Microsoft Entra, změňte metodu ověřování na:
Microsoft Entra authentication only- nebo
MySQL and Microsoft Entra authentication
Vyberte spravovanou identitu přiřazenou uživatelem (UAMI) s následujícími oprávněními:
- User.Read.All: Umožňuje přístup k informacím o uživateli Microsoft Entra.
- GroupMember.Read.All: Umožňuje přístup k informacím skupiny Microsoft Entra.
- Application.Read.ALL: Umožňuje přístup k informacím o instančním objektu Microsoft Entra (aplikaci).
Přidejte správce Microsoft Entra. Může to být Microsoft Entra uživatelé nebo skupiny, které mají přístup k flexibilnímu serveru.
Vytvořte uživatele databáze ve své databázi mapované na identity Microsoft Entra.
Připojte se k databázi načtením tokenu pro Microsoft Entra identitu a přihlášením.
Note
Podrobné pokyny ke konfiguraci ověřování Microsoft Entra s flexibilním serverem Azure Database for MySQL najdete v tématu Nastavení ověřování Microsoft Entra pro Azure Database for MySQL – flexibilní server.
Architecture
ověřování Microsoft Entra vyžaduje identity spravované uživatelem. Při propojení identity přiřazené uživatelem s flexibilním serverem vydává zprostředkovatel prostředků spravované identity (MSRP) interně certifikát s danou identitou. Když odstraníte spravovanou identitu, odpovídající instanční objekt služby se automaticky odebere.
Služba používá spravovanou identitu k vyžádání přístupových tokenů pro služby, které podporují ověřování Microsoft Entra. Azure Database aktuálně podporuje pouze spravovanou identitu přiřazenou uživatelem (UMI) pro flexibilní server Azure Database for MySQL. Další informace najdete v tématu Typy spravovaných identit v Azure.
Následující základní diagram shrnuje fungování ověřování pomocí ověřování Microsoft Entra s flexibilním serverem Azure Database for MySQL. Šipky označují komunikační cesty.
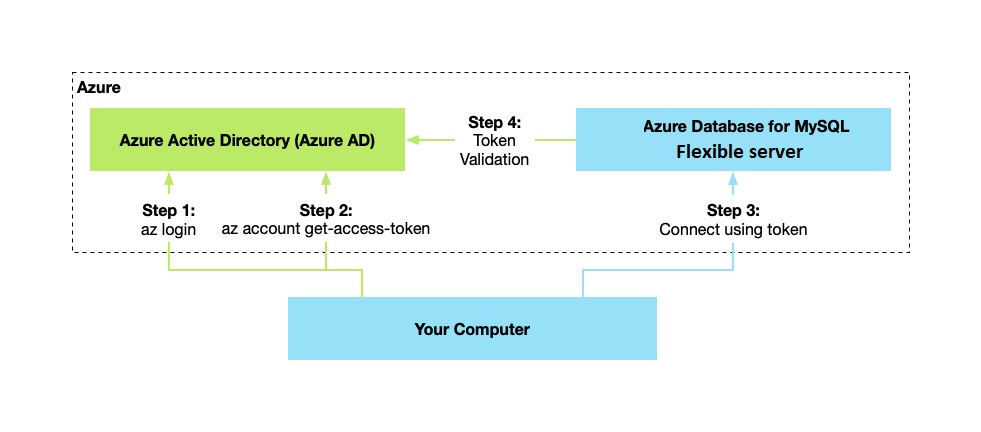
- Vaše aplikace může požádat o token z koncového bodu identity služby Azure Instance Metadata Service.
- Když použijete ID klienta a certifikát, dojde k volání na Microsoft Entra k získání přístupového tokenu.
- Microsoft Entra vrátí přístupový token JSON Web Token (JWT). Aplikace odešle přístupový token při volání na váš server.
- Server ověří token pomocí Microsoft Entra.
Struktura správce
Pokud používáte ověřování Microsoft Entra s flexibilním serverem Azure Database for MySQL, získáte dva účty správce: původní správce MySQL a správce Microsoft Entra.
Pouze správce s účtem Microsoft Entra může vytvořit prvního uživatele databáze s Microsoft Entra ID v uživatelské databázi. Přihlášení správce účtu Microsoft Entra může být uživatel Microsoft Entra nebo skupina Microsoft Entra. Pokud je správcem účet skupiny, je každý člen skupiny správcem databázového serveru. Skupinový účet vylepšuje možnosti správy tím, že centrálně přidává a odebírá členy skupiny v Microsoft Entra beze změny uživatelů nebo oprávnění na databázovém serveru.
Important
Současně můžete nakonfigurovat pouze jednoho správce Microsoft Entra (uživatele nebo skupiny).
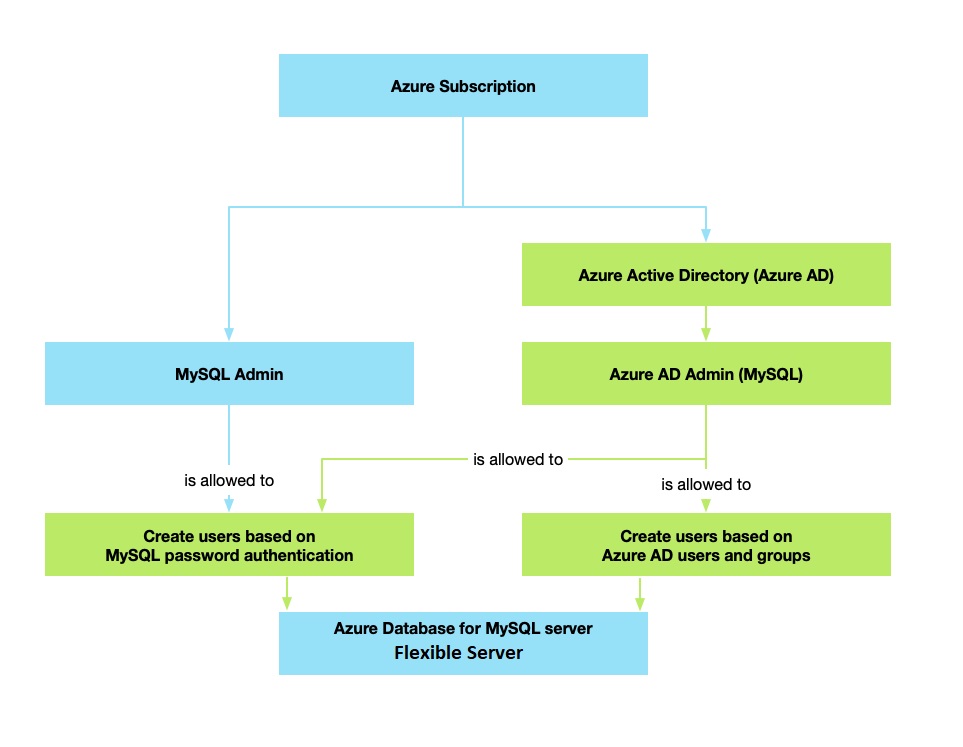
Pro přístup k flexibilnímu serveru můžete použít následující metody ověřování:
- Pouze ověřování MySQL – výchozí možnost, která používá nativní ověřování MySQL s přihlášením a heslem MySQL.
- Pouze Microsoft Entra ověřování – zakáže nativní ověřování MySQL a uživatelé a aplikace se musí ověřovat pomocí Microsoft Entra. Chcete-li povolit tento režim, nastavte parametr
aad_auth_onlyserveru naONhodnotu . - Ověřování pomocí MySQL a Microsoft Entra ID – k dispozici je nativní ověřování MySQL i ověřování Microsoft Entra. Chcete-li povolit tento režim, nastavte parametr
aad_auth_onlyserveru naOFFhodnotu .
Povolení
Pokud chcete rozhraní UMI povolit čtení z Microsoft Graph jako identitu serveru, udělte následující oprávnění. Případně přiřaďte roli Čtenáři adresáře spravované identitě přiřazené uživatelem.
Important
Tato oprávnění může udělit pouze uživatel s rolí Správce privilegovaných rolí .
- User.Read.All: Umožňuje přístup k informacím o uživateli Microsoft Entra.
- GroupMember.Read.All: Umožňuje přístup k informacím skupiny Microsoft Entra.
- Application.Read.ALL: Umožňuje přístup k informacím o instančním objektu Microsoft Entra (aplikaci).
Pokyny k udělení a používání oprávnění najdete v tématu Přehled oprávnění Microsoft Graph.
Když UMI udělíte oprávnění, budou se vztahovat na všechny servery, které vytvoříte s UMI přiřazenou jako identitou serveru.
Ověření tokenu
Ověřování Microsoft Entra na flexibilním serveru Azure Database for MySQL zajišťuje, že uživatel existuje na serveru MySQL a kontroluje platnost tokenu ověřením obsahu tokenu. Služba provede následující kroky ověření tokenu:
- Token je podepsán společností Microsoft Entra.
- Token vydává Microsoft Entra pro tenanta přidruženého k serveru.
- Platnost tokenu nevypršela.
- Token je pro instanci flexibilního serveru (a ne pro jiný prostředek Azure).
Připojení pomocí identit Microsoft Entra
Ověřování Microsoft Entra podporuje následující metody připojení k databázi pomocí identit Microsoft Entra:
- Heslo pro Microsoft Entra
- Integrovaná aplikace Microsoft Entra
- Microsoft Entra Universal s MFA
- Použití certifikátů aplikací služby služba Active Directory nebo tajných klíčů klienta
- Spravovaná identita
Když se ověříte vůči službě služba Active Directory, získáte token. Tento token je vaše heslo pro přihlášení.
Note
Pouze uživatelské role Microsoft Entra podporují operace správy, například přidávání nových uživatelů.
Note
Další informace o připojení pomocí tokenu služba Active Directory najdete v tématu Nastavení ověřování Microsoft Entra pro Azure Database for MySQL – flexibilní server.
Ostatní úvahy
Na flexibilní server můžete současně nakonfigurovat jenom jednoho správce Microsoft Entra.
Pokud odstraníte uživatele z Microsoft Entra, nemůže se tento uživatel ověřit pomocí entra. Proto uživatel nemůže získat přístupový token. I když je odpovídající uživatel stále v databázi, připojení k serveru s tímto uživatelem není možné.
Note
Můžete se přihlásit pomocí odstraněného Microsoft Entra uživatele, dokud nevyprší platnost tokenu (až 60 minut od vystavování tokenu). Pokud odeberete uživatele z flexibilního serveru Azure Database for MySQL, tento přístup se okamžitě odvolá.
Pokud ze serveru odeberete správce Microsoft Entra, server už není přidružený k Microsoft Entra tenantovi, a proto jsou pro server zakázaná všechna přihlášení Microsoft Entra. Přidání nového správce Microsoft Entra ze stejného tenanta znovu povolí přihlášení Microsoft Entra.
Flexibilní server přiřazuje přístupové tokeny k jedinečnému Entra ID uživatele místo uživatelského jména. Pokud tedy odstraníte uživatele z Microsoft Entra a potom přidáte nového uživatele se stejným názvem, nový uživatel nezdědí předchozí oprávnění.
Pokud chcete povolit ověřování Entra na serveru repliky, musíte použít stejné konfigurační kroky použité na primárním serveru u všech partnerů replik.
Note
Předplatná flexibilního serveru s povoleným ověřováním Microsoft Entra nemůžete přenést do jiného tenanta nebo adresáře.