Díky kombinaci bohatých cloudových služeb a kompaktních efektivních komponent na straně zařízení poskytuje Microsoft základní možnosti zabezpečení a správy pro zařízení připojená k Azure IoT. Mezi tyto možnosti patří správa hrozeb, správa úloh, správa konfigurací a správa aktualizací.
Podniky a tvůrci řešení se neustále chtějí zaměřit na horní část zásobníku. Například: diferencovaná hodnota prostřednictvím umělé inteligence, provozních přehledů a zkušeností zákazníků. Microsoft poskytuje standardní služby zabezpečení a správy, aby se vy nebo vaši zákazníci mohli soustředit na odlišení, a ne na opětovné vynalézání základů.
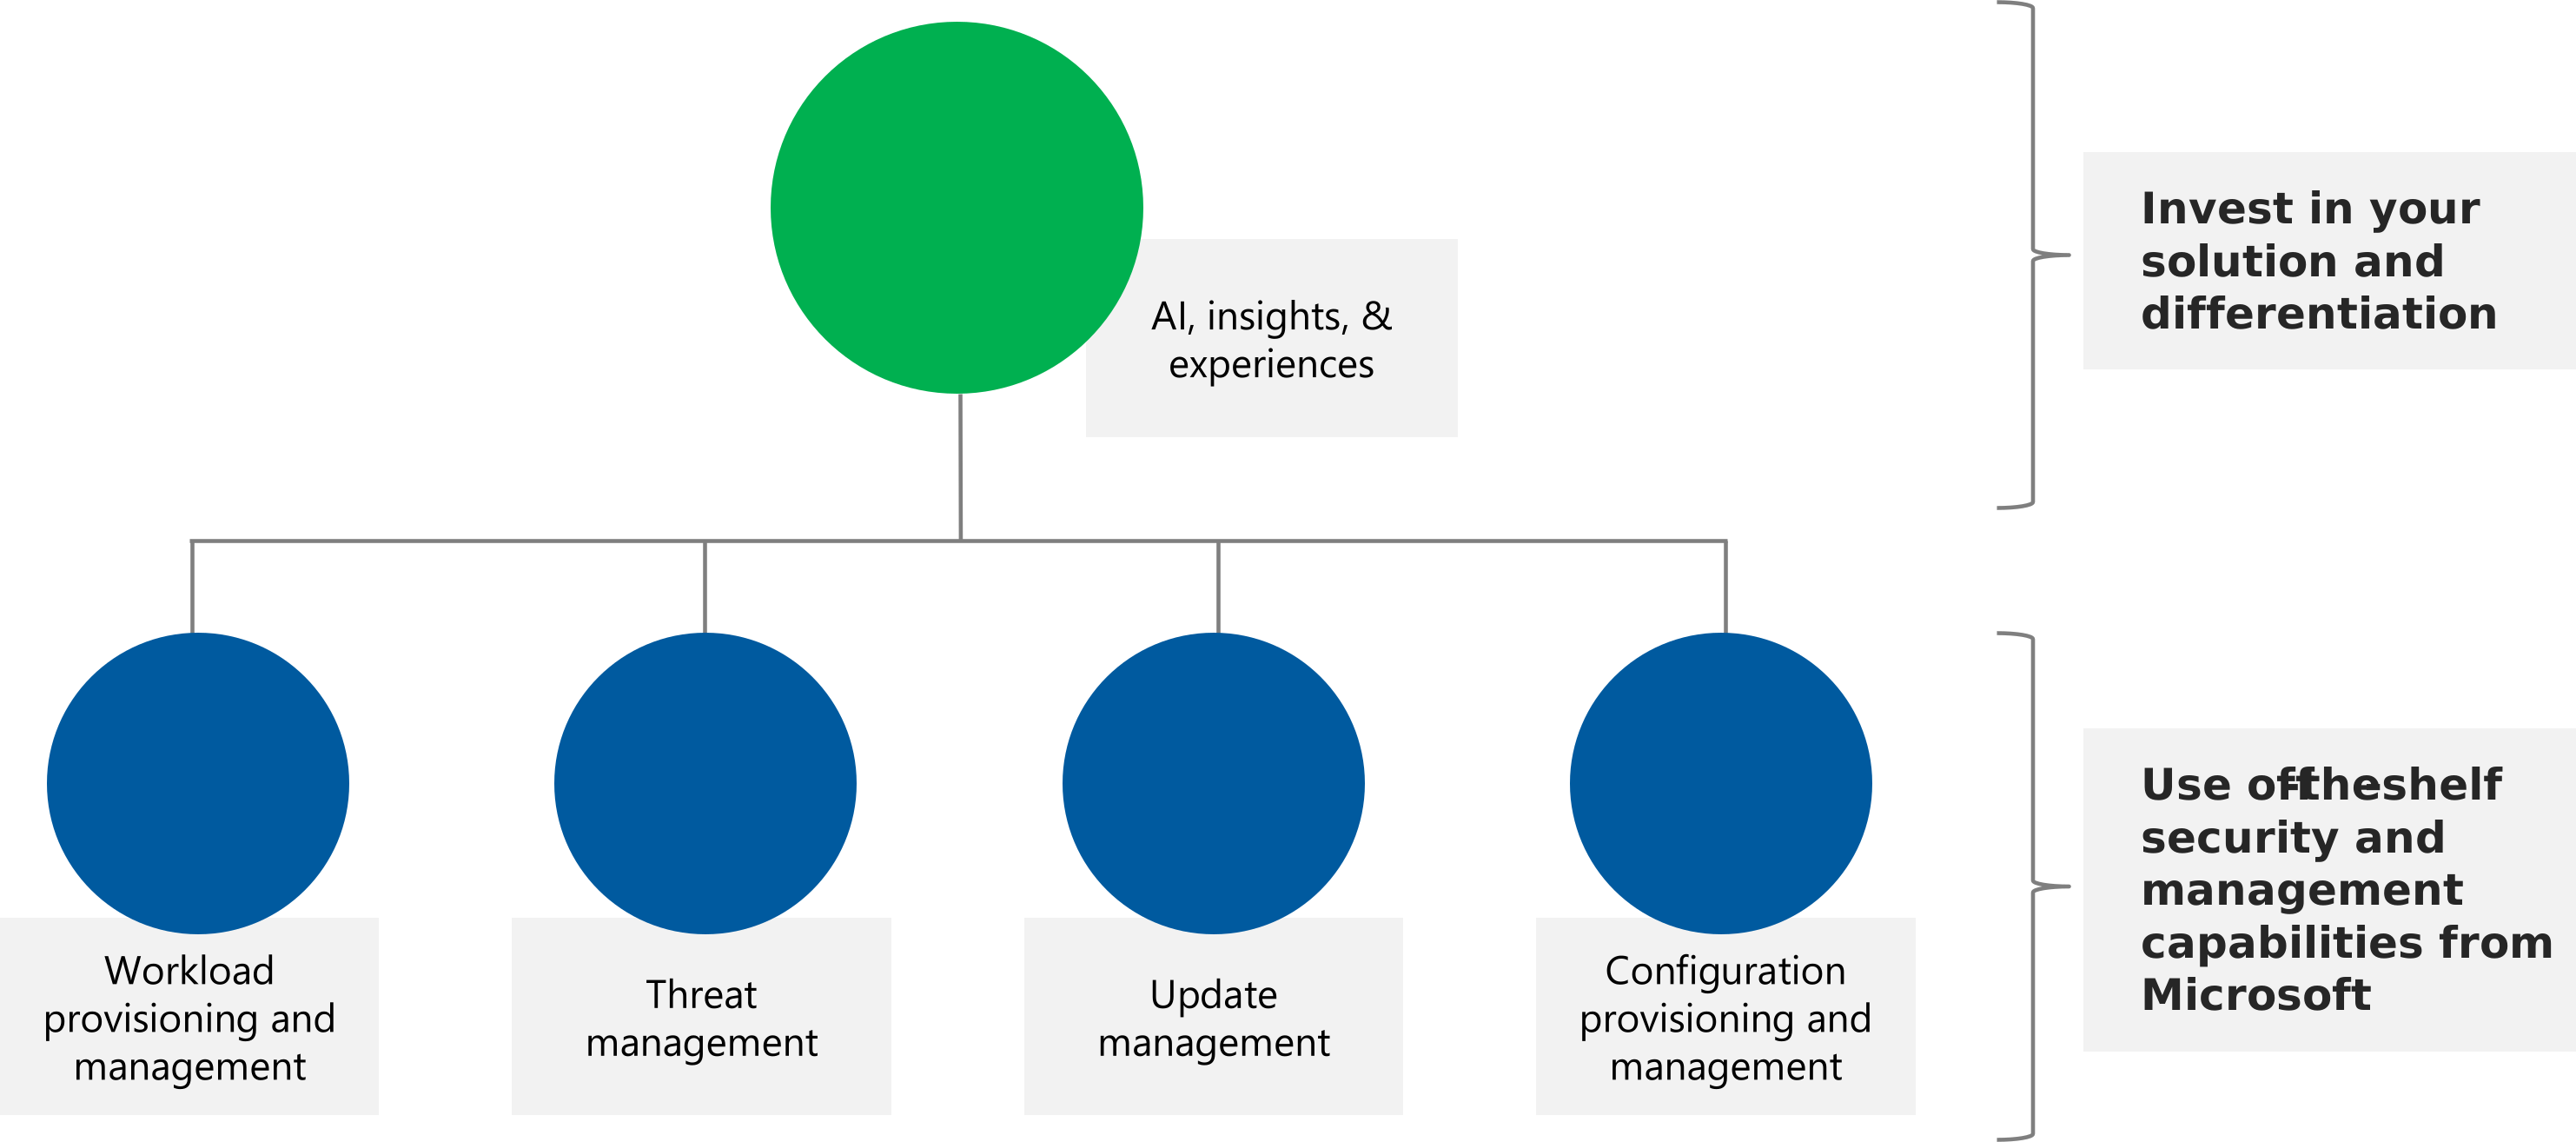
Když do svých zařízení zahrnete komponenty od Microsoftu, které se dají bezplatně nainstalovat, budete vy nebo vaši zákazníci kdykoli připraveni aktivovat a používat funkce pro správu a zabezpečení Azure. Přidávání komponent na straně zařízení v pozdější fázi životního cyklu návrhu nebo nasazení může být pomalé a nákladné, proto doporučujeme tvůrcům, aby tyto komponenty na straně zařízení zahrnuli do začátku životního cyklu.
Funkce sady zabezpečení a správy
Mezi nejdůležitější prvky této sady patří:
Azure IoT Edge je nástroj Microsoftu pro vzdálené a bezpečné nasazování a správu úloh nativních pro cloud, jako je AI, služby Azure nebo vlastní obchodní logika, které se spouští přímo na vašich zařízeních IoT. IoT Edge se dají použít k optimalizaci útraty v cloudu a umožnění rychlejší reakce vašich zařízení na místní změny a spolehlivý provoz i v delších obdobích offline. Pomocí IoT Edge můžete:
- Nasaďte Azure IoT Edge místně, abyste mohli rozdělit datová sila a konsolidovat provozní data ve velkém měřítku v cloudu Azure.
- Vzdáleně a bezpečně nasazujte a spravujte úlohy nativní pro cloud, jako jsou AI, služby Azure nebo vlastní obchodní logiku, a spouštějte je přímo na zařízeních IoT.
- Optimalizujte útratu v cloudu a umožněte zařízením rychleji reagovat na místní změny a spolehlivě pracovat i v delších obdobích offline.
Defender for IoT poskytuje komplexní sadu funkcí a možností zabezpečení, které lze během procesu vývoje integrovat do svých produktů. To pomáhá zabezpečit zařízení od základů a snižuje riziko ohrožení zabezpečení a útoků. Řešení je možné přizpůsobit tak, aby splňovalo specifické požadavky na zabezpečení různých zařízení IoT, a lze ho integrovat se stávajícími vývojářskými nástroji a procesy tvůrce zařízení. S Defenderem for IoT můžete:
- Dodržování oborových předpisů a standardů: Defender for IoT pomáhá tvůrcům zařízení s dodržováním příslušných předpisů a standardů zabezpečení, jako je rámec kybernetické bezpečnosti NIST, tím, že poskytuje komplexní sadu bezpečnostních prvků.
- Proaktivně monitorovat stav zabezpečení zařízení IoT: Defender for IoT poskytuje doporučení stavu zabezpečení na základě srovnávacího testu CIS společně s doporučeními pro konkrétní zařízení. S mikro agentem můžou uživatelé také získat přehled o zabezpečení operačního systému, včetně konfigurace operačního systému, nastavení brány firewall a oprávnění.
- Zabezpečení produktů před kybernetickými hrozbami: Řešení poskytuje monitorování a ochranu v reálném čase (EDR – Detekce a reakce koncových bodů) proti malwaru, hackerům, neoprávněnému přístupu a dalším bezpečnostním hrozbám a pomáhá tak zajistit zabezpečení zařízení IoT v průběhu jejich životního cyklu.
- Zajistěte interoperabilitu s Microsoft SIEM/SOAR a XDR, abyste zabránili útokům s využitím automatizovaného zabezpečení mezi doménami a integrované umělé inteligence.
Stručně řečeno, Defender for IoT poskytuje tvůrcům zařízení komplexní sadu funkcí a možností zabezpečení, které pomáhají zabezpečit zařízení IoT od základů a snížit riziko ohrožení zabezpečení a útoků. Umožňuje tvůrcům zařízení dodávat zákazníkům zabezpečené, vyhovující a důvěryhodné produkty IoT.
Device Update pro Azure IoT Hub je služba, která umožňuje nasazovat aktualizace pro zařízení IoT prostřednictvím bezdrátového připojení.
Vzhledem k tomu, že řešení Internetu věcí (IoT) se stále zvyšují, je nezbytné, aby zařízení, která tato řešení tvoří, byla snadno připojitelná a spravovaná ve velkém měřítku. Device Update pro IoT Hub je ucelená platforma, kterou můžou zákazníci používat k publikování, distribuci a správě aktualizací vše od malých senzorů až po zařízení na úrovni brány.
Aby zákazníci mohli využívat všechny výhody digitální transformace s podporou IoT, potřebují mít možnost provozovat, udržovat a aktualizovat zařízení ve velkém měřítku. Aktualizace zařízení pro IoT Hub odemkne funkce jako:
- Rychlá reakce na bezpečnostní hrozby
- Nasazení nových funkcí za účelem získání obchodních cílů
- Vyhněte se dodatečným nákladům na vývoj a údržbu při vytváření vlastních aktualizačních platforem.
Automatické Správa zařízení a pracovní postupy založené na dvojčatech IoT Hub odkazují na zařízeních s komponentou OSConfig od Microsoftu, která zajišťuje kompletní správu konfigurace. Příklad:
- Automatické zřizování pravidel brány firewall pro zařízení v době nasazení na základě lokality nebo role zařízení
- Audit konfigurace sítě na jednotlivých zařízeních nebo ve velkém měřítku
- Řešení potíží a diagnostika
- Automatická konfigurace zdrojů správce balíčků, aby zařízení načítá balíčky ze schválených úložišť
- Získání a nastavení názvů hostitelů, souborů hostitelů atd.
- Získání informací o zařízení, včetně vlastností hardwaru, verzí operačního systému nebo stavu procesoru zabezpečení
- Vzdálené restartování problematického zařízení nebo řady zařízení podle plánu
Zbývající část tohoto dokumentu se zaměřuje na přípravu zařízení instalací požadovaných komponent na straně zařízení. Další informace o cloudových službách a scénářích provozního využití najdete v tématu Další kroky.
Které komponenty na straně zařízení se mají nainstalovat a jak je nainstalovat
Seznam součástí na straně zařízení
| Součást |
Poznámky |
Modul runtime Azure IoT Edge
Nebo
pro menší zařízení: Azure IoT Identity Service |
Modul runtime Edge je nejlépe známý pro správu kontejnerů, ale poskytuje na zařízení také několik dalších služeb. Podsložka služby Identita umožňuje, aby všechny komponenty v zařízení bez problémů spolupracovaly s vaším IoT Hub.
Pro zajištění plné funkčnosti nainstalujte modul runtime IoT Edge (neboli aziot-edge), který zahrnuje službu Identity Service.
U menších zařízení, která nebudou spouštět kontejnery, můžete nainstalovat pouze službu Identity Service (neboli aziot-identity-service), abyste ušetřili místo.
Podrobnosti o instalaci najdete v následující části tohoto článku. |
| Microsoft Defender for IoT |
Podrobnosti o instalaci najdete v následující části tohoto článku. |
| Aktualizace zařízení pro IoT Hub |
Podrobnosti o instalaci najdete v následující části tohoto článku. |
| Microsoft OSConfig |
Podrobnosti o instalaci najdete v následující části tohoto článku. |
Postup instalace komponent na straně zařízení
Vybírat můžete z těchto možností:
U zařízení s Ubuntu na procesorech x86_64 nebo Aarch64 můžete použít nástroj Edge Config Tool v2 k instalaci a připojení k Azure.
Další informace naleznete v tématu https://github.com/Azure/iot-edge-config/tree/config_tool_v2.
Poznámka
Nástroj Edge Config Tool v2 v tuto chvíli neinstaluje klienta služby Device Update.
Instalační balíčky pro každou komponentu sady jsou k dispozici na webu packages.microsoft.com.
V tuto chvíli se dostupnost balíčku liší v závislosti na disto a architektuře procesoru. Například všechny komponenty mají publikované balíčky pro Ubuntu Server 18.04 (x86_64 a Aarch64) a některé komponenty mají k dispozici balíčky pro mnoho dalších linuxových prostředí. Pokud používáte architekturu distribuce nebo procesoru, kde pro danou komponentu není k dispozici žádný balíček, zvažte cestu sestavení ze zdroje.
Vytvoření identity zařízení v cloudu
V IoT Hub vytvořte identitu zařízení, jak je znázorněno v tomto příkladu: Registrace zařízení
Poznámka
- Pokud v současnosti pouze předinstalujete software (nepřipojíte se k Azure), přeskočte výše uvedený krok.
- Pro zjednodušení tento příklad používá ručně zřízený symetrický klíč. Pro účely produkčního škálování a zabezpečení jsou k dispozici bohaté možnosti, jako je ověřování založené na x.509 a zřizování identit ve velkém měřítku prostřednictvím služby Device Provisioning.
Instalace prvního balíčku
Přidejte packages.microsoft.com do zařízení jako zdroj balíčku a nainstalujte IoT Edge (nebo jenom službu Identity Service pro menší zařízení), jak je znázorněno v tomto příkladu: Instalace IoT Edge
Poznámka
U menších zařízení, která nebudou spouštět kontejnery, upravte výše uvedený krok následujícím způsobem:
- Neinstalujte modul kontejneru
aziot-identity-service Nainstalujte balíček místoaziot-edge
Získání ověřování zařízení v Azure
Nastavte do zařízení IoT Hub informace a tajný klíč zařízení, jak je znázorněno v tomto příkladu: Zřízení zařízení s jeho cloudovou identitou
Poznámka
- Pokud v současnosti pouze předinstalujete software (nepřipojíte se k Azure), přeskočte výše uvedený krok.
- U menších zařízení, která mají pouze službu Identity Service, a ne úplný modul runtime IoT Edge, použijte nástroj
aziotctl příkazového řádku místo iotedge výše uvedeného kroku. I když mají nástroje různé názvy, pro nastavení identity zařízení používají stejné argumenty.
Instalace zbývajících balíčků
Například v systému založeném na apt, jako je Ubuntu:
sudo apt install defender-iot-micro-agent-edge deviceupdate-agent osconfig
Sestavování ze zdroje je nejflexibilnější přístup, když potřebujete přizpůsobit komponenty na straně zařízení vašim jedinečným zařízením, distribucím nebo architektuře procesoru.
Můžete použít následující úložiště:
Microsoft ve spolupráci s partnery umožňuje ekosystému nakupovat zařízení s již nainstalovanými komponentami. Například program Edge Secured-Core (Preview) vyžaduje, aby zařízení implementovali hardwarem zajištěné zabezpečení pomocí zabezpečeného spouštění atd. a zahrnují tyto komponenty pro zabezpečení a správu Azure.
Do té doby se některá zařízení již dostávají do katalogu s podmnožinou sady. Například následující zařízení již zahrnují modul runtime IoT Edge, součást Defender for IoT a komponentu OSConfig:
Toto je stručný přehled možností nastavení. Úplnou dokumentaci k nastavení, včetně parametrů konfigurace pro jednotlivé komponenty, najdete tady:
Další kroky