Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
V tomto článku se dozvíte, jak bezproblémově nakonfigurovat nastavení SSHD v rámci vašeho serveru, a to počínaje pečlivým auditem stávajících konfigurací, abyste zajistili, že každá změna bude implementována s přesností a opatrností.
Podrobnější přehled řízení stavu SSH najdete v tématu Přehled: Co je řízení stavu SSH?.
Výzva
Představte si, že jste správce zodpovědný za rozrůstající se flotilu počítačů s Linuxem. Každý počítač je potenciální vstupní bod pro útočníky, pokud není správně zabezpečený. Jedním z důležitých aspektů zabezpečení těchto počítačů je standardizace nastavení založených na SSHD. Zásady zabezpečení vaší organizace vyžadují, aby se všechny porty SSHD standardizovaly na jeden port. To může znít jednoduše, ale se stovkami nebo dokonce tisíci strojů se může rychle stát logistickou noční můrou.
Řešení
Pomoct vám může pomoct funkce řízení stavu SSH v Azure Policy nebo konfiguraci počítače. Tato výkonná funkce umožňuje auditovat a vynucovat stav zabezpečení SSH v celém portfoliu zařízení, což zajišťuje konzistenci a zvyšuje zabezpečení. Pojďme si tento proces projít krok za krokem.
Krok 1: Audit aktuálního nastavení SSH prostřednictvím zásad auditování zabezpečení SSH pro Linux
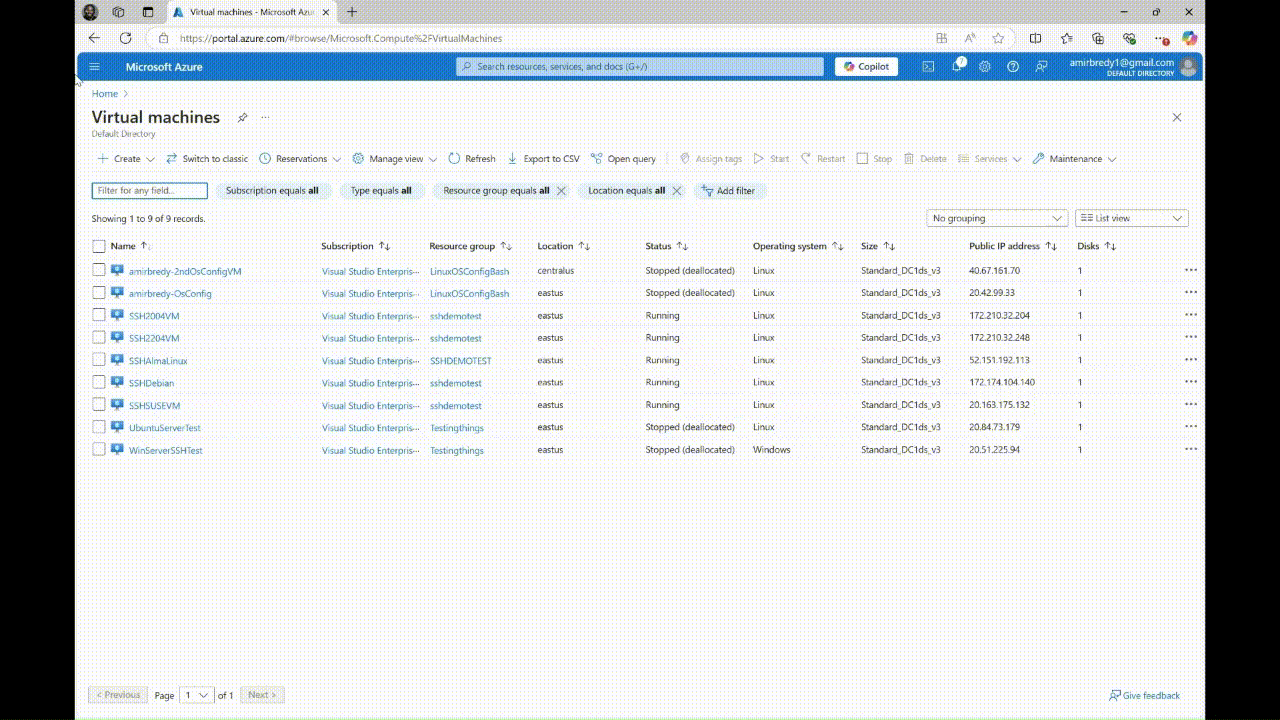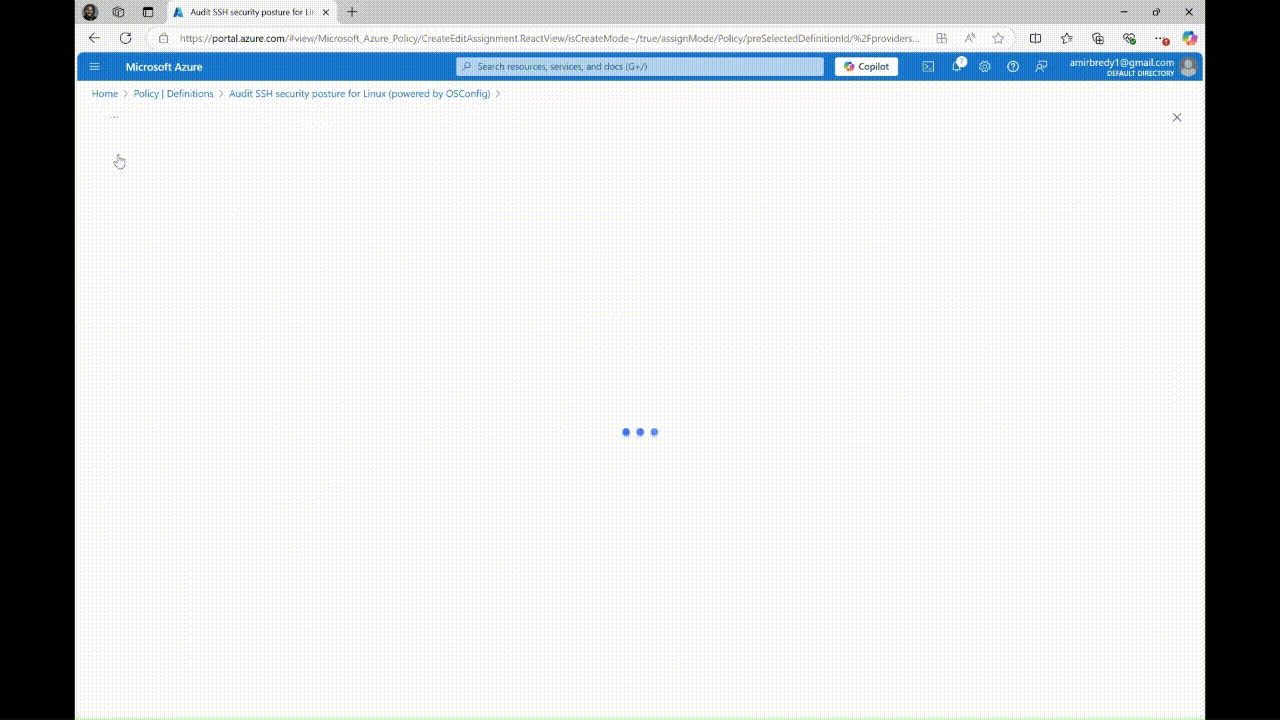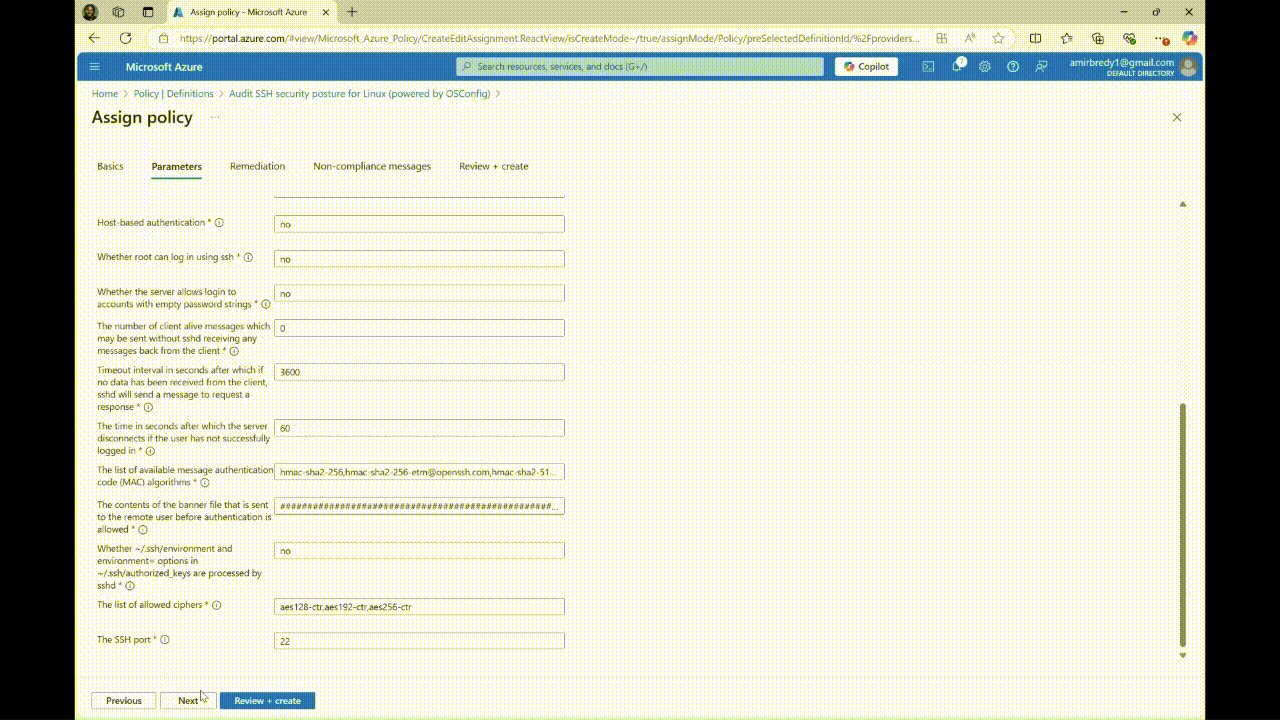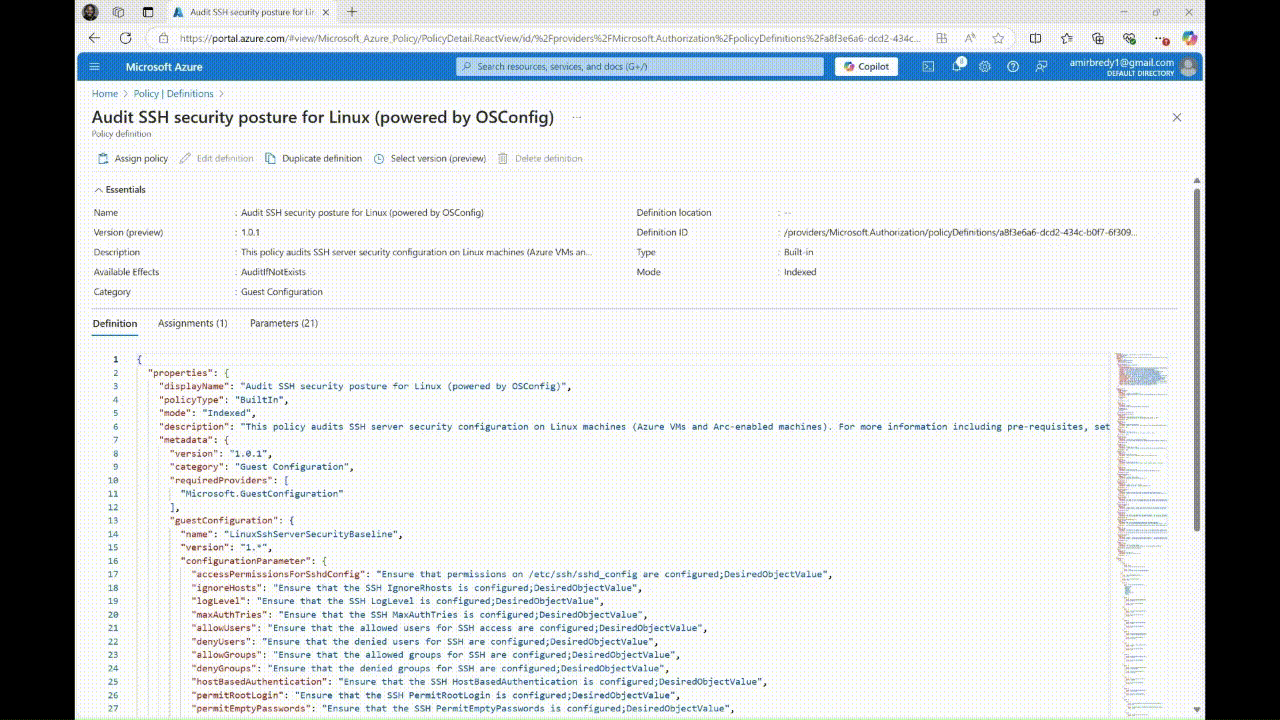 zásad auditování SSH
Abychom se vyhnuli všem překvapením při konfiguraci jakýchkoli zásad prostřednictvím služby Azure Policy, musíme porozumět aktuálnímu stavu našich počítačů. To zahrnuje auditování počítačů prostřednictvím zásad SSH, abyste zjistili, které porty se aktuálně používají.
- Na webu Azure Portal přejděte na Zásady.
- Klikněte na Definice.
- Vyfiltrujte podle SSH a vyberte zásady zabezpečení SSH auditovat pro Linux.
- Přiřaďte zásadu, použijte obor a nastavte parametry, abyste zajistili, že je port SSH nastavený na požadovaný port.
- Vytvořte spravovanou identitu, zkontrolujte a vytvořte zásadu.
Počkejte 10 až 15 minut, než zásady auditují všechny počítače s Linuxem ve vašem vozovém parku.
Auditování zásad SSH je zásadní, protože poskytuje základní informace o aktuálním stavu zabezpečení. Bez tohoto kroku byste zásady vynucovaly nevidomě, což by mohlo způsobit přerušení nebo chybějící nevyhovující počítače. Nejprve auditováním zajistíte, že máte jasný přehled o vašem prostředí, což je nezbytné pro efektivní vynucování zásad.
Krok 2: Kontrola výsledků našeho auditu
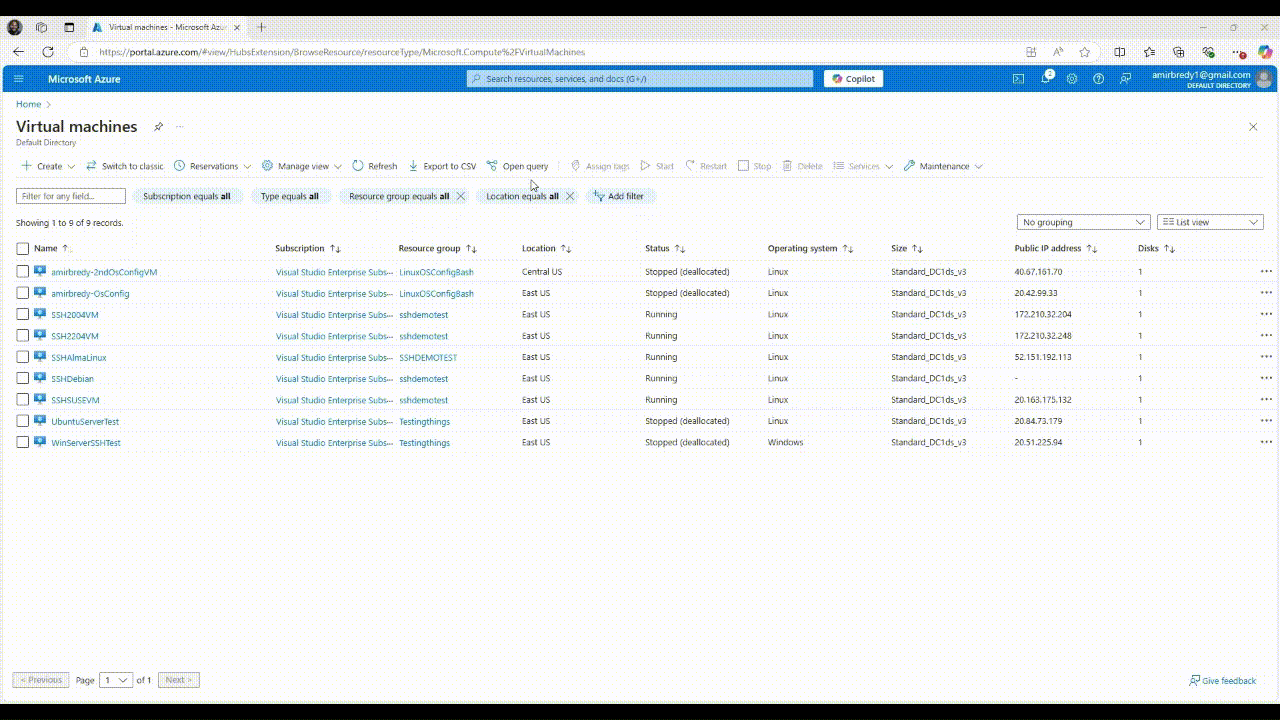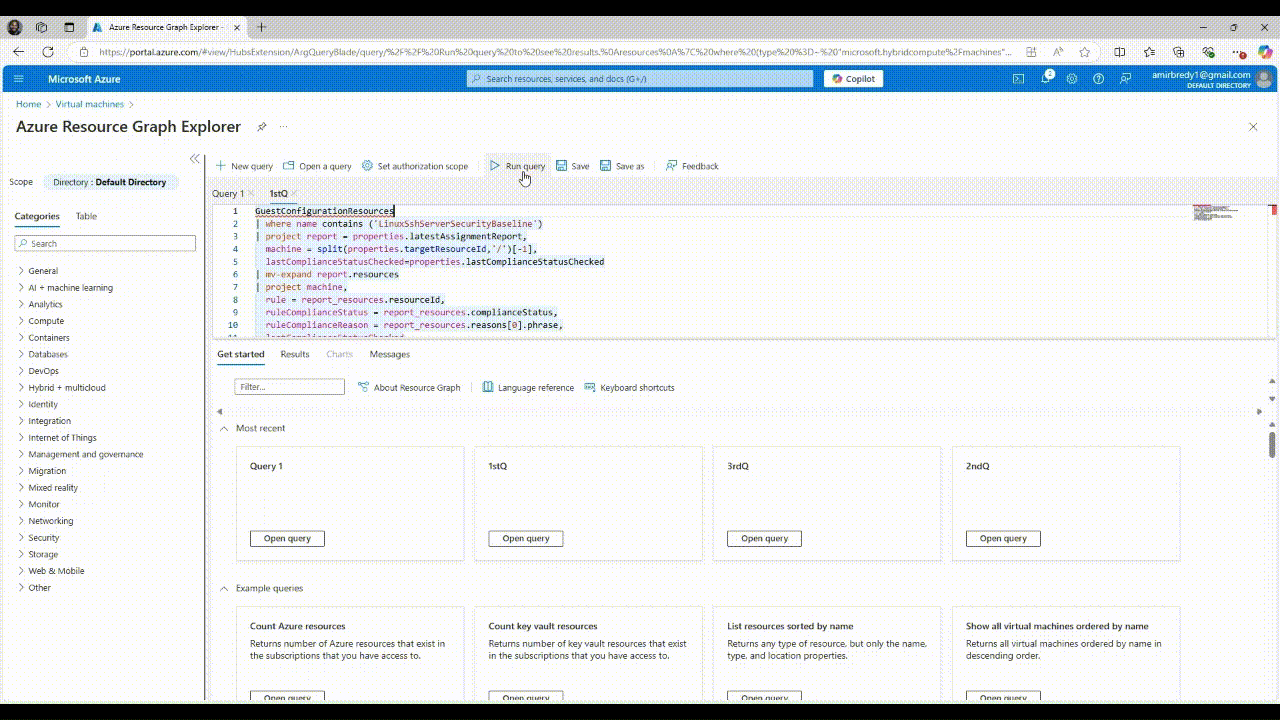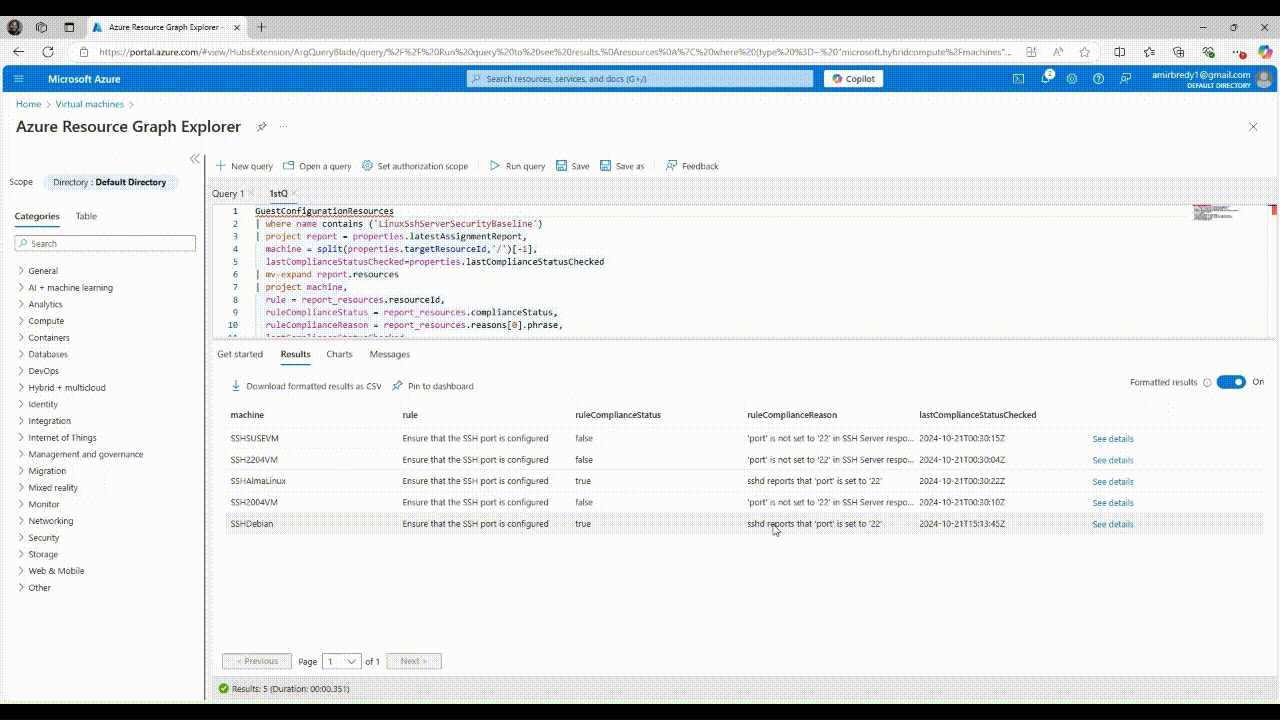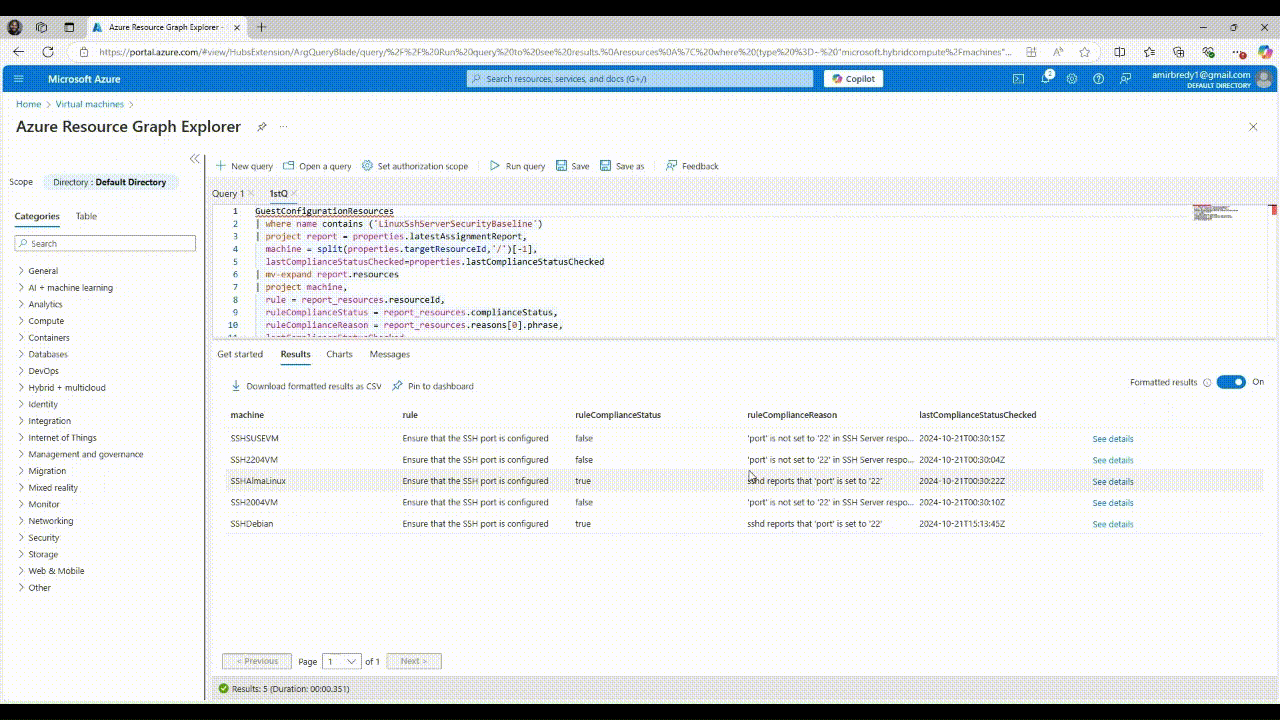 azure Resource Graph Query
Po dokončení auditu je čas zkontrolovat výsledky. To nám poskytne jasný přehled o tom, které počítače jsou kompatibilní a které nejsou.
K tomu můžete použít dotaz Azure Resource Graphu:
Otevřete dotaz a prohlédněte si různé porty ve vašem vozovém parku počítačů.
- Spuštěním dotazu zobrazíte jeden řádek na počítač s daty auditu pro port ve sloupcích.
     // SSH port rule detail
     GuestConfigurationResources
     | where name contains "LinuxSshServerSecurityBaseline"
     | project report = properties.latestAssignmentReport,
      machine = split(properties.targetResourceId,'/')[-1],
      lastComplianceStatusChecked=properties.lastComplianceStatusChecked
     | mv-expand report.resources
     | project machine,
      rule = report_resources.resourceId,
      ruleComplianceStatus = report_resources.complianceStatus,
      ruleComplianceReason = report_resources.reasons[0].phrase,
      lastComplianceStatusChecked
     | where rule contains('port')
Pomocí snímku obrazovky výše vidíme, že některé počítače používaly port 22, zatímco jiné používaly jiné porty.
Poznámka
Dotazy podobné výše uvedenému dotazu je možné upravit tak, aby vyhovovaly požadovaným potřebám správců, jako je například dotazování celého vašeho vozového parku a vyhledání všech počítačů, které umožňují kořenové přihlášení.
Kontrola výsledků auditu umožňuje identifikovat vzory a odlehlé hodnoty ve vašem vozovém parku. Tento krok je nezbytný pro určení konkrétních počítačů, které vyžadují pozornost a pochopení celkové úrovně dodržování předpisů. Pomáhá také při komunikaci s aktuálním stavem se zúčastněnými stranami a zajišťuje transparentnost a budování důvěry v proces.
Krok 3: Komunikace změn
Teď, když víme, které počítače používají jiné porty než požadovaný port, je důležité tyto změny sdělit zúčastněným stranám. Tím zajistíte, že všichni vědí o nadcházejících změnách a odpovídajícím způsobem můžou aktualizovat své pracovní postupy.
Důležitý
Efektivní komunikace je klíčem k úspěšné implementaci zásad. Informováním zúčastněných stran o změnách zajistíte, že nedojde k žádným překvapením a že všichni budou připraveni na přechod. Tento krok pomáhá získat nákup od různých týmů a minimalizovat odolnost vůči změnám.
Krok 4: Vynucení nových nastavení prostřednictvím zásad Konfigurace stavu zabezpečení SSH pro Linux
 vynucování zásad SSH
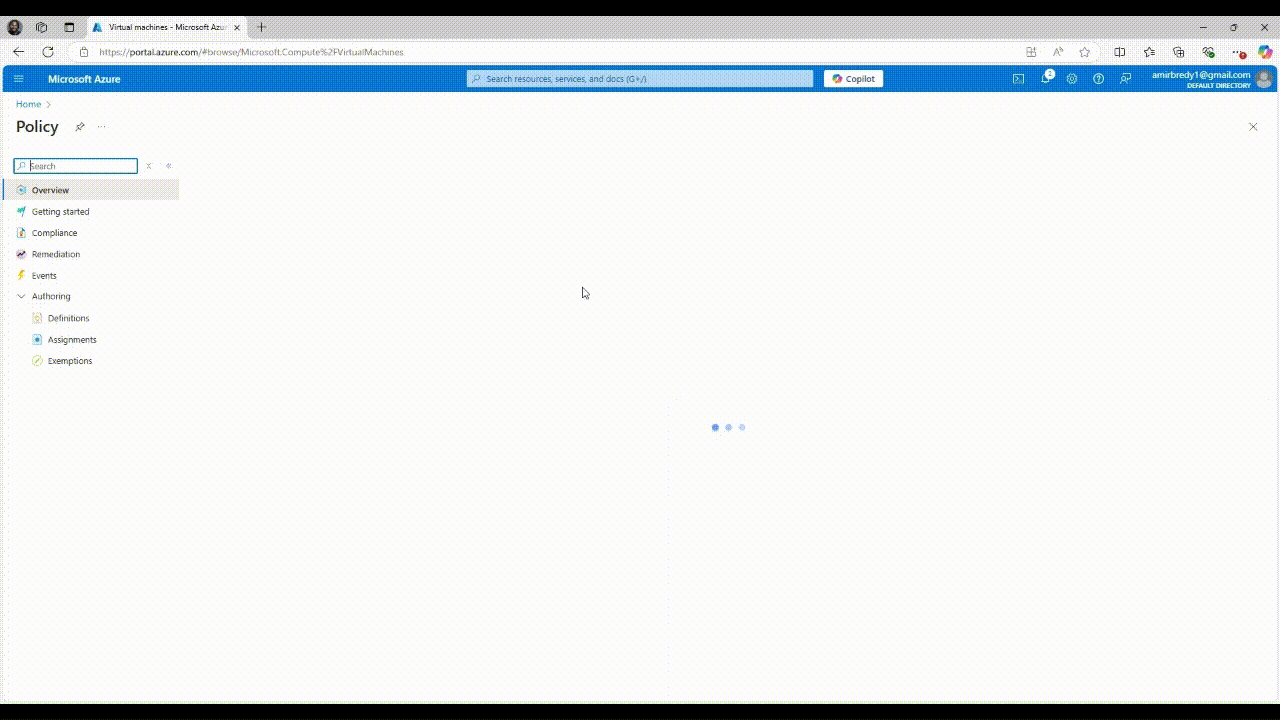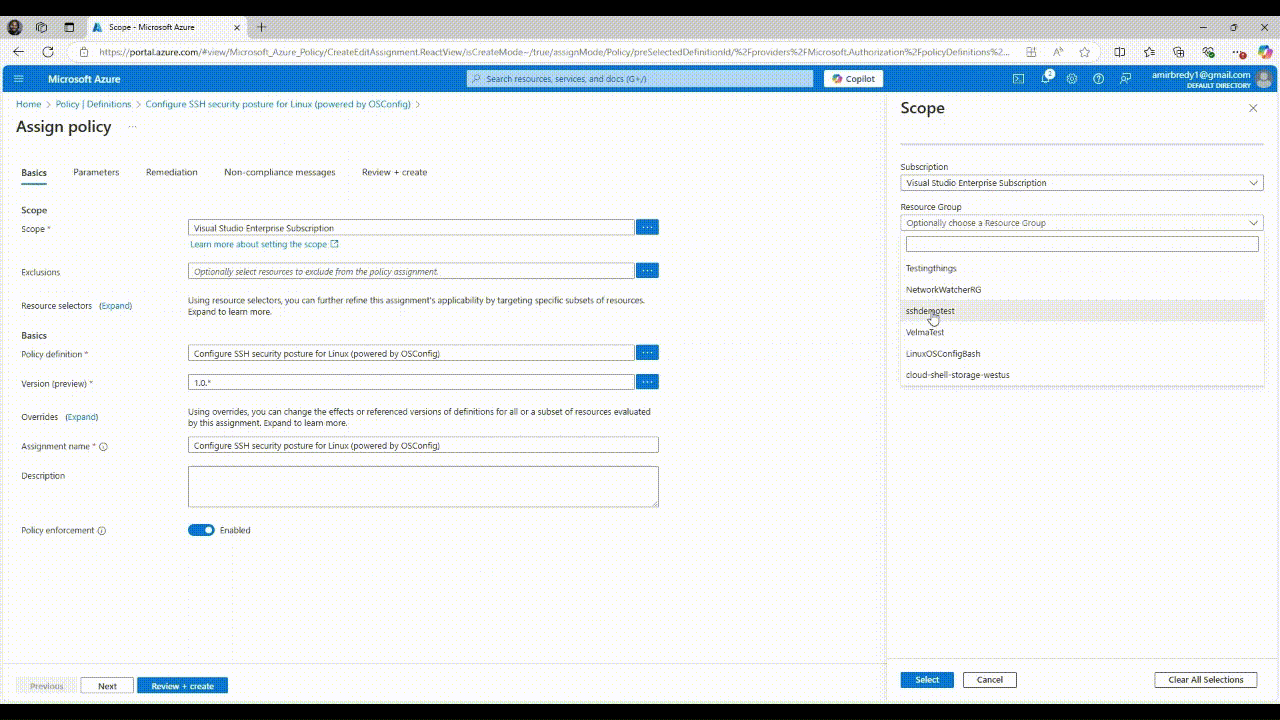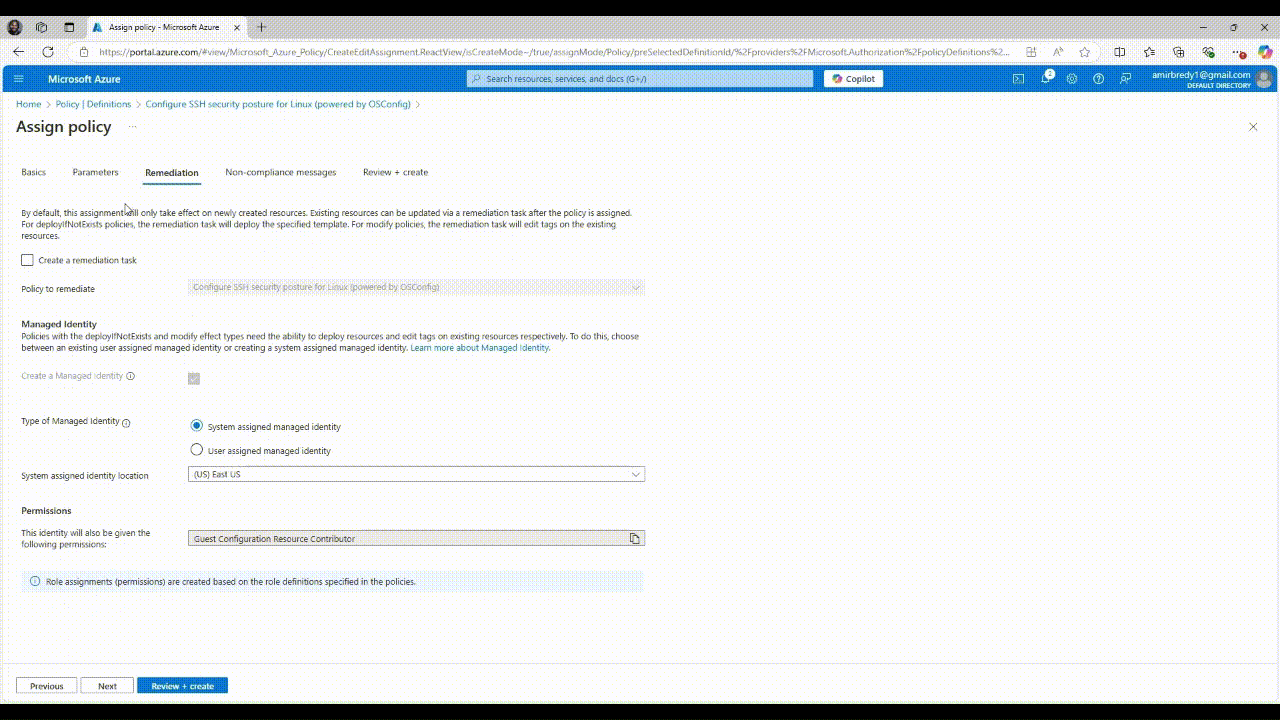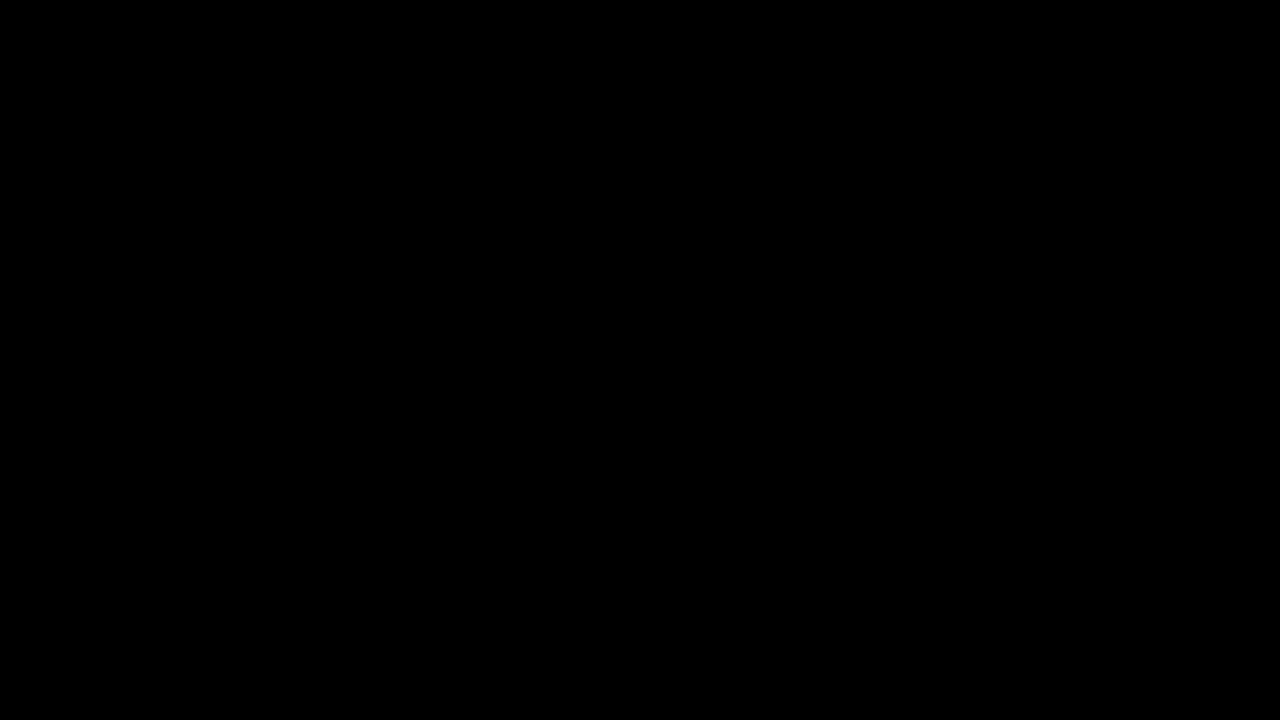
Se schválením účastníků teď můžeme vynutit konfiguraci zásad SSH. Tento krok standardizuje porty SSHD na všech počítačích.
- Přejděte nadefinice zásad
. - Filtrovat podle SSH a vybrat Konfigurace stavu zabezpečení SSH proLinuxu .
- Přiřaďte zásadu, zvolte obor a nastavte parametry, abyste zajistili, že je port nastavený na požadovaný port.
- Povolte nápravu a změňte porty a všechny počítače vytvořené před nastavením zásad.
- Zkontrolujte a pak vytvořte zásadu.
Vynucení nakonfigurované zásady SSH je kritický krok, ve kterém se provádějí skutečné změny. Tento krok zajistí, aby všechny počítače splňovaly standardy zabezpečení, snížily prostor pro útoky a zvýšily celkové zabezpečení. Povolením nápravy automatizujete proces, ušetříte čas a úsilí a zároveň zajistíte konzistenci v celém parku.
Krok 5: Ověření změn
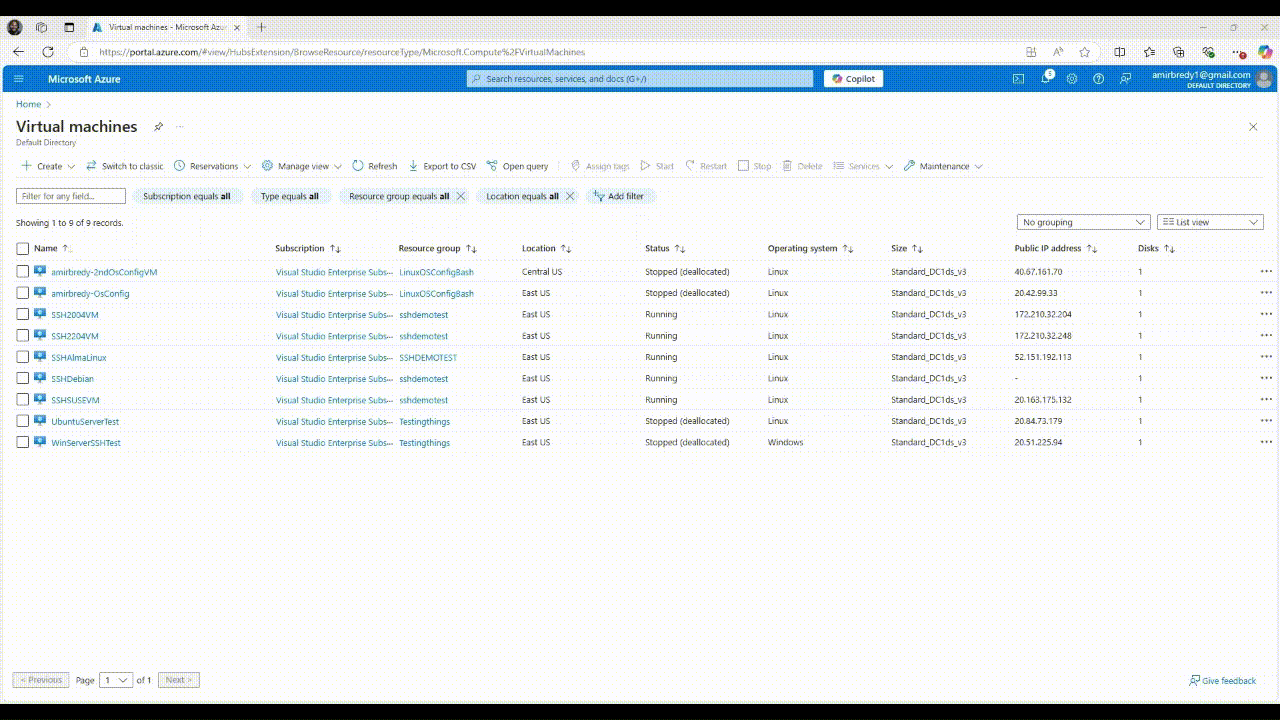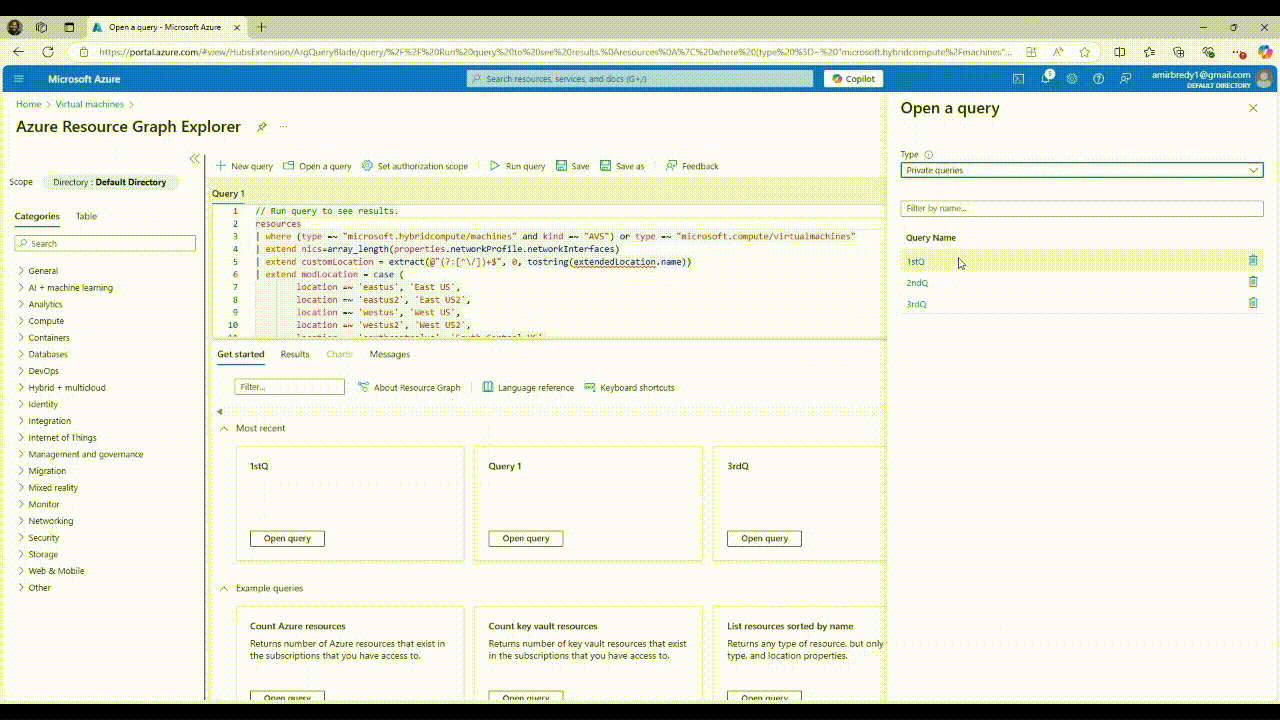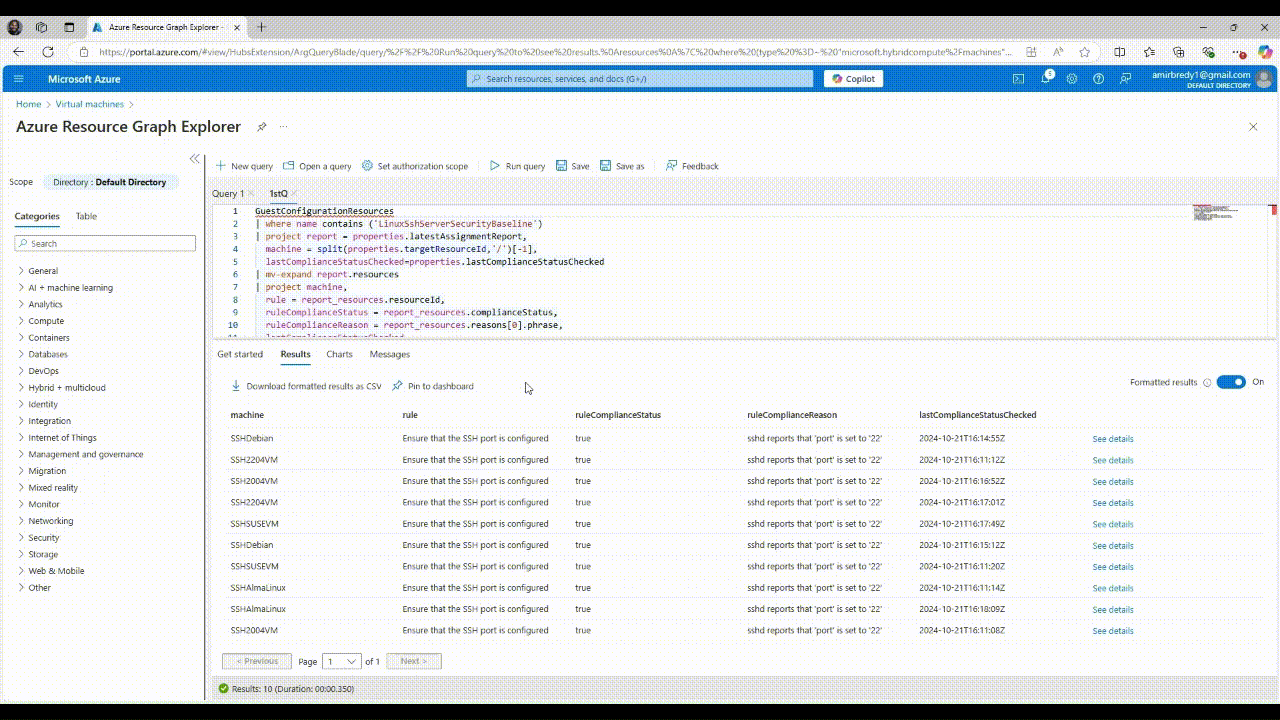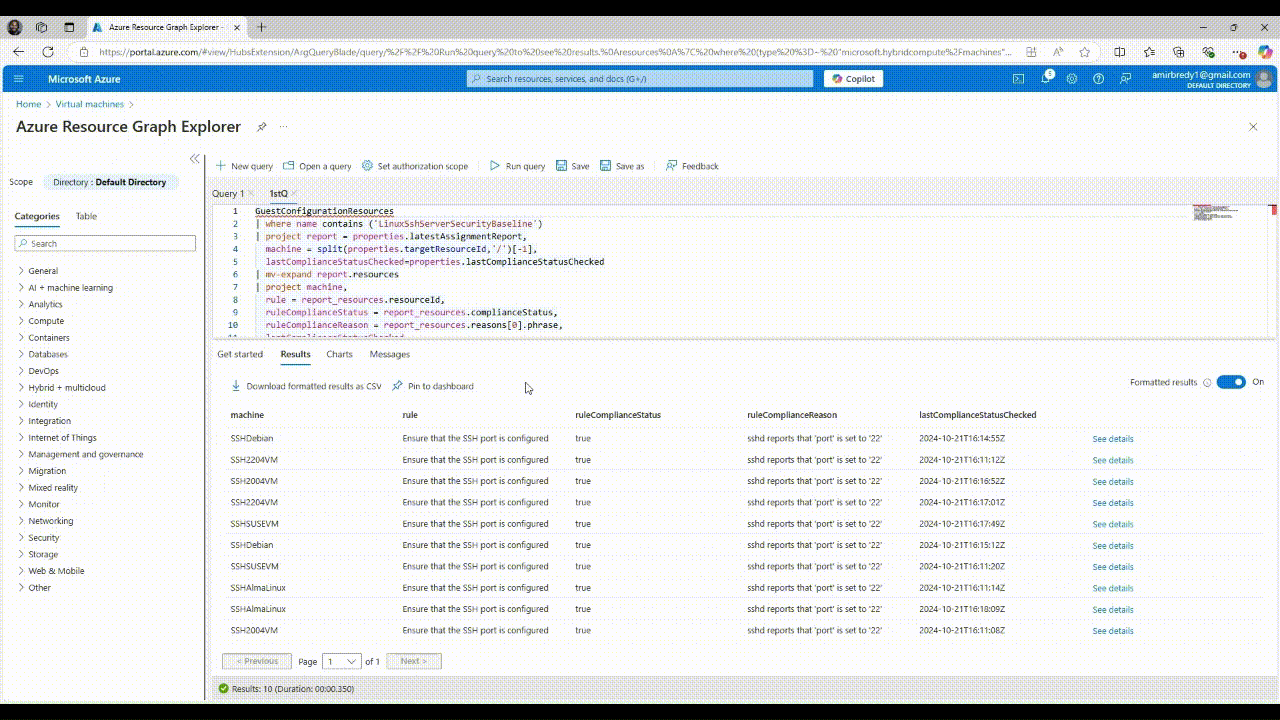 azure Resource Graph Query
Po několika hodinách je čas ověřit, že všechny počítače teď používají požadovaný port. Můžete spustit stejný dotaz jako předtím a zkontrolovat stav dodržování předpisů.
Důležitý
Ověření je posledním krokem, aby se zajistilo úspěšné vynucování zásad. Tento krok zajišťuje, že všechny počítače vyhovují předpisům a že se změny správně použily. Pomáhá také identifikovat všechny problémy, které mohly vzniknout během procesu vynucování, což umožňuje včasné řešení.
Připravuje se
Standardní hodnoty zabezpečení Azure pro Linux jsou teď ve verzi Public Preview. Zahrnuje řízení stavu SSH a více pravidel zabezpečení a správy pro lepší zabezpečení vašeho vozového parku zařízení s Linuxem. Další informace najdete v tématu Rychlý start: Audit standardních hodnot zabezpečení Azure pro Linux pomocí testovacího počítače.
Další dokumentace
- Přehled a referenční: Koncepční informace, reference a nejčastější dotazy najdete v tématu Přehled: Co je řízení stavu SSH?.
rychlý start : Pokud chcete praktické prostředí klikni a kliknutím, přečtěte siRychlý start: Použití .řízení stavu SSH na testovacím počítači
Související prostředky
- Pokud potřebujete podporu s problémy atd., obraťte se na podporu Microsoftu.
- Pokud chcete poskytnout zpětnou vazbu, proberte žádosti o funkce atd. kontakt: linux_sec_config_mgmt@service.microsoft.com