Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
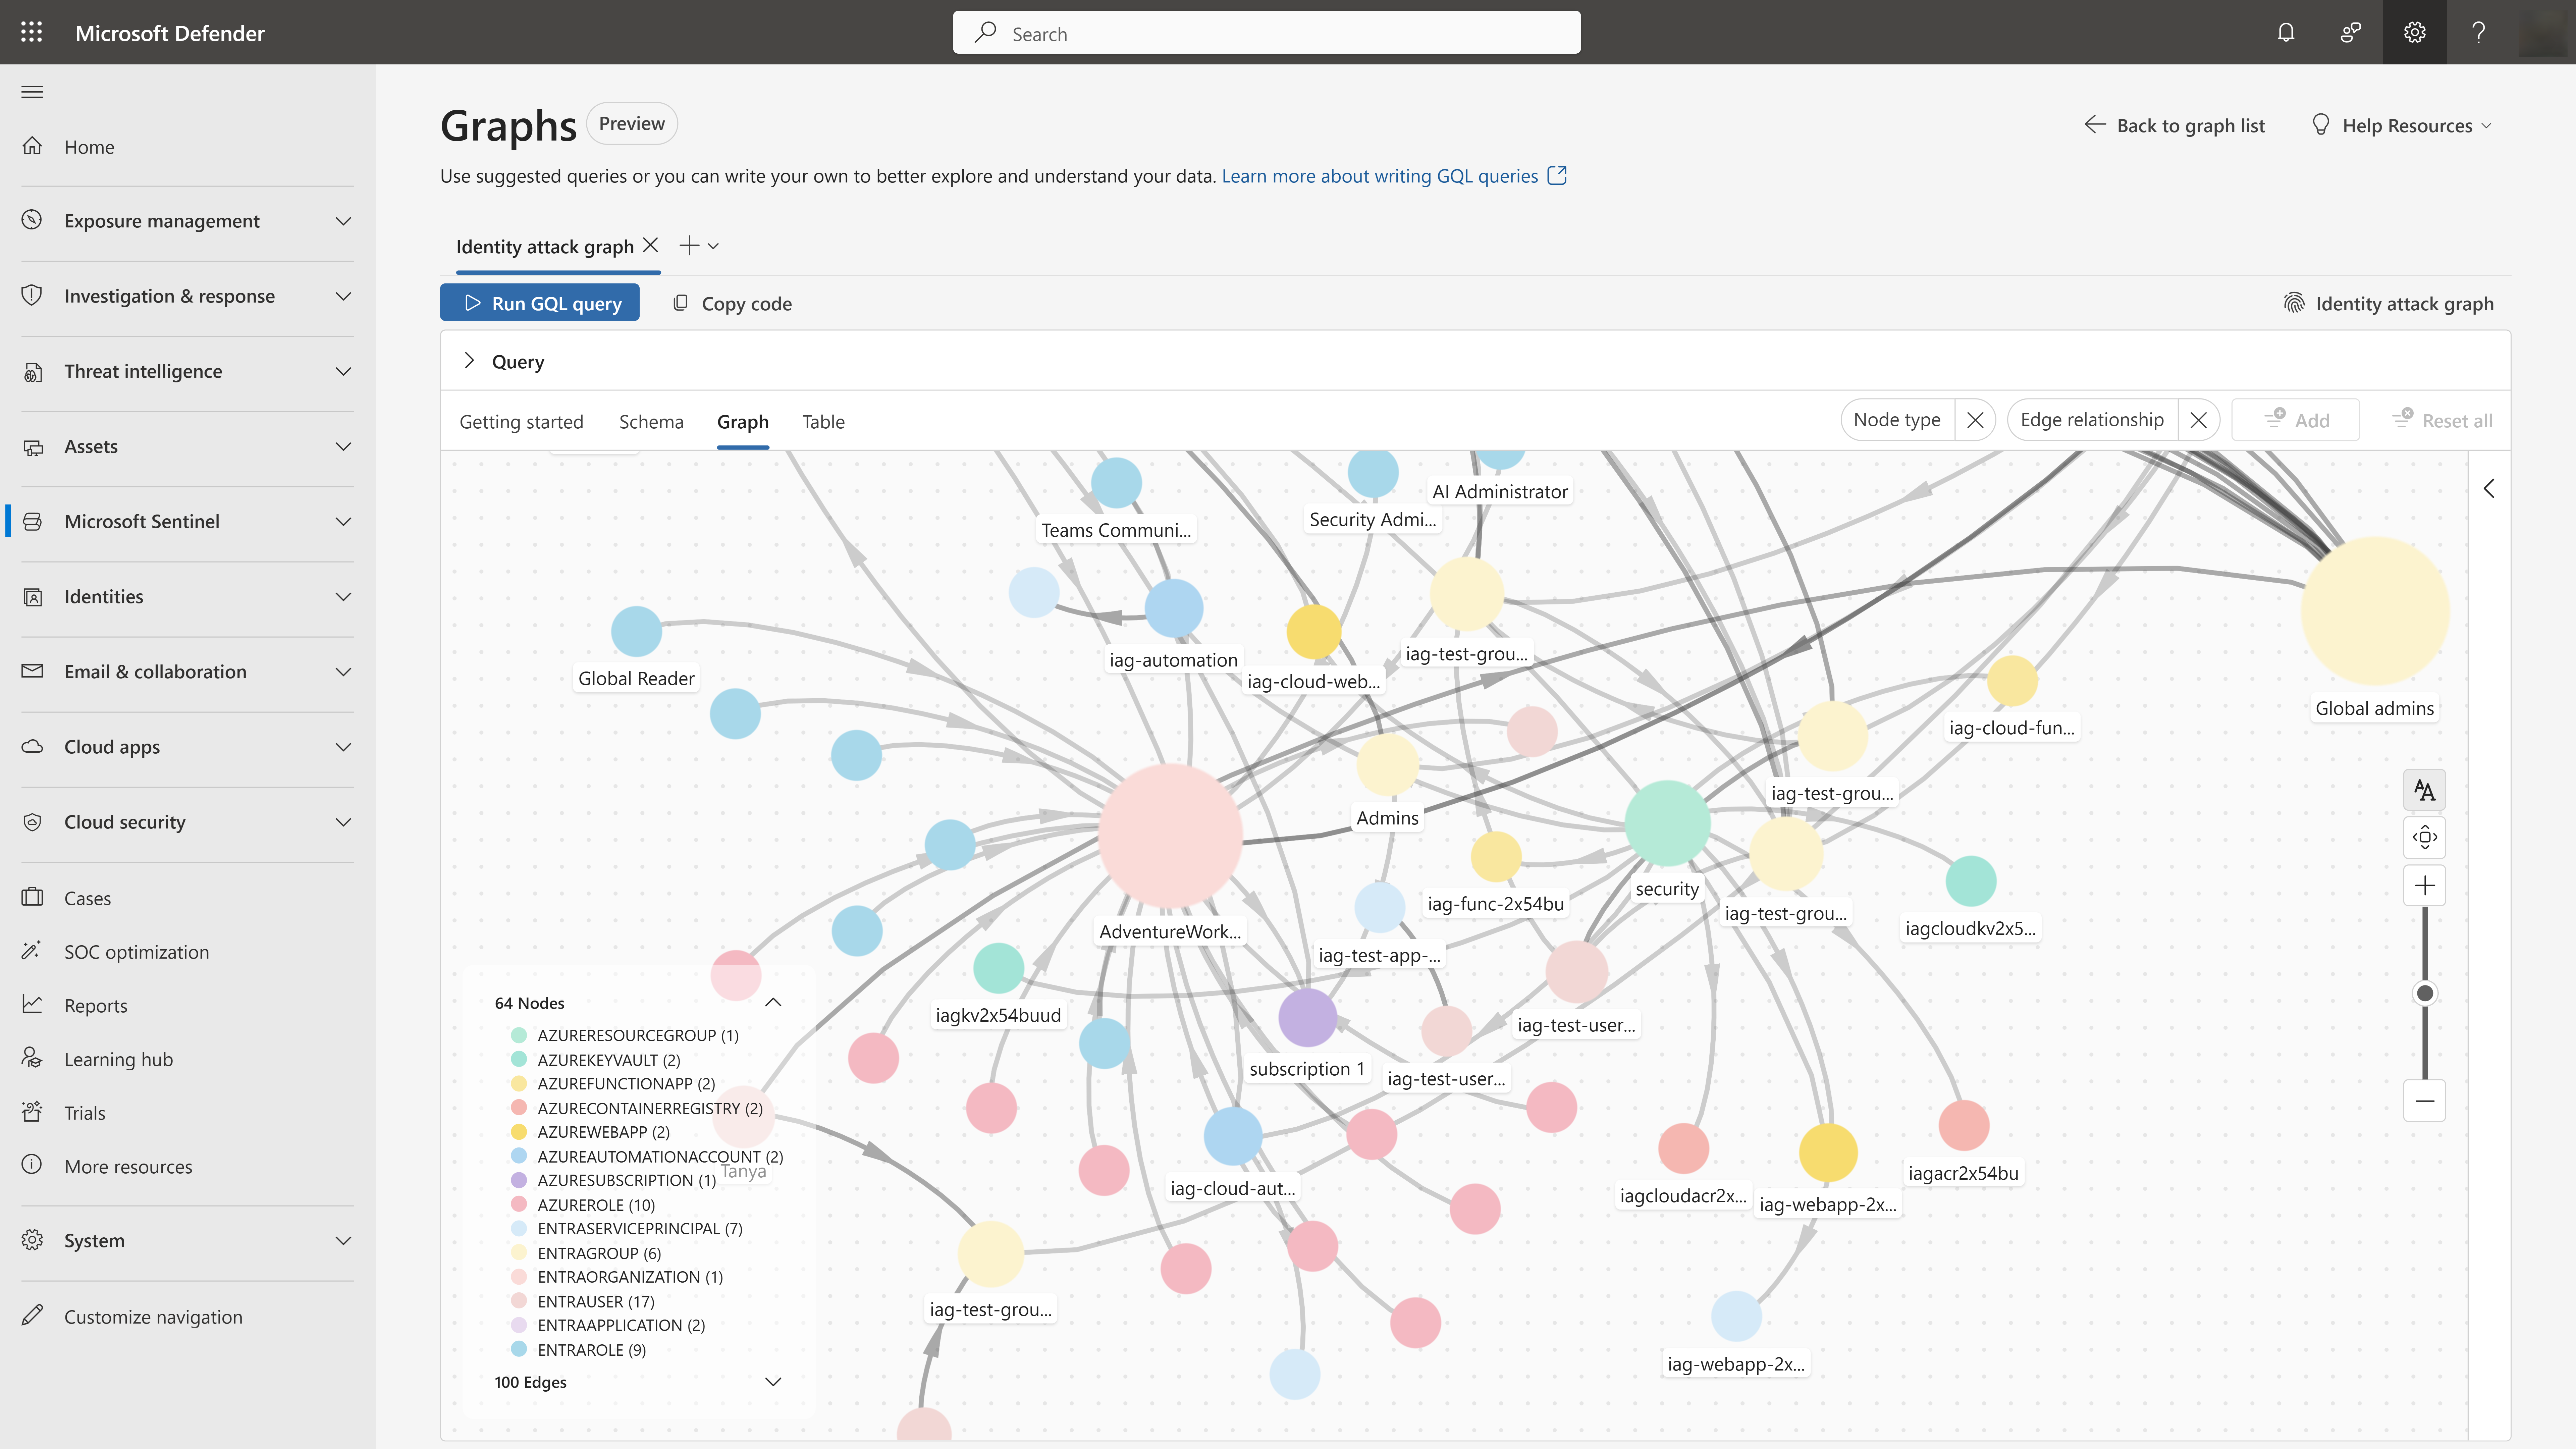
Graf útoků na identity v Microsoft Sentinelu vizualizuje, jak se identity připojují k prostředkům Azure prostřednictvím oprávnění a členství ve skupinách. Analytici zabezpečení můžou pomocí grafu identifikovat cesty laterálního pohybu, což jsou potenciální trasy, kterými by se útočník mohl pohybovat od jedné identity nebo prostředku k jinému pomocí stávajících oprávnění, členství ve skupinách nebo vztahů důvěryhodnosti, často k eskalaci oprávnění nebo k dosažení citlivých prostředků.
Předdefinovaný graf útoku identity představuje vaše prostředí jako vzájemně propojené entity a vztahy, což usnadňuje odpovědi na složité otázky, jako je například "K jakým prostředkům by mohl útočník dosáhnout, pokud dojde k ohrožení tohoto účtu?" nebo "Které identity mají cesty k důležitým prostředkům?".
Graf můžou využít analytici SOC, lovci hrozeb, technici cloudového zabezpečení a týmy IAM k pochopení a snížení rizika identit v Azure a Entra.
Jak funguje graf útoků na identity
Graf útoků na identity používá data o prostředcích z konektorů Entra ID asset a Azure Resource Graph v datovém jezeře Microsoft Sentinel k sestavení komplexního modelu vašeho prostředí:
- Identity: Uživatelé, instanční objekty služby, spravované identity a skupiny
- Prostředky: Předplatná Azure, skupiny prostředků, virtuální počítače, účty úložiště a další prostředky
- Vztahy přístupu a oprávnění: Přiřazení rolí a členství ve skupinách, které vytvářejí cesty k prostředkům, ke kterým mají přístup
Po nastavení použijte jazyk GQL (Graph Query Language) k odhalení skrytých rizik, která je obtížné zjistit pomocí tradičních metod.
Dotazem na graf můžete:
- Zobrazení cest laterálního pohybu: Najděte všechny trasy, které by útočník mohl použít z kompromitované identity, aby se dostal ke kritickým prostředkům.
- Identifikace přeprivilegovaných účtů: Zjišťování identit s nadměrnými oprávněními nebo nepřímých cest k privilegovaným rolím
- Upřednostněte nápravu: Zaměřte se na nejkratší cesty k vašim nejcitlivějším aktivům.
Požadavky
Pokud chcete nastavit graf útoků na identity, ujistěte se, že splňujete následující požadavky:
- Ve vašem prostředí je povoleno datové jezero služby Microsoft Sentinel
- Oprávnění k zapnutí nebo aktualizaci prostředků Microsoft Entra ID a konektorů Azure Resource Graphu
- Globální správce a správce zabezpečení pro vytvoření grafu
Nastavte graf útoků na identity
Graf útoků na identity nastavíte takto:
Na portálu Microsoft Defender přejděte na Microsoft Sentinel>Graphs.
Vyhledejte kartu graf útoků na identitu a vyberte možnost Nastavit graf.
Postupujte podle pokynů pro nastavení a zapněte nebo aktualizujte požadované konektory.
Vyberte Zapnout graf a vytvořte graf.
Vyberte na dlaždici grafu možnost Graf dotazu a zobrazte stránku s dotazem na graf.
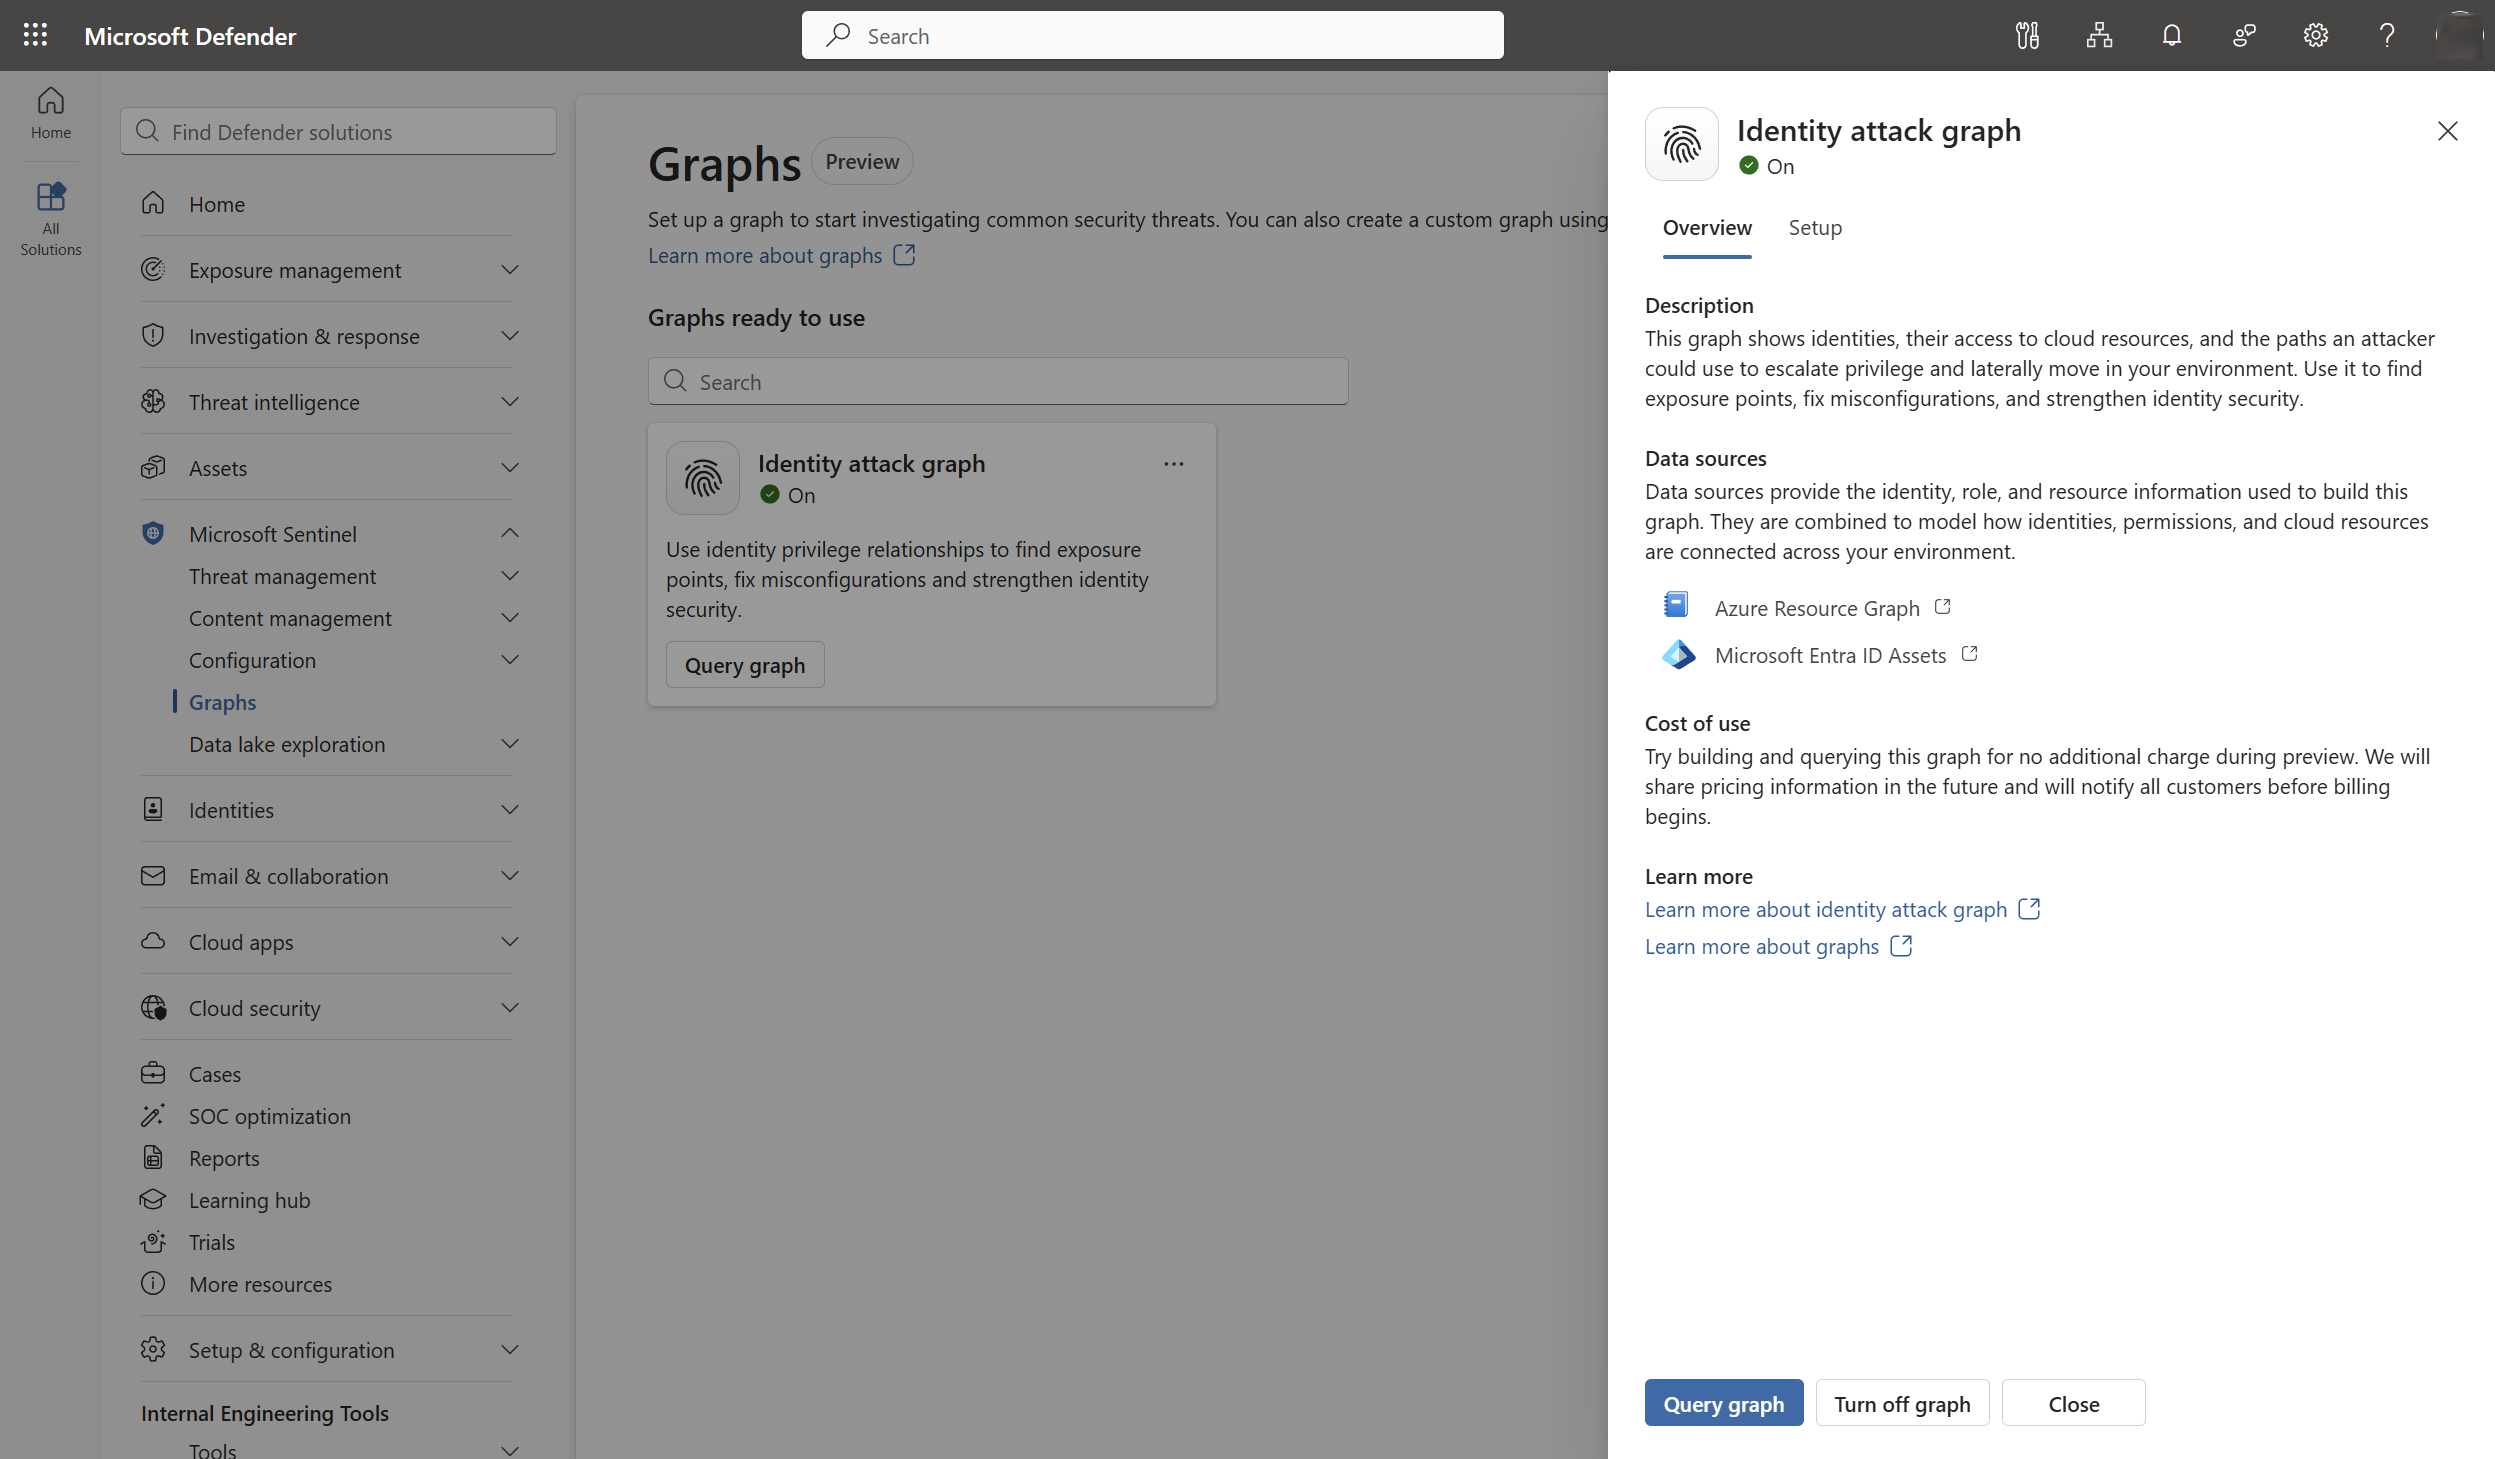
Po zapnutí grafu začne graf ingestovat data a vytvářet relace. Počáteční zpracování může trvat až 48 hodin.
Prozkoumat a dotazovat graf identitních útoků
Pokud chcete dotazovat graf, až bude připravený k použití, postupujte podle těchto kroků:
Karta Schéma slouží k pochopení typů entit a relací v grafu.
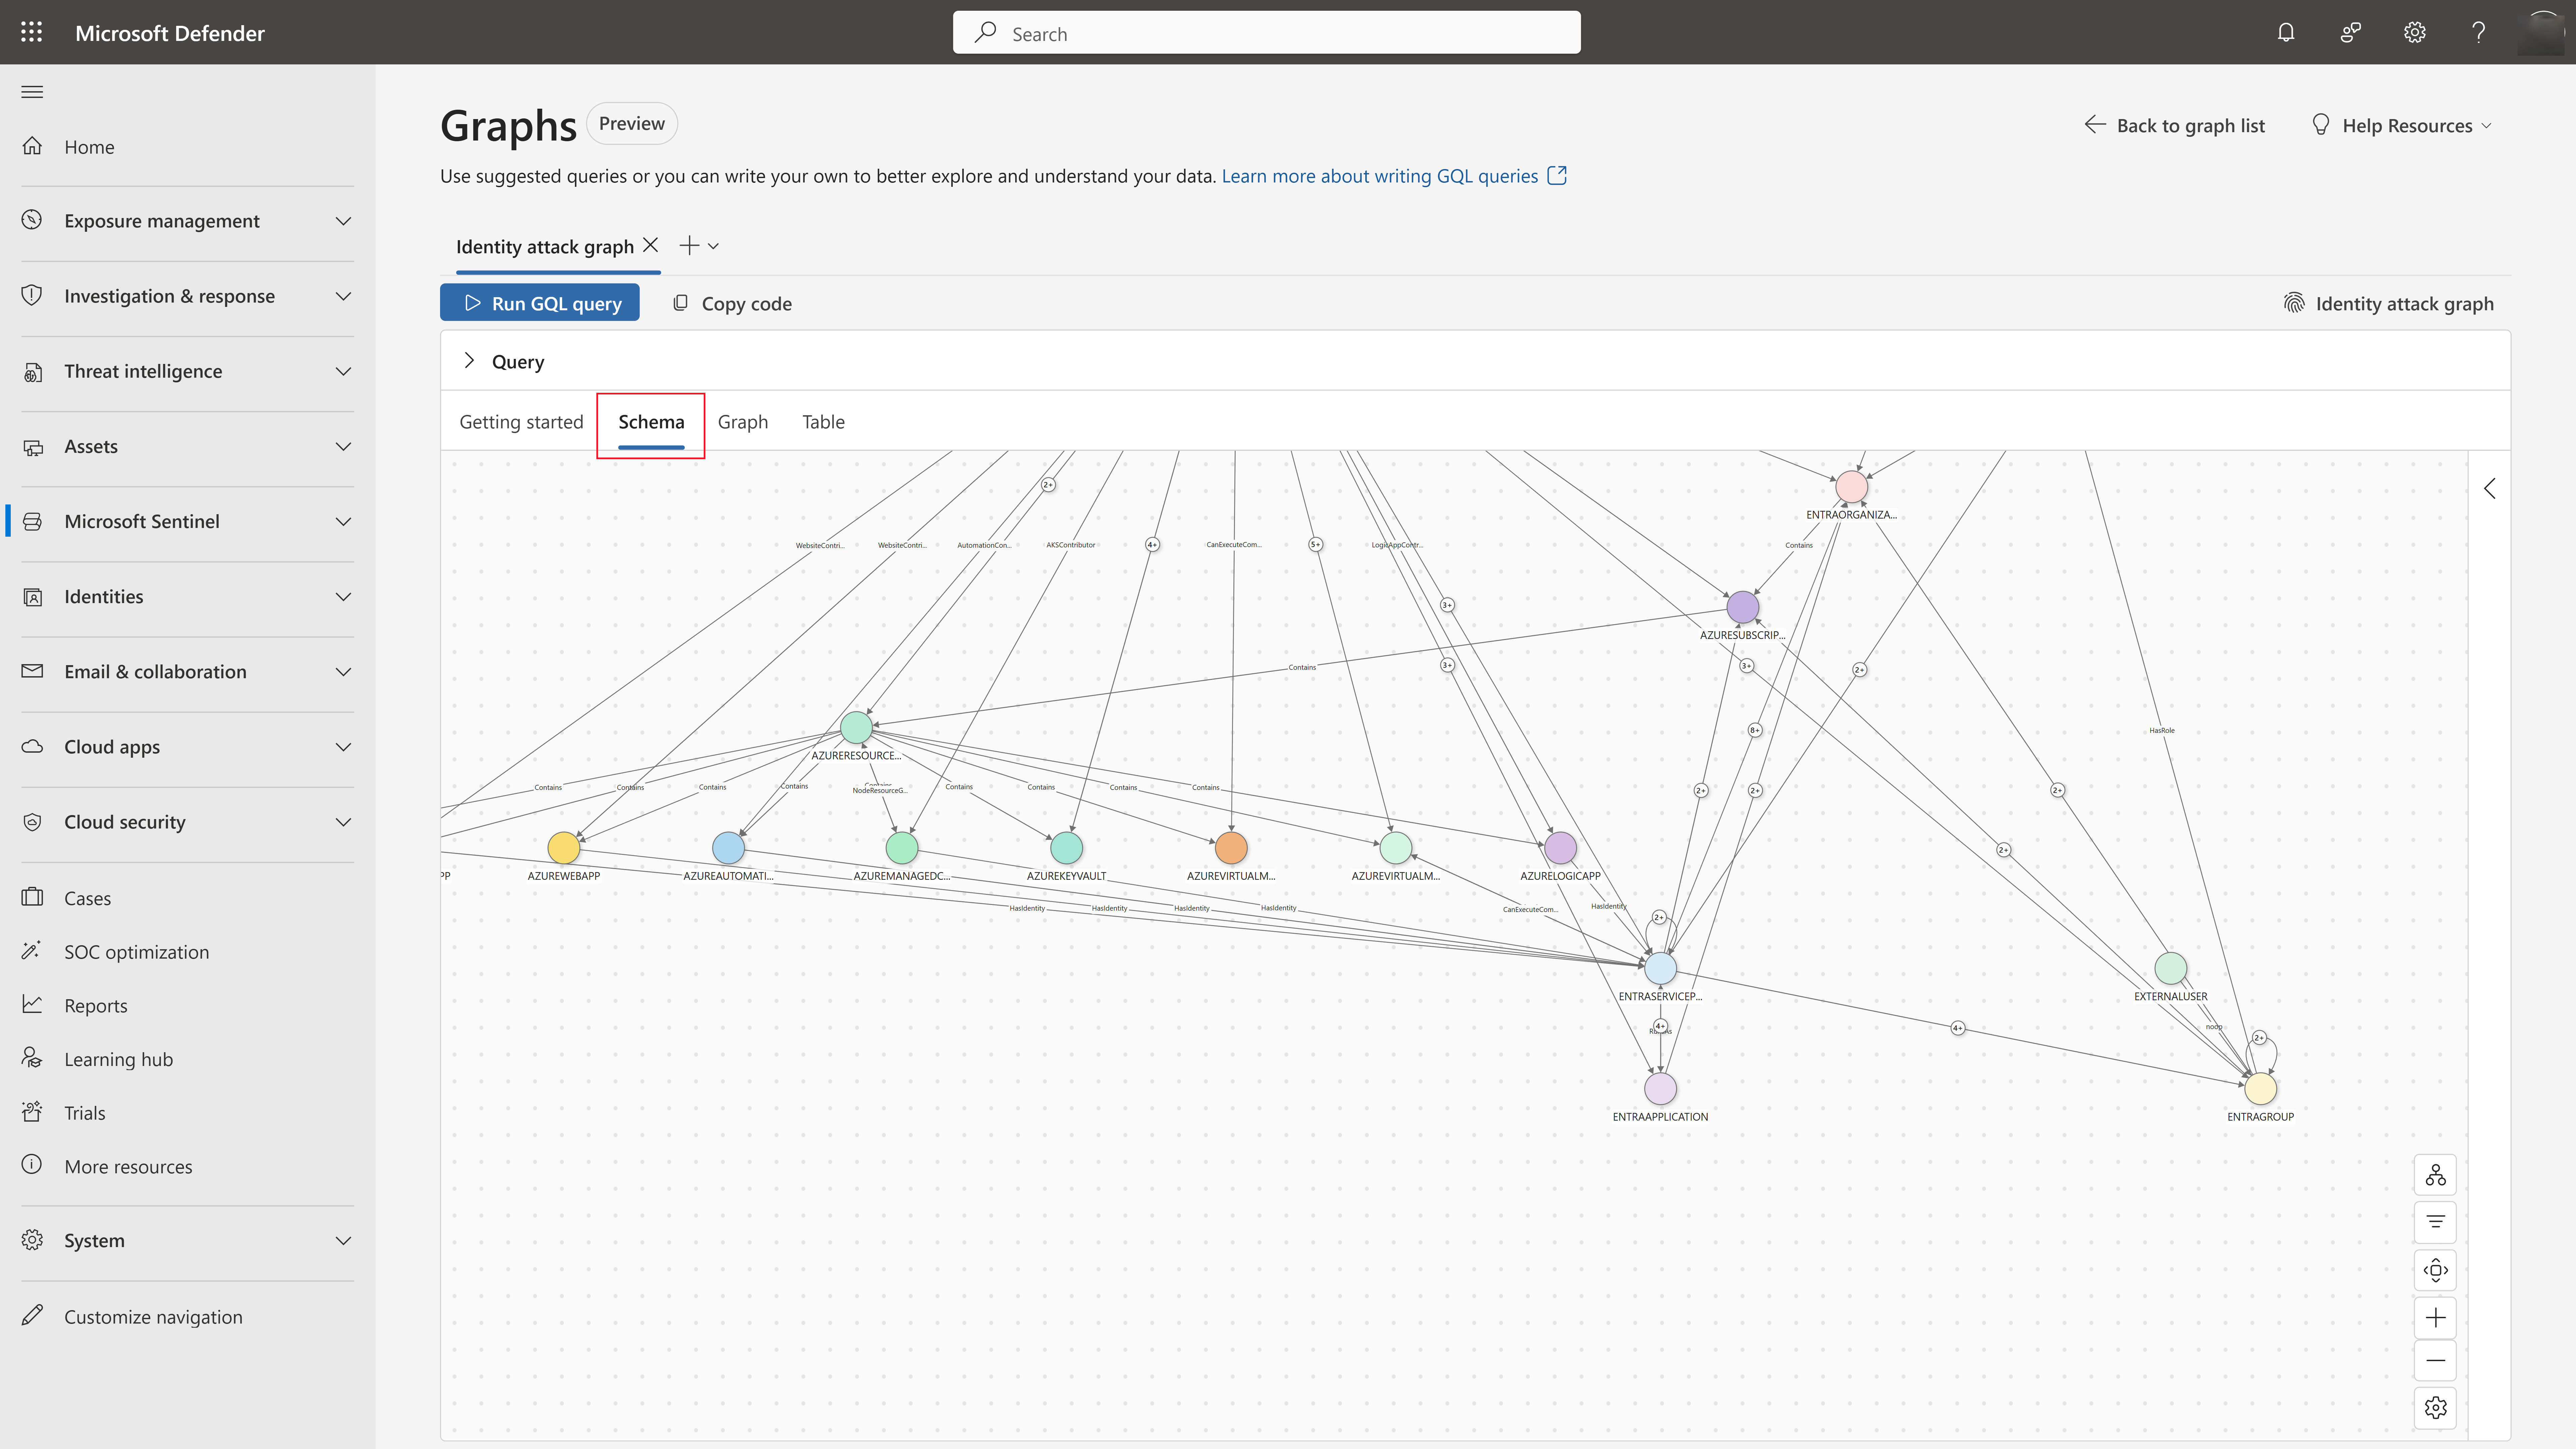
Výběrem libovolného uzlu zobrazíte podrobná metadata.
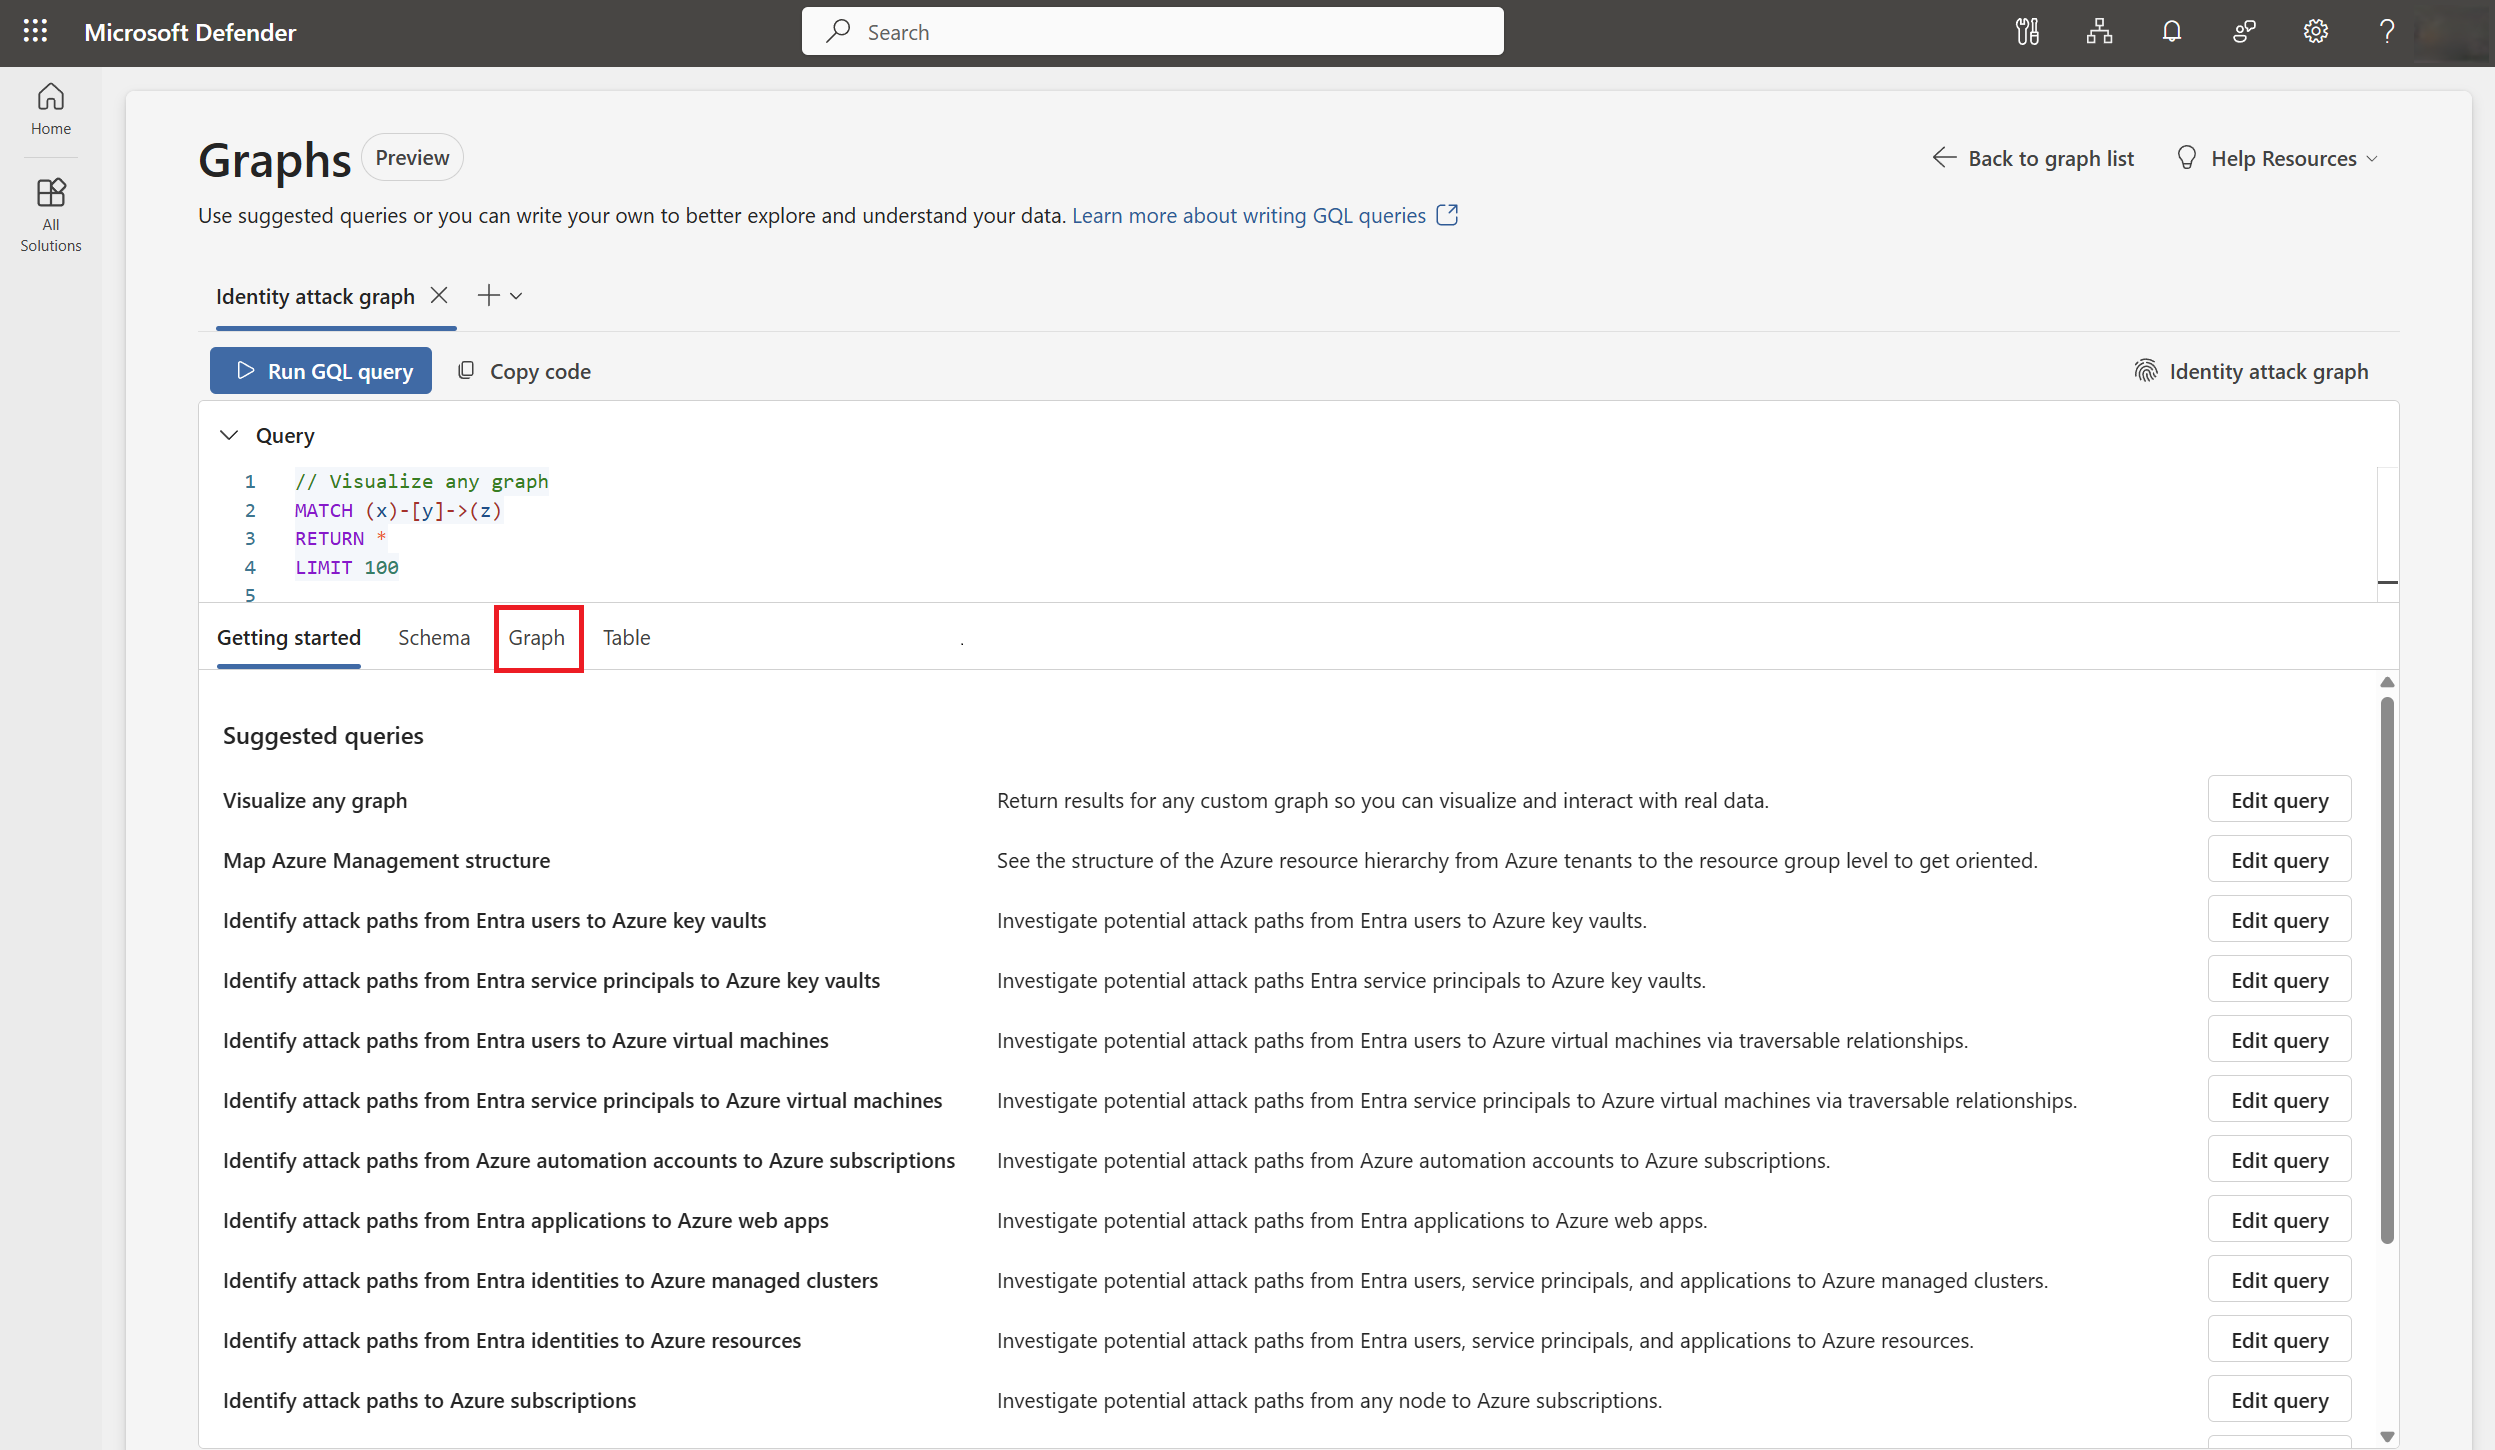
Na kartě Graph můžete vizualizovat relace a cesty k oprávněním. Začněte psaním vlastních dotazů GQL nebo pomocí předdefinovaných dotazů.
Poznámka
Doporučujeme, abyste začali s předdefinovanými dotazy, které jsou navržené tak, aby se vyhodnotovaly běžné scénáře šetření s vysokou hodnotou. Tyto dotazy vám pomůžou získat okamžitou hodnotu bez zápisu GQL od začátku.
Pokud chcete zobrazit výsledky, vyberte Spustit dotaz GQL .