RDP Shortpath vytvoří přenos založený na protokolu UDP mezi místním zařízením aplikace pro Windows nebo aplikací Vzdálená plocha na podporovaných platformách a hostitelem relace v Azure Virtual Desktop. Ve výchozím nastavení zahájí protokol RDP (Vzdálená plocha Protocol) přenos pomocí zpětného připojení na základě protokolu TCP a pak se pokusí vytvořit vzdálenou relaci pomocí protokolu UDP. Pokud je připojení UDP úspěšné, připojení TCP se zahodí, jinak se připojení TCP použije jako mechanismus záložního připojení.
Přenos založený na protokolu UDP nabízí lepší spolehlivost připojení a konzistentnější latenci. Přenos zpětného připojení založený na protokolu TCP poskytuje nejlepší kompatibilitu s různými konfiguracemi sítě a má vysokou úspěšnost při navazování připojení RDP.
RDP Shortpath lze použít dvěma způsoby:
Spravované sítě, ve kterých je navázáno přímé připojení mezi klientem a hostitelem relace při použití privátního připojení, jako je například Azure ExpressRoute nebo virtuální privátní síť typu site-to-site (VPN). Připojení pomocí spravované sítě je navázáno jedním z následujících způsobů:
Přímé připojení UDP mezi klientským zařízením a hostitelem relace, kde musíte povolit naslouchací proces RDP Shortpath a povolit příchozí port na každém hostiteli relace přijímat připojení.
Přímé připojení UDP mezi klientským zařízením a hostitelem relace pomocí protokolu STUN (Simple Traversal Underneath NAT) mezi klientem a hostitelem relace. Příchozí porty na hostiteli relace nemusí být povolené.
Veřejné sítě, kde je při použití veřejného připojení navázáno přímé připojení mezi klientem a hostitelem relace. Při použití veřejného připojení existují dva typy připojení, které jsou zde uvedeny v pořadí podle preferencí:
Přímé připojení UDP mezi klientem a hostitelem relace pomocí protokolu STUN (Simple Traversal Underneath NAT).
Přenášené připojení UDP využívající protokol TURN (Traversal Using Relay NAT) mezi klientem a hostitelem relace.
Přenos používaný pro RDP Shortpath je založen na protokolu URCP (Universal Rate Control Protocol). URCP vylepšuje UDP o aktivní monitorování stavu sítě a poskytuje spravedlivé a úplné využití linky. URCP pracuje podle potřeby při nízkém zpoždění a ztrátách.
Důležité
-
Cloud Azure: RDP Shortpath pro veřejné sítě přes STUN a TURN je obecně dostupný.
-
Azure cloud pro státní správu: RDP Shortpath přes STUN a TURN je k dispozici ve verzi Public Preview s **dedikovanými servery s rozsahem IP adres **20.140.236.0/22. Zákazníci si můžou tuto funkci pro hostitele relace vyzkoušet v ověřovacím kruhu.
Hlavní výhody
Použití protokolu RDP Shortpath má následující klíčové výhody:
Použití URCP k vylepšení UDP dosahuje nejlepšího výkonu dynamickým učením síťových parametrů a poskytnutím mechanismu řízení rychlosti protokolu.
Vyšší propustnost.
Při použití STUN odstranění nadbytečných reléových bodů zkracuje dobu odezvy, zlepšuje spolehlivost připojení a uživatelskou zkušenost s aplikacemi citlivými na latenci a vstupními metodami.
Pro spravované sítě je navíc platné:
RDP Shortpath přináší podporu pro konfiguraci priority QoS (Quality of Service) pro připojení RDP prostřednictvím značek DSCP (Differentiated Services Code Point).
Přenos RDP Shortpath umožňuje omezit odchozí síťový provoz zadáním rychlosti omezení pro každou relaci.
Jak funguje protokol RDP Shortpath
Pokud chcete zjistit, jak funguje funkce RDP Shortpath ve spravovaných a veřejných sítích, vyberte každou z následujících karet.
Přímé přímé připojení potřebné pro použití protokolu RDP Shortpath se spravovanými sítěmi můžete dosáhnout následujícími způsoby.
Připojení v přímé viditelnosti znamená, že se klient může připojit přímo k hostiteli relace, aniž by byl blokován bránami firewall.
Poznámka
Pokud pro připojení k Azure používáte jiné typy sítí VPN, doporučujeme použít síť VPN založenou na protokolu UDP. Většina řešení VPN založených na protokolu TCP sice podporuje vnořený protokol UDP, ale přidávají zděděnou režii řízení zahlcení protokolem TCP, což zpomaluje výkon protokolu RDP.
Chcete-li používat službu RDP Shortpath pro spravované sítě, musíte na hostitelích relací povolit naslouchací proces UDP. Jako výchozí se používá port 3390 , můžete ale použít jiný port.
Následující diagram poskytuje základní přehled síťových připojení při použití protokolu RDP Shortpath pro spravované sítě a hostitele relací připojené k doméně služby služba Active Directory.

Pořadí připojení
Všechna připojení začínají vytvořením přenosu zpětného připojení založeného na protokolu TCP přes bránu služby Azure Virtual Desktop. Klient a hostitel relace pak vytvoří počáteční přenos protokolu RDP a začnou si vyměňovat schopnosti. Tyto možnosti se vyjednávají pomocí následujícího procesu:
Hostitel relace odešle klientovi seznam svých adres IPv4 a IPv6.
Klient spustí vlákno na pozadí, aby vytvořil paralelní přenos založený na protokolu UDP přímo na jednu z adres IP hostitele relace.
Zatímco klient zjišťuje zadané IP adresy, pokračuje v navazování počátečního připojení přes přenos zpětného připojení, aby se zajistilo, že nedojde k žádnému zpoždění připojení uživatele.
Pokud má klient přímé připojení k hostiteli relace, klient vytvoří zabezpečené připojení pomocí protokolu TLS přes spolehlivý protokol UDP.
Po vytvoření přenosu RDP Shortpath se všechny dynamické virtuální kanály (DVC), včetně vzdálené grafiky, vstupu a přesměrování zařízení, přesunou do nového přenosu. Pokud však brána firewall nebo topologie sítě brání klientovi ve vytvoření přímého připojení UDP, protokol RDP pokračuje přenosem pomocí zpětného připojení.
Pokud mají uživatelé k dispozici jak protokol RDP Shortpath pro spravované sítě, tak i veřejné sítě, použije se algoritmus prvního nalezení. Uživatel pro danou relaci použije připojení, které bude navázáno jako první.
Existují typy přímého a přenosového připojení, které nabízí nejlepší šanci na úspěšné připojení UDP při použití veřejného připojení:
Přímé spojení: STUN se používá k navázání přímého UDP spojení mezi klientem a hostitelem relace. Aby bylo možné toto připojení navázat, musí být klient a hostitel relace schopni se vzájemně připojit prostřednictvím veřejné IP adresy a vyjednaného portu. Většina klientů ale nezná svoji vlastní veřejnou IP adresu, protože sedí za bránou pro překlad adres (NAT). STUN je protokol pro vlastní zjištění veřejné IP adresy za zařízením NAT brány a klientem za účelem určení jeho vlastní veřejně přístupné IP adresy.
Aby klient mohl používat STUN, musí jeho síť umožňovat přenos UDP. Za předpokladu, že klient i hostitel relace můžou směrovat přímo na zjištěnou IP adresu a port druhého účastníka, je komunikace navázána přímým protokolem UDP přes protokol WebSocket. Pokud brány firewall nebo jiná síťová zařízení blokují přímá připojení, vyzkouší se přenosové připojení UDP.
Relayed connection: TURN se používá k navázání připojení a k předávání provozu přes zprostředkující server mezi klientem a hostitelem relace, pokud není možné přímé spojení. TURN je rozšířením STUN. Použití TURN znamená, že je předem známa veřejná IP adresa a port, což je možné povolit přes firewally a další síťová zařízení.
Pokud firewally nebo jiná síťová zařízení blokují přenosy UDP, připojení se vrátí zpět na přenos zpětného připojení založeného na protokolu TCP.
Při navazování spojení koordinuje Interactive Connectivity Establishment (ICE) správu STUN a TURN, aby optimalizoval pravděpodobnost navázání spojení a zajistil, že přednost budou mít preferované síťové komunikační protokoly.
Každá relace protokolu RDP používá dynamicky přiřazený port UDP z dočasného rozsahu portů (ve výchozím nastavení 49152 až 65535), který přijímá přenosy protokolu RDP Shortpath. Port 65330 se v tomto rozsahu ignoruje, protože je vyhrazený pro interní použití službou Azure. Můžete taky použít menší, předvídatelný rozsah portů. Další informace naleznete v tématu Omezení rozsahu portů používaných klienty ve veřejných sítích.
Tip
RDP Shortpath pro veřejné sítě bude fungovat automaticky bez jakékoli další konfigurace za předpokladu, že sítě a brány firewall umožňují průjezd přenosů a nastavení přenosu RDP v operačním systému Windows pro hostitele relací a klienty používá výchozí hodnoty.
Následující diagram poskytuje základní přehled síťových připojení při použití protokolu RDP Shortpath pro veřejné sítě, kde jsou hostitelé relací připojeni k systému Microsoft Entra ID.

Dostupnost relé TURN
TURN relay je k dispozici v následujících oblastech Azure s ACS TURN Relay (51.5.0.0/16):
- Austrálie – střed
- Austrálie – východ
- Austrálie – jihovýchod
- Brazílie – jih
- Canada Central
- Kanada – východ
- Indie střední
- USA – střed
- USA – východ
- USA – východ 2
- Francie – střed
- Německo – středozápad
- Izrael – střed
- Japonsko – východ
- Japonsko – západ
- Korea – střed
- Korea – jih
- Mexico Central
- Střed USA – sever
- Severní Evropa
- Norsko – západ
- Jižní Afrika – sever
- Jižní Afrika – západ
- Střed USA – jih
- Jihovýchodní Asie
- Indie – jih
- Španělsko – střed
- Švýcarsko – sever
- Tawain North
- Tawain – severovýchod
- Centrála Spojených arabských emirátů
- Spojené arabské emiráty – sever
- Velká Británie – jih
- Velká Británie – západ
- USA – středozápad
- Západní Evropa
- USA – západ
- USA – západ 2
- USA – západ 3
Relé TURN je vybráno na základě fyzického umístění klientského zařízení. Pokud je například klientské zařízení ve Velké Británii, vybere se relé TURN v oblasti Velká Británie – jih nebo Západní Velká Británie. Pokud je klientské zařízení daleko od TURN relay, může se připojení UDP vrátit zpět na TCP.
Překlad adres a brány firewall
Většina klientů služby Azure Virtual Desktop běží na počítačích v privátní síti. Přístup k internetu je poskytován prostřednictvím zařízení s bránou pro překlad adres (NAT). Brána NAT proto upravuje všechny síťové požadavky z privátní sítě a směřující do internetu. Cílem takové úpravy je sdílet jednu veřejnou IP adresu na všech počítačích v privátní síti.
Kvůli úpravě IP paketů uvidí příjemce přenosu místo skutečného odesílatele veřejnou IP adresu brány NAT. Když se provoz vrátí do brány NAT, služba se postará o jeho přeposlání zamýšlenému příjemci bez vědomí odesílatele. Ve většině scénářů si zařízení skrytá za takovým překladem adres (NAT) neuvědomují, že probíhá překlad, a neznají síťovou adresu brány NAT.
Překlad adres (NAT) se vztahuje na virtuální sítě Azure, ve kterých se nacházejí všichni hostitelé relací. Když se hostitel relace pokusí připojit k síťové adrese na internetu, služba NAT Gateway (buď vaše vlastní, nebo výchozí, kterou poskytuje Azure) nebo Azure Load Balancer provede překlad adres. Další informace o různých typech překladu zdrojových síťových adres naleznete v tématu Použití překladu zdrojových síťových adres (SNAT) pro odchozí připojení.
Většina sítí obvykle obsahuje brány firewall, které kontrolují provoz a blokují ho na základě pravidel. Většina zákazníků konfiguruje svoje brány firewall tak, aby bránily příchozím připojením (tj. nevyžádaným paketům z internetu odeslaným bez požadavku). Brány firewall používají různé techniky ke sledování toku dat, aby rozlišily mezi vyžádaným a nevyžádaným přenosem. V kontextu TCP firewall sleduje pakety SYN a ACK a proces je přímočarý. Brány firewall UDP obvykle používají heuristiku založenou na adresách paketů k přidružení provozu k tokům UDP a povolení nebo blokování. K dispozici je mnoho různých implementací překladu adres (NAT).
Pořadí připojení
Všechna připojení začínají vytvořením přenosu zpětného připojení založeného na protokolu TCP přes bránu služby Azure Virtual Desktop. Klient a hostitel relace pak vytvoří počáteční přenos protokolu RDP a začnou si vyměňovat schopnosti. Pokud je na hostiteli relace povolená možnost RDP Shortpath pro veřejné sítě, hostitel relace pak zahájí proces nazvaný Shromáždění kandidátů:
Hostitel relace vytvoří výčet všech síťových rozhraní přiřazených k hostiteli relace, včetně virtuálních rozhraní, jako je síť VPN a Teredo.
Služba Windows Vzdálená plocha Services (TermService) přiděluje sokety UDP na každém rozhraní a ukládá dvojici IP:Port v tabulce kandidátů jako místního kandidáta.
Služba Vzdálená plocha používá každý soket UDP přidělený v předchozím kroku k pokusu o přístup k serveru Azure Virtual Desktop STUN na veřejném internetu. Komunikace se provádí odesláním malého paketu UDP na port 3478.
Pokud paket dorazí na server STUN, server STUN odpoví veřejnou IP adresou a portem. Tyto informace jsou uloženy v tabulce kandidátů jako reflexivní kandidát.
Poté, co hostitel relace shromáždí všechny kandidáty, hostitel relace použije zavedený přenos zpětného připojení k předání seznamu kandidátů klientovi.
Když klient obdrží seznam kandidátů od hostitele relace, provede také shromáždění kandidátů na své straně. Klient pak odešle svůj seznam kandidátů hostiteli relace.
Poté, co si hostitel relace a klient vymění seznamy kandidátů, se obě strany pokusí vzájemně spojit pomocí všech shromážděných kandidátů. Tento pokus o připojení je simultánní na obou stranách. Mnoho bran NAT je nakonfigurováno tak, aby povolily příchozí provoz do soketu, jakmile ho inicializuje odchozí přenos dat. Toto chování bran NAT je důvodem, proč je simultánní připojení nezbytné. Pokud STUN selže, protože je blokovaný, provede se pokus o předané spojení pomocí TURN.
Po počáteční výměně paketů může klient a hostitel relace vytvořit jeden nebo více datových toků. Z těchto datových toků vybere protokol RDP nejrychlejší síťovou cestu. Klient pak naváže zabezpečené připojení s hostitelem relace pomocí protokolu TLS přes spolehlivý protokol UDP a zahájí přenos RDP Shortpath.
Jakmile protokol RDP vytvoří přenos RDP Shortpath, všechny dynamické virtuální kanály (DVC), včetně vzdálené grafiky, vstupu a přesměrování zařízení, přejdou na nový přenos.
Pokud mají vaši uživatelé k dispozici jak protokol RDP Shortpath pro spravovanou síť, tak veřejné sítě, použije se algoritmus prvního nalezení, což znamená, že uživatel použije připojení, které bude pro danou relaci navázáno jako první. Další informace najdete v ukázkovém scénáři 4.
Konfigurace sítě
Pro podporu protokolu RDP Shortpath pro veřejné sítě obvykle nepotřebujete žádnou konkrétní konfiguraci. Hostitel relace a klient automaticky zjistí přímý tok dat, pokud je to možné v konfiguraci vaší sítě. Každé prostředí je ale jedinečné a některé síťové konfigurace můžou mít negativní vliv na úspěšnost přímého připojení. Postupujte podle doporučení , abyste zvýšili pravděpodobnost přímého toku dat.
Vzhledem k tomu, že protokol RDP Shortpath používá k vytvoření toku dat protokol UDP, pokud brána firewall ve vaší síti blokuje přenosy UDP, RDP Shortpath selže a připojení se vrátí k přenosu zpětného připojení založeném na protokolu TCP. Služba Azure Virtual Desktop používá servery STUN poskytované službami Azure Communication Services a Microsoft Teams. Z povahy této funkce se vyžaduje odchozí připojení z hostitelů relací do klienta. Bohužel ve většině případů nemůžete předpovědět, kde se uživatelé nacházejí. Proto doporučujeme povolit odchozí připojení UDP z hostitelů relací do internetu. Pokud chcete snížit počet požadovaných portů, můžete omezit rozsah portů používaných klienty pro tok UDP. Při konfiguraci bran firewall pro službu RDP Shortpath použijte následující tabulky.
Pokud vaše prostředí používá symetrický překlad adres (NAT), což je mapování jednoho privátního zdroje IP:Port na jedinečný veřejný cíl IP:Port, můžete použít přenosové připojení s TURN. Bude tomu tak, pokud používáte Azure Firewall a bránu Azure NAT. Další informace o překladu adres (NAT) s virtuálními sítěmi Azure najdete v tématu Překlad zdrojových síťových adres s virtuálními sítěmi.
Máme několik obecných doporučení pro úspěšné připojení pomocí protokolu RDP Shortpath pro veřejné sítě. Další informace najdete v tématu Obecná doporučení.
Pokud mají uživatelé k dispozici RDP Shortpath pro spravovanou síť i veřejné sítě, použije se první nalezený algoritmus. Uživatel pro danou relaci použije připojení, které bude navázáno jako první. Další informace najdete v tématu Ukázkové scénáře.
Následující části obsahují požadavky na zdroj, cíl a protokol pro hostitele relací a klientská zařízení, které musí být povolené, aby funkce RDP Shortpath fungovala.
Poznámka
Společnost Microsoft dokončila přechod z dříve sdílené podsítě 20.202.0.0/16 na nový rozsah IP adres přenosu 51.5.0.0/16 TURN ve 39 oblastech služby Azure. Tato nová řada je vyhrazená výhradně pro Azure Virtual Desktop a Windows 365, což ji odděluje od infrastruktury Azure Communication Services. Upgrade je navržen tak, aby vylepšil RDP Shortpath pro veřejné sítě (přes TURN/Relay) a poskytoval rychlejší a spolehlivější připojení a lepší uživatelský zážitek.
Poznámka
Připojení založená na TURN jsou náchylná k výpadkům připojení během aktualizací relé TURN. K těmto aktualizacím obvykle dochází během plánovaných časových intervalů údržby, ale občas k nim může dojít mimo plánovaný interval kvůli naléhavým opravám infrastruktury Azure.
Ve všech výše uvedených scénářích se klient automaticky znovu připojí během několika sekund.
Virtuální síť hostitele relace
Následující tabulka podrobně popisuje požadavky na zdroj, cíl a protokol pro RDP Shortpath pro virtuální síť hostitele relace.
| Name (Název) |
Source (Zdroj) |
Zdrojový port |
Destination (Cíl) |
Cílový port |
Protocol (Protokol) |
Akce |
| Přímé připojení STUN |
Podsíť virtuálního počítače |
Jakákoli |
Jakákoli |
1024-65535
(Výchozí: 49152-65535) |
UDP |
Povolit |
| OMRAČUJÍCÍ/OTOČNÉ relé |
Podsíť virtuálního počítače |
Jakákoli |
51.5.0.0/16 |
3478 |
UDP |
Povolit |
Síť klientů
Následující tabulka uvádí podrobné informace o požadavcích na zdroj, cíl a protokol pro klientská zařízení.
| Name (Název) |
Source (Zdroj) |
Zdrojový port |
Destination (Cíl) |
Cílový port |
Protocol (Protokol) |
Akce |
| Přímé připojení STUN |
Síť klientů |
Jakákoli |
Veřejné IP adresy přiřazené službě NAT Gateway nebo Azure Firewall (poskytované koncovým bodem STUN) |
1024-65535
(Výchozí: 49152-65535) |
UDP |
Povolit |
| PARALYZACÍ/OTOČNÉ relé |
Síť klientů |
Jakákoli |
51.5.0.0/16 |
3478 |
UDP |
Povolit |
Důležité
Vyhrazený rozsah IP adres relé TURN pro Azure Government je20.140.236.0/22. RDP Shortpath přes TURN je aktuálně ve verzi Public Preview ve službě Azure Government. Zákazníci si můžou funkci vyzkoušet pomocí ověřovacího kruhu.
Virtuální síť hostitele relace
Následující tabulka podrobně popisuje požadavky na zdroj, cíl a protokol pro RDP Shortpath pro virtuální síť hostitele relace.
| Name (Název) |
Source (Zdroj) |
Zdrojový port |
Destination (Cíl) |
Cílový port |
Protocol (Protokol) |
Akce |
| Přímé připojení STUN |
Podsíť virtuálního počítače |
Jakákoli |
Jakákoli |
1024-65535
(výchozí: 49152-65535) |
UDP |
Povolit |
| PARALYZACÍ/OTOČNÉ relé |
Podsíť virtuálního počítače |
Jakákoli |
20.140.236.0/22 |
3478 |
UDP |
Povolit |
Síť klientů
Následující tabulka uvádí podrobné informace o požadavcích na zdroj, cíl a protokol pro klientská zařízení.
| Name (Název) |
Source (Zdroj) |
Zdrojový port |
Destination (Cíl) |
Cílový port |
Protocol (Protokol) |
Akce |
| Přímé připojení STUN |
Síť klientů |
Jakákoli |
Veřejné IP adresy přiřazené službě NAT Gateway nebo Azure Firewall (poskytované koncovým bodem STUN) |
1024-65535
(výchozí: 49152-65535) |
UDP |
Povolit |
| PARALYZACÍ/OTOČNÉ relé |
Síť klientů |
Jakákoli |
20.140.236.0/22 |
3478 |
UDP |
Povolit |
Podpora protokolu Teredo
Ačkoli není vyžadován pro protokol RDP Shortpath, přidává protokol Teredo další kandidáty na průchod překladem adres (NAT) a zvyšuje pravděpodobnost úspěšného připojení pomocí protokolu RDP Shortpath v sítích pouze s protokolem IPv4. Informace o povolení protokolu Teredo u hostitelů a klientů relací naleznete v tématu Povolení podpory protokolu Teredo.
Podpora technologie UPnP
Aby se zvýšila pravděpodobnost přímého připojení, může na straně klienta vzdálené plochy protokol RDP Shortpath použít UPnP ke konfiguraci mapování portů na směrovači NAT. UPnP je standardní technologie používaná různými aplikacemi, mezi které patří Xbox, Optimalizace doručení nebo Teredo. Technologie UPnP je obecně dostupná na směrovačích, které se obvykle nacházejí v domácí síti. Technologie UPnP je ve výchozím nastavení povolená na většině domácích směrovačů a přístupových bodů, ale ve firemních sítích je často zakázaná.
Obecná doporučení
Tady je několik obecných doporučení pro použití protokolu RDP Shortpath pro veřejné sítě:
Vyhněte se používání konfigurací vynuceného tunelování, pokud vaši uživatelé přistupují k Azure Virtual Desktopu přes internet.
Ujistěte se, že nepoužíváte konfiguraci s dvojitým překladem adres (NAT) nebo s názvem CGN (Carrier-Grade-NAT).
Doporučte uživatelům, aby nezakazovali UPnP na svých domácích routerech.
Nepoužívejte cloudové služby kontroly paketů.
Nepoužívejte VPN řešení založená na protokolu TCP.
Povolte připojení IPv6 nebo Teredo.
Zabezpečení připojení
RDP Shortpath rozšiřuje možnosti vícenásobného přenosu protokolu RDP. Nenahrazuje přenos zpětného připojení, ale doplňuje jej. Zprostředkování počáteční relace se spravuje prostřednictvím služby Azure Virtual Desktop a přenosu zpětného připojení. Všechny pokusy o připojení jsou ignorovány, pokud nejprve neodpovídají relaci zpětného připojení. Po ověření je vytvořena trasa RDP Shortpath, a pokud je vytvořena úspěšně, je přenos zpětného připojení zrušen a veškerý provoz bude probíhat přes trasu RDP Shortpath.
RDP Shortpath používá zabezpečené připojení pomocí protokolu TLS přes spolehlivý protokol UDP mezi klientem a hostitelem relace pomocí certifikátů hostitele relace. Ve výchozím nastavení je certifikát používaný k šifrování protokolu RDP generován operačním systémem během nasazování. Azure Virtual Desktop v tuto chvíli nepodporuje použití certifikátu vystaveného certifikační autoritou.
Příklady scénářů
Tady je několik příkladů scénářů, které ukazují, jak se vyhodnocují připojení, aby se rozhodlo, jestli se RDP Shortpath používá v různých topologiích sítě.
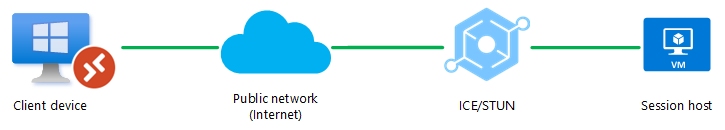
Scénář 1
Připojení UDP může být navázáno pouze mezi klientským zařízením a hostitelem relace prostřednictvím veřejné sítě (internetu). Přímé připojení, například VPN, není k dispozici. Protokol UDP je povolený přes bránu firewall nebo zařízení NAT.
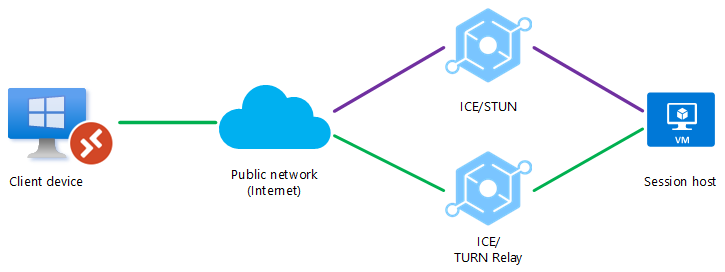
Scénář 2
Brána firewall nebo zařízení NAT blokují přímé připojení UDP, ale předávané připojení UDP může být přenášeno pomocí TURN mezi klientským zařízením a hostitelem relace přes veřejnou síť (internet). Jiné přímé připojení, například VPN, není k dispozici.
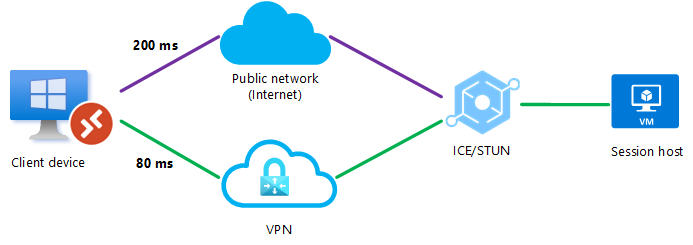
Scénář 3
Mezi klientským zařízením a hostitelem relace je možné navázat připojení UDP přes veřejnou síť nebo přes přímé připojení VPN, ale není povolená možnost RDP Shortpath pro spravované sítě. Když klient zahájí připojení, protokol ICE/STUN může vidět více tras a každou trasu vyhodnotí a vybere tu s nejnižší latencí.
V tomto příkladu se vytvoří připojení UDP pomocí technologie RDP Shortpath pro veřejné sítě přes přímé připojení VPN, protože má nejnižší latenci, jak ukazuje zelená čára.
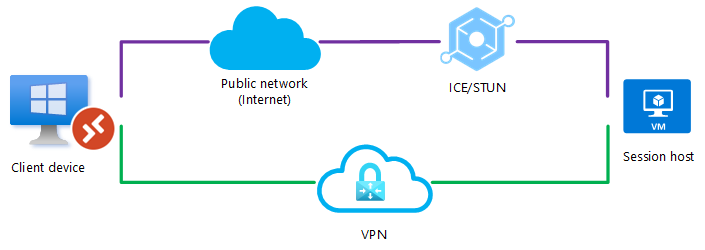
Scénář 4
Jsou povolené jak RDP Shortpath pro veřejné sítě, tak pro spravované sítě. Mezi klientským zařízením a hostitelem relace je možné navázat připojení UDP prostřednictvím veřejné sítě nebo přímého připojení VPN. Když klient zahájí připojení, proběhnou souběžné pokusy o připojení pomocí protokolu RDP Shortpath pro spravované sítě přes port 3390 (ve výchozím nastavení) a protokolu RDP Shortpath pro veřejné sítě prostřednictvím protokolu ICE/STUN. Použije se algoritmus prvního zjištění a uživatel použije takové připojení, které bude pro danou relaci navázáno jako první.
Vzhledem k tomu, že přechod přes veřejnou síť má více kroků, například zařízení NAT, nástroj pro vyrovnávání zatížení nebo server STUN, je pravděpodobné, že první nalezený algoritmus vybere připojení pomocí protokolu RDP Shortpath pro spravované sítě a bude navázán jako první.
Scénář 5
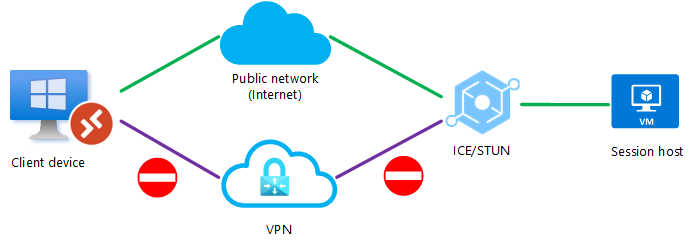
Mezi klientským zařízením a hostitelem relace je možné navázat připojení UDP přes veřejnou síť nebo přes přímé připojení VPN, ale není povolená možnost RDP Shortpath pro spravované sítě. Aby správce zabránil ICE/STUN v použití konkrétní trasy, může zablokovat jednu z tras pro provoz UDP. Zablokování trasy zajistí, že se vždy použije zbývající cesta.
V tomto příkladu je UDP blokován při přímém připojení VPN a protokol ICE/STUN naváže připojení přes veřejnou síť.
Scénář 6
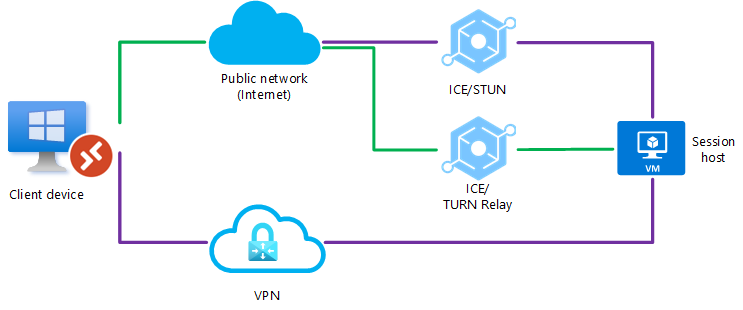
Jsou nakonfigurované jak RDP Shortpath pro veřejné sítě, tak pro spravované sítě, ale připojení UDP se nepodařilo navázat pomocí přímého připojení VPN. Brána firewall nebo zařízení NAT také blokují přímé připojení UDP pomocí veřejné sítě (internet), ale přenášené připojení UDP může být přenášeno pomocí TURN mezi klientským zařízením a hostitelem relace přes veřejnou síť (internet).
Scénář 7
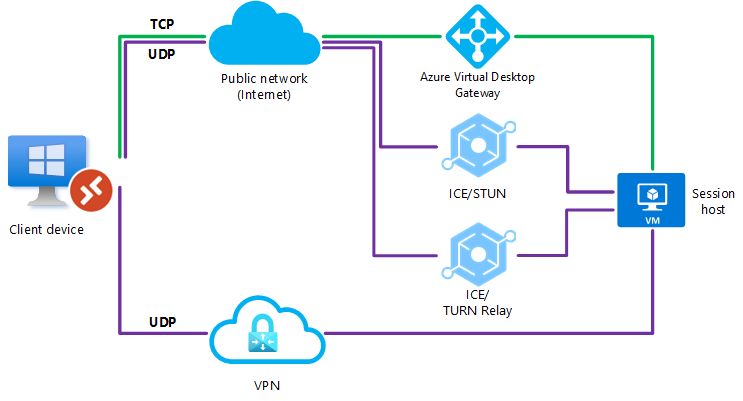
Jsou nakonfigurované jak protokoly RDP Shortpath pro veřejné sítě, tak i spravované sítě, ale připojení UDP se nepodařilo navázat. V tomto případě dojde k selhání protokolu RDP Shortpath a připojení se vrátí k přenosu zpětného připojení založenému na protokolu TCP.
Další kroky

