Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Platí pro: ✔️ virtuální počítače s Linuxem ✔️ virtuální počítače s Windows
Azure Disk Storage umožňuje spravovat vlastní klíče při použití šifrování na straně serveru (SSE) pro spravované disky, pokud se rozhodnete. Koncepční informace o službě SSE s klíči spravovanými zákazníkem a další typy šifrování disků najdete v části Klíče spravované zákazníkem v článku o šifrování disků.
Restrictions
Klíče spravované zákazníkem mají prozatím následující omezení:
- Pokud je tato funkce povolená pro disk s přírůstkovými snímky, není možné ji na tomto disku ani jeho snímky zakázat. Pokud chcete tento problém obejít, zkopírujte všechna data na zcela jiný spravovaný disk, který nepoužívá klíče spravované zákazníkem. Můžete to udělat pomocí modulu Azure CLI nebo modulu Azure PowerShell.
- Disk a všechny přidružené přírůstkové snímky musí mít stejnou sadu šifrování disku.
- Podporovány jsou pouze softwarové a HSM RSA klíče o velikostech 2 048 bitů, 3 072 bitů a 4 096 bitů, žádné jiné klíče ani velikosti.
- Klíče HSM vyžadují úroveň Premium trezorů klíčů Azure.
- Pouze pro disky Úrovně Ultra a disky SSD úrovně Premium v2:
- (Preview) Spravované identity přiřazené uživatelem jsou k dispozici pro Ultra Disks a Premium SSD v2 disky šifrované pomocí klíčů spravovaných zákazníkem.
- Většina prostředků souvisejících s klíči spravovanými zákazníkem (sady šifrování disků, virtuální počítače, disky a snímky) musí být ve stejném předplatném a oblasti.
- Azure Key Vault může být používán z jiného předplatného, ale musí být ve stejné oblasti jako vaše sada pro šifrování disků. Azure trezory klíčů v různých tenantech Microsoft Entra jsou podporované pro spravované disky. Podrobnosti najdete v tématu Šifrování spravovaných disků pomocí klíčů spravovaných zákazníkem napříč tenanty.
- Disky šifrované pomocí klíčů spravovaných zákazníkem se můžou přesunout jenom do jiné skupiny prostředků, pokud je virtuální počítač, ke kterému jsou připojeny, dealokován.
- Disky, snímky a image šifrované pomocí klíčů spravovaných zákazníkem se mezi předplatnými nedají přesouvat.
- Spravované disky aktuálně nebo dříve šifrované pomocí služby Azure Disk Encryption se nedají šifrovat pomocí klíčů spravovaných zákazníkem.
- Může vytvořit až 5 000 sad šifrování disků pro každou oblast na předplatné.
- Další informace o používání klíčů spravovaných zákazníkem se sdílenými galeriemi obrazů najdete v tématu Preview: Použití klíčů spravovaných zákazníkem pro šifrování obrazů.
V následujících částech se dozvíte, jak povolit a používat klíče spravované zákazníkem pro spravované disky:
Nastavení klíčů spravovaných zákazníkem pro vaše disky vyžaduje, abyste vytvořili prostředky v určitém pořadí, pokud to děláte poprvé. Nejprve budete muset vytvořit a nastavit Azure Key Vault.
Nastavení služby Azure Key Vault
Přihlaste se do Azure Portalu.
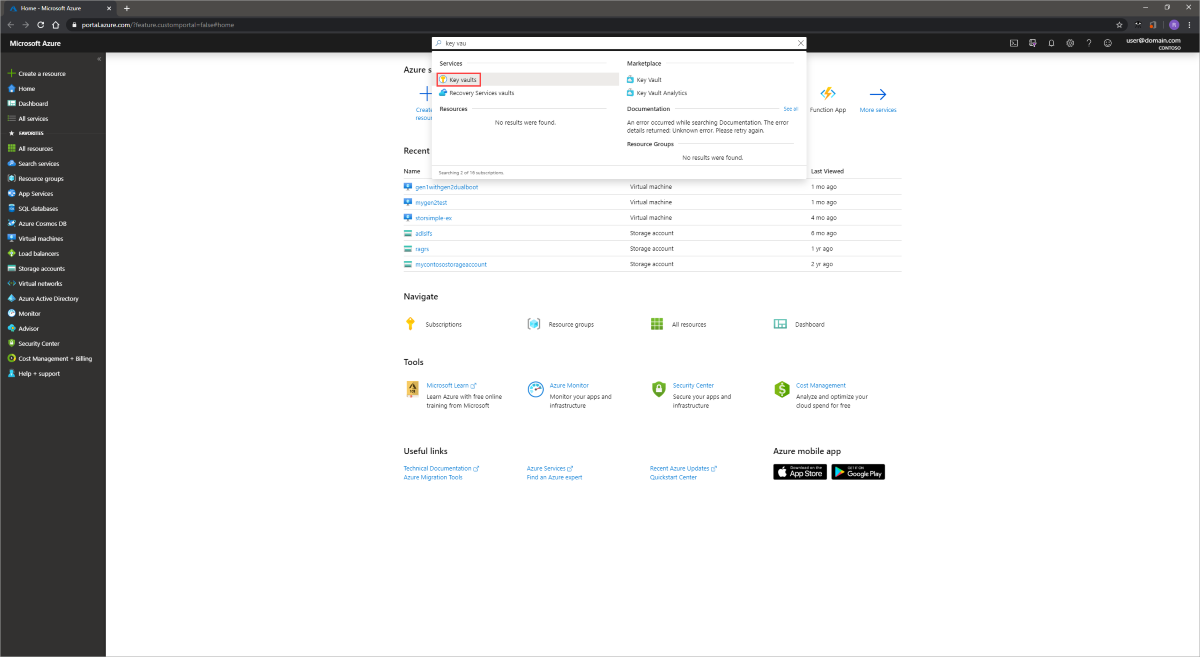
Vyhledejte a vyberte trezory klíčů.
Important
Aby bylo nasazení úspěšné, musí být vaše sada šifrování disků, virtuální počítač, disky a snímky ve stejné oblasti a předplatné.
- Azure Key Vault lze použít z jiného předplatného, ale musí být ve stejné oblasti jako sada šifrování disků.
- Azure trezory klíčů v různých tenantech Microsoft Entra jsou podporované pro spravované disky. Požadavky najdete v tématu Šifrování spravovaných disků pomocí klíčů spravovaných zákazníkem napříč tenanty.
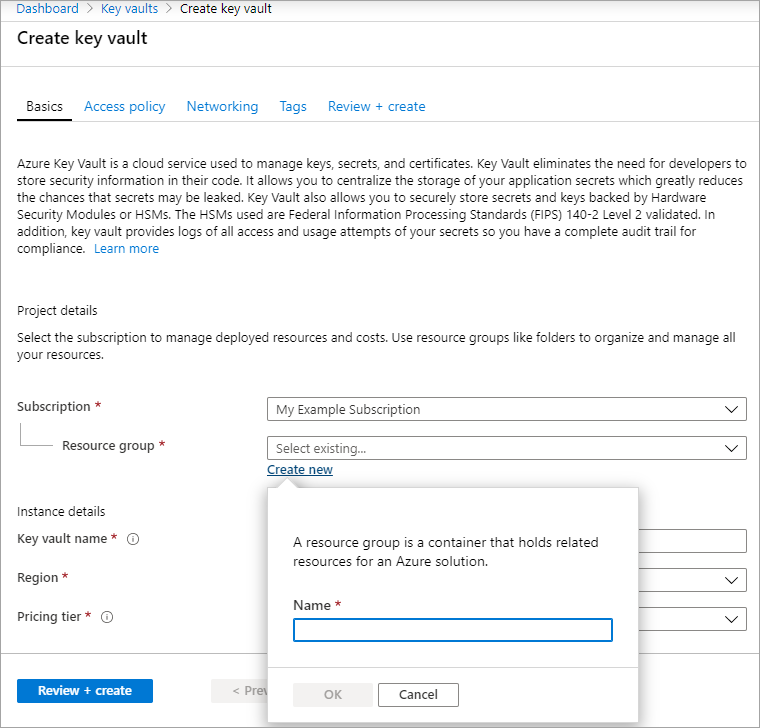
Vyberte +Vytvořit a vytvořte nový Key Vault.
Vytvořte novou skupinu prostředků.
Zadejte název trezoru klíčů, vyberte oblast a vyberte cenovou úroveň.
Note
Při vytváření instance služby Key Vault musíte povolit ochranu obnovitelného odstranění a vymazání. Soft delete zajišťuje, že Key Vault uchovává smazaný klíč po určitou dobu uchovávání (výchozí nastavení je 90 dnů). Ochrana před vymazáním zajistí, že odstraněný klíč nebude možné trvale odstranit, dokud doba uchovávání nepřesběne. Tato nastavení chrání před ztrátou dat z důvodu náhodného odstranění. Tato nastavení jsou povinná při použití služby Key Vault pro šifrování spravovaných disků.
Vyberte Zkontrolovat a vytvořit, ověřte své volby a pak vyberte Vytvořit.
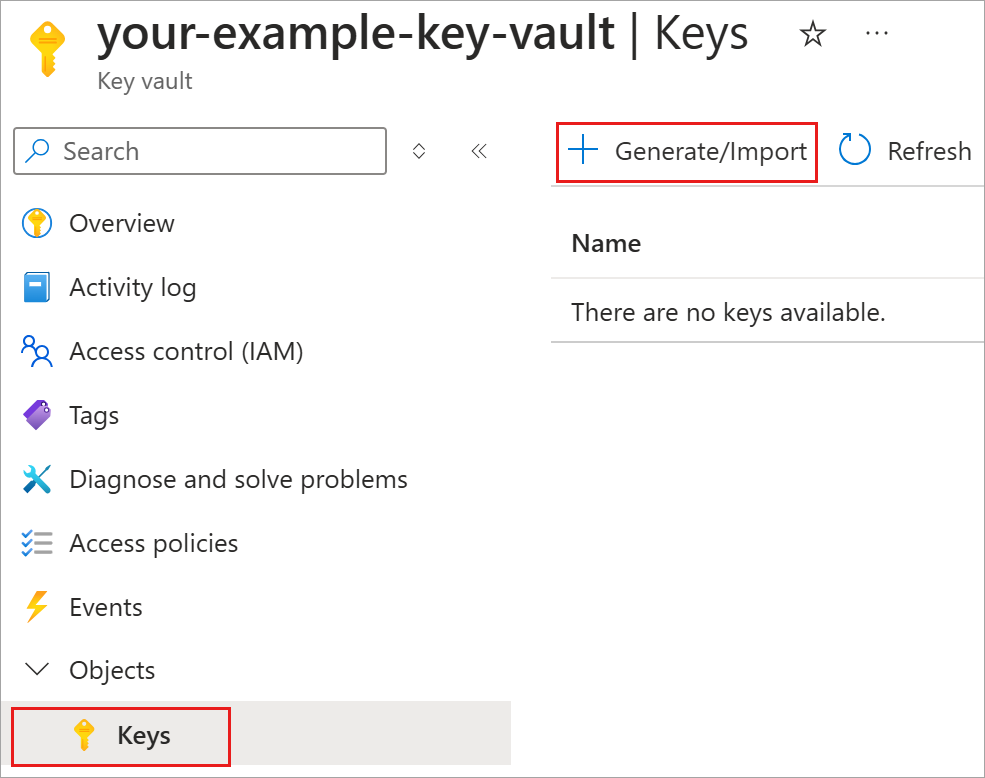
Jakmile trezor klíčů dokončí nasazení, vyberte ho.
V části Objekty vyberte klíče.
Vyberte Generovat/importovat.
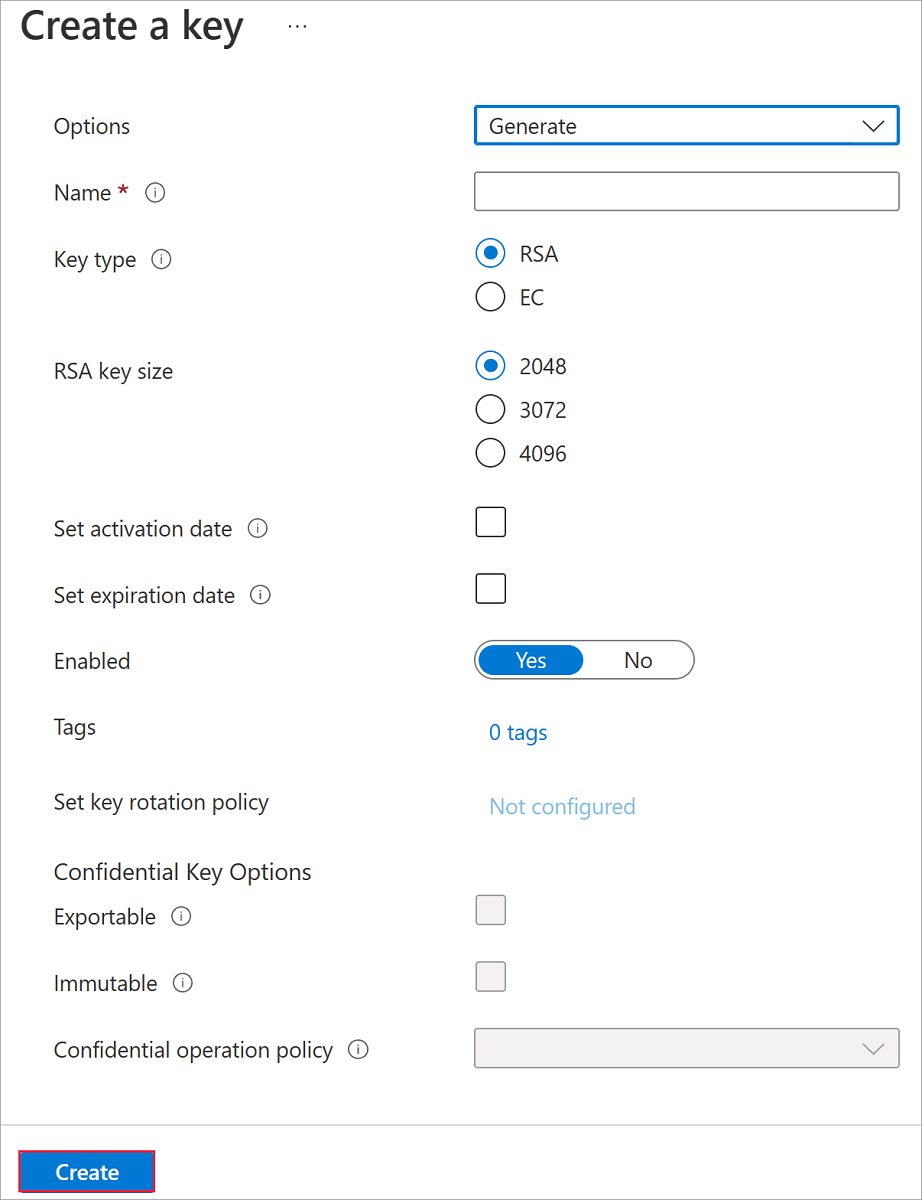
U obou typů klíčů ponechte nastavenou hodnotu RSA a velikost klíče RSA nastavenou na hodnotu 2048.
Vyplňte zbývající výběry podle potřeby a pak vyberte Vytvořit.


Přidejte roli Azure RBAC
Teď, když jste vytvořili trezor klíčů Azure a klíč, musíte přidat roli Azure RBAC, abyste mohli použít trezor klíčů Azure se sadou šifrování disků.
- Vyberte Řízení přístupu (IAM) a přidejte roli.
- Přidejte role správce, vlastníka nebo přispěvatele služby Key Vault.
Nastavení sady šifrování disku
Vyhledejte sady šifrování disků a vyberte je.
V podokně Sady šifrování disků vyberte +Vytvořit.
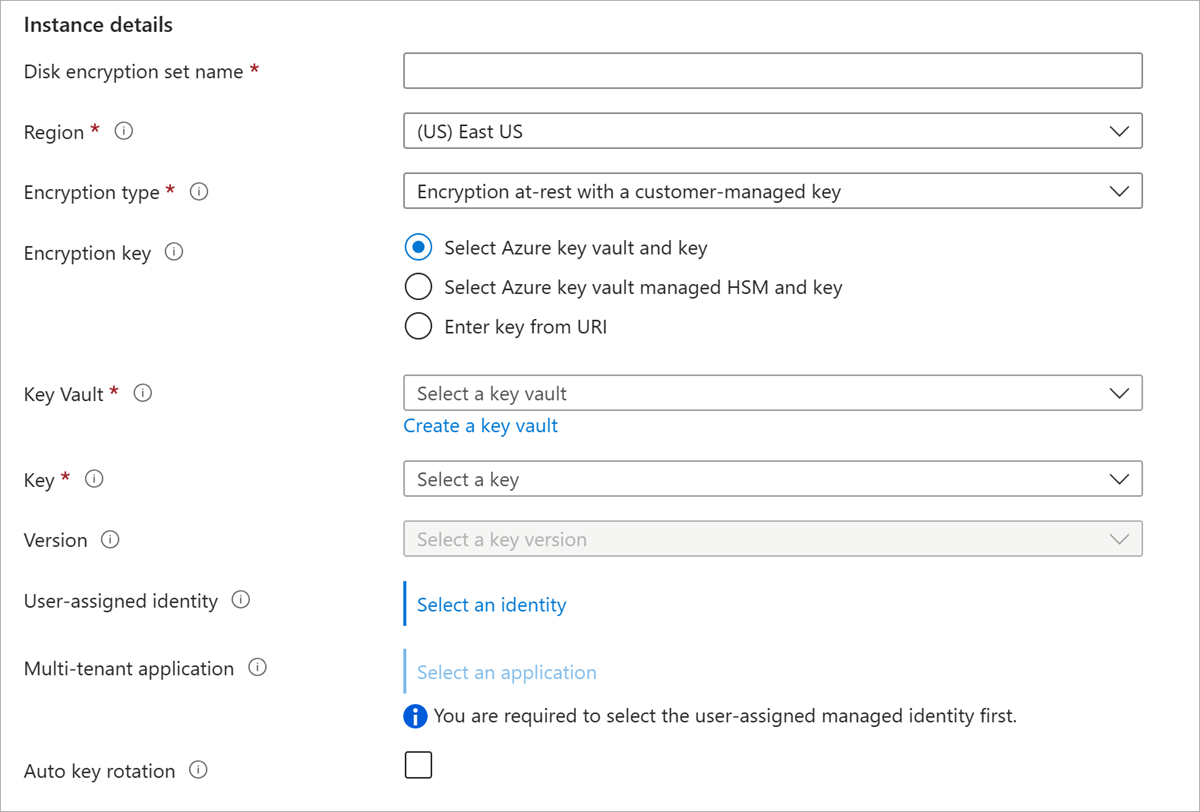
Vyberte skupinu prostředků, pojmenujte sadu šifrování a vyberte stejnou oblast jako trezor klíčů.
Jako typ šifrování vyberte šifrování v klidu pomocí klíče spravovaného zákazníkem.
Note
Jakmile vytvoříte sadu šifrování disku s určitým typem šifrování, nedá se změnit. Pokud chcete použít jiný typ šifrování, musíte vytvořit novou sadu šifrování disku.
Ujistěte se, že je vybrána volba trezoru a klíče služby Azure.
Vyberte trezor klíčů a klíč, který jste vytvořili dříve, a verzi.
Note
U spravovaných disků s klíči spravovanými zákazníkem, které jsou použitelné napříč tenanty, může být vybraný klíč v trezoru klíčů v jiném Microsoft Entra tenantovi.
Pokud chcete povolit automatickou obměnu klíčů spravovaných zákazníkem, vyberte Automatické obměně klíčů.
Vyberte Zkontrolovat a vytvořit a pak Vytvořit.
Po nasazení přejděte na sadu šifrování disku a vyberte zobrazenou výstrahu.

Tím udělíte vašemu trezoru klíčů oprávnění k sadě šifrování disku.


Nasazení virtuálního počítače
Teď, když jste vytvořili a nastavili trezor klíčů a sadu šifrování disků, můžete virtuální počítač nasadit pomocí šifrování. Proces nasazení virtuálního počítače se podobá standardnímu procesu nasazení. Jedinými rozdíly jsou, že virtuální počítač musíte nasadit ve stejné oblasti jako ostatní prostředky a rozhodnete se použít klíč spravovaný zákazníkem.
Vyhledejte Virtual Machines a vyberte + Vytvořit a vytvořte virtuální počítač.
V podokně Basic vyberte stejnou oblast jako sada šifrování disků a Azure Key Vault.
Vyplňte další hodnoty v podokně Základní podle potřeby.

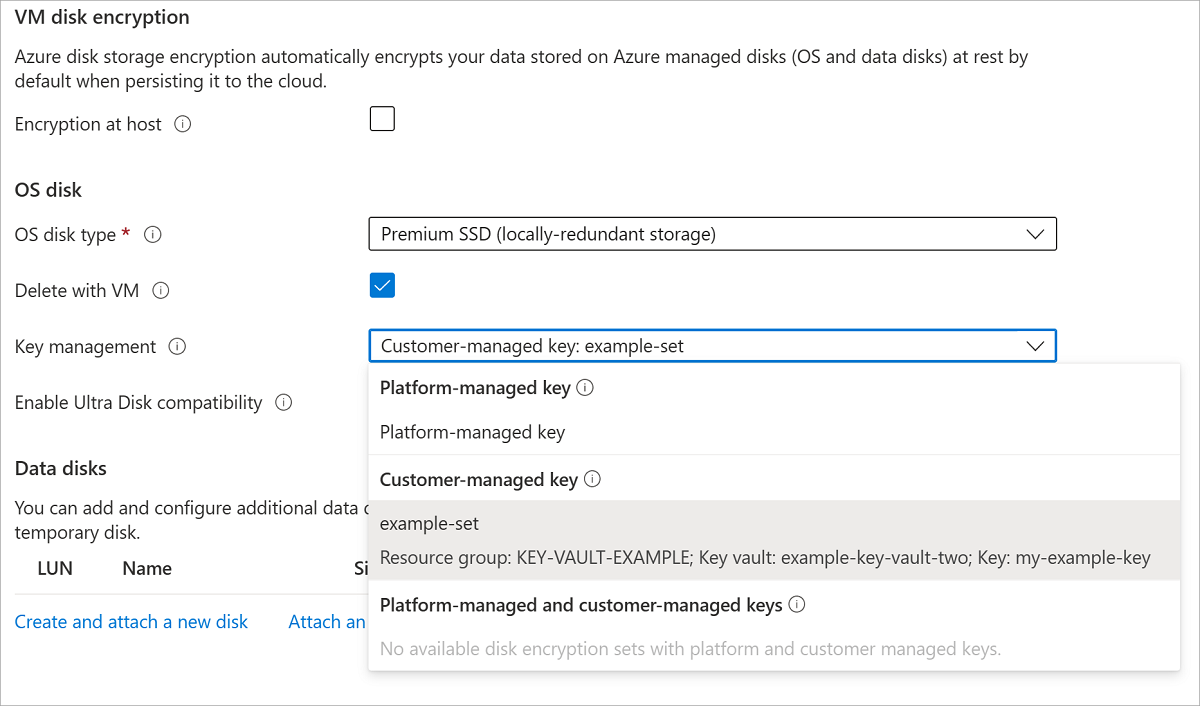
V podokně Disky pro správu klíčů vyberte v rozevíracím seznamu sadu šifrování disků, trezor klíčů a klíč.
Proveďte zbývající výběry podle potřeby.


Povolit na existujícím disku
Caution
Povolení šifrování disků na všech discích připojených k virtuálnímu počítači vyžaduje zastavení virtuálního počítače.
Přejděte na virtuální počítač, který je ve stejné oblasti jako jedna ze sad šifrování disků.
Otevřete virtuální počítač a vyberte Zastavit.

- Jakmile se virtuální počítač zastaví, vyberte Disky a pak vyberte disk, který chcete šifrovat.

Vyberte Šifrování a v části Správa klíčů vyberte trezor klíčů a klíč v rozevíracím seznamu v části Klíč spravovaný zákazníkem.
Vyberte Uložit.

Tento postup opakujte pro všechny ostatní disky připojené k virtuálnímu počítači, který chcete šifrovat.
Po dokončení přechodu disků na klíče spravované zákazníkem spusťte virtuální počítač, pokud neexistují žádné další připojené disky, které byste chtěli zašifrovat.
Important
Klíče spravované zákazníkem spoléhají na spravované identity pro prostředky Azure, což je funkce Microsoft Entra ID. Při konfiguraci klíčů spravovaných zákazníkem je spravovaná identita automaticky přiřazena vašim prostředkům na pozadí. Pokud následně přesunete předplatné, skupinu prostředků nebo spravovaný disk z jednoho Microsoft Entra adresáře do jiného, spravovaná identita přidružená ke spravovaným diskům se nepřenese do nového tenanta, takže klíče spravované zákazníkem už nemusí fungovat. Další informace najdete v tématu Přenos předplatného mezi adresáři Microsoft Entra.
Povolení automatické obměně klíčů u existující sady šifrování disku
Přejděte na sadu šifrování disku, u které chcete povolit automatické obměně klíčů.
V části Nastavení vyberte Klíč.
Vyberte Automatické otáčení klíčů a vyberte Uložit.