Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Platí pro: ✔️ Virtuální počítače s Linuxem ✔️ Virtuální počítače s Windows ✔️ Flexibilní škálovací sady ✔️ Jednotné škálovací sady
Pomocí standardizovaných imagí virtuálních počítačů může vaše organizace snadněji migrovat do cloudu a zajistit konzistenci v nasazeních. Image obvykle obsahují předem definovaná nastavení zabezpečení, konfigurační nastavení a veškerý potřebný software. Vytvoření vlastního procesu zpracování obrazu vyžaduje čas, infrastrukturu a řadu dalších věcí. V Azure VM Image Builderu potřebujete vytvořit jenom konfiguraci, která popisuje vaši image, a odeslat ji do služby, kde je image vytvořená a distribuovaná.
Pomocí nástroje VM Image Builder můžete migrovat stávající kanál přizpůsobení image do Azure, když budete dál používat existující skripty, příkazy a procesy. Základní aplikace můžete integrovat do image virtuálního počítače, aby vaše virtuální počítače mohly po vytvoření imagí provádět úlohy. Můžete dokonce přidat konfigurace pro vytváření imagí pro Azure Virtual Desktop, jako virtuální pevné disky (VHD) pro použití ve službě Azure Stack nebo pro snadné exportování.
VM Image Builder vám umožňuje začít s bitovými kopiemi Windows nebo Linux z Azure Marketplace nebo se stávajícími vlastními bitovými kopiemi a pak přidat vlastní úpravy. Můžete také určit, kde se mají výsledné image hostovat v Galerii výpočetních prostředků Azure (dříve Sdílená galerie imagí), jako spravované image nebo jako virtuální pevné disky.
Vlastnosti
I když je možné vytvářet vlastní image virtuálních počítačů ručně nebo jinými nástroji, může být proces těžkopádný a nespolehlivý. VM Image Builder, který je založený na HashiCorp Packeru, poskytuje výhody spravované služby.
Jednoduchost
Pro snížení náročnosti vytváření bitových kopií virtuálních počítačů použijte VM Image Builder:
Odebere potřebu použití složitých nástrojů, procesů a ručních kroků k vytvoření image virtuálního počítače. VM Image Builder abstrahuje všechny tyto podrobnosti a skryje požadavky specifické pro Azure, jako je potřeba zobecnit image (Sysprep). A poskytuje pokročilejším uživatelům možnost obejít tyto požadavky.
Lze integrovat se stávajícími procesy pro sestavování imagů, což umožňuje snadné použití. K tomu můžete buď volat Azure VM Image Builder z vašeho kanálu, nebo použít úlohu Azure VM Image Builder service DevOps (Preview verze).
Může načíst data přizpůsobení z různých zdrojů, což eliminuje potřebu je shromažďovat všechny z jednoho místa.
Lze ji integrovat se službou Compute Gallery, která vytváří systém pro správu imagů umožňující jejich globální distribuci, replikaci, verzování a škálování. Kromě toho můžete distribuovat stejnou výslednou image jako virtuální pevný disk nebo jednu nebo více spravovaných imagí, aniž byste je museli znovu sestavit úplně od začátku.
Infrastruktura jako kód
V nástroji VM Image Builder není potřeba spravovat dlouhodobou infrastrukturu (například účty úložiště, které obsahují data přizpůsobení) nebo přechodná infrastruktura (například dočasné virtuální počítače pro vytváření imagí).
VM Image Builder ukládá artefakty sestavení image VM jako prostředky v Azure. Tato funkce eliminuje potřebu udržovat offline definice i riziko odchylek prostředí, které jsou způsobeny náhodnými odstraněními nebo aktualizacemi.
Zabezpečení
Pro zajištění bezpečnosti vašich obrazů, VM Image Builder:
Umožňuje vytvářet základní image (tj. minimální zabezpečení a podnikové konfigurace) a umožnit dalším oddělením jejich další přizpůsobení. Tyto obrazy můžete zabezpečit a dodržovat předpisy použitím nástroje VM Image Builder k rychlému opětovnému sestavení zlatého obrazu, který používá nejnovější opravenou verzi zdrojového obrazu. VM Image Builder také usnadňuje vytváření imagí, které splňují standardní hodnoty zabezpečení Azure Windows. Další informace najdete v tématu VM Image Builder – šablona standardních hodnot Windows.
Umožňuje načíst artefakty vlastního nastavení, aniž byste je museli veřejně zpřístupnit. VM Image Builder může k načtení těchto prostředků použít spravovanou identitu Azure a pomocí řízení přístupu na základě role v Azure (Azure RBAC) můžete omezit oprávnění této identity tak úzce, jak je potřeba. Artefakty můžete udržovat v tajnosti a zabránit manipulaci neoprávněnými aktéry.
Bezpečně ukládá kopie artefaktů přizpůsobení, přechodných výpočetních a úložných prostředků a jejich výsledných obrazů v rámci vašeho předplatného, protože přístup řídí Azure RBAC. Tato úroveň zabezpečení, která platí také pro sestavovací VM používaný k vytvoření přizpůsobené image, pomáhá zabránit kopírování přizpůsobovacích skriptů a souborů do neznámého virtuálního počítače v neznámém předplatném. A můžete dosáhnout vysokého stupně oddělení od úloh jiných zákazníků pomocí izolovaných nabídek virtuálních počítačů pro sestavovací virtuální počítač.
Umožňuje připojit VM Image Builder ke stávajícím virtuálním sítím, což umožní komunikaci se stávajícími konfiguračními servery, jako je server pro získání konfigurace požadovaného stavu (DSC), Chef a Puppet, sdílené soubory nebo složky, nebo jakékoli jiné směrovatelné servery a služby.
Je možné nakonfigurovat vaše uživatelem přiřazené identity k virtuálnímu počítači používanému službou VM Image Builder (tj. virtuální počítač, který služba VM Image Builder vytvoří ve vašem předplatném a používá pro sestavení a úpravu image). Tyto identity pak můžete použít v době přizpůsobení pro přístup k prostředkům Azure, včetně tajných kódů, ve vašem předplatném. Není nutné přiřazovat nástroji VM Image Builder přímý přístup k těmto prostředkům.
Oblasti
Služba VM Image Builder je dostupná v následujících oblastech:
Poznámka:
Image můžete dál distribuovat mimo tyto oblasti.
- USA – východ
- USA – východ 2
- Středozápadní USA
- USA – západ
- USA – západ 2
- USA – západ 3
- Střed USA – jih
- Severní Evropa
- Západní Evropa
- Jihovýchodní Asie
- Austrálie – jihovýchod
- Austrálie – východ
- Velká Británie – jih
- Velká Británie – západ
- Brazílie – jih
- Kanada – střed
- Indie – střed
- Střed USA
- Francie – střed
- Německo – středozápad
- Japonsko – východ
- Střed USA – sever
- Norsko – východ
- Švýcarsko – sever
- Jio Indie – západ
- Spojené arabské emiráty – sever
- Východní Asie
- Korea – střed
- Jižní Afrika – sever
- Katar – střed
- USGov Arizona (veřejná verze)
- USGov Virginia (veřejná verze Preview)
- Čína – sever 3
- Švédsko – střed
- Polsko – střed
- Itálie – sever
- Izrael – střed
- Nový Zéland – sever
- Tchaj-wan – severozápad
Pokud chcete získat přístup k veřejné verzi Preview služby Azure VM Image Builder v regionech Fairfax (USGov Arizona a USGov Virginia), musíte zaregistrovat funkci Microsoft.VirtualMachineImages/FairfaxPublicPreview. Uděláte to tak, že v PowerShellu nebo Azure CLI spustíte následující příkaz:
Register-AzProviderPreviewFeature -ProviderNamespace Microsoft.VirtualMachineImages -Name FairfaxPublicPreview
Podpora operačního systému
VM Image Builder je navržen tak, aby fungoval se všemi základními obrázky operačního systému z Azure Marketplace.
Poznámka:
K březnu 2023 teď můžete na portálu použít službu Azure Image Builder. Začněte se sestavováním a ověřováním vlastních imagí na portálu.
Podpora konfidenčních virtuálních počítačů a spolehlivého spuštění
VM Image Builder má rozšířenou podporu pro image typu TrustedLaunchSupported a ConfidentialVMSupported s určitými omezeními. Níže je seznam omezení:
| Typ zabezpečení | Stav podpory |
|---|---|
| Podporovaná důvěryhodná spuštění | Podpora jako zdrojový obraz pro sestavení obrazů |
| PodporaDůvěrnéhoVM | Podpora jako zdrojový obraz pro sestavení obrazů |
| TrustedLaunch | Není podporováno jako zdrojový obrázek. |
| Důvěrné virtuální počítače | Není podporováno jako zdrojový obrázek. |
Poznámka:
Při použití imagí TrustedLaunchSupported je důležité, aby jak zdroj, tak distribuce byly podporovány TrustedLaunchSupported, aby to bylo podporováno. Pokud je zdroj normální a distribuce je TrustedLaunchSupported, nebo pokud je zdroj TrustedLaunchSupported a distribuce je normální Gen2, není podporována.
Jak to funguje
VM Image Builder je plně spravovaná služba Azure, která je přístupná poskytovatelům prostředků Azure. Poskytovatelé prostředků ji nakonfigurují zadáním zdrojové image, vlastního nastavení, které se má provést a kde se má nová image distribuovat. Pracovní postup vysoké úrovně je znázorněný v následujícím diagramu:
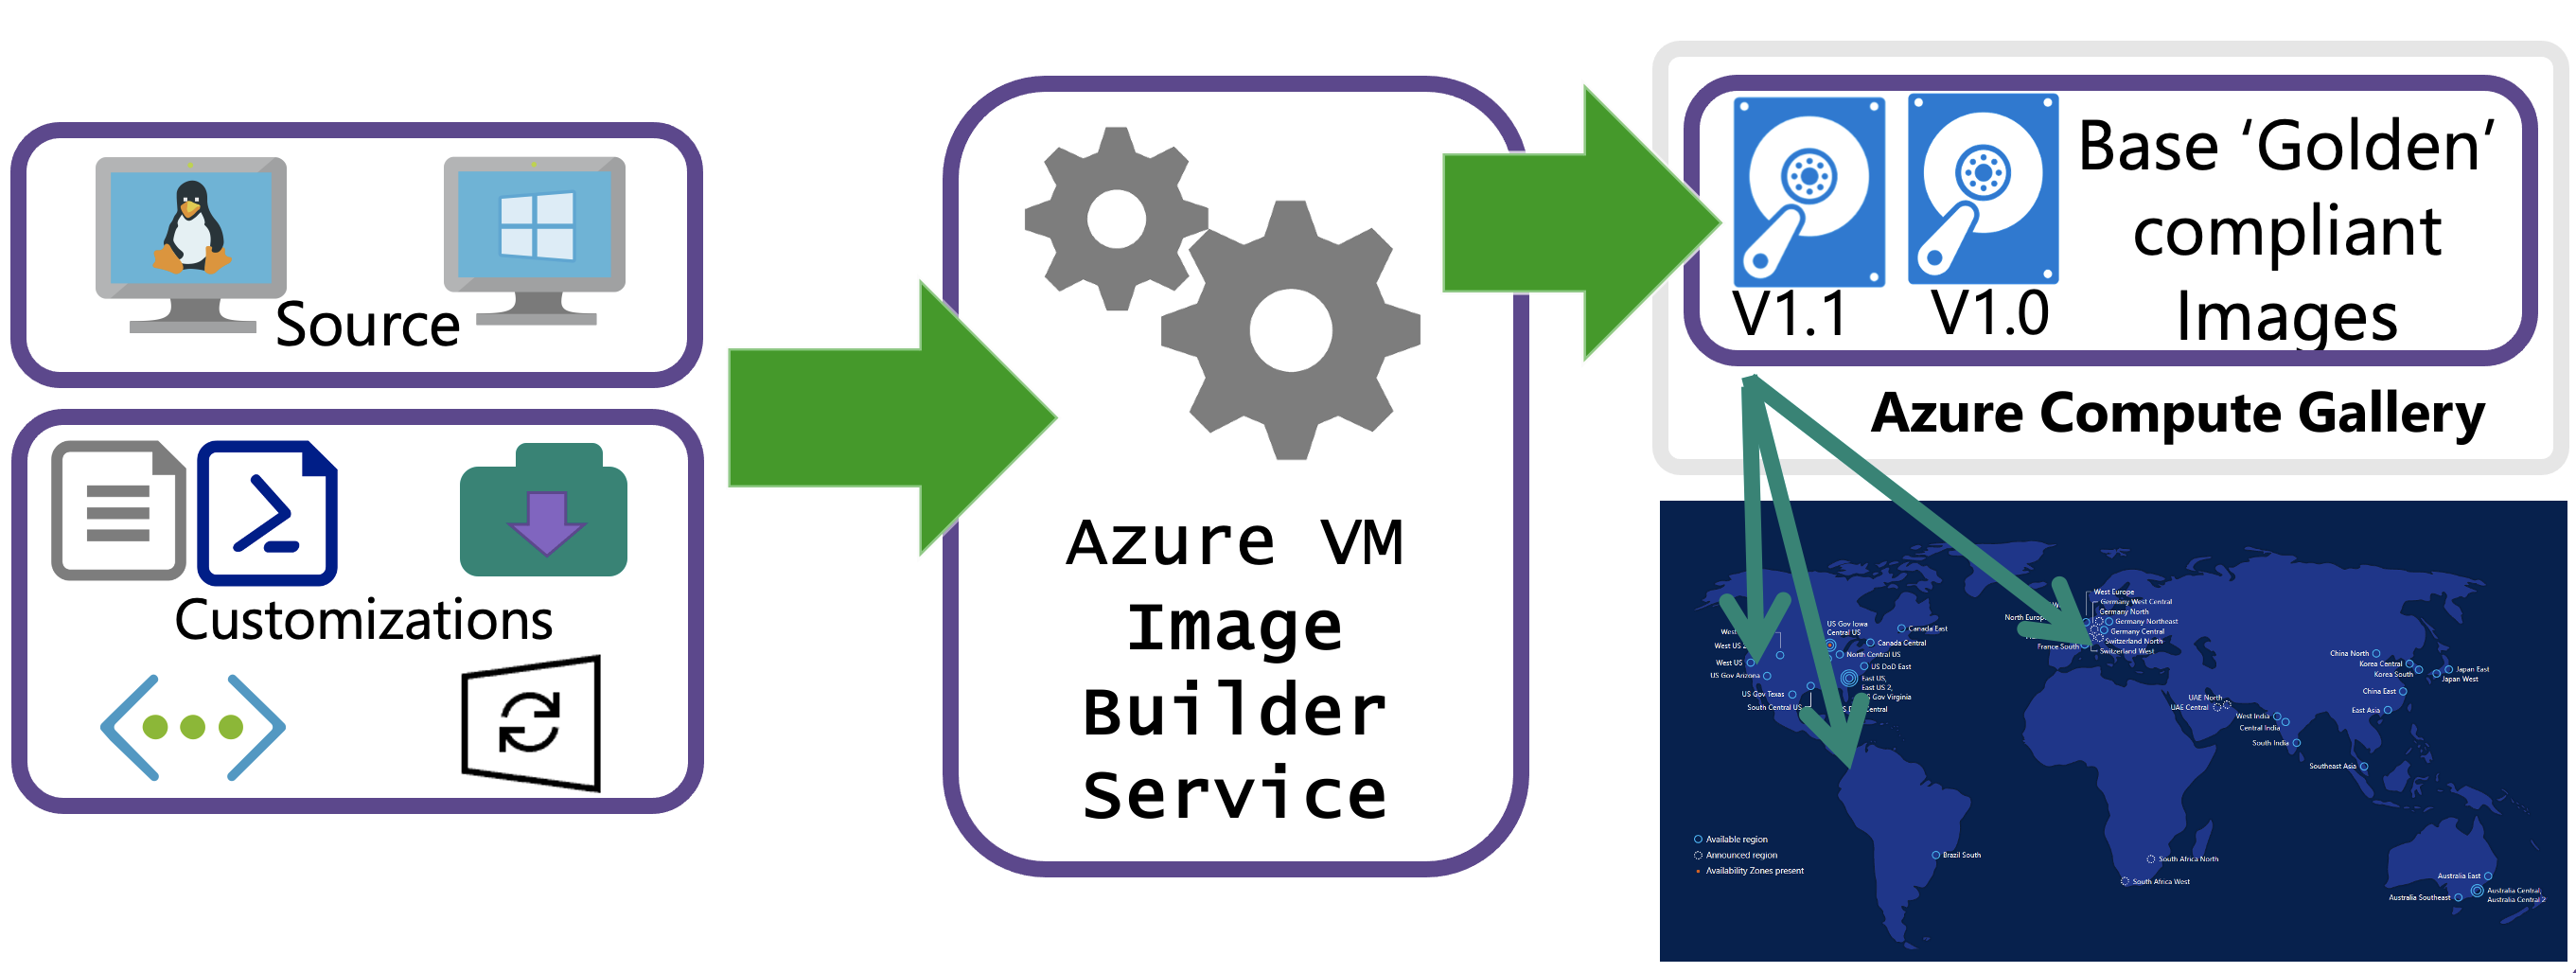
Konfigurace šablon můžete předat pomocí Azure PowerShellu, Azure CLI nebo šablon Azure Resource Manageru nebo pomocí úlohy DevOps VM Image Builderu. Když odešlete konfiguraci do služby, Azure vytvoří prostředek šablony obrazu . Po vytvoření prostředku šablony obrázku se ve vašem předplatném vytvoří přípravná skupina prostředků v následujícím formátu: IT_\<DestinationResourceGroup>_\<TemplateName>_\(GUID) Přípravná skupina prostředků obsahuje soubory a skripty, na které se odkazuje v nastavení File, Shell a PowerShell ve vlastnosti ScriptURI.
Chcete-li spustit sestavení, spusťte Run na prostředku šablony VM Image Builder. Služba pak nasadí další prostředky pro sestavení, jako je virtuální počítač, síť, disk a síťový adaptér.
Pokud vytvoříte bitovou kopii bez použití existující virtuální sítě, služba VM Image Builder také nasadí veřejnou IP adresu a skupinu zabezpečení sítě a připojí se k virtuálnímu počítači pro sestavení pomocí protokolu Secure Shell (SSH) nebo Windows Remote Management (WinRM).
Pokud vyberete existující virtuální síť, služba se nasadí přes Azure Private Link a nevyžaduje se veřejná IP adresa. Další informace najdete v tématu Přehled sítí VM Image Builderu.
Po dokončení sestavení se odstraní všechny prostředky s výjimkou přípravné skupiny prostředků a účtu úložiště. Můžete je odebrat odstraněním prostředku šablony image nebo je nechat na místě, aby se sestavení spustilo znovu.
Pro více příkladů, podrobné příručky, šablony konfigurace a řešení přejděte do úložiště GitHub Image Builder pro virtuální počítače .
Přemístit podporu
Prostředek šablony image je neměnný a obsahuje odkazy na prostředky a přípravnou skupinu prostředků. Tento typ prostředku proto nepodporuje přesun.
Pokud chcete přesunout prostředek šablony image, ujistěte se, že máte kopii konfigurační šablony, nebo pokud nemáte kopii, extrahujte z prostředku existující konfiguraci. Potom vytvořte v nové skupině prostředků nový prostředek šablony image s novým názvem a odstraňte předchozí prostředek šablony image.
Povolení
Když se zaregistrujete ke službě VM Image Builder, udělujete této službě oprávnění k vytváření, správě a odstraňování přípravné skupiny prostředků, jejíž název začíná předponou IT_*. A máte oprávnění do něj přidat všechny prostředky, které jsou pro sestavení image potřeba. K tomu dochází, protože po úspěšné registraci je ve vašem předplatném zpřístupněn název instančního objektu služby VM Image Builder.
Aby služba VM Image Builder mohla distribuovat image buď do spravovaných imagů, nebo do Compute Gallery, musíte vytvořit uživatelem přiřazenou identitu Azure, která má oprávnění ke čtení a zápisu imagů. Pokud přistupujete ke službě Azure Storage, budete potřebovat oprávnění ke čtení privátních a veřejných kontejnerů.
V rozhraní API verze 2021-10-01 a novějších verzích Azure VM Image Builder podporuje přidání uživatelsky přiřazených identit Azure k virtuálnímu počítači sestavení, aby bylo možné realizovat scénáře, ve kterých se potřebujete ověřovat vůči službám, jako je Azure Key Vault, v rámci vašeho předplatného.
Další informace o oprávněních viz
- Konfigurace oprávnění Tvůrce imagí virtuálního počítače pomocí PowerShellu
- Konfigurace oprávnění VM Image Builderu pomocí Azure CLI
- Vytvořit šablonu nástroje Image Builder pro VM
Náklady
Při vytváření, sestavování a ukládání bitových kopií pomocí služby VM Image Builder vám vzniknou určité náklady na výpočetní prostředky, síť a úložiště. Tyto náklady se podobají nákladům, které se vám účtují při ručním vytváření vlastních imagí. Vaše prostředky se účtují podle tarifů Azure.
Poznámka:
Služba Azure Image Builder v současné době nepodporuje Zvýhodněné hybridní využití Azure pro Windows Server.
Během procesu vytváření image se soubory stáhnou a uloží ve IT_<DestinationResourceGroup>_<TemplateName> skupině prostředků, což způsobuje malé náklady na úložiště. Pokud tyto soubory nechcete zachovat, odstraňte šablonu obrázku po vytvoření image.
VM Image Builder vytvoří virtuální počítač s využitím výchozí velikosti virtuálního počítače Standard_D1_v2 pro image 1. generace a Standard_D2ds_v4 pro image 2. generace spolu s úložištěm a síťovým připojením potřebnými pro tento virtuální počítač. Tyto prostředky existují po dobu procesu sestavení a po dokončení vytváření image nástrojem VM Image Builder jsou odstraněny.
VM Image Builder distribuuje bitovou kopii do vámi zvolených regionů, což může vést k poplatkům za odchozí síťový přenos dat.
Generace Hyper-V
Nástroj VM Image Builder v současné době podporuje vytváření bitových kopií Hyper-V Gen1 a Gen2 v galerii Compute Gallery a jako spravované bitové kopie nebo virtuální pevné disky. Mějte na paměti, že distribuovaný obraz je vždy ve stejné generaci jako poskytnutý obraz.
V případě imagí Gen2 se ujistěte, že používáte správnou skladovou položku. Například skladová položka pro image Ubuntu Serveru 18.04 Gen2 by byla 18_04-lts-gen2. SKU pro image serveru Ubuntu 18.04 Gen1 by bylo 18.04-lts.
Postup, jak najít SKU podle vydavatele image:
# Find all Gen2 SKUs published by Microsoft Windows Desktop
az vm image list --publisher MicrosoftWindowsDesktop --sku g2 --output table --all

# Find all Gen2 SKUs published by Canonical
az vm image list --publisher Canonical --sku gen2 --output table --all
Další informace o imagích virtuálních počítačů Azure, které podporují Gen2, najdete v tématu Image virtuálních počítačů Gen2 na Azure Marketplace.
Další kroky
Pokud si chcete vyzkoušet VM Image Builder, přečtěte si články o sestavení bitových kopií Linuxu nebo Windows.