Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Poznámka
Část Správa ohrožení zabezpečení na portálu Microsoft Defender se teď nachází v části Správa ohrožení zabezpečení. Díky této změně teď můžete využívat a spravovat data o ohrožení zabezpečení a ohrožení zabezpečení v jednotném umístění, abyste vylepšili své stávající funkce správy ohrožení zabezpečení. Další informace
Tyto změny jsou relevantní pro zákazníky verze Preview (možnost Microsoft Defender XDR + Microsoft Defender for Identity Preview).
Inventář softwaru v Microsoft Defender Správa zranitelností je seznam známého softwaru ve vaší organizaci. Na stránce inventáře softwaru výchozí filtr zobrazuje veškerý software s oficiálními Common Platform Enumerations (CPE). Zobrazení obsahuje podrobnosti, jako je název dodavatele, počet slabých míst, hrozby a počet vystavených zařízení.
Filtr CPE K dispozici můžete odebrat, abyste získali lepší přehled a zvýšili rozsah hledání ve všech nainstalovaných aplikacích ve vaší organizaci. Když tento filtr vymažete, zobrazí se v seznamu inventáře softwaru veškerý software, včetně softwaru bez CPE.
Poznámka
CPE se používají při správě zranitelností k identifikaci softwaru a případných zranitelností. Softwarové produkty bez CPE se zobrazují na stránce inventáře softwaru, ale správa ohrožení zabezpečení je nepodporuje. Informace, jako jsou zneužití, počet vystavených zařízení a slabá místa, nejsou dostupné pro softwarové produkty bez CPE.
Jak to funguje…
V oblasti vyhledávání používáme stejnou sadu signálů, která se používá pro detekci a posouzení zranitelností ve funkcích detekce a reakce v produktu Microsoft Defender for Endpoint.
Protože jde o zpracování v reálném čase, informace o zranitelnostech uvidíte během několika minut od jejich odhalení. Modul automaticky získává informace z více bezpečnostních zdrojů. Ve skutečnosti uvidíte, zda je konkrétní software spojen s aktivní hrozbovou kampaní. Poskytuje také odkaz na sestavu Analýzy hrozeb, jakmile bude k dispozici.
Přejděte na stránku Inventář softwaru.
- Na portálu Microsoft Defender udělejte jednu z těchto věcí:
- Pokud jste zákazníkem verze Preview Microsoft Defender XDR + Microsoft Defender for Identity, vyberte Správa expozice>Správa ohrožení zabezpečení>Inventáře.
- Pokud jste stávající zákazník, vyberte Koncové body>Správa ohrožení zabezpečení>Inventáře.
- Vyberte kartu Software .
Poznámka
Pokud hledáte software pomocí globální vyhledávání portálu Microsoft Defender, nezapomeňte místo mezery vložit podtržítko. Například pro dosažení nejlepších výsledků vyhledávání byste napsali windows_10 nebo windows_11 místo Windows 10 nebo Windows 11.
Přehled inventáře softwaru
Inventář softwaru obsahuje seznam softwaru nainstalovaného ve vaší síti, včetně názvu dodavatele, zjištěných slabých míst, souvisejících hrozeb, vystavených zařízení, dopadu na skóre expozice a značek. Data se aktualizují každé tři až čtyři hodiny. V současné době neexistuje žádný způsob, jak vynutit synchronizaci.
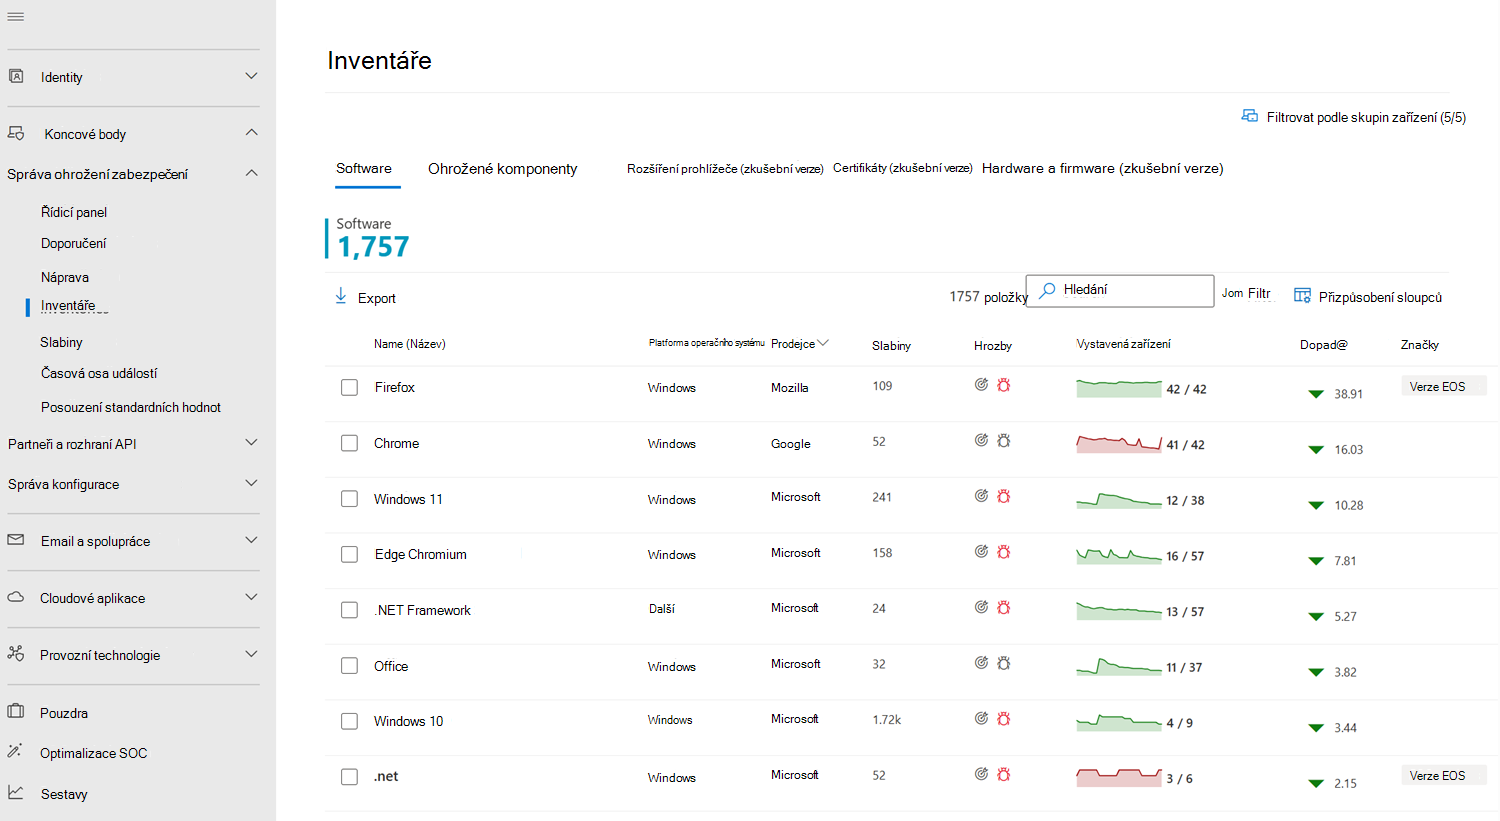
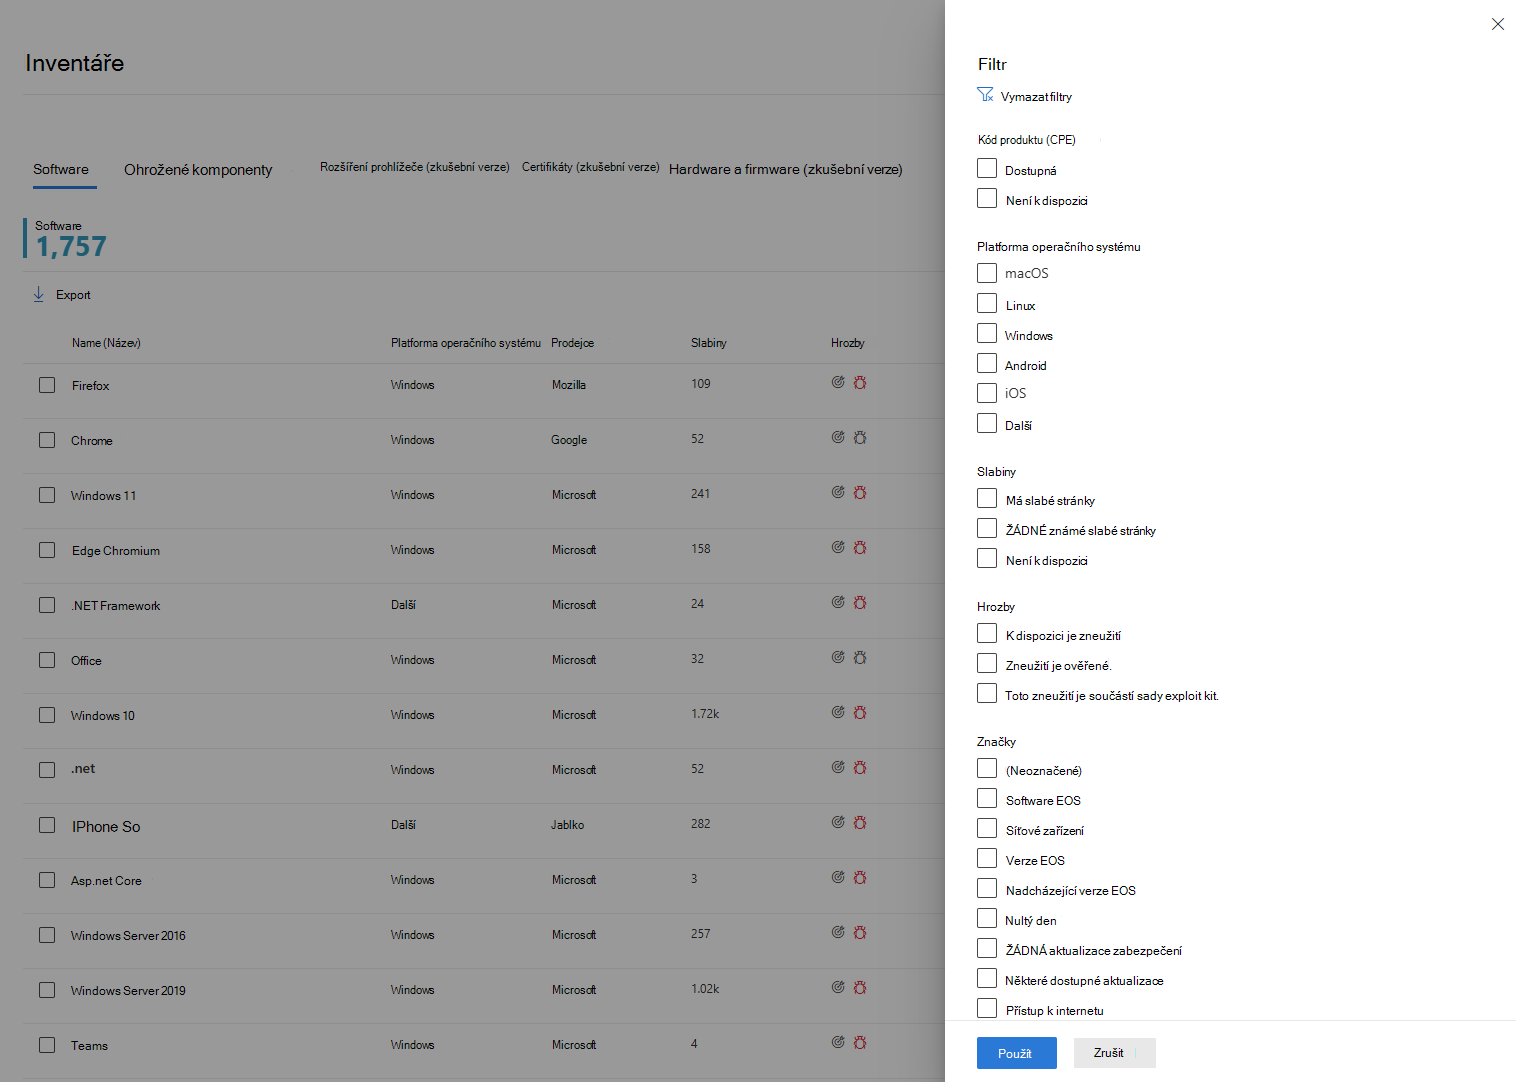
Zobrazení seznamu můžete filtrovat na základě kódu produktu (CPE), platformy operačního systému, slabých stránek softwaru, hrozeb s nimi spojených a značek, jako je to, jestli software dosáhl konce podpory.
Vyberte software, který chcete prozkoumat. Otevře se kontextové podokno s kompaktnějším zobrazením informací na stránce. Můžete se do vyšetřování ponořit hlouběji a vybrat otevřít stránku softwaru, nebo můžete označit případné technické nekonzistence výběrem možnosti Nahlásit nepřesnost.
Nepodporovaná verze softwaru
Software, který momentálně nepodporuje správa ohrožení zabezpečení, může být na stránce inventáře softwaru. Protože se nepodporuje, jsou k dispozici jenom omezená data. Filtrujte podle nepodporovaného softwaru s možností Není k dispozici v části Slabina .
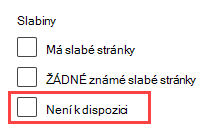
Tady je postup, jak zjistit, jestli se software nepodporuje:
- Pole Slabé stránky zobrazuje
Not available - Pole Vystavená zařízení zobrazuje pomlčku.
- Informační text se přidá na bočním panelu a na stránce softwaru.
- Stránka softwaru neobsahuje doporučení k zabezpečení, zjištěné zranitelnosti ani sekce časové osy událostí.
Poznámka
V Linux Defender Správa zranitelností uvádí jenom software nainstalovaný pomocí nativních správců balíčků, jako jsou rpm, dnf a yum. Aplikace nainstalované ručně nebo s vlastními metodami, jako jsou rozbalené binární soubory nebo aplikace založené na jar, nejsou uvedené. Pro konkrétní komponenty, jako jsou Log4j a SAP NetWeaver, existuje omezený vlastní inventář.
Inventář softwaru na zařízeních
Na portálu Microsoft Defender přejděte do části Zařízení a> otevřete stránku Inventář zařízení.
Výběrem názvu zařízení otevřete stránku zařízení.
Vyberte kartu Inventáře . V části Software se zobrazí seznam veškerého známého softwaru, který je na zařízení.
Výběrem konkrétní položky softwaru otevřete informační panel s dalšími informacemi.
Software může být viditelný na úrovni zařízení, i když ho správa ohrožení zabezpečení v současné době nepodporuje. K dispozici jsou však pouze omezená data. Pokud je software nepodporovaný, víte, protože je Not available uvedený ve sloupci Slabost . Software bez CPE se také může zobrazit v tomto inventáři softwaru specifického pro zařízení.
Důkazy o softwaru
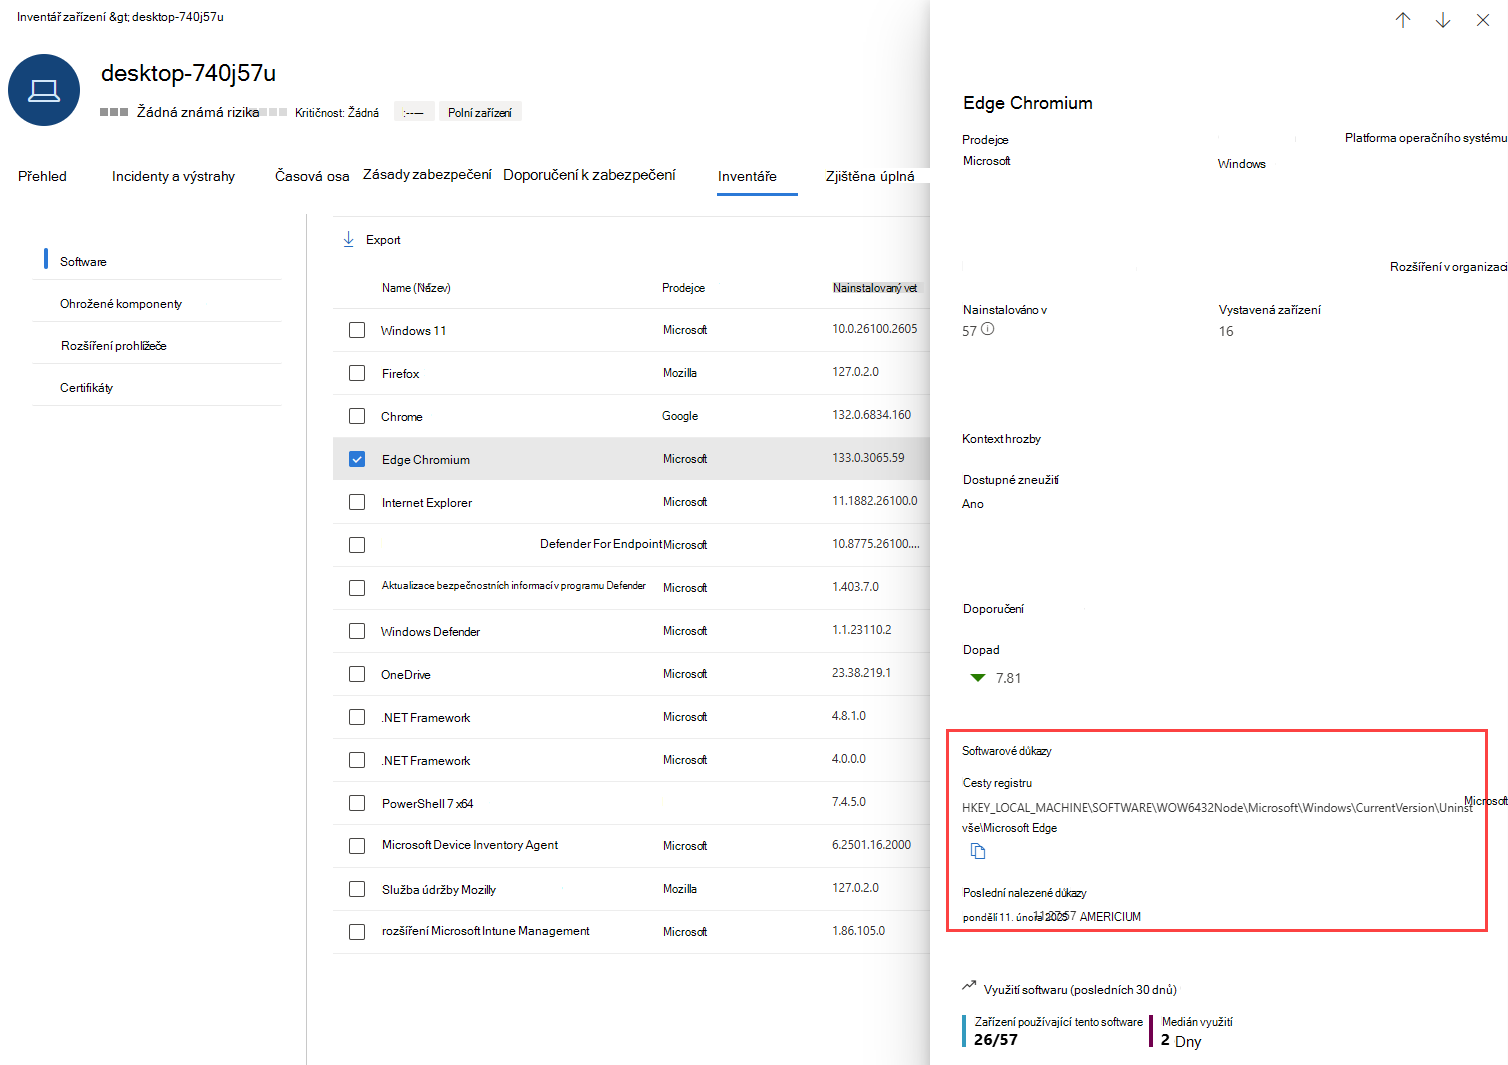
Zobrazte si důkazy o tom, kde byl na zařízení detekován konkrétní software – v registru, na disku nebo v obou. Tyto informace najdete na libovolném zařízení v inventáři softwaru zařízení.
Výběrem názvu softwaru otevřete jeho informační panel a vyhledejte část s názvem Software Evidence.
Aplikace Microsoft Store (Náhled)
Defender Správa zranitelností hlásí zranitelnosti zjištěné v aplikacích nainstalovaných přes Microsoft Store. Důkazy CVE pro tyto aplikace zahrnují značku Microsoft Store spolu s navrhovaným dotazem ukazujícím zranitelnou aplikaci, verzi a umístění souboru.
Poznámka
Verze aplikací můžete spravovat přes Microsoft Store. Nepřistupujte přímo k souborům aplikací ani je nespravujte přes cestu k souboru v adresáři WindowsApps, abyste předešli problémům s prostředím operačního systému.
Mezi podporované aplikace patří:
- Microsoft Teams
- Mozilla Firefox
- Aplikace WhatsApp
- Slack
- Dropbox
- DuckDuckGo
- Dell Command
- HP Smart
- HP Asistent podpory
- Dell SupportAssist pro domácí počítače
- NVIDIA Ovládací panely
Stránky softwaru
Stránky softwaru na portálu Microsoft Defender můžete zobrazit několika různými způsoby:
Poznámka
Tato část popisuje prostředí Microsoft Defender Správa zranitelností pro zákazníky používající verzi Preview Microsoft Defender XDR + Microsoft Defender for Identity. Tato funkce je součástí integrace produktu Microsoft Defender Správa zranitelností do produktu zabezpečení od Microsoftu Exposure Management. Další informace
- Vyberte Správa expozic>Správa ohrožení zabezpečení>Inventáře a potom vyberte kartu Software. V místním panelu vyberte Otevřít stránku softwaru.
- Vyberte Správa expozic>Doporučení. Vyberte doporučení a v informačním rámečku vyberte Otevřít stránku softwaru. (Viz stránka Doporučení zabezpečení.)
- Přejděte na časovou osu události, vyberte událost a pak v části Související komponenty vyberte odkaz na název softwaru.
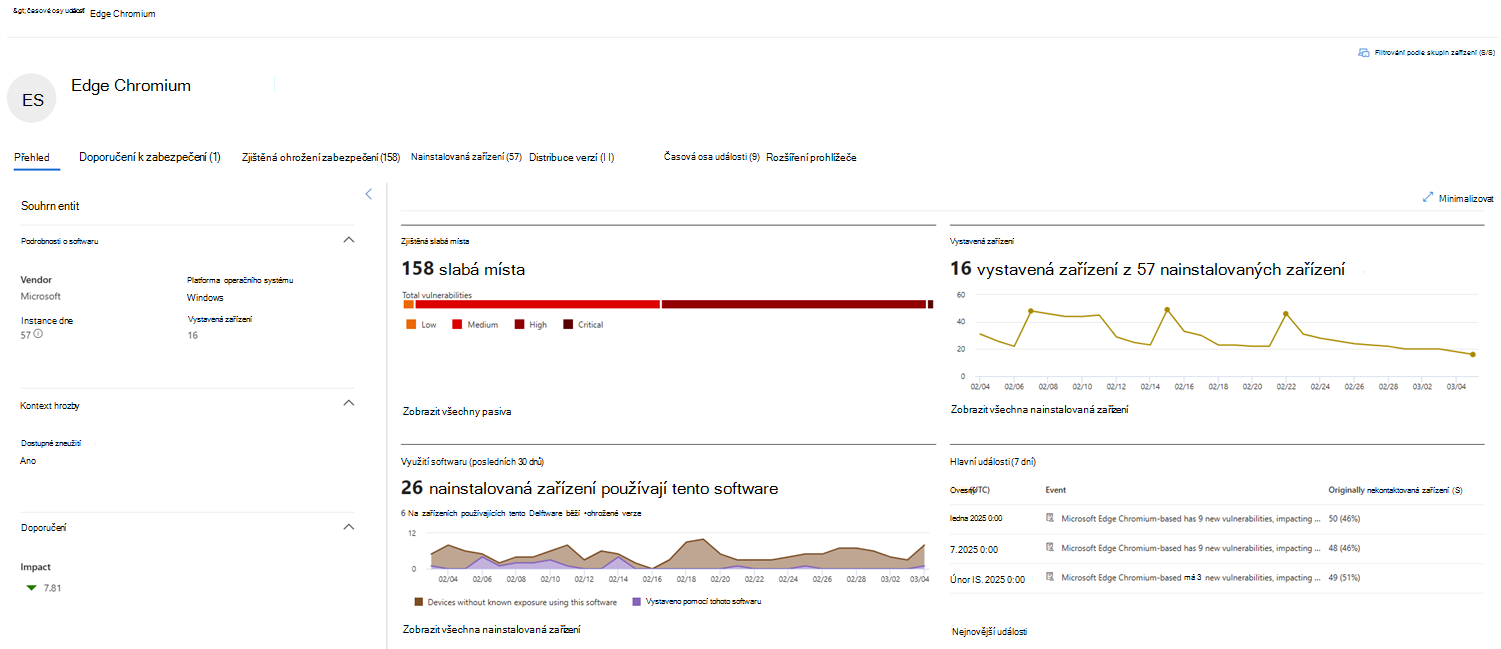
Stránka softwaru obsahuje podrobnosti o konkrétním softwaru s následujícími informacemi:
- Přehled s informacemi o dodavatelích, dostupnými zneužitími a hodnocením dopadu
- Vizualizace dat znázorňující počet a závažnost zjištěných slabých míst, vystavená zařízení, využití softwaru v posledních 30 dnech a hlavní události za posledních sedm dnů
- Karty zobrazující informace, například:
- Odpovídající bezpečnostní doporučení pro zjištěné slabiny a zranitelnosti.
- Pojmenovaná CVE zjištěných ohrožení zabezpečení.
- Zařízení s nainstalovaným softwarem (společně s názvem zařízení, doménou, operačním systémem a dalšími).
- Seznam verzí softwaru (včetně počtu zařízení, na které je verze nainstalovaná, počtu zjištěných ohrožení zabezpečení a názvů nainstalovaných zařízení)
- Časová osa událostí
- Rozšíření prohlížeče (pokud jsou k dispozici)
Normalizované verze softwaru
U některých softwaru se normalizované verze můžou zobrazit na portálu Microsoft Defender. Předpokládejme například, že zařízení má nainstalovanou SQL Server 2016 verze 13.0.7016.1. Na portálu Microsoft Defender je ale SQL Server 2016 uvedená jako 13.3.7016.1normalizovaná verze SQL Server. V tomto případě 13.3.7016.1 je funkčně ekvivalentní k 13.0.7016.1.
Defender Správa zranitelností používá pravidla normalizace verzí, aby se zajistila lepší korelace mezi zařízeními a přesnější posouzení ohrožení zabezpečení. Normalizace verzí je záměrná a platná a používá se konzistentně ke zjednodušení logiky detekce a sladění s interními datovými modely.
Nahlásit nepřesnost
Pokud se zobrazí nesprávné informace o ohrožení zabezpečení a výsledky posouzení, nahlaste nepřesnost.
- Pokud jste zákazníkem verze Preview služby Microsoft Defender XDR + Microsoft Defender for Identity, přejděte na Endpoints>Vulnerability management>Inventories a vyberte kartu Software.
- Pokud jste stávající zákazník, přejděte na Endpoints>Správa ohrožení zabezpečení>Inventáře a vyberte kartu Software.
Vyberte název softwaru, který se má otevřít, a pak vyberte Nahlásit nepřesnost.
Ve výsuvném podokně zvolte problém. Mezi příklady patří:
- Chyba podrobností o softwaru
- Software není nainstalovaný na žádném zařízení v mé organizaci.
- Počet nainstalovaných nebo vystavených zařízení je nesprávný.
Vyplňte požadované podrobnosti o nepřesnosti.
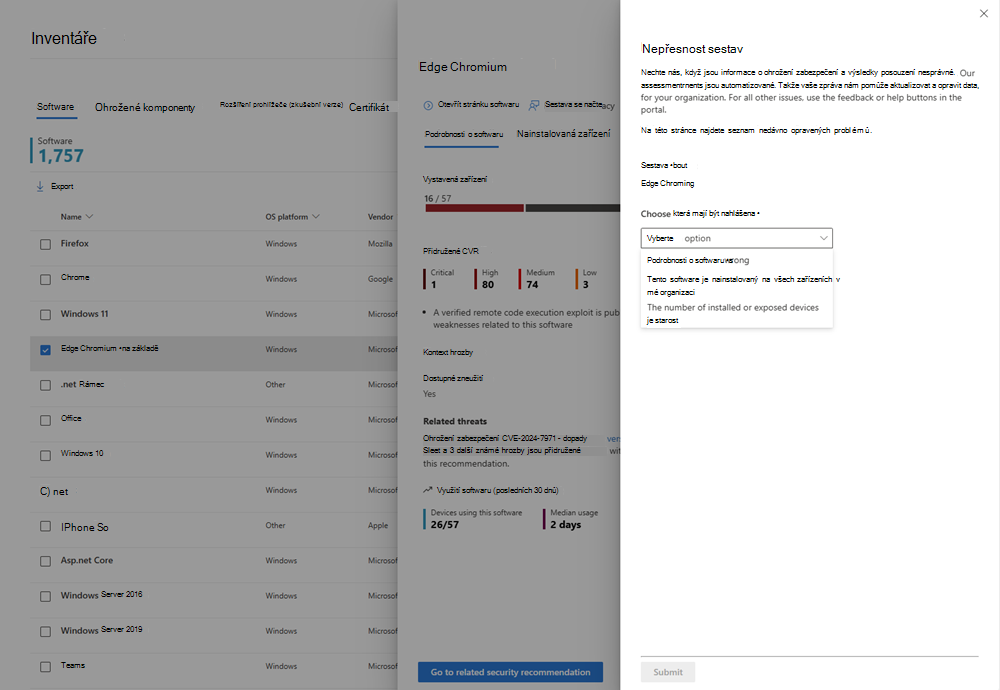
Vyberte Odeslat. Vaše zpětná vazba se okamžitě odešle odborníkům na správu ohrožení zabezpečení.
Rozhraní API pro inventarizaci softwaru
Pomocí rozhraní API můžete zobrazit informace o softwaru nainstalovaném ve vaší organizaci. Informace vrácené rozhraními API zahrnují zařízení, na která je nainstalovaná, název softwaru, vydavatele softwaru, nainstalované verze a počet slabých míst. Další informace najdete tady:
- Exportovat posouzení inventáře softwaru pro jednotlivá zařízení
- Export posouzení zranitelností softwaru pro jednotlivá zařízení
- Exportovat posouzení inventáře softwaru, který není kódem produktu, pro každé zařízení