Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Advanced hunting je nástroj pro lov hrozeb založený na dotazech, který používáte k prozkoumání až 30 dnů surových dat Defender XDR. Když si na pracovním prostoru Microsoft Sentinel nasadíte, můžete také dotazovat data analytické úrovně podle nastavení retence pro daný pracovní prostor. Můžete proaktivně kontrolovat události ve vaší síti a vyhledávat indikátory hrozeb a entity. Flexibilní přístup k datům umožňuje neomezené vyhledávání známých i potenciálních hrozeb.
Rozšířené proaktivní vyhledávání podporuje dva režimy: naváděné a pokročilé. Režim s průvodcem použijte, pokud ještě neznáte dotazovací jazyk Kusto (KQL) nebo pokud dáváte přednost pohodlí tvůrce dotazů. Pokud umíte používat KQL k vytváření dotazů od nuly, použijte pokročilý režim.
Pokud chcete zahájit proaktivní vyhledávání, přečtěte si téma Volba mezi režimem s asistencí a pokročilým režimem pro vyhledávání na portálu Microsoft Defender.
Stejné dotazy proaktivního vyhledávání hrozeb můžete použít k vytvoření vlastních pravidel detekce. Tato pravidla se spouští automaticky, aby zkontrolovala a pak reagovala na podezřelou aktivitu porušení zabezpečení, chybně nakonfigurované počítače a další zjištění.
Rozšířené proaktivní vyhledávání podporuje dotazy, které kontrolují širší datovou sadu pocházející z:
- Microsoft Defender for Endpoint (ochrana koncových bodů)
- Microsoft Defender pro Office 365
- Microsoft Defender pro cloudové aplikace
- Microsoft Defender for Identity
- Microsoft Sentinel
Pokud chcete použít rozšířené vyhledávání, zapněte Microsoft Defender XDR. Pokud chcete používat rozšířené proaktivní vyhledávání s Microsoft Sentinel, připojte Microsoft Sentinel k portálu Defender.
Další informace o rozšířeném vyhledávání v Microsoft Defender for Cloud Apps datech najdete v tématu Rozšířené vyhledávání v Defender for Cloud Apps (video).
Získání přístupu
Abyste mohli spouštět rozšířené dotazy proaktivního vyhledávání, musíte mít přiřazená oprávnění. Budete mít také následující možnosti:
Microsoft Defender XDR sjednocené řízení přístupu na základě rolí (URBAC):
-
Přístup k pokročilému vyhledávání (tabulky e-mailu a spolupráce): Členství přiřazené s oprávněním URBAC Bezpečnostní operace>Nezpracovaná data>Metadata e-mailu a spolupráce (čtení). Toto oprávnění poskytuje přístup k:
- EmailEvents
- EmailUrlInfo
- EmailAttachmentInfo
- EmailPostDeliveryEvents
- Informace o kampaních
- FileMaliciousContentInfo
- MessageEvents
- MessagePostDeliveryEvents
- MessageUrlInfo
- UrlClickEvents
- Metadata e-mailové entity
- Přístup k rozšířenému vyhledávání (tabulky výstrah & chování): Členství přiřazené s oprávněním URBAC Bezpečnostní operace>Bezpečnostní data>Základy bezpečnostních dat (čtení). Toto oprávnění poskytuje přístup ke schématu Upozornění & chování, ale ne ke schématu E-maily & spolupráce.
-
Přístup k pokročilému vyhledávání (tabulky e-mailu a spolupráce): Členství přiřazené s oprávněním URBAC Bezpečnostní operace>Nezpracovaná data>Metadata e-mailu a spolupráce (čtení). Toto oprávnění poskytuje přístup k:
Oprávnění pro e-mail a spolupráci na portálu Microsoft Defender: Členství v jedné z následujících skupin rolí pro e-mail a spolupráci poskytuje přístup k datovým tabulkám e-mailů v pokročilém vyhledávání:
- Správce zabezpečení
- Operátor zabezpečení
- Bezpečnostní čtečka
Exchange Online oprávnění: Pokud chcete získat přístup k datům Exchange Online, která se zobrazí v rozšířeném proaktivním vyhledávání, musí být uživatelé členy jedné z následujících Exchange Online skupin rolí:
- Správa organizace jen pro zobrazení
- Konfigurace jen pro zobrazení
- Bezpečnostní čtečka
- Globální čtenář
Oprávnění Microsoft Entra: Členství v jedné z následujících rolí Microsoft Entra uděluje úplný přístup ke čtení všech dat pokročilého proaktivního vyhledávání:
- Globální správce
- Správce zabezpečení
- Bezpečnostní čtečka
- Globální čtenář
Váš přístup k datům koncového bodu je určen nastavením řízení přístupu na základě role (RBAC) v Microsoft Defender for Endpoint. Další informace najdete v článku Správa přístupu k Microsoft Defenderu pomocí globálních rolí Microsoft Entra.
Aktuálnost dat a frekvence aktualizací
Pokročilá data proaktivního vyhledávání spadají do dvou různých typů, z nichž každý má jiný proces konsolidace.
Data o událostech nebo aktivitách
Data událostí nebo aktivit naplní tabulky o výstrahách, událostech zabezpečení, systémových událostech a rutinních hodnoceních. Rozšířené vyhledávání přijímá tato data téměř okamžitě poté, co je senzory, které je shromažďují, je úspěšně přenesou do odpovídajících cloudových služeb. Můžete se například dotazovat na data událostí z funkčních senzorů na pracovních stanicích nebo řadičích domény téměř okamžitě poté, co jsou k dispozici v Microsoft Defender for Endpoint a Microsoft Defender for Identity.
Pokud chcete shromažďovat ještě více vlastností událostí, můžete zapnout agregované přehledy.
Datová entita
Data entity naplní tabulky informacemi o uživatelích a zařízeních. Data entit pocházejí z relativně statických zdrojů, jako jsou položky služby služba Active Directory, a z dynamických zdrojů, jako jsou protokoly událostí. Tabulky se aktualizují každou hodinu záznamem, který obsahuje nejnovější a nejkomplexnější datovou sadu o každé entitě, včetně stavu a značek.
Kvóty a parametry využití
Aby služba zůstala výkonná a responzivní, pokročilé proaktivní vyhledávání nastavuje různé kvóty a parametry využití (označované také jako limity služby). Tyto kvóty a parametry se vztahují samostatně na dotazy spouštěné ručně a na dotazy spouštěné pomocí vlastních pravidel detekce. Mějte na paměti tato omezení, pokud pravidelně spouštíte více dotazů. Pokud chcete minimalizovat přerušení, použijte osvědčené postupy optimalizace.
Následující tabulka popisuje dostupné kvóty a parametry využití.
| Kvóta nebo parametr | Velikost | Cyklus aktualizace | Popis |
|---|---|---|---|
| Rozmezí dat | 30 dní pro nativní data Defender XDR. Retence tabulky Microsoft Sentinel závisí na retenci v nakonfigurované analytické úrovni. | Každý dotaz | Každý dotaz může vyhledat nativní data Defender XDR až za posledních 30 dní. Když přijdete do pracovního prostoru Microsoft Sentinel, dostupné časové rozmezí pro jeho tabulky závisí na nakonfigurované analytické úrovni udržení. |
| Sada výsledků | 100 000 řádků | Každý dotaz | Každý dotaz může vrátit až 100 000 záznamů. |
| Časový limit | 10 minut | Každý dotaz | Každý dotaz může běžet až 10 minut. Pokud se služba nedokončí do 10 minut, zobrazí chybu. |
| Prostředky procesoru | Na základě velikosti tenanta | Každých 15 minut | Portál zobrazí upozornění, kdykoli se spustí dotaz a tenant spotřebuje více než 10 % přidělených prostředků. Dotazy jsou blokovány, pokud tenant dosáhne 100 %, a to až do doby po dalším 15minutovém cyklu. |
| Omezení velikosti výsledků | 64 MB | Každý dotaz | Limit pro celkovou velikost dat výsledků, který neodkazuje jenom na počet záznamů. K velikosti výsledku přispívají také faktory, jako je počet sloupců, datové typy a délky polí. Pokud výsledek dotazu překročí limit velikosti 64 MB, portál vrátí maximální počet záznamů, které může v rámci tohoto limitu dosáhnout, a zobrazí zprávu s oznámením, že zobrazené výsledky jsou kvůli omezením velikosti částečné. |
V jednotném portálu Microsoft Defender můžete po připojení pracovního prostoru spouštět dotazy nad tabulkami Microsoft Sentinelu. Proto platí také omezení pracovních prostor Log Analytics a uchování v nastavené analytické úrovni. Data uložená výhradně v datovém jezeře Microsoft Sentinel nejsou v pokročilém vyhledávání dostupná. Použijte průzkum datových jezer k dotazování těchto dat.
Pokročilé proaktivní vyhledávání v organizacích s více tenanty najdete v článku Kvóty v pokročilém proaktivním vyhledávání ve správě s více tenanty.
Poznámka
Samostatná sada kvót a parametrů se vztahuje na pokročilé dotazy proaktivního vyhledávání prováděné prostřednictvím rozhraní API. Přečtěte si o pokročilých rozhraních API proaktivního vyhledávání.
Časové pásmo
Dotazy
Pokročilé lovy používají UTC (koordinovaný univerzální čas) pro všechna data.
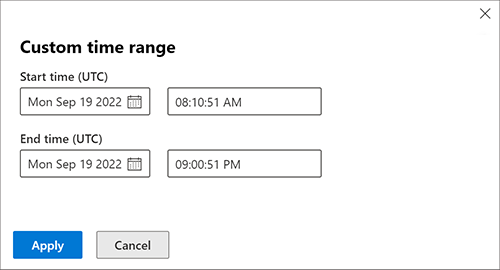
Psaní dotazů ve standardu UTC
Výsledky
Microsoft Defender převede rozšířené výsledky proaktivního vyhledávání na nastavené časové pásmo.
Prodloužení uchovávání dat
Pro uchování podporovaných tabulek pro vyhledávání Defender XDR více než 30 dní je nutné nainstalovat pracovní prostor Microsoft Sentinel a nastavit retenci tabulek na analytické úrovni. Další informace najdete v tématu Konfigurace nastavení tabulky v Microsoft Sentinel.
Data z Defender XDR můžete také streamovat externím službám pro delší uchování. Další informace najdete tady:
- rozhraní API pro streamování Microsoft Defender
- Microsoft Defender for Endpoint rozhraní API pro streamování nezpracovaných dat
Poznámka
Uchovávání dat začíná od prvního dne, kdy implementujete a povolíte rozhraní API pro streamování.
Související obsah
- Volba mezi režimem proaktivního vyhledávání s asistencí a pokročilým režimem proaktivního vyhledávání
- Vytváření dotazů proaktivního vyhledávání pomocí režimu s asistencí
- Výuka jazyku dotazu
- Pochopení schématu
- rozhraní API zabezpečení Microsoft Graph
- Přehled vlastních detekcí
Tip
Chcete se dozvědět více? Spojte se s komunitou zabezpečení společnosti Microsoft v naší technické komunitě: Technická komunita Microsoft Defender XDR.