Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Analytika chování uživatelů a entit (UEBA) analyzuje aktivitu uživatelů a dalších subjektů, aby identifikovala anomální chování a poskytla další kontext pro bezpečnostní šetření.
UEBA je volitelná placená funkce Microsoft Sentinel a není součástí Microsoft 365 E5. S Microsoftem 365 E5 můžete připojit podporované zdroje dat Microsoft Defender XDR k řešení UEBA, aniž byste museli ingestovat stejná data z vlastních zdrojů Microsoftu do Microsoft Sentinelu. Můžete také připojit oprávněná data třetích stran, která jsou přijata do pracovního prostoru Microsoft Sentinel.
Musíte mít pracovní prostor Microsoft Sentinel, protože výstupy UEBA jsou zapisovány do příslušného pracovního prostoru Log Analytics. Platí poplatek za Log Analytics.
Important
Tato ukázka je dostupná pro nové i stávající nasazení UEBA.
Pokud už UEBA používáte s daty Microsoft Sentinel, musíte UEBA znovu připojit z vašeho hlavního pracovního prostoru Microsoft Sentinel, než budete moci připojit datové zdroje Microsoft Defender XDR.
Co UEBA nabízí
Po připojení podporovaných datových zdrojů můžete výsledky UEBA použít kdyby:
- Identifikujte anomálie a neobvyklou aktivitu v datech Microsoft Defender XDR.
- Zkontrolujte kontext anomálií pro uživatele a další entity.
- Prošetřujte anomálie na stránkách entit.
- Hledejte podezřelou aktivitu.
- Vytvořte analytická pravidla na základě výsledků UEBA.
- Prohlédněte si poznatky z UEBA v pracovních sešitech.
- Analyzujte chování generované z oprávněných dat třetích stran a dalších ne-XDR dat.
Předpoklady
Než začnete, ujistěte se, že:
- Máte tenant Microsoft Defender XDR E5.
- Připojili jste Microsoft Sentinel. Pro propojení datových zdrojů Microsoft Defender XDR musíte vybrat svůj hlavní pracovní prostor Microsoft Sentinel.
- Pokud už UEBA používáte s daty Microsoft Sentinel, znovu jste se připojili k UEBA z vašeho hlavního pracovního prostoru Microsoft Sentinel.
- V Microsoft Entra ID máte roli globálního administrátora nebo správce bezpečnosti.
- Je povolena alespoň jedna synchronizace adresářových služeb pro služba Active Directory nebo Microsoft Entra ID.
- U dat třetích stran a dalších ne-XDR dat jsou data vložena do způsobilé tabulky v pracovním prostoru Microsoft Sentinel, kde chcete UEBA povolit.
Nemusíte do svého pracovního prostoru Microsoft Sentinel přidávat podporovaná data Microsoft Defender XDR.
Data třetích stran lze přijímat jakoukoli podporovanou metodou. Datový konektor Microsoft Sentinel není nutný, pokud jsou data již dostupná v příslušné tabulce.
Podporované zdroje dat Microsoft Defender XDR
K UEBA můžete připojit následující zdroje dat Microsoft Defender XDR:
| Zdroj dat zobrazený v UEBA | Microsoft Defender XDR tabulka |
|---|---|
| Přihlášení zástupce služeb AAD V logech | EntraIdSpnSignInEvents |
| Protokoly auditu | EntraIdDirectoryAuditEvents |
| Události přihlášení k zařízení | DeviceLogonEvents |
| Události zabezpečení | DeviceLogonEvents |
| Protokoly přihlášení | EntraIdSignInEvents |
Sekce zdrojů dat Microsoft XDR ukazuje zdroje, které jsou dostupné pro vaši organizaci.
Vyberte si svůj hlavní pracovní prostor Microsoft Sentinel
Přihlaste se k portálu Microsoft Defender.
Přejděte do Nastavení a konfigurace>.
Vyberte Microsoft Sentinel.
Vyberte UEBA.
V aktuální vybrané pracovní oblasti vyberte svůj primární pracovní prostor Microsoft Sentinel.
Vyberte a použijte.
Povolte UEBA a nastavte synchronizaci adresářových služeb
Přihlaste se k portálu Microsoft Defender.
Přejděte do Nastavení a konfigurace>.
Vyberte Microsoft Sentinel.
Vyberte UEBA.
Zapněte možnost Zapnout funkci UEBA.
V sekci synchronizace adresářových služeb zapněte alespoň jednu z následujících adresářových služeb:
- služba Active Directory
- Microsoft Entra ID
Ověřte, že vybraná adresářová služba má status Sync zapnutý.
Musíte povolit alespoň jednu synchronizaci adresářových služeb, než můžete připojit datové zdroje Microsoft Defender XDR nebo Microsoft Sentinel k UEBA. Pro připojení datových zdrojů Microsoft Defender XDR musíte také vybrat svůj primární pracovní prostor.
Připojte zdroje dat Microsoft Defender XDR
Tip
Pro automatický výběr a propojení všech aktuálně způsobilých datových zdrojů vyberte Připojit dostupné datové zdroje v doporučených nastaveních. Datové zdroje, které vyžadují další nastavení na stránce Microsoft Sentinel Data connectors, jsou v seznamu označeny.
Přihlaste se k portálu Microsoft Defender.
Přejděte do Nastavení a konfigurace>.
Vyberte Microsoft Sentinel.
Vyberte UEBA.
V sekci synchronizace adresářových služeb ověřte, že alespoň jedna adresářová služba má stav Synchronizace zapnutá.
V sekci Microsoft XDR datových zdrojů vyberte datové zdroje, které chcete, aby UEBA analyzovala.
Pro výběr všech dostupných zdrojů zaškrtněte políčko v hlavičce tabulky.
Vyberte Připojit.
Potvrďte, že každý vybraný zdroj má stav Připojený.
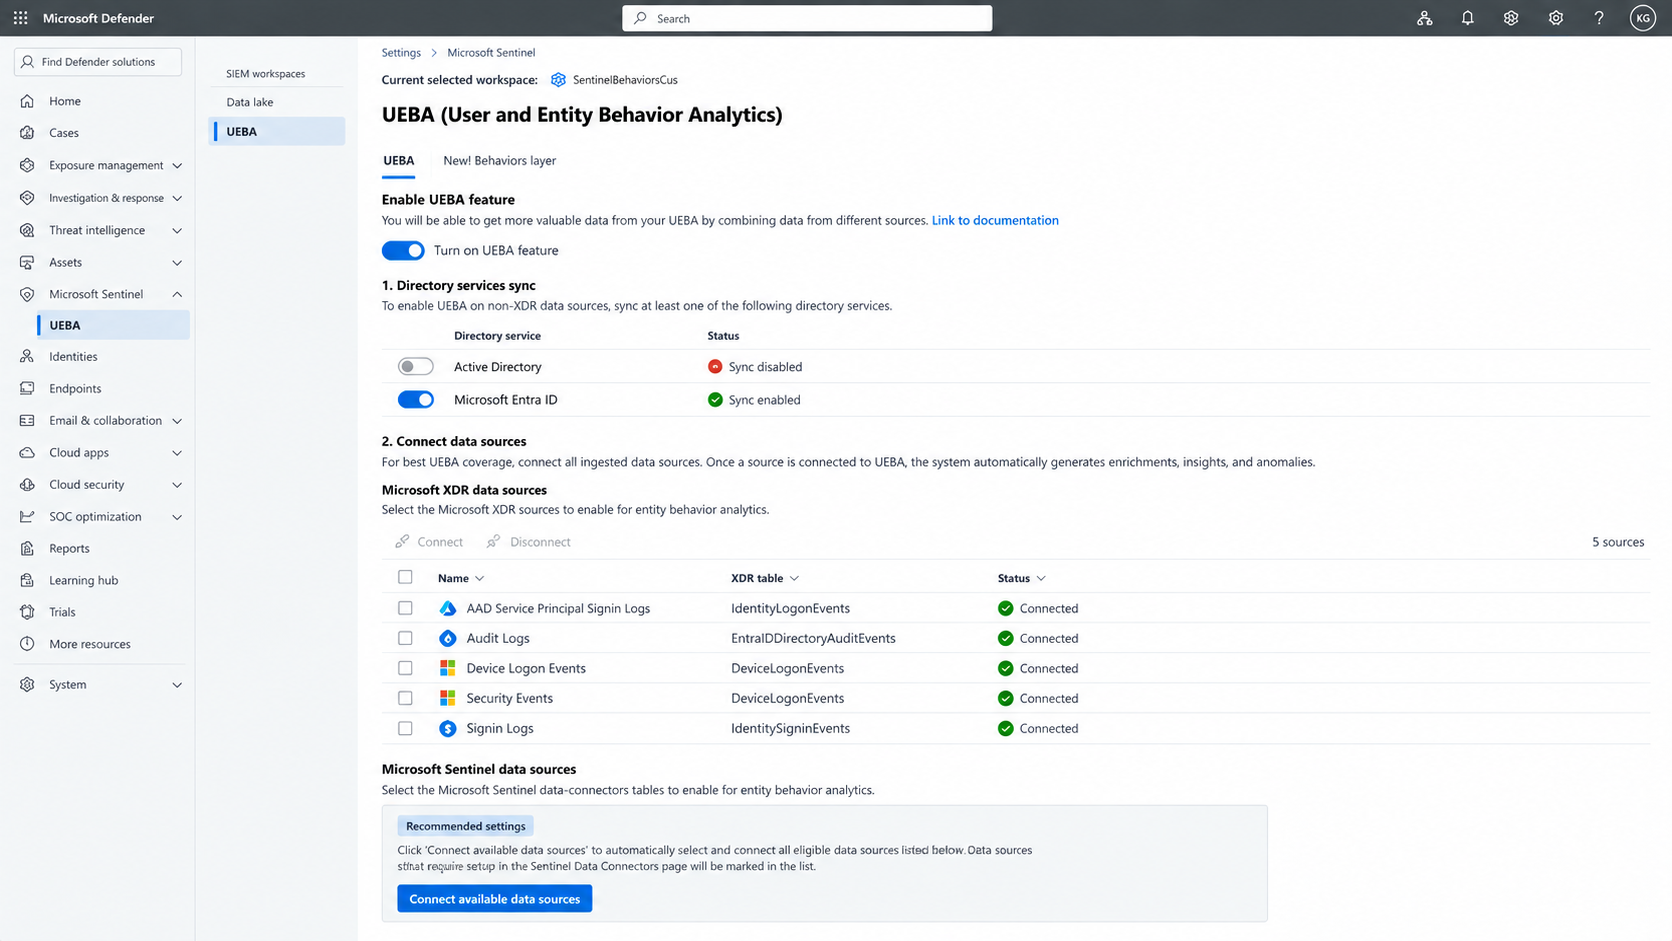
Note
Zdroje Microsoft Defender XDR jsou spojeny s vaším hlavním pracovním prostorem. Pokud je vybrán jiný pracovní prostor, sekce zdrojů dat Microsoft XDR je deaktivována a vyzývá vás k přepnutí na primární pracovní prostor.
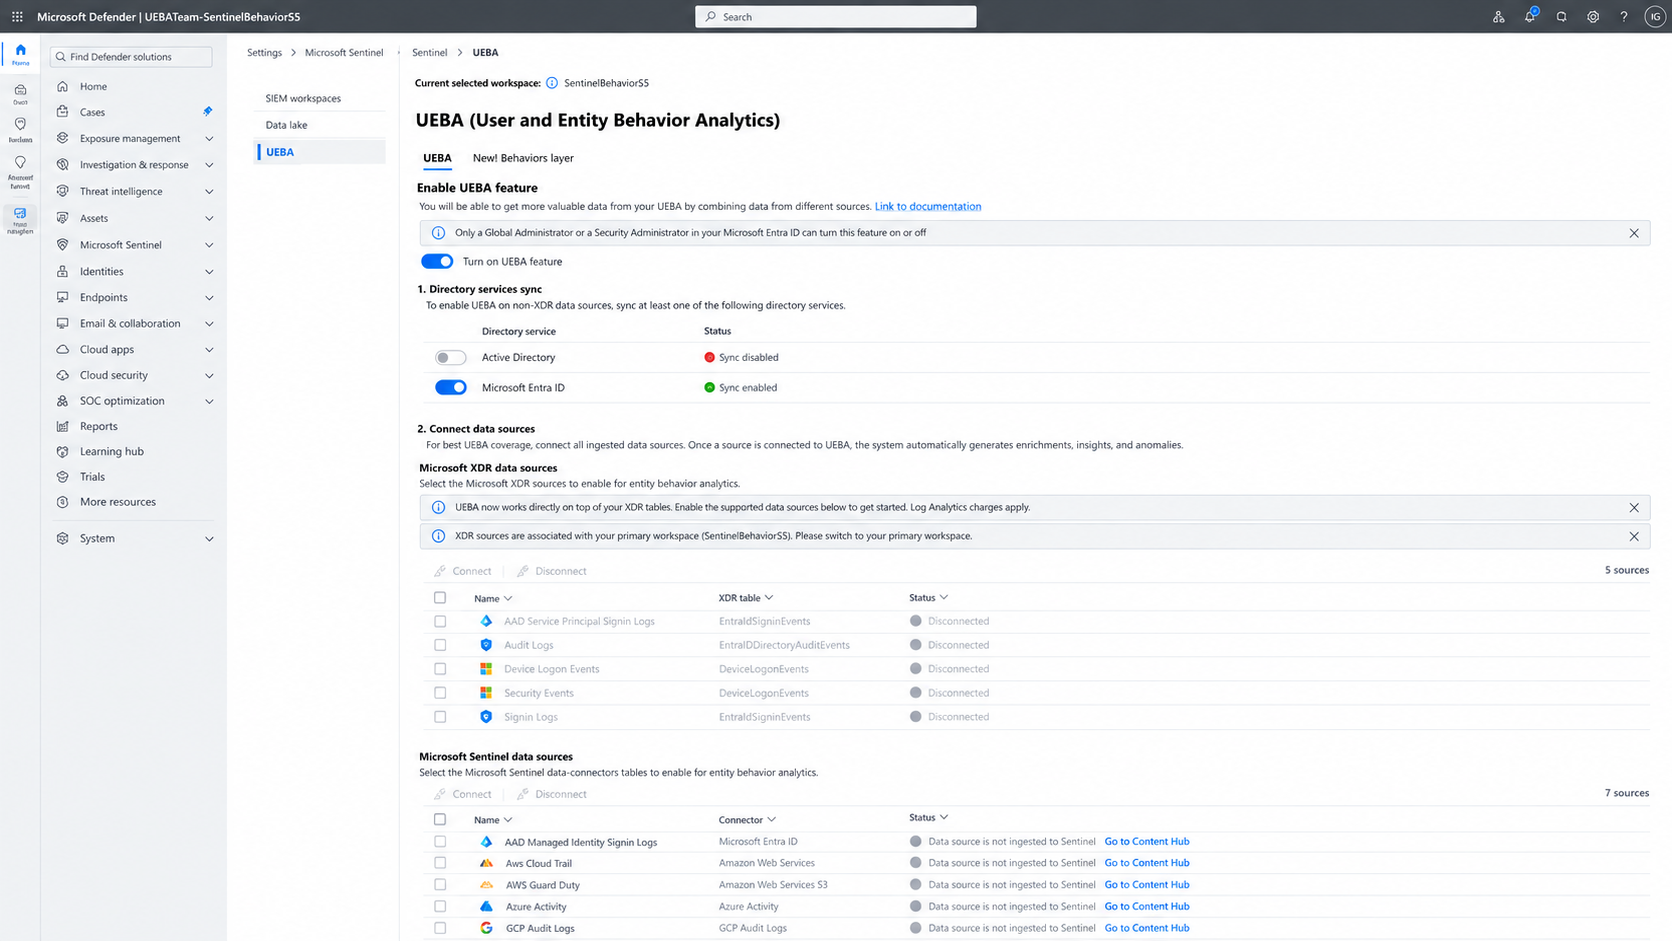
Tato sekce je také zakázána, dokud nepovolíte alespoň jednu synchronizaci adresářových služeb.
Odpojte zdroje dat Microsoft Defender XDR
Přihlaste se k portálu Microsoft Defender.
Přejděte do Nastavení a konfigurace>.
Vyberte Microsoft Sentinel.
Vyberte UEBA.
V sekci Microsoft XDR zdrojů dat vyberte připojené datové zdroje, které již UEBA nechcete analyzovat.
Vyberte Odpojit.
Ověřte, že každý vybraný zdroj má stav Odpojeno.
Připojte zdroje dat třetích stran
Můžete připojit podporovaná data třetích stran a další data jiná než XDR, která se ingestují do podporované tabulky v pracovním prostoru Microsoft Sentinel.
Note
Zdroje Microsoft Defender XDR jsou zpřístupněny na základě vašeho Microsoft 365 E5 a způsobilosti pro verzi Preview. Stále musíte vybrat a propojit zdroje, které chcete, aby UEBA analyzovala.
Zdroje třetích stran a další ne-XDR zdroje se stávají dostupnými poté, co jsou způsobilá data vložena do vybraného pracovního prostoru Microsoft Sentinel. Tyto zdroje musíte propojit odděleně. Data lze přijímat jakoukoli podporovanou metodou; není potřeba datový konektor Microsoft Sentinel.
Přihlaste se k portálu Microsoft Defender.
Přejděte do Nastavení a konfigurace>.
Vyberte Microsoft Sentinel.
Vyberte UEBA.
V sekci synchronizace adresářových služeb ověřte, že alespoň jedna adresářová služba má stav Synchronizace zapnutá.
V sekci Microsoft Sentinel datové zdroje najděte zdroj, ke kterému chcete připojit.
Pokud zdroj není dostupný, potvrďte, že data jsou vstupována do způsobilé tabulky ve vybraném pracovním prostoru.
Vyberte zdroj a pak zvolte Připojit.
Potvrďte, že zdroj má status Připojeno.
Zdroj zůstává nedostupný, pokud data nejsou vstupována do způsobilé tabulky ve vybraném pracovním prostoru.
Zkontrolujte výsledky UEBA
Poté, co UEBA začne zpracovávat data z propojených zdrojů, můžete si výsledné poznatky prohlédnout v portálu Microsoft Defender.
Pro propojené zdroje Microsoft Defender XDR UEBA generuje anomálie, které poskytují další kontext uživatelům a dalším subjektům. Pro lov a vyšetřování můžete použít následující tabulky:
BehaviorAnalyticsAnomalies
Pro oprávněné zdroje dat třetích stran a další zdroje dat mimo XDR jsou záznamy o chování k dispozici v:
BehaviorInfoBehaviorEntities
Použijte tyto výsledky k vyšetřování podezřelé aktivity, přezkoumání kontextu entit, vyhledávání hrozeb a vytváření analytických pravidel.
Výstupy UEBA jsou zapisovány do pracovního prostoru Log Analytics spojeného s pracovním prostorem Microsoft Sentinel, kde je UEBA povolena. Platí poplatek za Log Analytics.
Limitations
Během verze Preview platí následující omezení:
- Datové zdroje Microsoft Defender XDR lze připojit pouze z vašeho hlavního pracovního prostoru Microsoft Sentinel.
- Sekce zdrojů dat Microsoft XDR je deaktivována, když je vybrán jiný pracovní prostor.
- Musí být povolena alespoň jedna synchronizace adresářových služeb pro služba Active Directory nebo Microsoft Entra ID.
- Pouze podporované zdroje dat Microsoft Defender XDR uvedené v tomto článku lze přímo připojit prostřednictvím této zkušenosti.
- Výstupy UEBA se zapisují do Log Analytics a účtují se za ně poplatky za Log Analytics.
- Data první strany, která nejsou dostupná prostřednictvím podporované tabulky Microsoft Defender XDR, musí být stále vložena do Microsoft Sentinel.
- Data třetích stran a další ne-XDR data musí být vložena do platné tabulky, než ji můžete připojit k UEBA.