Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Model schopností DevSecOps pomáhá technickým organizacím vyhodnotit, jak sestavují, zabezpečují, dodávají a provozují software. Pomáhá jim vymapovat cestu k pokročilejším, zabezpečeným a odolným postupům. Model popisuje cestu napříč šesti oblastmi schopností, přičemž každý prochází pěti fázemi vyspělosti.
Tento model vám pomůže pochopit, kde jsou vaše týmy dnes, odsouhlasit, kde chcete být, a naplánovat přírůstkové změny, které vám tam pomůžou. Model je popisný, nikoli preskriptivní. Je určená k vytvoření sdíleného porozumění napříč produkty, vývojem, zabezpečením a provozem místo toho, aby vzniklo jediné skóre.
Tento model odpovídá cílům iniciativy Microsoft Secure Future Initiative. Většina organizací je v různých fázích napříč různými oblastmi schopností.
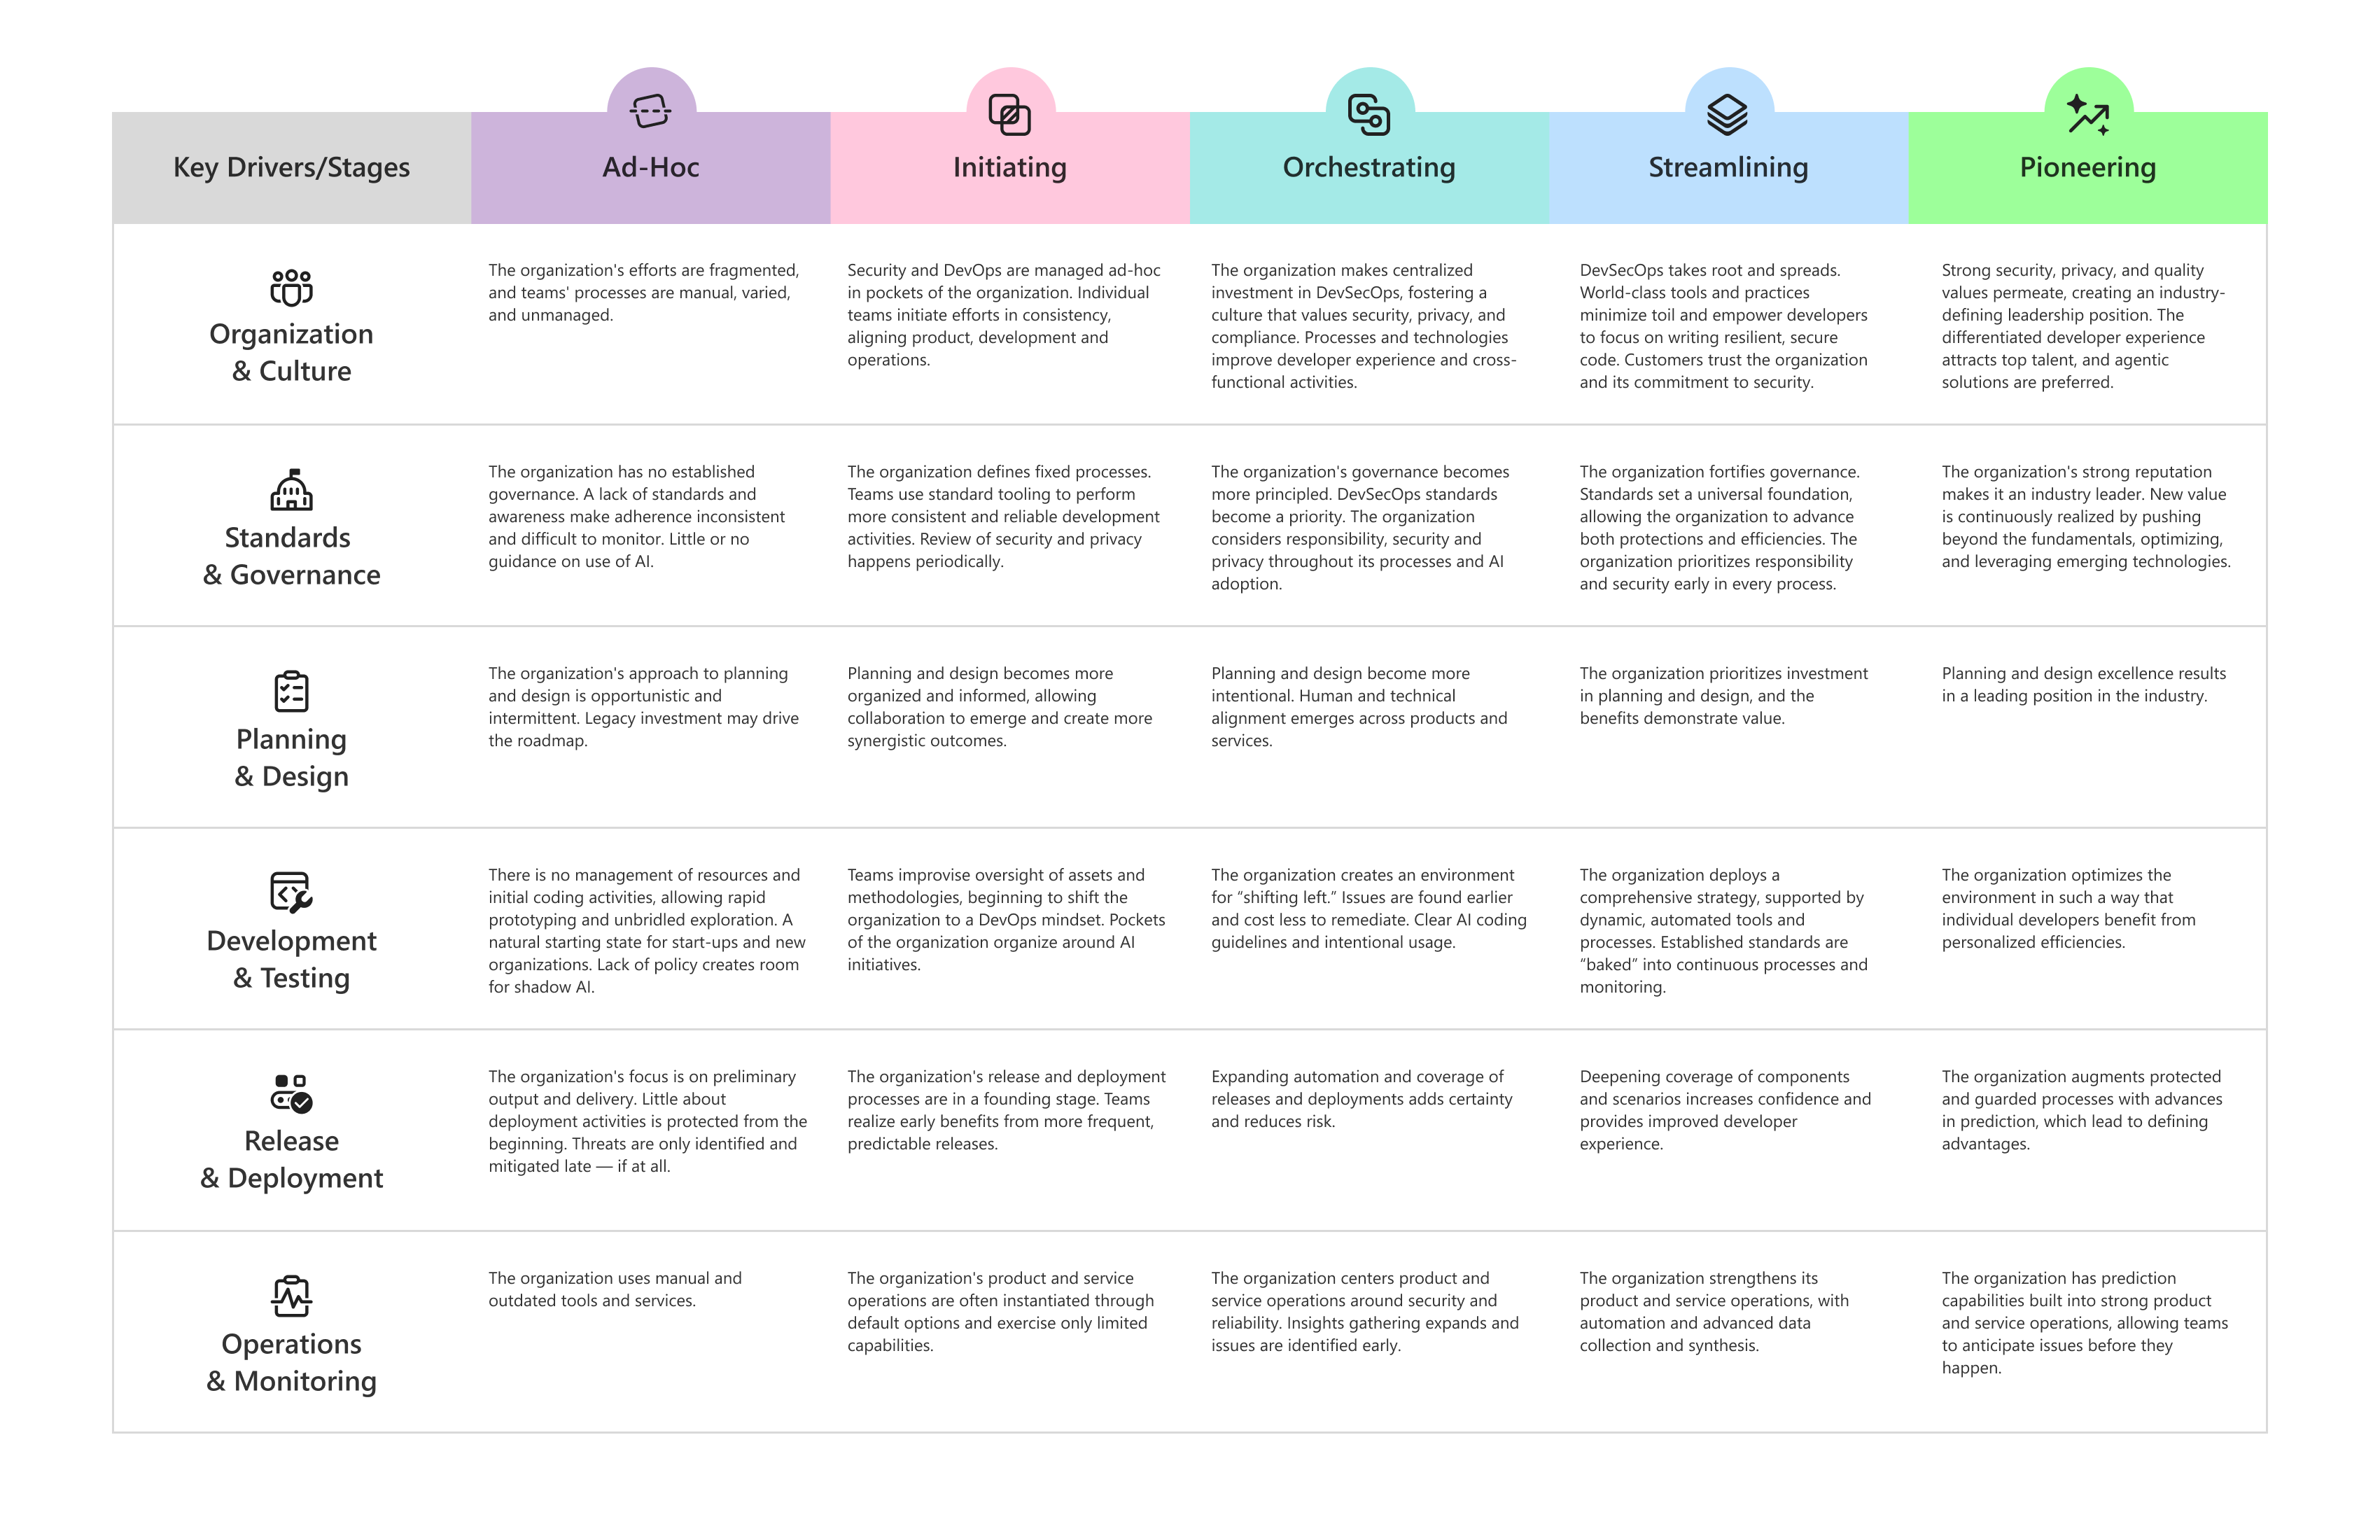
Šest oblastí schopností
Model uspořádá postupy DevSecOps do šesti oblastí schopností. Společně pokrývají celý životní cyklus – od způsobu, jakým je organizace vedena a spravována, až po způsob, jakým je software navrhován, vyvíjen, nasazován a provozován.
- Organizace a kultura: Vedení, zabezpečení myšlení, spolupráce a průběžné vylepšování napříč týmy.
- Standardy a zásady správného řízení: Program zabezpečení, zásady a standardy a ochrana technických systémů.
- Plánování a návrh: Postupy zabezpečeného návrhu, data a přehledy a technická architektura a návrh.
- Vývoj a testování: Zabezpečení kódu, akcelerátory vývoje a integrace a testování.
- Vydávání a nasazení: Zabezpečení závislostí, bezpečné vydávání a pracovní postupy nasazení.
- Provoz a monitorování: Ochrana tenantů a produkčních systémů, monitorování a detekce hrozeb a reakce na incidenty a náprava.
Pět fází
Každá oblast schopností prochází stejnými pěti celkovými fázemi vyspělosti. Každá oblast kompetencí také používá vlastní názvy úrovní k popisu toho, jak vypadá vyspělost v daném konkrétním kontextu.
| Celková fáze | Jak to vypadá |
|---|---|
| Ad hoc | Postupy jsou fragmentované, ruční a do značné míry nezdokumentované. Výsledky závisí na jednotlivcůch. |
| Inicializace | Jednotlivé týmy začínají na lokální úrovni zajišťovat konzistenci a řešit nedostatky, jakmile se objeví. |
| Orchestrace | Postupy jsou centralizované a sdílené, čímž sjednocují týmy kolem společných přístupů a zdrojů. |
| Zjednodušení | Špičkové nástroje a postupy snižují množství manuální práce a činí bezpečný postup tou nejsnazší volbou. |
| Průkopnické | Postupy určují standardy v oboru, jsou proaktivní a neustále se vyvíjejí ještě předtím, než vznikne potřeba. |
Strategické přístupy
Organizace můžou model schopností používat různými způsoby v závislosti na jejich obchodním kontextu. Některé týmy potřebují flexibilitu, některé optimalizují rychlost a jiné upřednostňují silné kontroly dodržování předpisů a rizik.
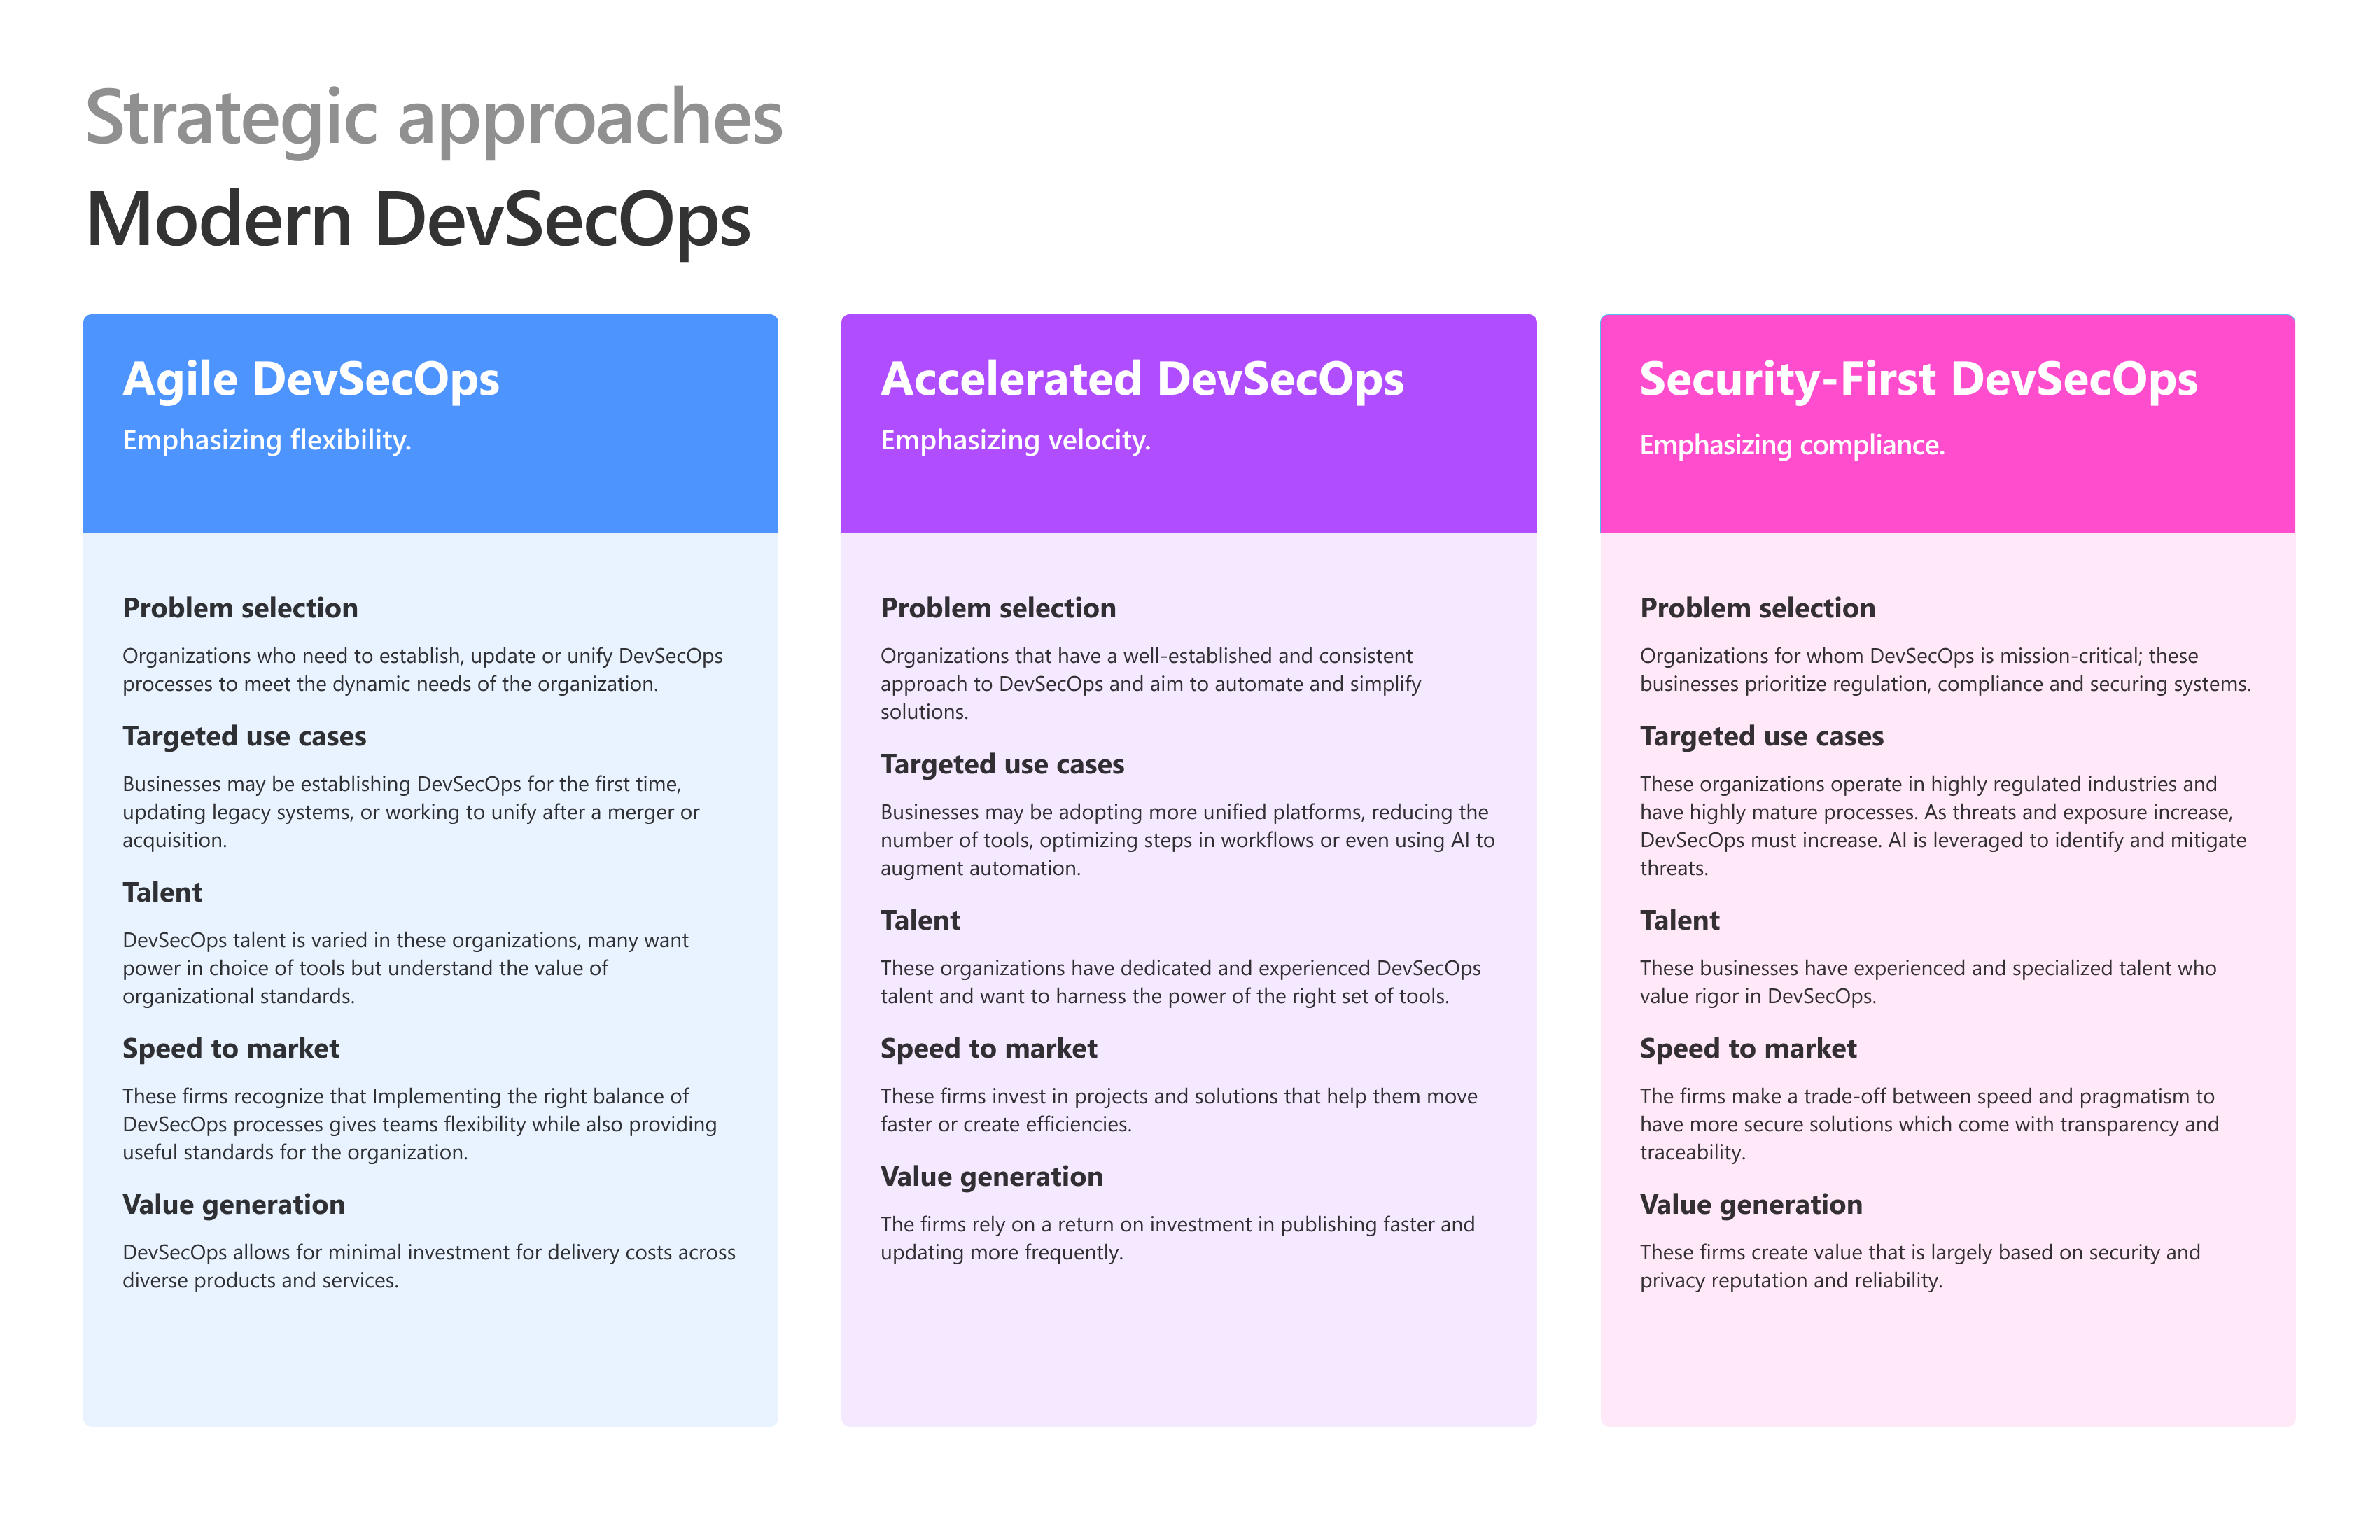
- Agile DevSecOps: Zdůrazňuje flexibilitu pro organizace, které vytvářejí, aktualizují nebo unifikují postupy DevSecOps a zároveň vyrovnává rychlost s užitečnými standardy.
- Akcelerované DevSecOps: Klade důraz na rychlost u organizací se zavedenými postupy, které chtějí automatizovat, zjednodušit a zvýšit efektivitu dodávání.
- DevSecOps s důrazem na zabezpečení: Zdůrazňuje dodržování předpisů a snižování rizik pro organizace působící ve vysoce regulovaných nebo kritických prostředích.
Posouzení aktuálních postupů a stanovení budoucích cílů
Pomocí modelu můžete spouštět jednoduché samohodnocení s lidmi, kteří tuto práci dělají. Cílem je sdílený, upřímný obraz dnešního dne a dohodnutý směr pro zítra.
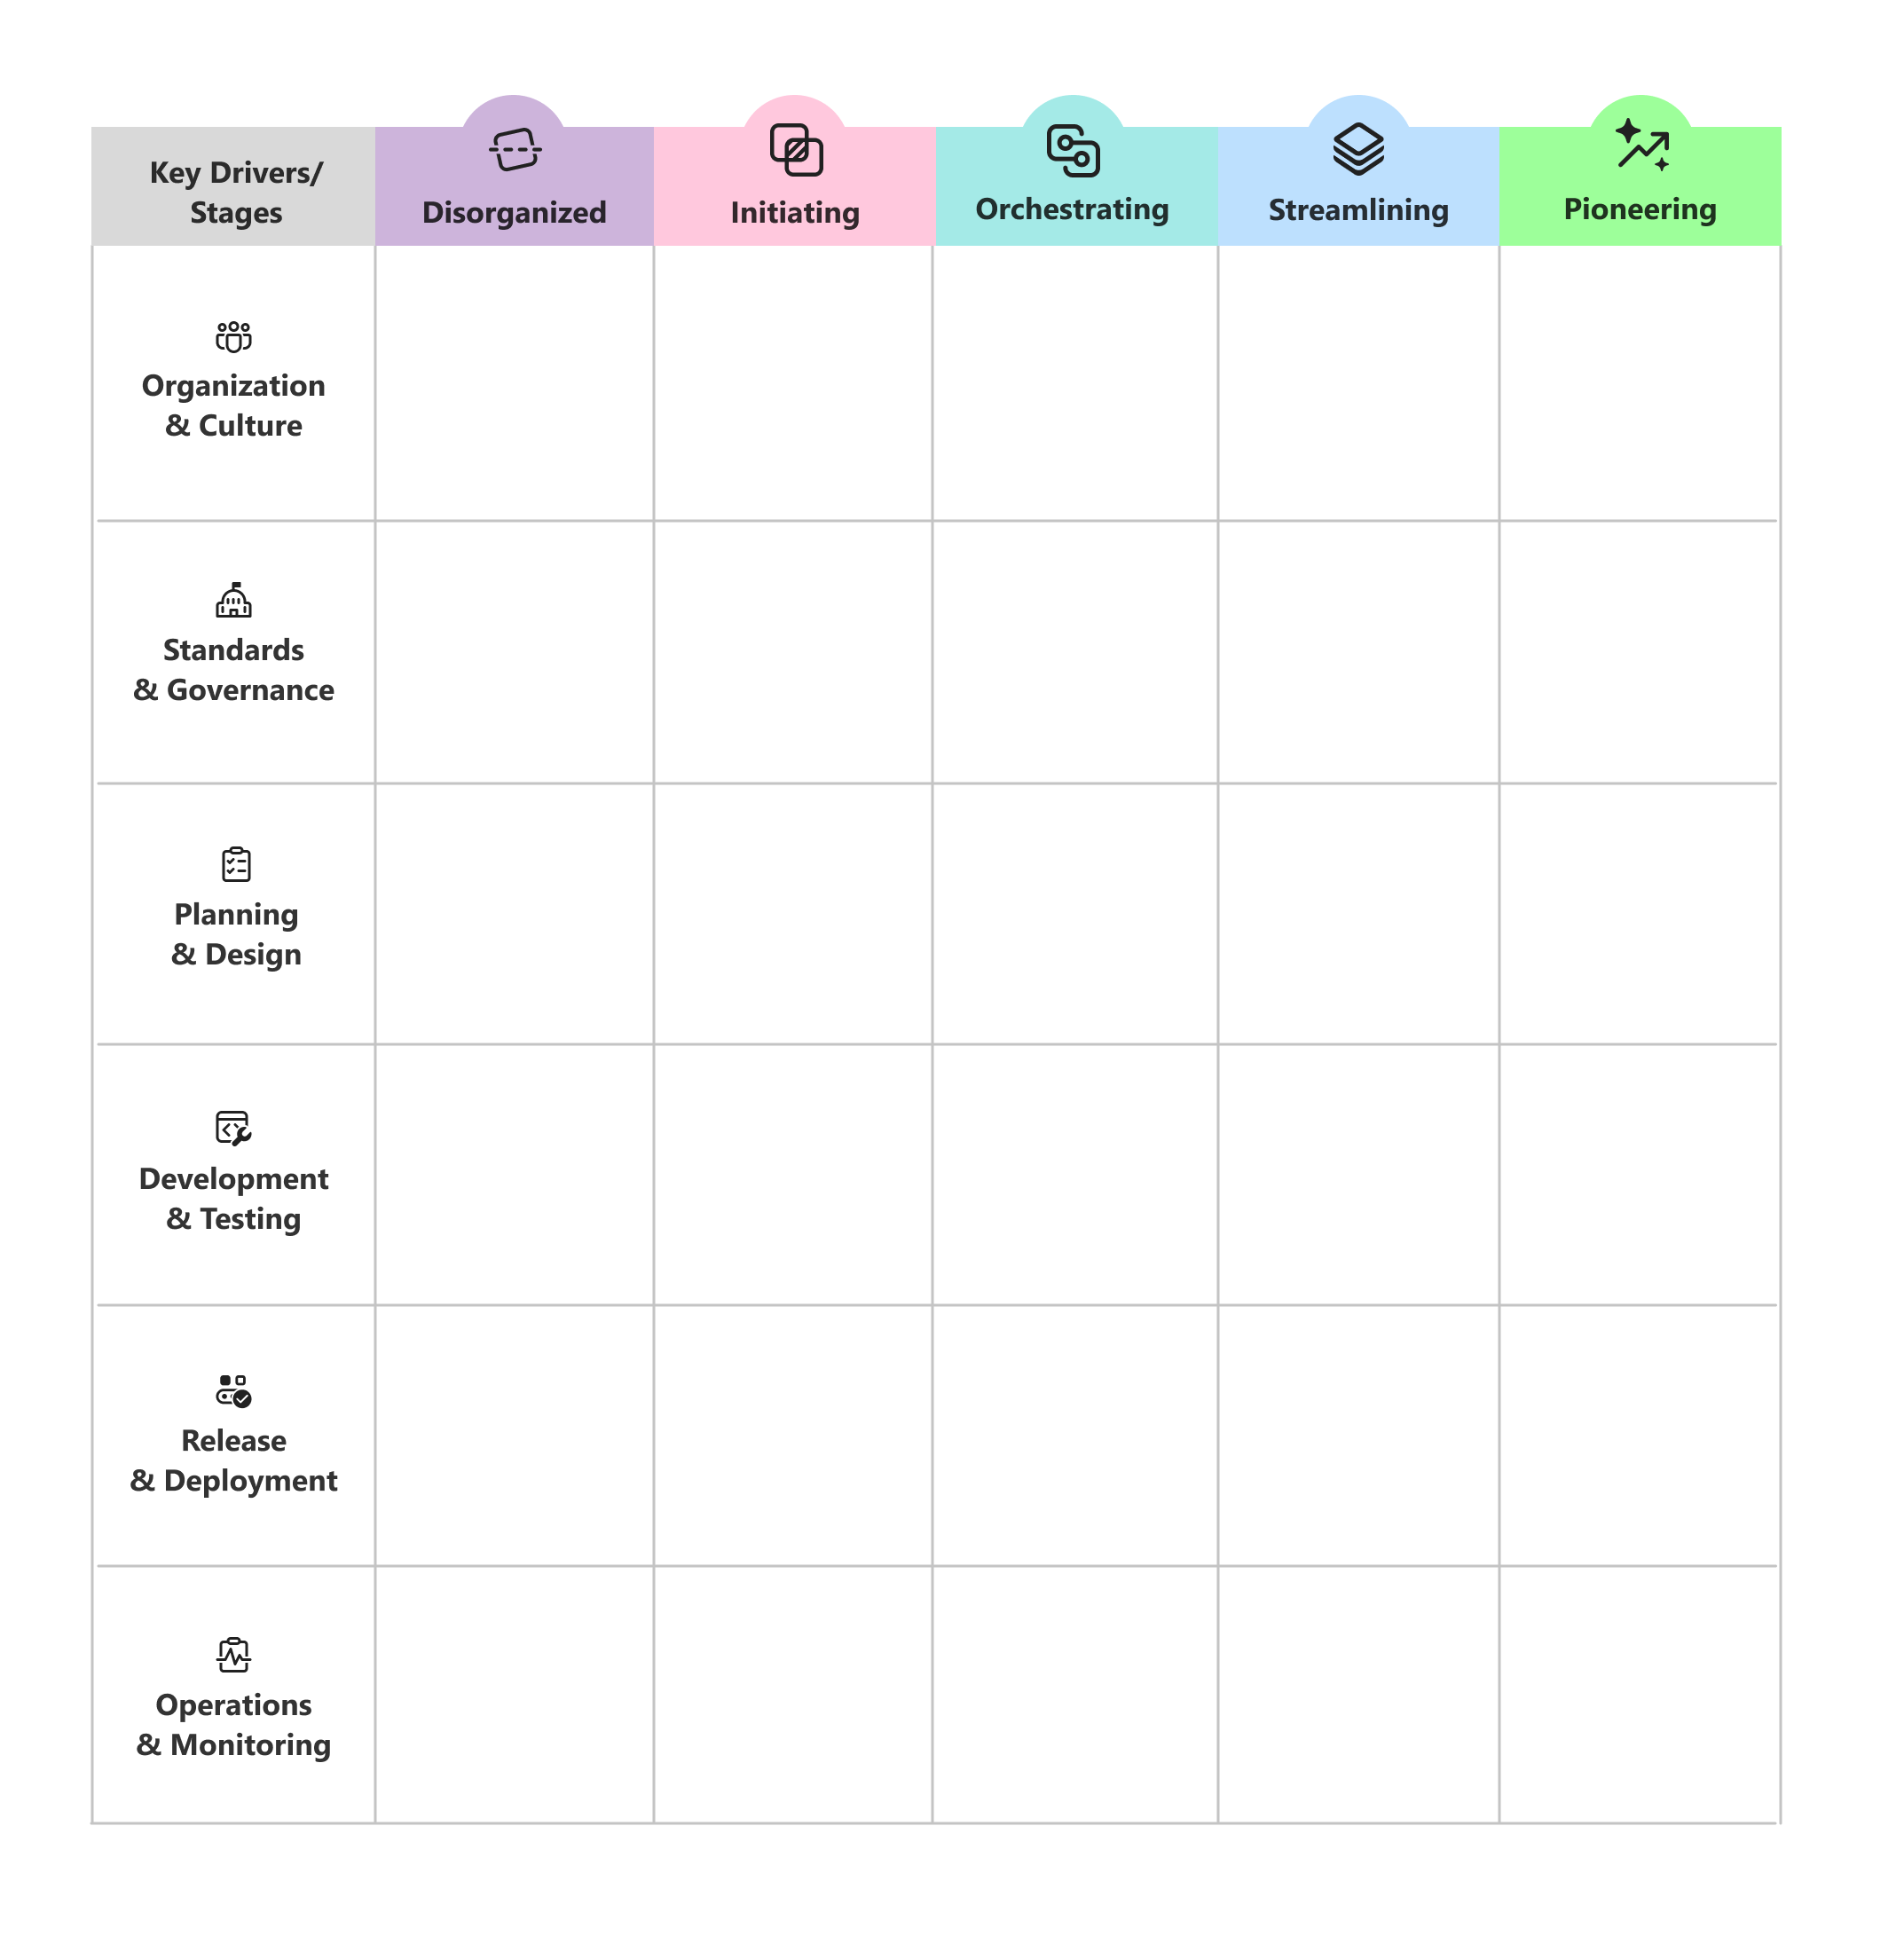
Začít s prázdným grafem
Pomocí prázdného grafu modelu funkcí můžete zaznamenat aktuální stav a cílový stav.
Použití podrobného referenčního grafu
Podrobný graf použijte jako referenci, když proberete, jak jednotlivé fáze vypadají napříč oblastmi schopností.
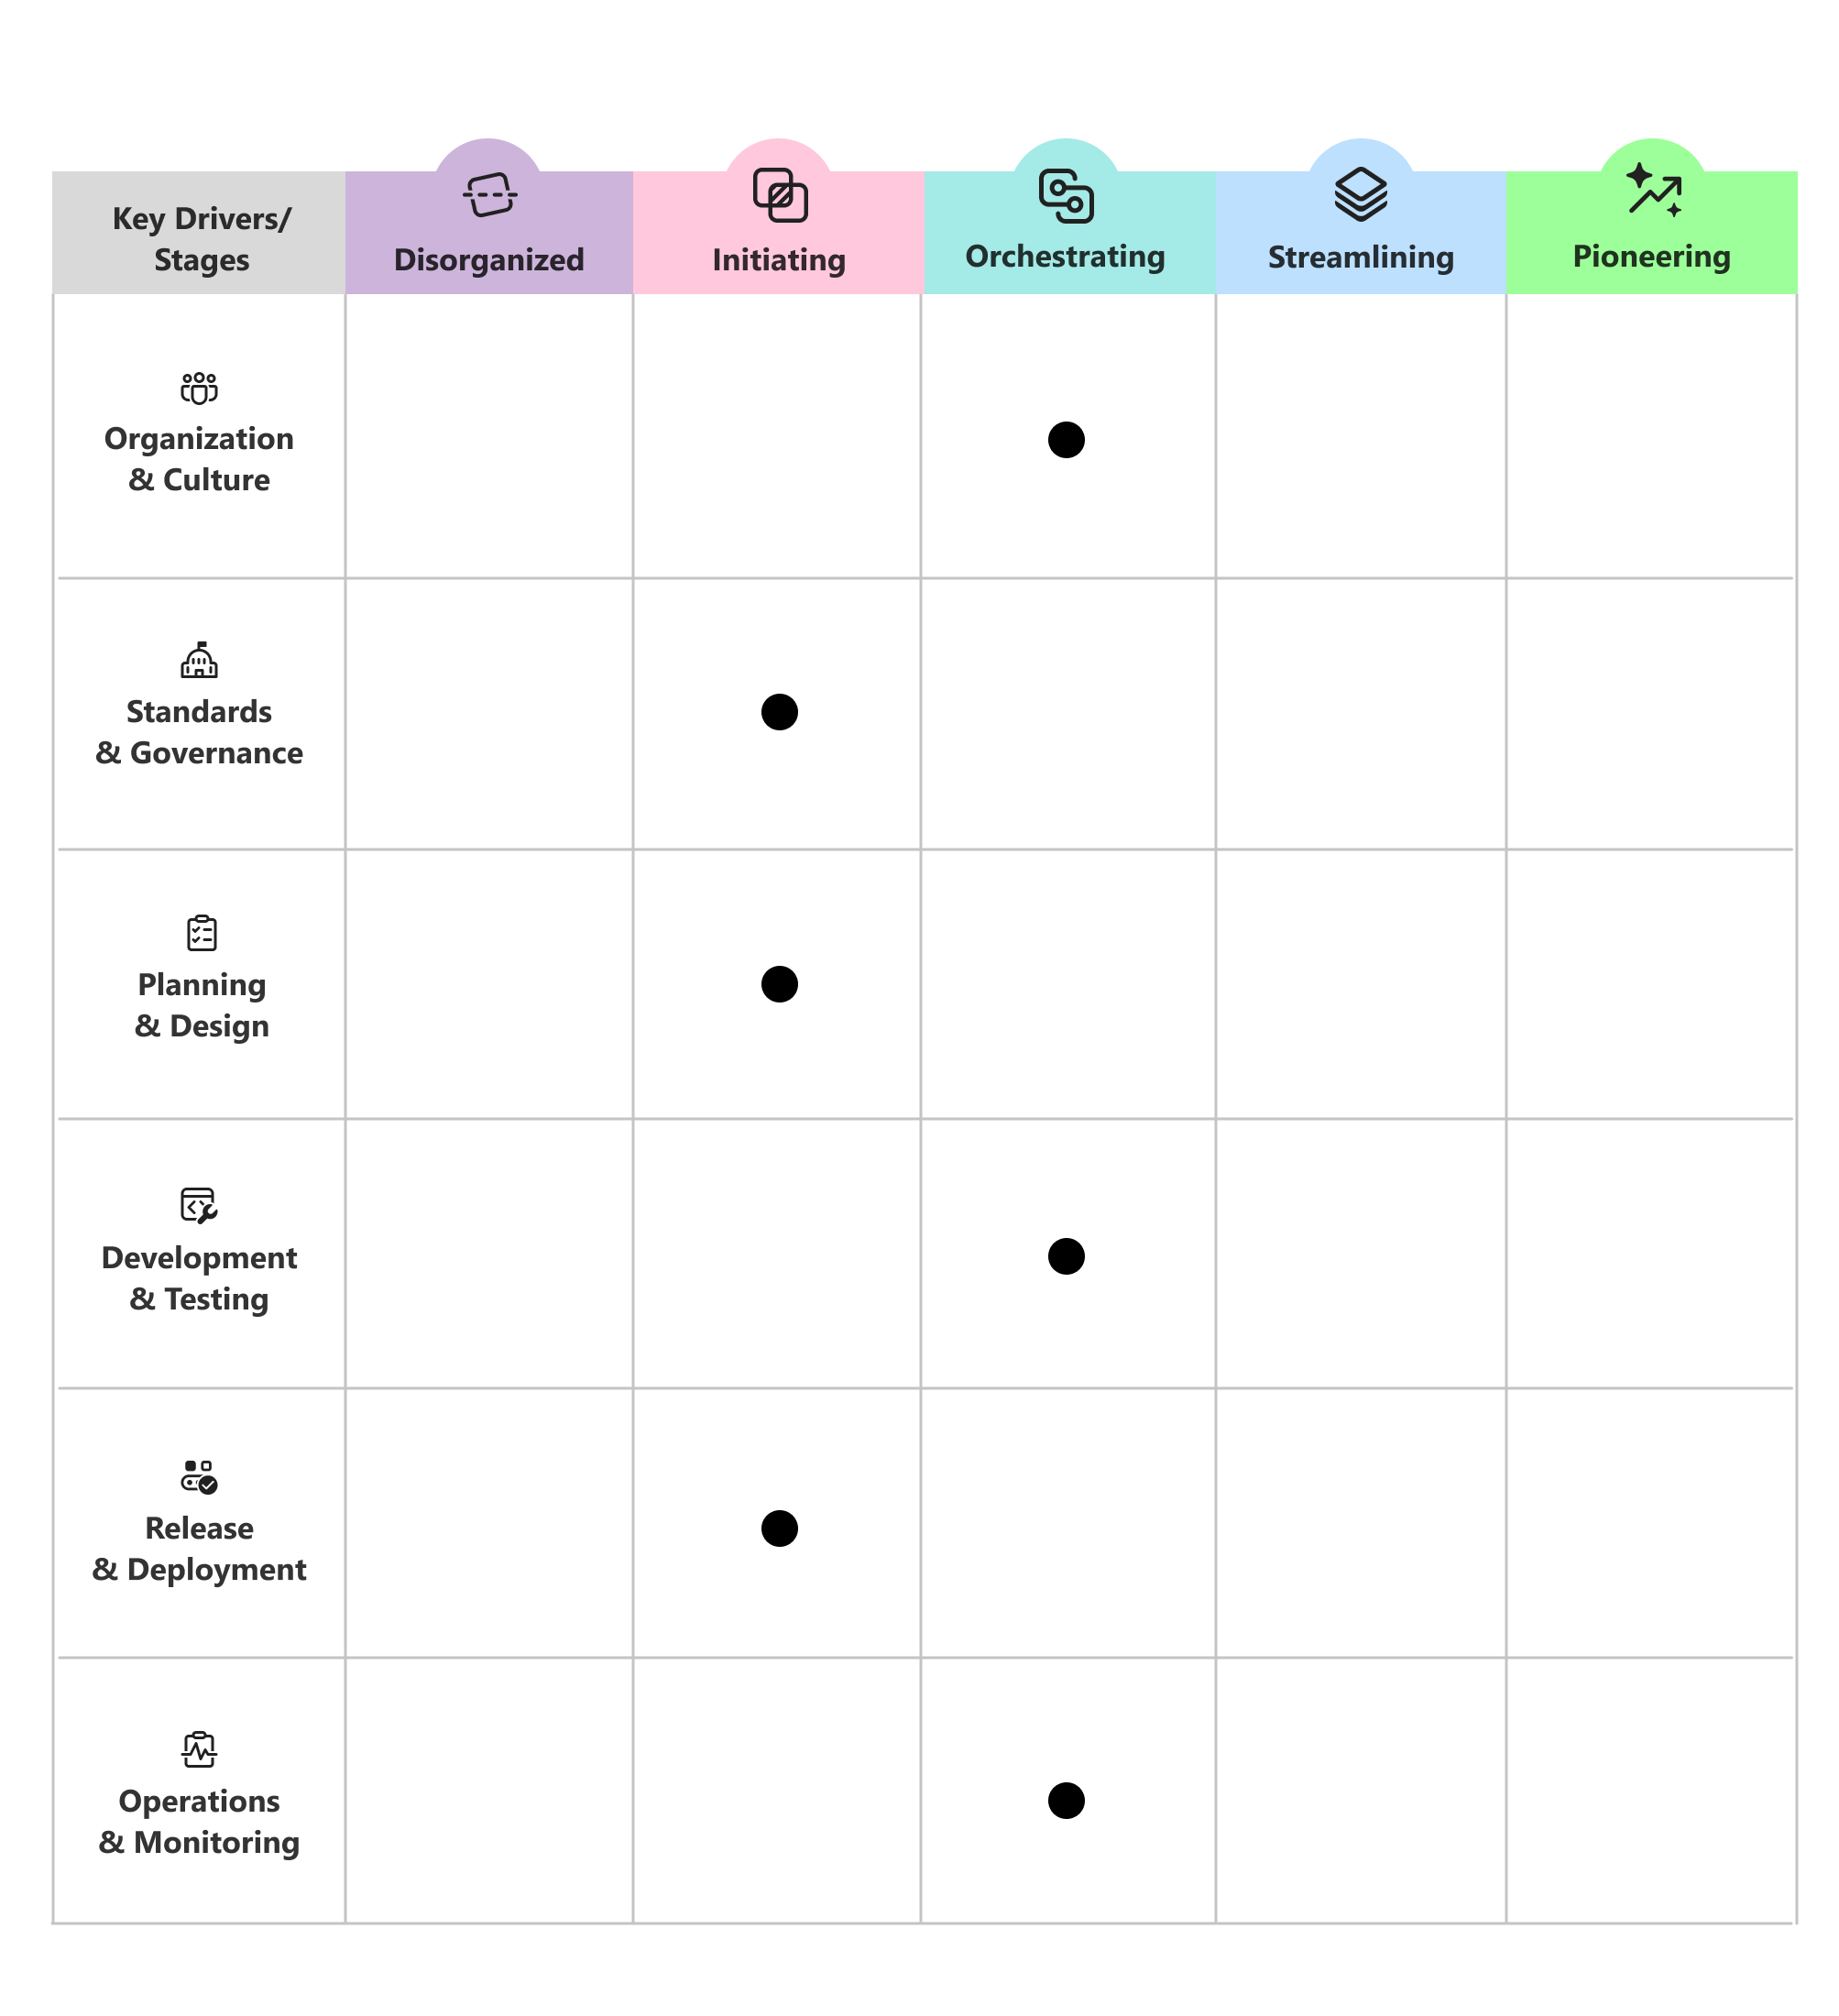
Označte svůj aktuální stav
Pro každou oblast schopností proberte popisy fází a označte fázi, která nejlépe odpovídá vašim aktuálním postupům.
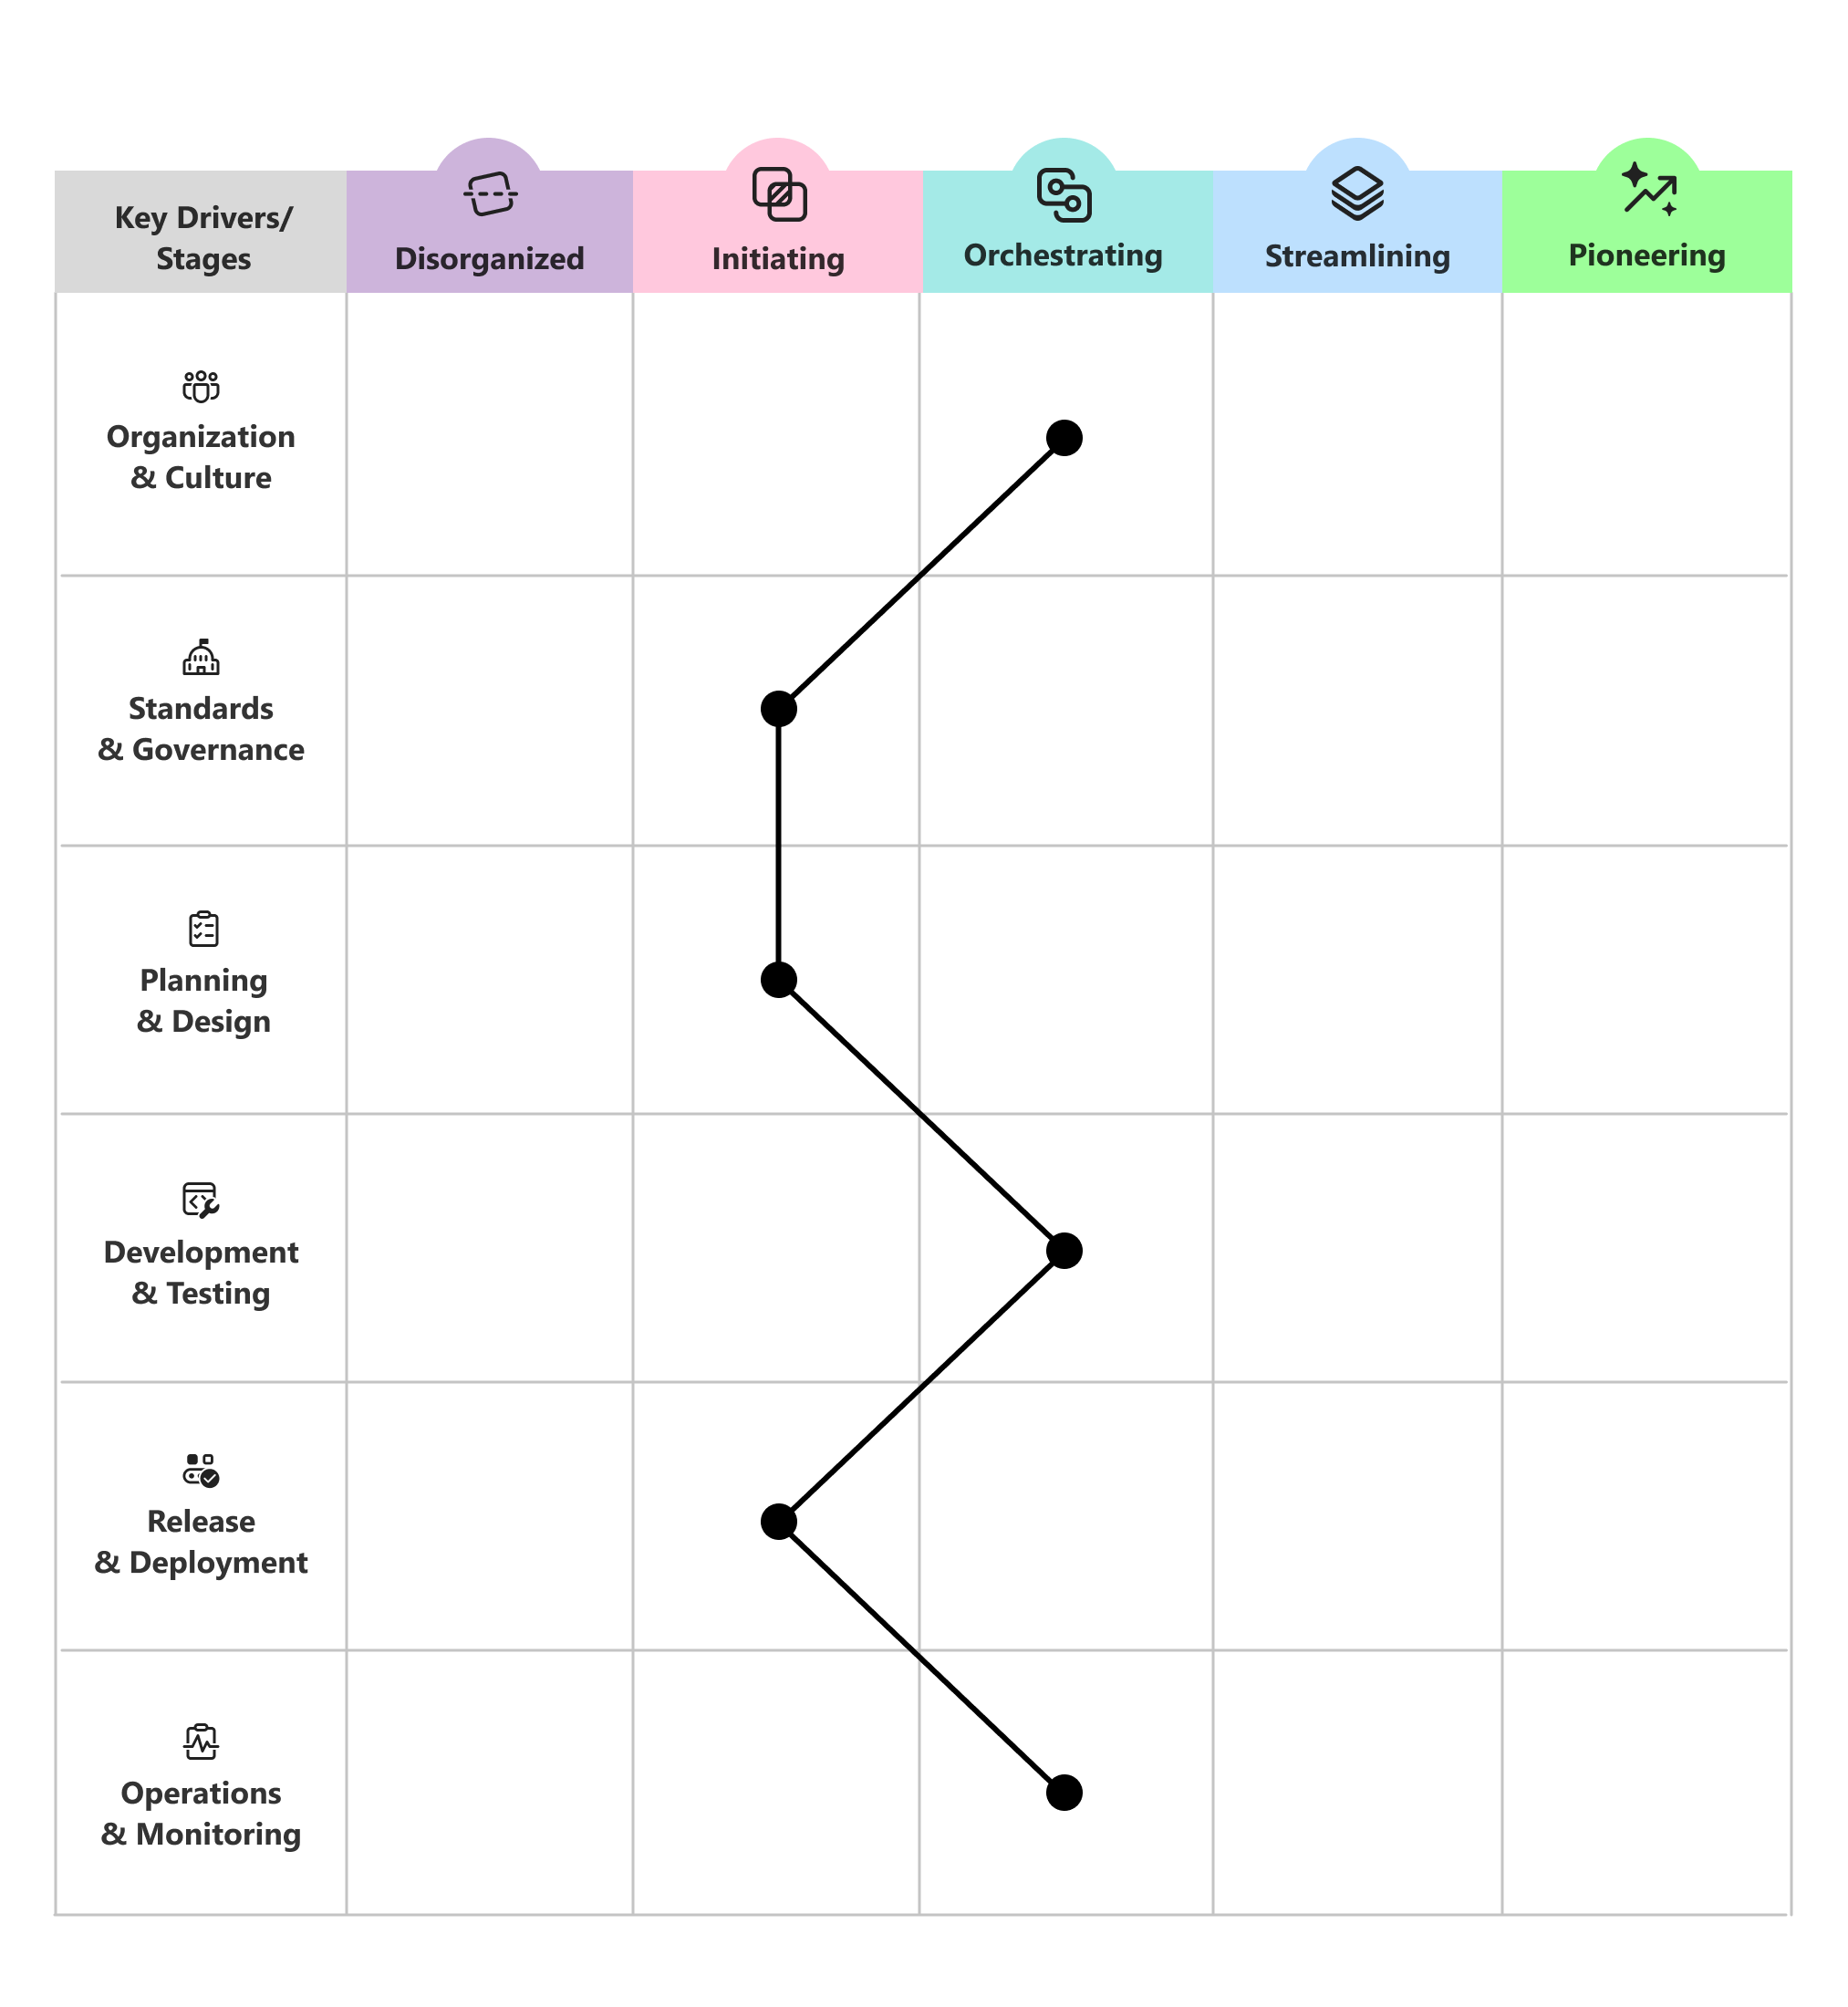
Propojení značek
Propojte značky napříč šesti oblastmi, abyste mohli vizualizovat aktuální profil.
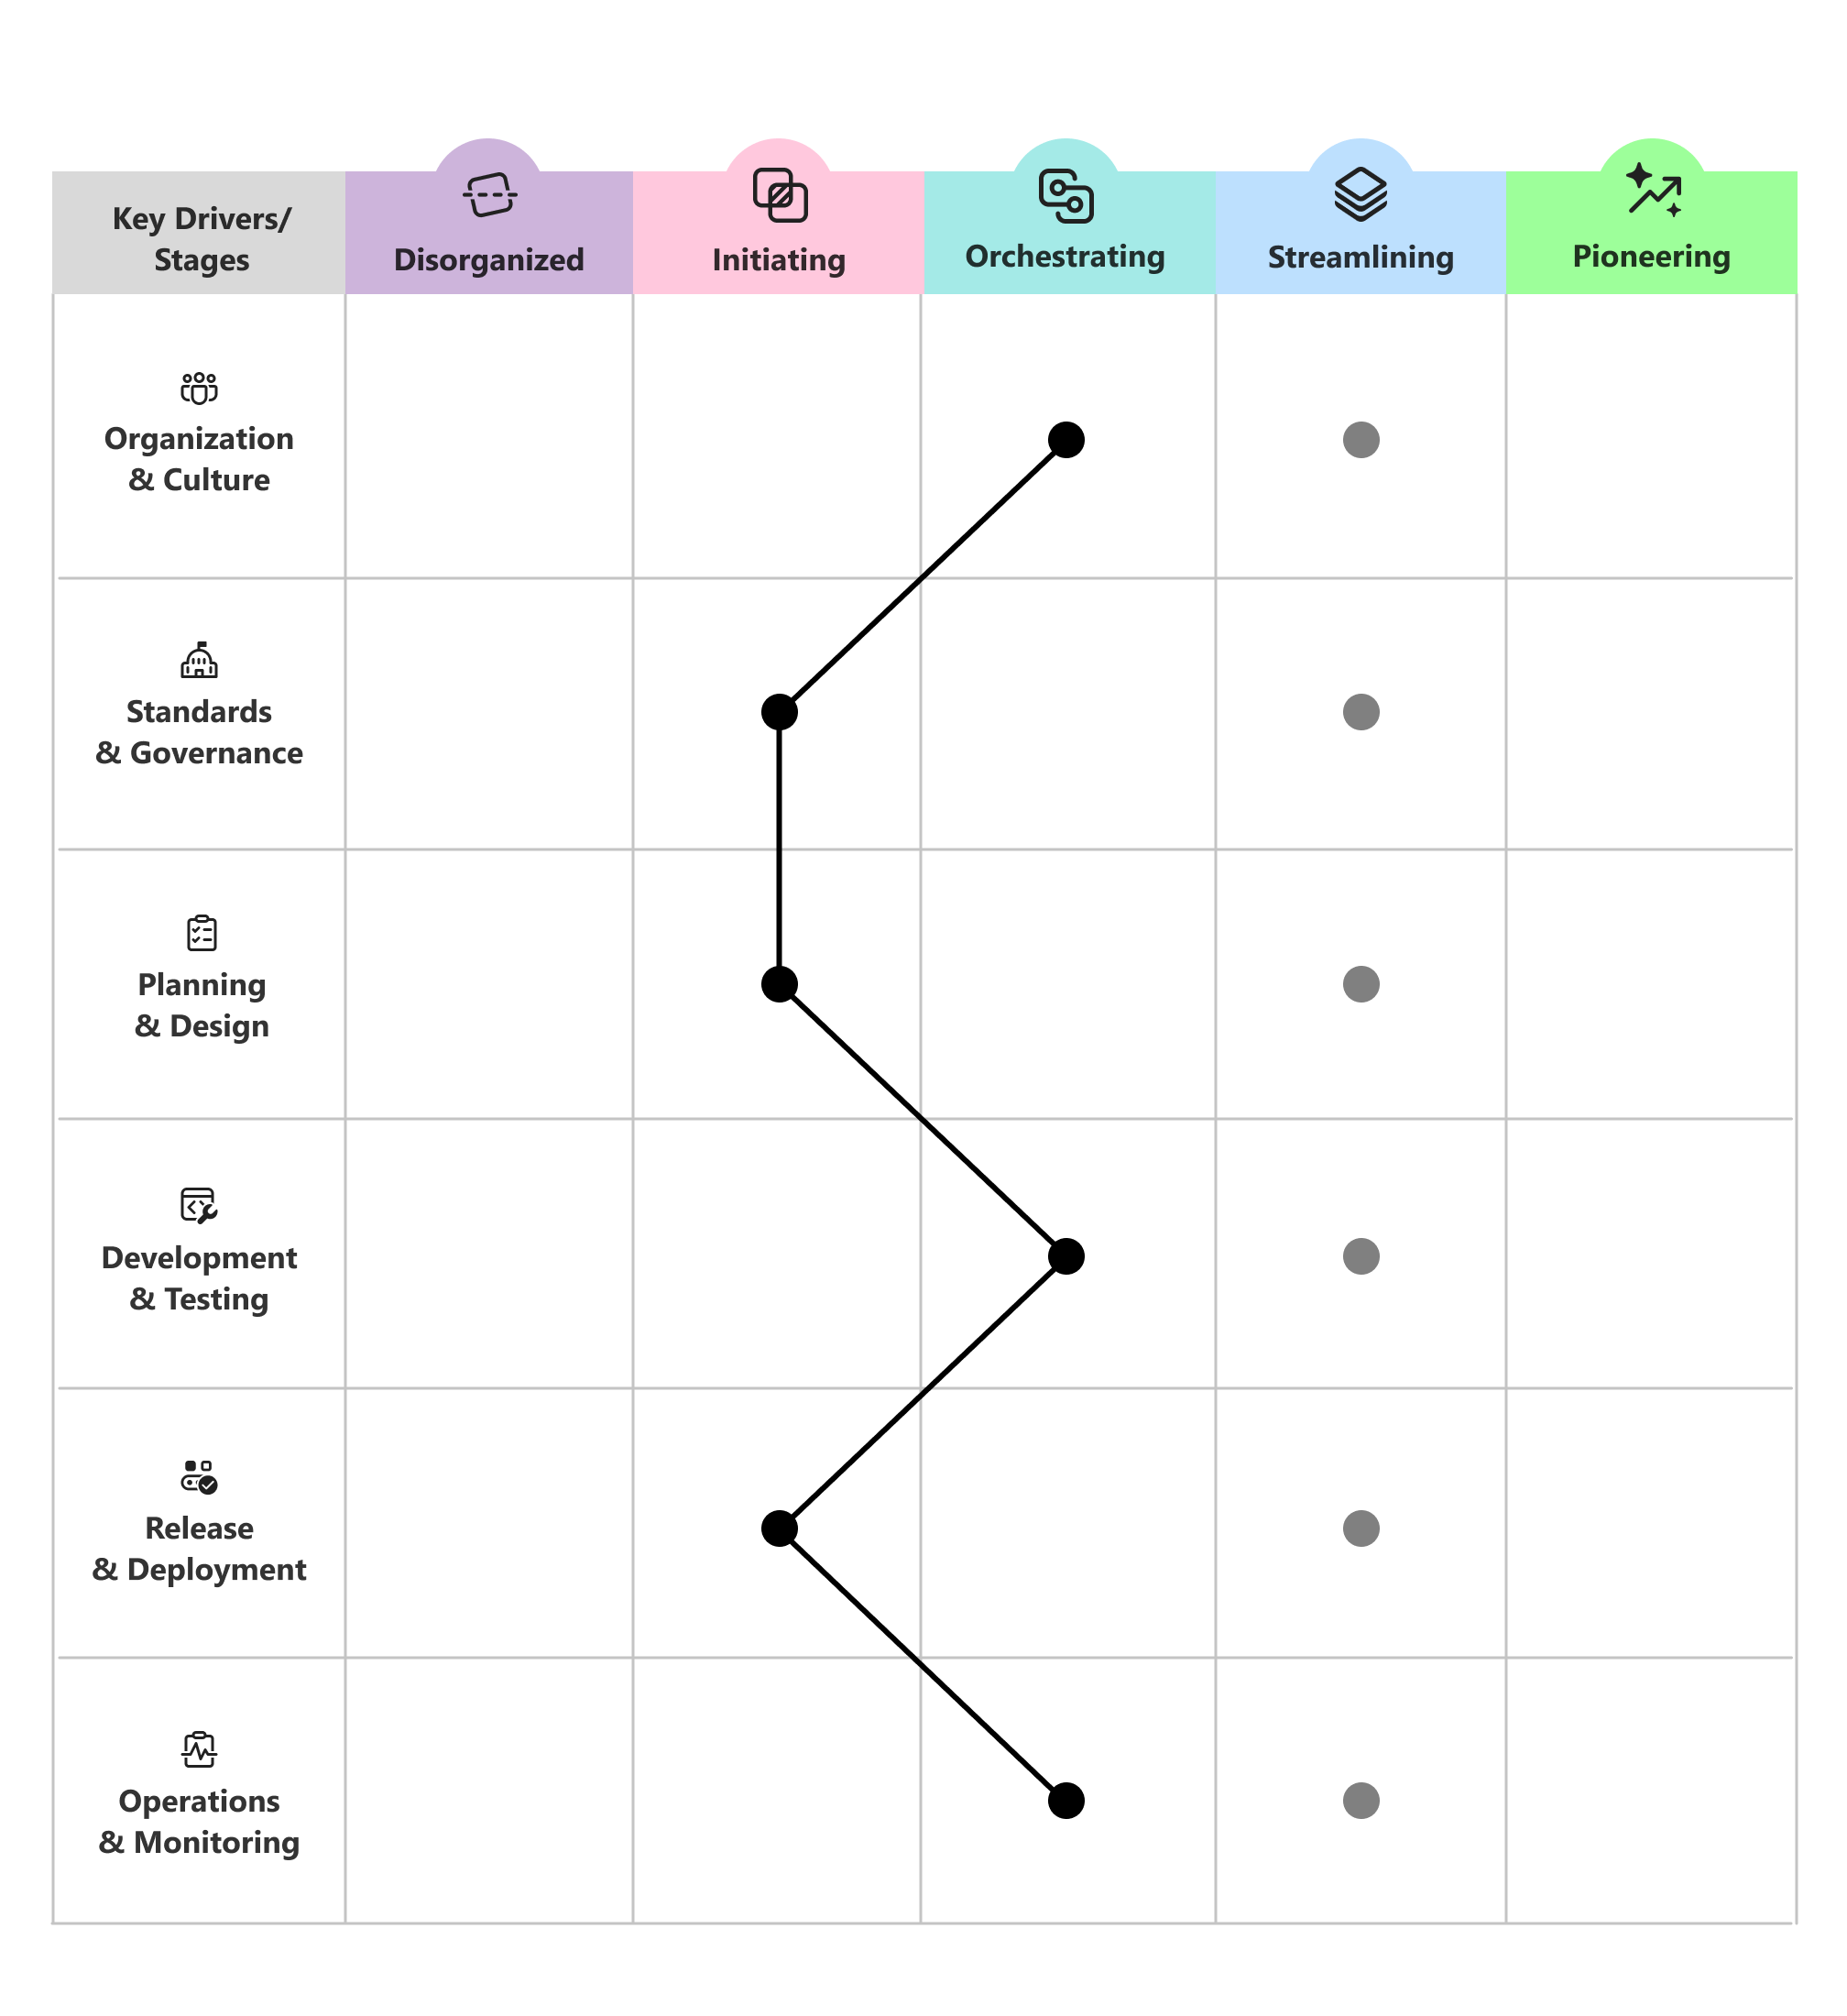
Označte cílovou fázi
Označte cílovou fázi, kterou chcete dosáhnout pro každou oblast schopností v rámci svého plánu.
Plánujte přírůstkovou změnu
Plánujte postupné přírůstkové změny. Postupovat po jednotlivých fázích je obvykle udržitelnější než snažit se posunout vpřed všude najednou.
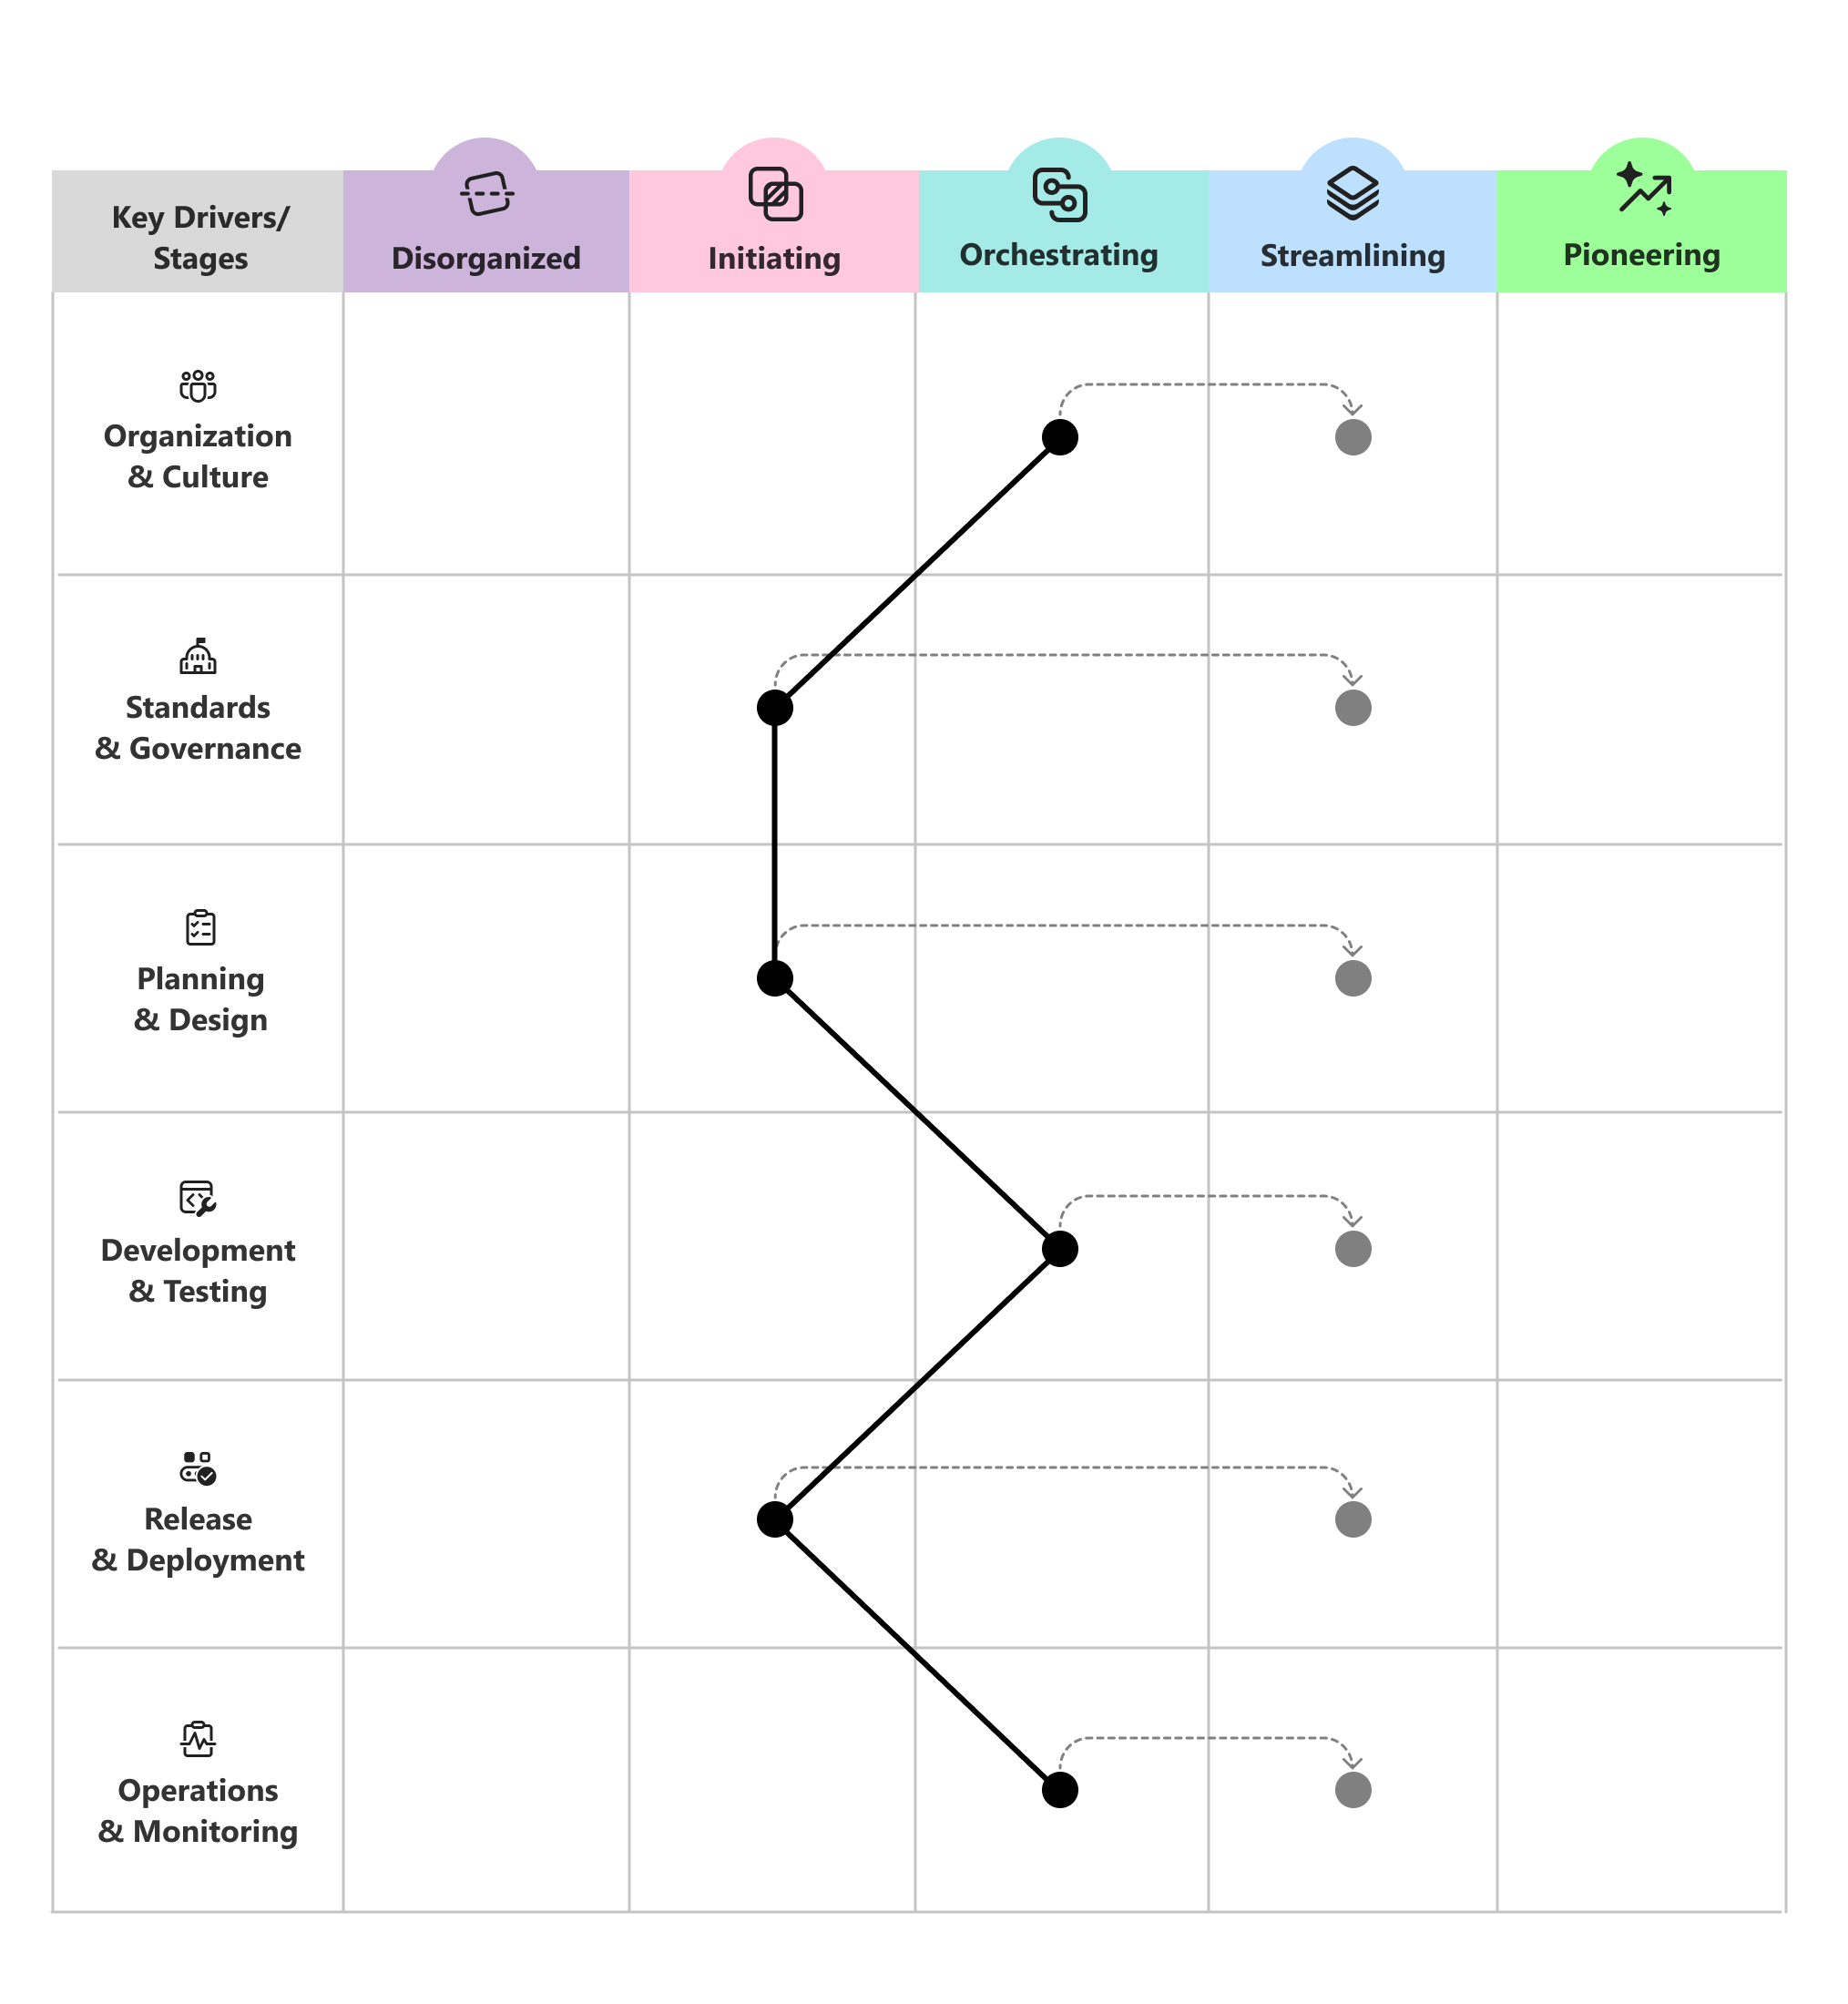
Pravidelně vyhodnocuje, aby sledoval pokrok a upravuje cíle s tím, jak se vaše organizace a prostředí hrozeb vyvíjejí.
Nastavení priorit pomocí hlavních otázek
Když se rozhodujete, kam dále investovat, použijte orientační otázky, které pomohou zaměřit diskusi v každé oblasti schopností.
- Organizace a kultura: Jak zajistit, aby bezpečnost byla sdílenou odpovědností a zdrojem hrdosti, místo aby šlo o kontrolní bod v pozdní fázi, za který odpovídá jen několik lidí?
- Standardy a zásady správného řízení: Jak vytvoříme jasné a dobře pochopitelné standardy, které chrání technické systémy bez zpomalení týmů?
- Plánování a návrh: Jak zajistíme, aby byl přístup security by design výchozím standardem v plánování a architektuře na základě dat a poznatků?
- Vývoj a testování: Jak posunout bezpečnost více doleva, aby se problémy odhalily a opravily už při psaní kódu, místo až po jeho nasazení?
- Vydávání a nasazení: Jak zajistíme, aby vydávání bylo bezpečné, opakovatelné a důvěryhodné – od závislostí až po nasazení?
- Provoz a monitorování: Jak odhalujeme hrozby pro produkční systémy a tenanty, jak jim odoláváme a jak se z nich zotavujeme?
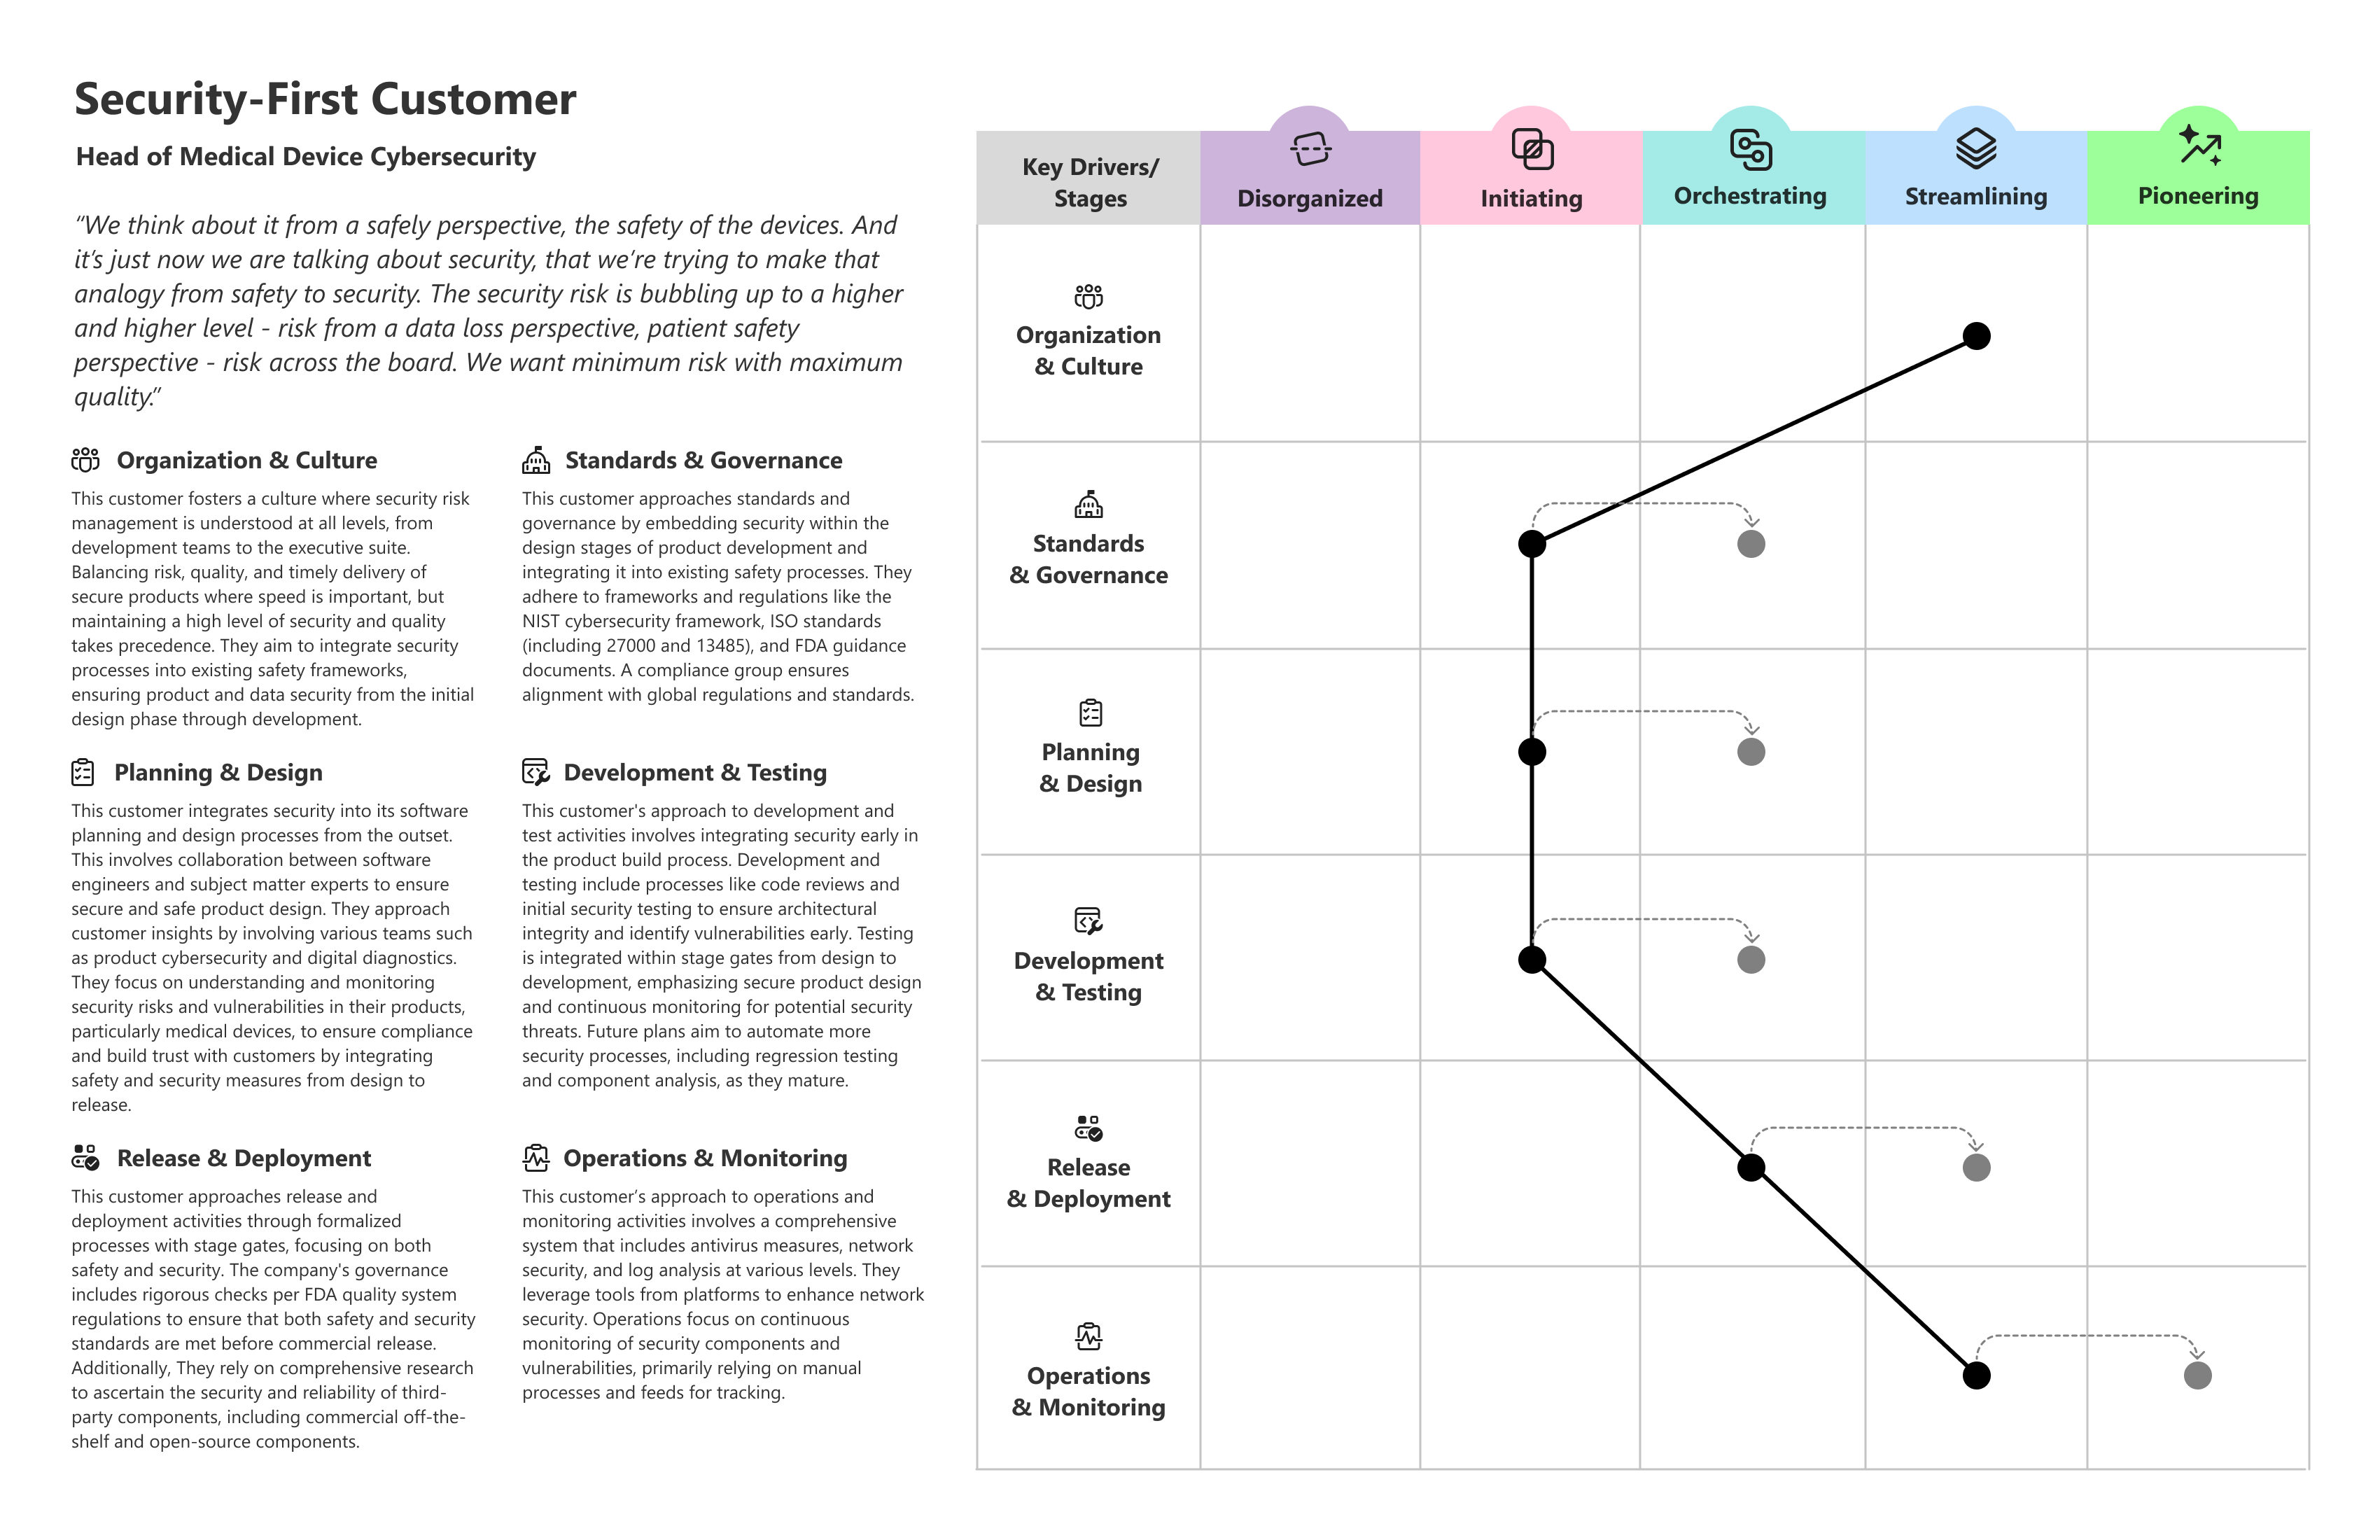
Příklad profilu zákazníka
Následující příklad ukazuje, jak může profil reálného zákazníka odhalit nerovnoměrnou vyspělost v jednotlivých oblastech schopností a pomoci určit, kam v dalším kroku přednostně zaměřit investice.