Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Externí vícefaktorové ověřování (MFA), dříve označované jako metody externího ověřování, umožňuje uživatelům zvolit externího poskytovatele, aby splnili požadavky vícefaktorového ověřování při přihlašování pomocí pracovního nebo školního účtu. Microsoft Entra ID nadále zajišťuje kompletní vyhodnocení zásad a rozhodování o přístupu jako kontrolní rovinu pro správu identit.
Požadovaná metadata pro konfiguraci externího vícefaktorového ověřování
Ke konfiguraci externího vícefaktorového ověřování potřebujete od externího zprostředkovatele ověřování následující informace:
ID aplikace obecně označuje víceklientní aplikaci od vašeho poskytovatele, která se používá jako součást integrace. Musíte udělit souhlas s administrátorskými právy pro tuto aplikaci ve vašem tenantovi.
ID klienta je identifikátor od vašeho zprostředkovatele, který se používá jako součást integrace ověřování k identifikaci ID Microsoft Entra požadujícího ověření.
Adresa URL zjišťování je koncový bod zjišťování OpenID Connect (OIDC) pro externího zprostředkovatele ověřování.
Další informace o tom, jak nastavit registraci aplikace, naleznete v tématu Konfigurace nového externího zprostředkovatele ověřování pomocí Microsoft Entra ID.
Důležité
Ujistěte se, že vlastnost kid (ID klíče) je zakódována v kódování base64 v hlavičce webového tokenu JSON (JWT) id_token a v sadě webových klíčů JSON (JWKS) načtené z jwks_uri zprostředkovatele. Toto zarovnání kódování je nezbytné pro bezproblémové ověřování podpisů tokenů během ověřovacích procesů. Nesprávné zarovnání může vést k problémům s párování klíčů nebo ověřením podpisu.
Správa externího MFA v Centru pro správu Microsoft Entra
Externí MFA se spravují pomocí zásad ověřování Microsoft Entra ID, stejně jako integrované metody.
Konfigurace externího vícefaktorového ověřování v Centru pro správu
Před konfigurací externího vícefaktorového ověřování v Centru pro správu se ujistěte, že máte metadata ke konfiguraci externího MFA.
Přihlaste se do Centra pro správu Microsoft Entra jako alespoň správce zásad ověřování.
Přejděte k Entra ID>Metody ověřování>Přidání externího MFA.
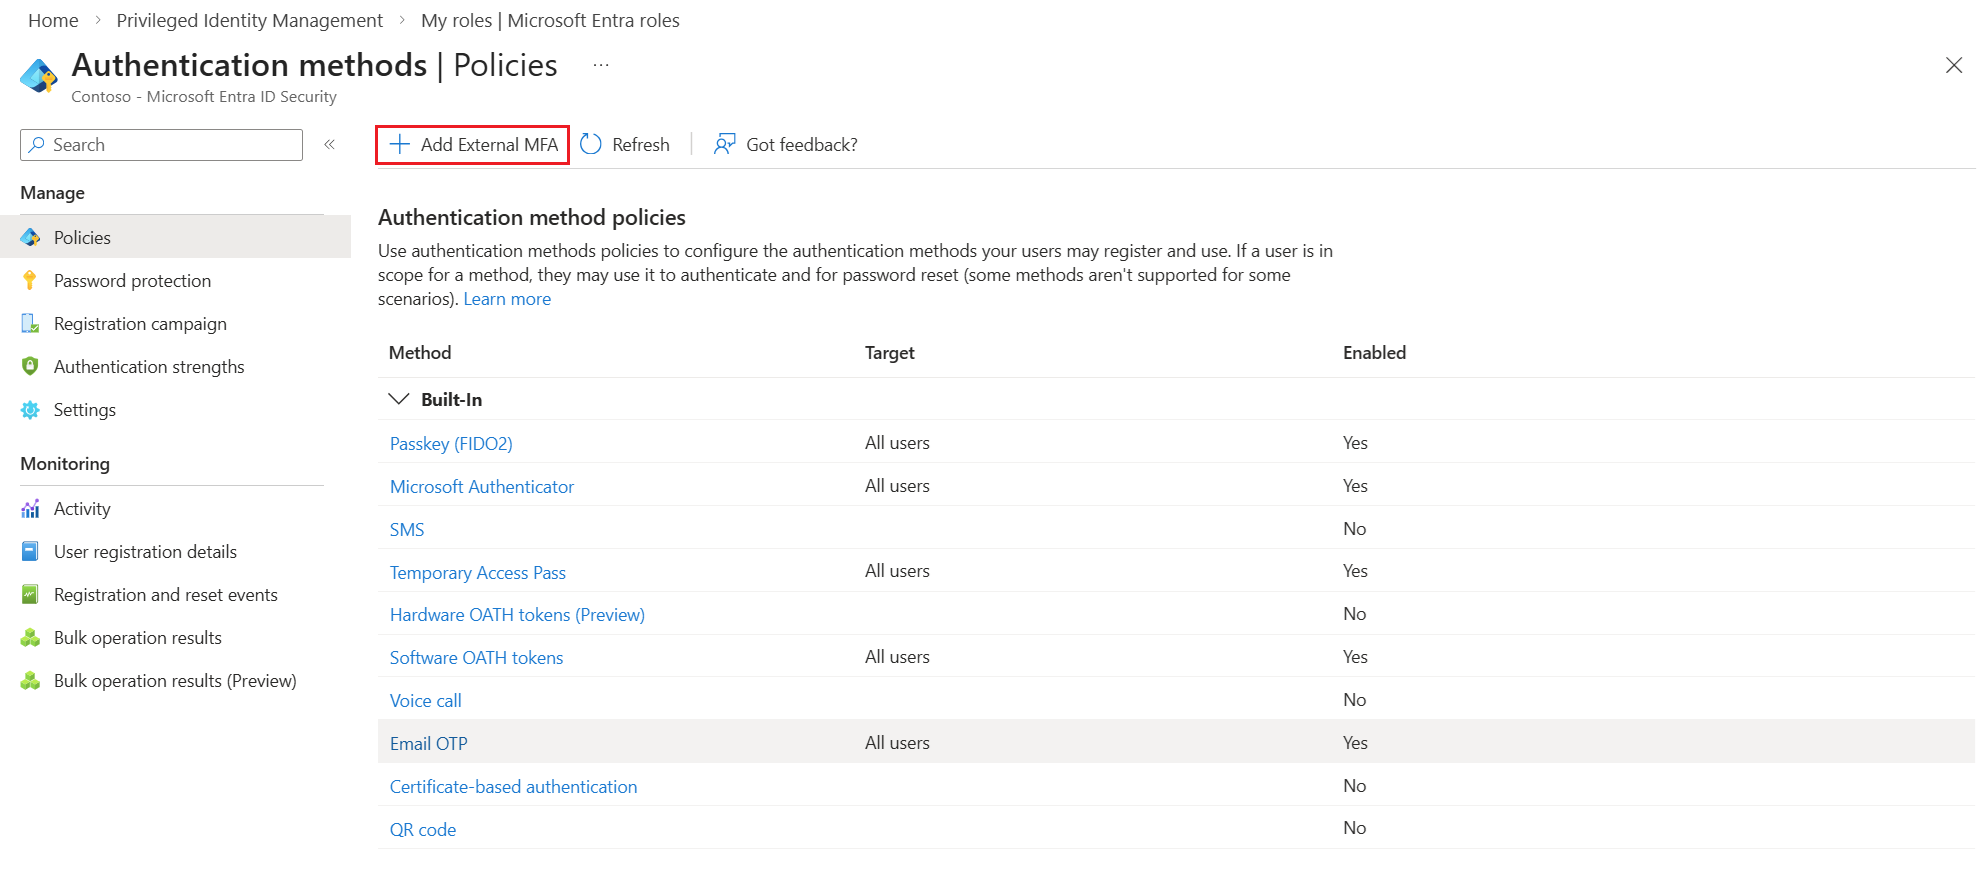
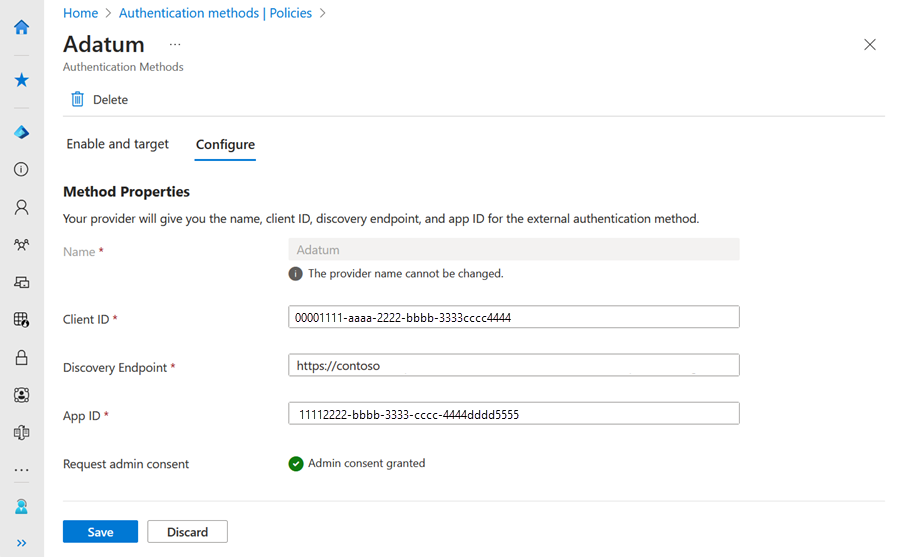
Přidejte vlastnosti metody na základě informací o konfiguraci od poskytovatele. Příklad:
- Název: Adatum
- ID klienta: 00001111-aaaa-2222-bbbb-3333cccc4444
- Koncový bod zjišťování:
https://adatum.com/.well-known/openid-configuration - ID aplikace: 111122222-bbbb-3333-cccc-4444ddd555
Důležité
Uživatel uvidí zobrazované jméno v nástroji pro výběr metody. Po vytvoření metody nemůžete změnit název. Zobrazovaný název musí být jedinečný.
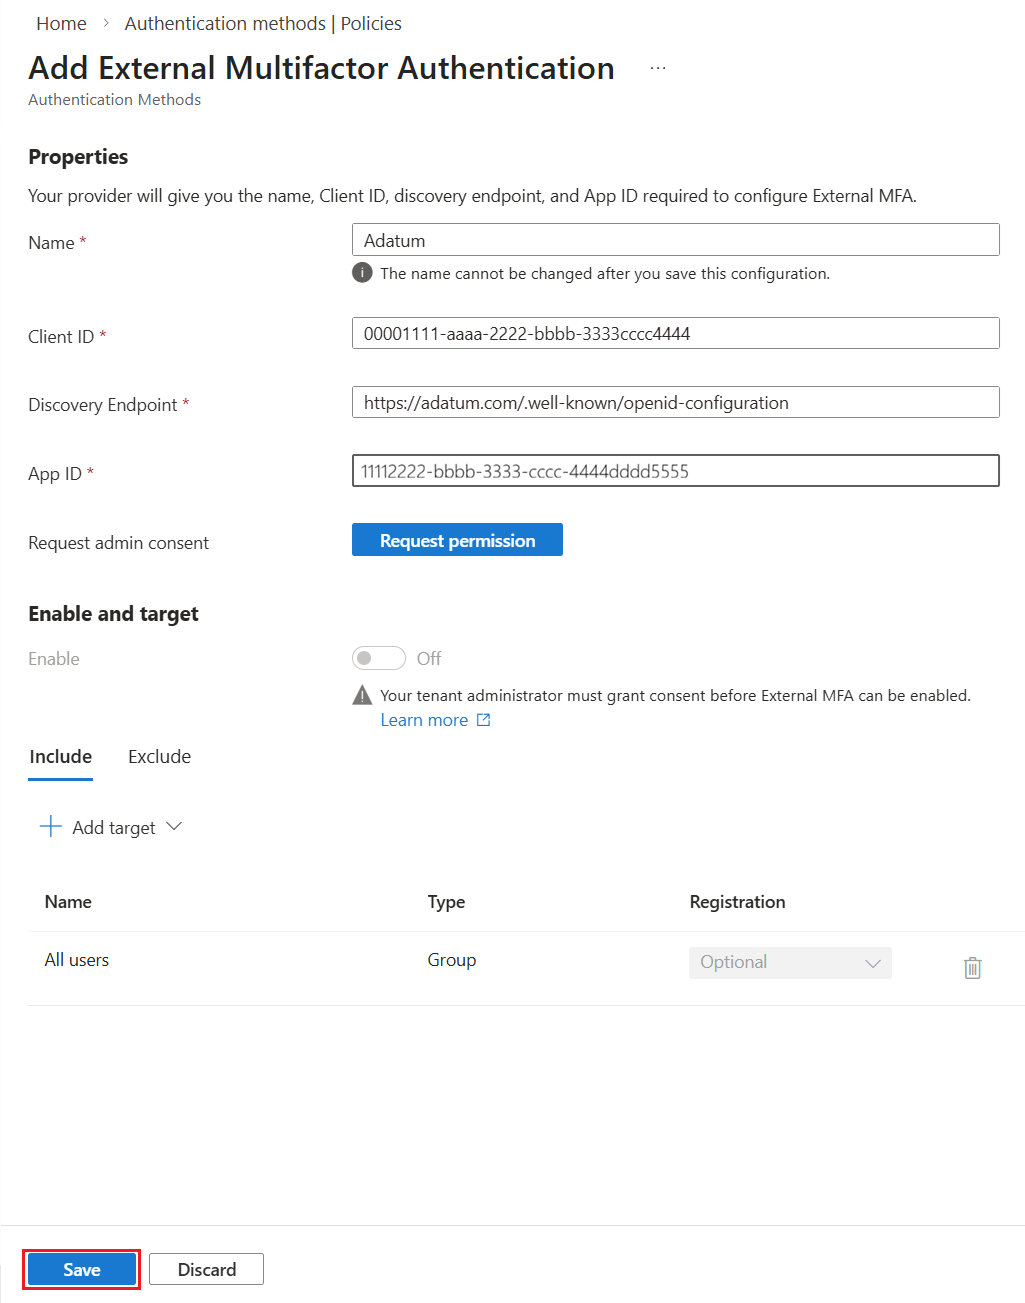
K udělení administrátorského souhlasu pro aplikaci poskytovatele potřebujete alespoň roli Správce privilegovaných rolí. Pokud nemáte roli potřebnou k udělení souhlasu, můžete i nadále uložit metodu ověřování, ale nemůžete ji povolit, dokud se neudělí souhlas.
Jakmile zadáte hodnoty od poskytovatele, stiskněte tlačítko a požádejte o udělení souhlasu správce s aplikací, aby mohl přečíst požadované informace od uživatele, aby se ověřil správně. Zobrazí se výzva k přihlášení pomocí účtu s oprávněními správce a k udělení požadovaných oprávnění aplikaci poskytovatele.
Po přihlášení vyberte Přijmout a udělte souhlas správce:
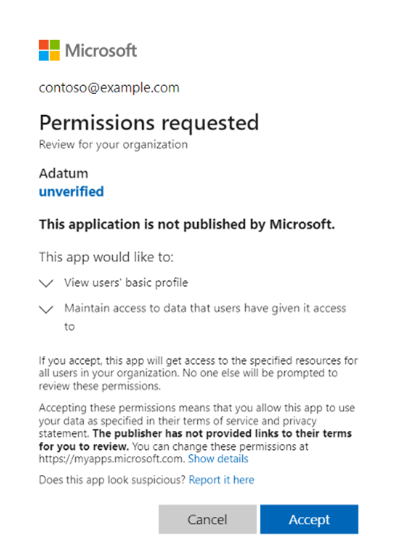
Před udělením souhlasu se zobrazí oprávnění, která aplikace zprostředkovatele požaduje. Po udělení souhlasu správce a replikaci změn se stránka aktualizuje, aby se zobrazil souhlas správce.
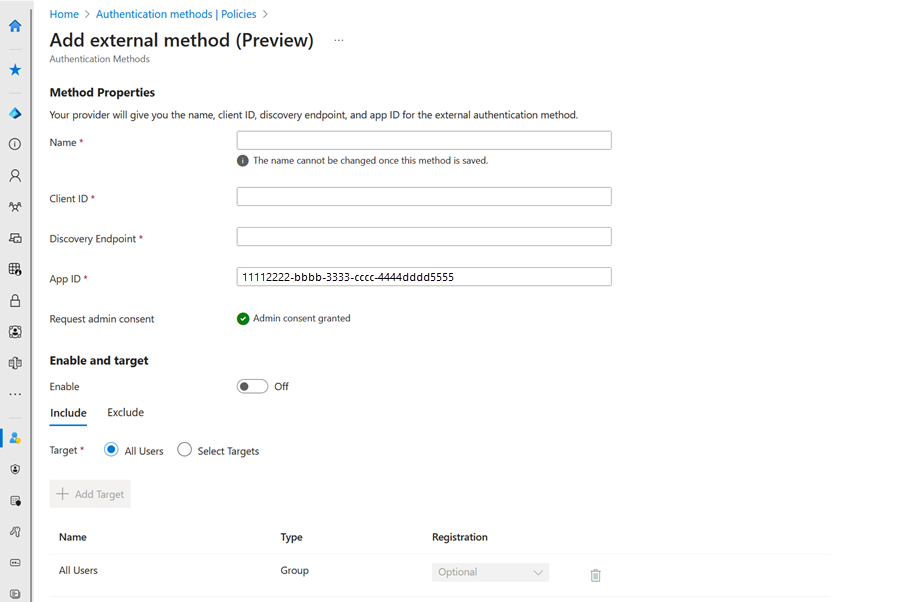
Pokud má aplikace oprávnění, můžete tuto metodu povolit i před uložením. Jinak je nutné uložit metodu ve stavu zakázání a povolit ji po udělení souhlasu aplikaci.
Po povolení metody můžou všichni uživatelé v oboru zvolit metodu pro všechny výzvy vícefaktorového ověřování. Pokud není souhlas poskytnutý poskytovatelem aplikace schválen, jakékoli přihlášení prostřednictvím této metody selže.
Pokud je aplikace odstraněná nebo už nemá oprávnění, zobrazí se uživatelům chyba a přihlášení selže. Metodu nelze použít.
Správa externího vícefaktorového ověřování v Centru pro správu
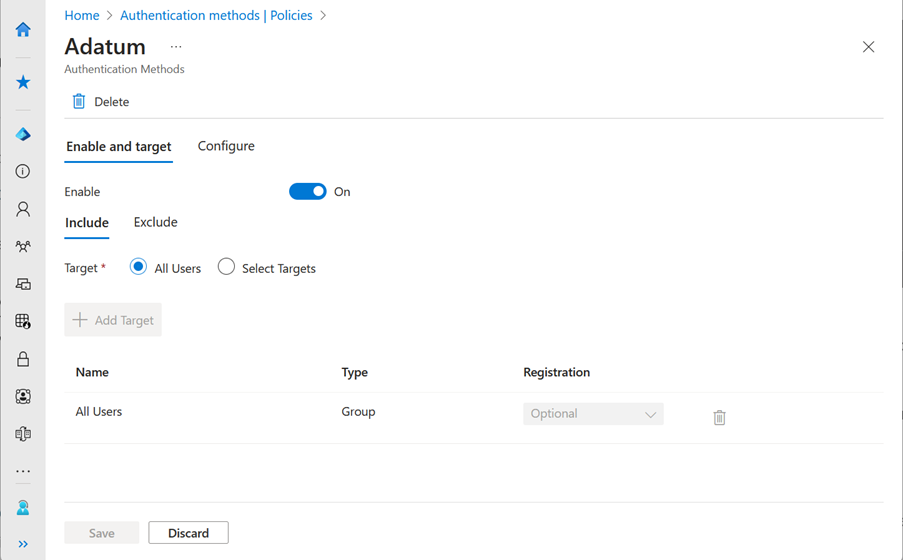
Pokud chcete spravovat externí MFA v Centru pro správu Microsoft Entra, otevřete zásady metod ověřování. Výběrem názvu metody otevřete možnosti konfigurace. Můžete zvolit, kteří uživatelé budou zahrnuti a vyloučeni z používání této metody.
Odstranění externího MFA v Centru pro správu
Pokud už nechcete, aby vaši uživatelé mohli používat externí vícefaktorové ověřování, můžete:
- Nastavte Povolit na Vypnuto pro uložení konfigurace metody
- Výběrem Odstranit odeberete metodu.
Správa externího MFA pomocí Microsoft Graphu
Ke správě zásad metod ověřování pomocí Microsoft Graphu Policy.ReadWrite.AuthenticationMethod potřebujete oprávnění. Další informace naleznete v tématu Update authenticationMethodsPolicy.
Uživatelské prostředí
Uživatelé, kteří mají povolené externí vícefaktorové ověřování, ho můžou používat, když se vyžadují přihlášení a vícefaktorové ověřování.
Pokud má uživatel jiné způsoby přihlášení a je povolené ověřování upřednostňované systémem , zobrazí se tyto další metody ve výchozím pořadí. Uživatel se může rozhodnout použít jinou metodu a pak vybrat externí vícefaktorové ověřování. Pokud má uživatel například povolenou funkci Authenticator jako další metodu, zobrazí se výzva k ověření čísla.
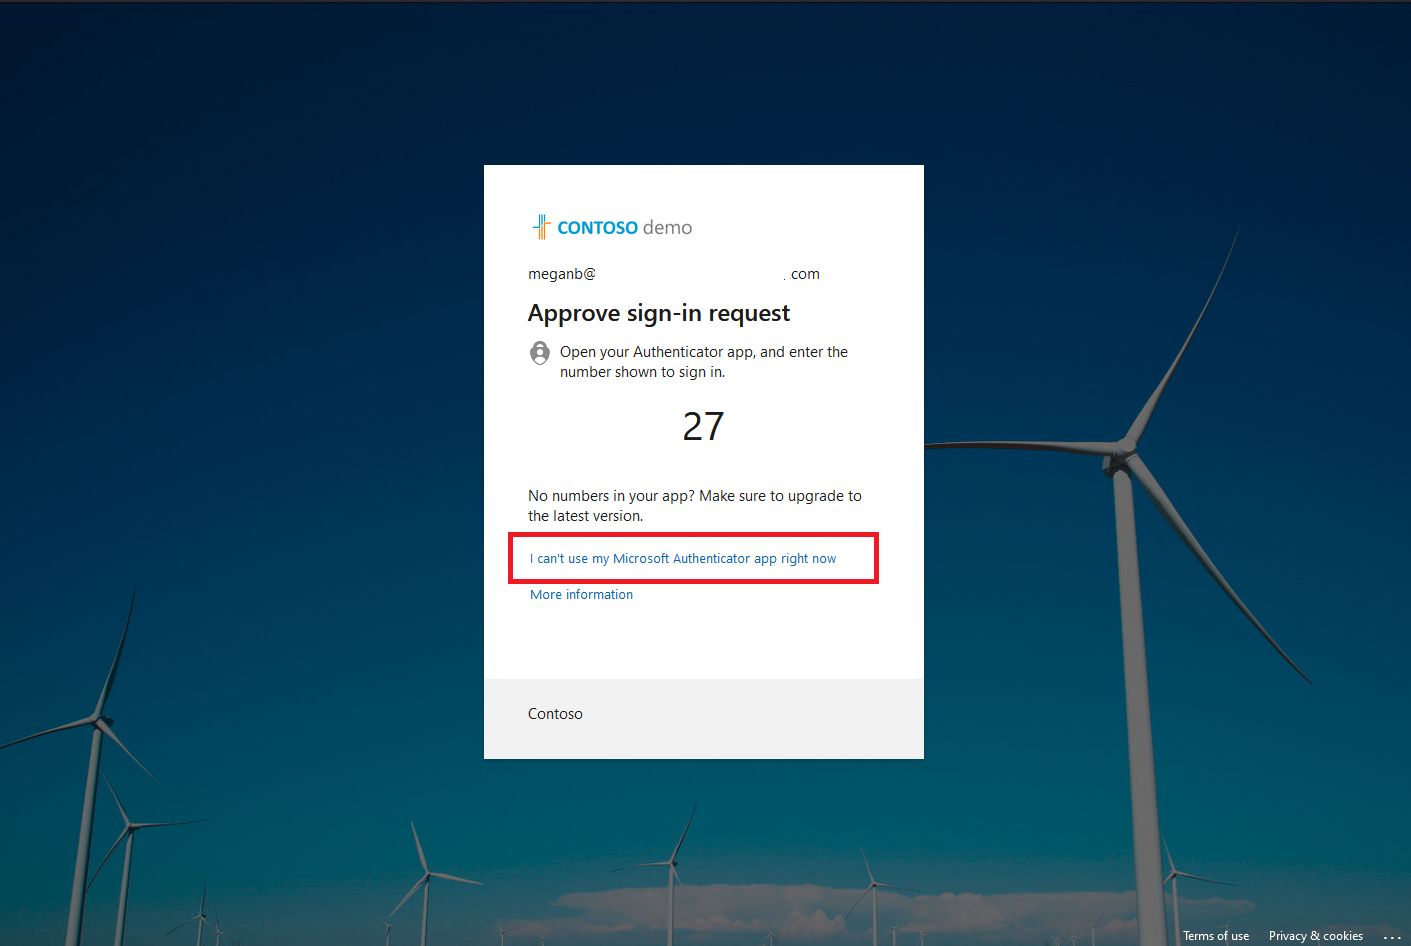
Pokud uživatel nemá povolené žádné jiné metody, může jenom zvolit externí vícefaktorové ověřování. Přesměrují se na externího zprostředkovatele ověřování, aby se dokončilo ověřování.

Registrace metody ověřování pro externí vícefaktorové ověřování
Uživatelé, kteří jsou členy skupin povolených pro externí vícefaktorové ověřování, mohou použít externí MFA k uspokojení vícefaktorového ověřování. Tito uživatelé nejsou zahrnuti ve zprávách o registraci ověřovacích metod.
Jak si uživatelé zaregistrují externí vícefaktorové ověřování v bezpečnostních údajích
Uživatelé můžou registrovat externí vícefaktorové ověřování v bezpečnostních údajích takto:
- Přihlaste se k bezpečnostním údajům.
- Vyberte + Přidat metodu přihlášení.
- Po zobrazení výzvy k výběru metody přihlášení ze seznamu dostupných možností vyberte metody externího ověřování.
- Na potvrzovací obrazovce vyberte Další .
- Dokončete druhou faktorovou výzvu pomocí externího poskytovatele. V případě úspěchu se uživatelům zobrazí externí vícefaktorové ověřování uvedené v metodách přihlašování.
Způsob registrace externího vícefaktorového ověřování pomocí průvodce registrací
Když se uživatel přihlásí, průvodce registrací mu pomůže zaregistrovat externí metody vícefaktorového ověřování, které mají povolené. Pokud jsou povolené pro jiné metody ověřování, možná budou muset vybrat, že chci nastavit jinou metodu>externího ověřování , aby mohly pokračovat. Aby mohli externí MFA zaregistrovat v MICROSOFT Entra ID, musí se ověřit u externího poskytovatele vícefaktorového ověřování.
Pokud ověřování proběhne úspěšně, zpráva potvrdí dokončení registrace a externí vícefaktorové ověřování se zaregistruje. Uživatel se přesměruje na prostředek, ke který chtěl získat přístup.
Pokud ověřování selže, uživatel se přesměruje zpět do průvodce registrací a na stránce registrace se zobrazí chybová zpráva. Uživatel se může zkusit znovu nebo zvolit jiný způsob přihlášení, pokud je povolený pro jiné metody.
Jak správci zaregistrují externí vícefaktorové ověřování pro uživatele
Správci můžou zaregistrovat uživatele pro externí vícefaktorové ověřování. Pokud zaregistruje uživatele pro externí vícefaktorové ověřování, nemusí si tento uživatel zaregistrovat externí vícefaktorové ověřování v bezpečnostních údajích ani pomocí průvodce registrací.
Správci mohou také odstranit registraci jménem uživatele. Můžou odstranit registraci, která uživatelům pomůže ve scénářích obnovení, protože jejich další podpis aktivuje novou registraci. Můžou odstranit externí registraci vícefaktorového ověřování v Centru pro správu Microsoft Entra nebo v Microsoft Graphu. Správci můžou vytvořit skript PowerShellu, který aktualizuje stav registrace více uživatelů najednou.
V Centru pro správu Microsoft Entra:
- Vyberte Uživatelé>Všichni uživatelé.
- Vyberte uživatele, který musí být zaregistrovaný pro externí vícefaktorové ověřování.
- V nabídce Uživatel vyberte Metody ověřování a vyberte + Přidat metodu ověřování.
- Vyberte metodu externího ověřování.
- Vyberte jednu nebo více externích metod vícefaktorového ověřování a vyberte Uložit.
- Zobrazí se zpráva o úspěchu a metody, které jste vybrali dříve, jsou uvedené v metodách použitelného ověřování.
Osvědčené postupy pro používání externího vícefaktorového ověřování a podmíněného přístupu
Při použití externího vícefaktorového ověřování a podmíněného přístupu je potřeba zvážit několik důležitých faktorů.
Paralelní použití externího vícefaktorového ověřování a vlastních ovládacích prvků podmíněného přístupu
Externí vícefaktorové ověřování a vlastní ovládací prvky můžou fungovat paralelně. Microsoft doporučuje, aby správci nakonfigurovali dvě zásady podmíněného přístupu:
- Jedna politika pro vynucení uživatelského ovládacího prvku
- Další politika vyžadující grant MFA
Zahrňte testovací skupinu uživatelů pro každou zásadu, ale ne obě. Pokud je uživatel součástí obou zásad nebo jakékoli zásady s oběma podmínkami, musí během přihlašování splňovat vícefaktorové ověřování. Také musí splnit požadavky vlastního ovladacího prvku, což je přesměruje na externího poskytovatele ještě jednou.
Použití externího vícefaktorového ověřování s pravidly frekvence přihlašování v podmíněném přístupu
Náš výzkum posílil důležitost sladění výzev vícefaktorového ověřování se záměrem uživatele. U externího vícefaktorového ověřování se uživatelé přesměrují na svého poskytovatele MFA na základě požadavků na aktuálnost vícefaktorového ověřování nakonfigurovaných prostřednictvím zásad frekvence přihlašování k podmíněnému přístupu. Příliš časté opakované ověřování se nedoporučuje, protože může negativně ovlivnit uživatelské prostředí, snížit produktivitu a zvýšit riziko útoku phishing podmíněným zadáváním přihlašovacích údajů bez kontroly. Při konfiguraci zásad četnosti přihlašování doporučujeme postupovat podle našich pokynů k opětovnému ověření .
časté otázky
Otázka: Proč během instalace zařízení nefunguje externí vícefaktorové ověřování ve Windows 10?
Odpověď: Pokud nastavíte zařízení s Windows 10 pomocí externí identity jenom pro vícefaktorové ověřování, může dojít k problému, kdy se nastavení OOB (Out-of-Box) nezdaří a zabrání vám v pokračování s přihlášením.
K tomuto chování dochází, protože Windows 10 nativně nepodporuje vícefaktorové ověřování během procesu OOBE (Out-of-Box Experience).
Microsoft už nepodporuje Windows 10 (https://www.microsoft.com/windows/end-of-support?msockid=26a3312b6b246f501ec624846a4f6e11) a nemáme v plánu rozšířit externí podporu vícefaktorového ověřování.
Pokud chcete pro přihlášení použít externí MFA, upgradujte na Windows 11.
Další kroky
Další informace o správě metod ověřování naleznete v tématu Správa metod ověřování pro Microsoft Entra ID.
Pro referenční informace o externím poskytovateli vícefaktorového ověřování najdete referenci poskytovatele externí metody Microsoft Entra.