Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Agent optimalizace podmíněného přístupu Microsoft Entra poskytuje návrhy na vytvoření nebo aktualizaci zásad podmíněného přístupu a vytváří sestavy pro aktivity související s těmito zásadami. Návrhy se liší podle toho, co agent najde. Jako správce musíte zkontrolovat návrhy a rozhodnout se, co dělat.
Tento článek obsahuje přehled logiky za návrhy a zprávami a vysvětluje, jak tyto návrhy zkontrolovat a reagovat na ně.
Důležité
Integrace ServiceNow a návrhy přístupu s nejnižšími oprávněními pro identity agentů v agentu optimalizace podmíněného přístupu jsou aktuálně ve verzi PREVIEW. Tyto informace se týkají předběžného produktu, který může být před vydáním podstatně změněn. Společnost Microsoft neposkytuje žádné záruky, vyjádřené ani předpokládané, pokud jde o informace uvedené zde.
Požadavky
- Musíte mít aspoň licenci Microsoft Entra ID P1 .
- Musíte mít dostupné výpočetní jednotky zabezpečení (SCU).
- V průměru každé spuštění agenta spotřebovává méně než jednu SCU.
- Musíte mít odpovídající roli Microsoft Entra.
- Role Čtenář zabezpečení a Globální čtenář mohou zobrazit agenta a jakékoli návrhy, ale nemůžou provádět žádné akce.
- Role Správce podmíněného přístupu a Správce zabezpečení můžou zobrazit agenta a provádět akce s návrhy.
- Role Správce zabezpečení může na portálu Microsoft Defender zobrazovat výstrahy Microsoft Defender a reagovat na ně.
- Další informace naleznete v tématu Přiřazení přístupu do Security Copilot.
Omezení
- Po spuštění agentů není možné je zastavit ani pozastavit. Spuštění může trvat několik minut.
- V případě konsolidace zásad se každé spuštění agenta podívá na 40 podobných dvojic zásad.
- Doporučujeme spustit agenta z Centra pro správu Microsoft Entra.
- Skenování je omezené na 24hodinovou dobu.
- Návrhy od agenta není možné přizpůsobit ani přepsat.
- Agent může v jednom spuštění zkontrolovat až 300 uživatelů a 150 aplikací.
Jak to funguje
Agent může běžet a:
- Neidentifikovat žádné nechráněné uživatele nebo doporučit žádné změny
- Vytvořte novou zásadu podmíněného přístupu v režimu pouze pro sestavy
- Navrhnout úpravu existující zásady
- Navrhnout sloučení překrývajících se zásad
- Identifikovat špičku nebo pokles aktivity související s existující politikou
Chceme poskytnout co nejvíce informací o logice používané k identifikaci návrhů, protože zásady podmíněného přístupu mohou být složité. S každým návrhem poskytuje agent podrobné odůvodnění, souhrny dopadu zásad a podrobnosti o zásadách. Doporučený postup je zkontrolovat uvedené informace předtím, než použijete doporucení nebo změníte zásadu určenou pouze pro sestavy na aktivní zásadu.
Kontrola návrhů a logiky agenta
Vyberte Zkontrolovat návrh a projděte si podrobný přehled návrhu, včetně logiky použité k identifikaci návrhu a potenciálního dopadu zásady. Možnosti dostupné v podrobnostech návrhu zásad se liší v závislosti na typu návrhu. Nové návrhy zásad například obsahují tlačítko Zapnout zásadu , zatímco návrhy pro úpravu existujících zásad zahrnují tlačítko Přidat účty pro přidání uživatelů nebo skupin, které se ze zásad vyloučí.
Podrobnosti o zásadách
Výchozí zobrazení návrhu obsahuje podrobnosti o zásadách, včetně popisu vysoké úrovně v horní části a podrobností, které se v zásadách používají.

Z podrobností o politice můžete na návrh reagovat pomocí několika možností. V horní části stránky můžete zásady upravit, duplikovat, stáhnout nebo odstranit. Můžete také použít funkci Chat s agentem .

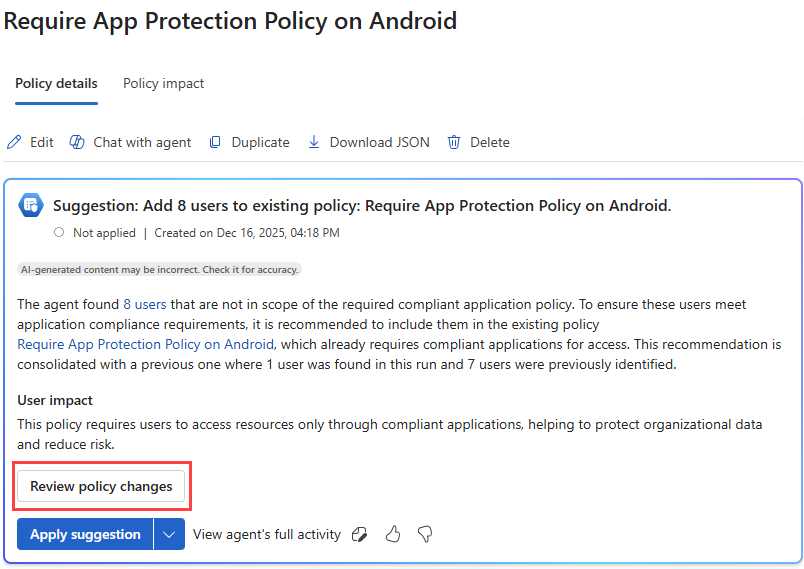
Pod souhrnem návrhů zásad můžete provést několik akcí. Možnosti se mění na základě typu návrhu. Například návrhy pro zapnutí nové zásady mají jiné možnosti než návrh na aktualizaci nastavení existující zásady.
- Kontrola změn zásad: Umožňuje zobrazit souhrn nebo podrobnosti JSON návrhu. Další podrobnosti popsané v části Kontrola změn zásad
- Zapnout zásadu: Aktivujte nové zásady vytvořené agentem v režimu pouze pro sestavy.
- Označit návrh jako zkontrolovaný: Vyberte ze šipky dolů na tlačítku Zapnout zásadu , abyste označili návrh, aniž byste ho použili.
- Odložit na 14 dní: Vyberte šipku dolů na tlačítku Zapnout politiku, kterou dočasně skryjete návrh. Návrh se znovu zobrazí v seznamu po 14 dnech.
- Zobrazit úplnou aktivitu agenta: Zobrazte si úplnou aktivitu a rozhodnutí. Další podrobnosti popsané v části Zobrazit úplnou aktivitu agenta
- Přidat poznámky: Výběrem ikony pera a papíru přidejte poznámky o návrhu pro ostatní správce, kteří ho chtějí zkontrolovat.
Stránka s podrobnostmi návrhů zásad je podrobná a poskytuje každou možnost potřebnou k informovanému rozhodnutí o návrhu. Pokud ale potřebujete další informace, můžete také zobrazit dopad zásad a zobrazit podrobnosti o aktivitě agenta.
Dopad politiky
Na panelu podrobností, který se otevře, vyberte Dopad na zásadu a zobrazte vizualizaci potenciálního dopadu zásady.
Podle potřeby upravte filtry a zobrazení. Výběrem bodu v grafu zobrazíte ukázku dat, která zásady ovlivňují. Například pro zásadu, která vyžaduje vícefaktorové ověřování (MFA), zobrazuje graf ukázku událostí přihlášení, u kterých se zásady podmíněného přístupu nepoužádly. Další informace najdete v tématu Dopad na zásady.
Zobrazení úplné aktivity agenta
Pokud chcete zobrazit podrobný souhrn aktivity agenta a způsob výpočtu návrhu, vyberte Zobrazit úplnou aktivitu agenta. Aktivita agenta posuzuje posun zásad nebo mezery v pokrytí zásad pro uživatele a aplikace. Agent také hledá zásady, které je možné sloučit nebo konsolidovat.

Pokud návrh zásad zahrnuje přidání konkrétních uživatelů nebo aplikací do zásad, můžete zobrazit seznam aplikací nebo uživatelů přímo z mapy. Například v následujícím příkladu byste vybrali odkaz 8 uživatelů , aby se zobrazilo osm uživatelů, které agent identifikoval jako nezahrnuté v zásadách.

Souhrn aktivity agenta je popis aktivity přirozeného jazyka znázorněný na mapě. Tyto podrobnosti vám můžou pomoct pochopit logiku návrhu, abyste mohli informovaně rozhodnout, jestli se má návrh použít.
Kontrola změn zásad
Pokud agent navrhne úpravu existující zásady, vyberte Zkontrolovat změny zásad a podívejte se na podrobnosti o doporučené změně. Tato stránka obsahuje seznam uživatelů, cílových prostředků a dalších podrobností o zásadách, které se změní, pokud návrh použijete.
- Podrobnosti o zásadách jsou k dispozici jako seznam všech podrobností, které se mění, a zobrazení JSON pro celou zásadu se zvýrazněnými změnami.
- U změn zásad, které mají vliv na uživatele nebo aplikace, si můžete stáhnout soubor JSON uživatelů a aplikací ovlivněných změnou zásad.
Hloubková analýza
Hloubková analýza provádí podrobnou kontrolu zásad podmíněného přístupu pro scénáře, jako je blokování starší verze ověřování, blokování toku kódu zařízení a zásad, které vyžadují řízení zařízení nebo vícefaktorového ověřování. Vyhodnocuje cílové uživatele, skupiny a role, aby identifikovala mezery v pokrytí, překrývající se nebo redundantní zásady a příležitosti ke konsolidaci. Analyzuje také výjimky a označuje zásady, které vylučují velkou část uživatelů, nebo doporučuje explicitní vyloučení break-glass účtů, aby se snížilo riziko náhodného uzamčení.
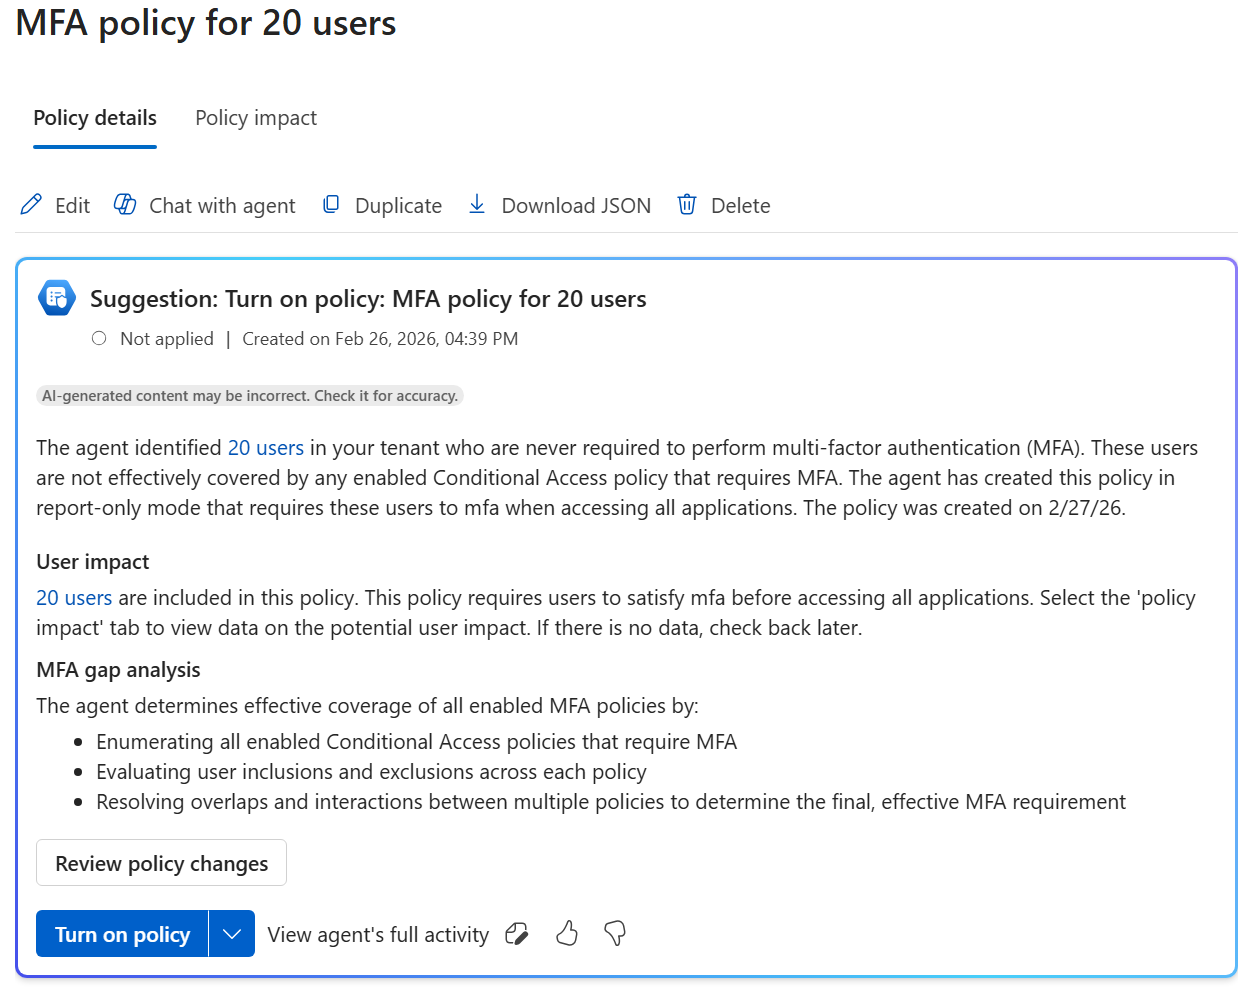
Vzhledem k tomu, že návrhy zásad, které projdou hloubkovou analýzou, můžou mít významný dopad na vaše prostředí, zvažte použití možnosti "snooze", abyste získali čas na prozkoumání návrhu a možnosti "poznámek", abyste mohli poskytnout kontext a odůvodnění vašeho rozhodovacího procesu.
Analýza nedostatků MFA
Hloubková analýza zahrnuje analýzu mezer vícefaktorového ověřování, která prohledá všechny povolené zásady podmíněného přístupu ve vašem tenantovi a identifikuje uživatele, kterým nejsou pokryty žádné zásady vícefaktorového ověřování. Tato analýza vyhodnocuje celou konfiguraci tenanta, nejen posledních 24 hodin aktivity. Když agent najde mezeru v pokrytí, vysvětluje, proč tito uživatelé nejsou pokryti, a doporučí konkrétní opravu, například přidání uživatelů do existující zásady nebo vytvoření nové.
Známá omezení:
- Pouze mezery vícefaktorového ověřování: Dodržování předpisů zařízením, blokování starší verze ověřování a další ovládací prvky se aktuálně nevyhodnocují.
- Zásady pouze pro hlášení: Zásady pouze pro hlášení se nezapočítávají jako pokrytí. Pokud je jediná zásada vícefaktorového ověřování tenanta v režimu jen pro sestavy, agent označí tyto uživatele jako nezabezpečené.
- Velcí nájemníci: Pokud agent najde více než 100 odkrytých uživatelů, zobrazí prioritní vzorek spolu s celkovým počtem.
- Opakující se návrh: Uživatel se může objevit v návrhu hloubkové analýzy i ve standardním návrhu pro přidání nových uživatelů do stávajících zásad vícefaktorového ověřování.
Doporučení související s Microsoft Defender
Některé návrhy se generují z Microsoft Defender přehledů hrozeb. Tyto návrhy jsou v seznamu návrhů označeny štítkem Propojeno s upozorněním Defenderu.
Když v Agentu pro optimalizaci podmíněného přístupu otevřete návrh propojený s Defenderem, podrobnosti zahrnují oddíl Přehledy Defenderu, který vysvětluje kontext v Defenderu, jenž k tomuto návrhu přispěl. Správci s rolí Správce zabezpečení můžou přejít přímo na související výstrahy a incidenty v Microsoft Defender. I bez těchto oprávnění můžete stále zkontrolovat návrh pro podmíněný přístup a reagovat na něj.
Další informace o tom, jak agent Microsoft Defender přehledy hrozeb používá, najdete v tématu Microsoft Defender integrace.
Oznámení s návrhy agenta Microsoft Teams
Microsoft Teams lze použít k přijímání oznámení od agenta optimalizace podmíněného přístupu, když jsou k dispozici nové návrhy. Tato funkce umožňuje nakonfigurovat, komu chcete dostávat oznámení, když agent identifikuje nové návrhy. Integrace Teams v současné době poskytuje jednosměrnou komunikaci s agentem a přímý odkaz na návrh zásad v Centrum pro správu Microsoft Entra.
Další informace najdete v části Oznámenínastavení agenta optimalizace podmíněného přístupu.
Použít návrhy
Zkušenost s použitím doporučení závisí na tom, zda agent vytvořil novou politiku v režimu pouze pro hlášení nebo navrhuje úpravu existující politiky.
Úprava existující zásady
Agent může navrhnout úpravu stávajících zásad nebo sloučení překrývajících se zásad. Po přezkoumání podrobností a dopadu změny v zásadách můžete použít návrh na zlepšení těchto zásad.
Na stránce s podrobnostmi o zásadách vyberte Použít návrh , aby se změny použily na zásadu.

Na stránce Zkontrolovat změny zásad můžete také vybrat Schválit navrhované změny v dolní části stránky.


Návod
Uživatel, který schválí návrh přidat uživatele do zásady, se stane vlastníkem nové skupiny, která přidá uživatele do zásady.
Zapněte novou zásadu
Když agent navrhne novou zásadu, vytvoří ji v režimu jen pro sestavy. Po kontrole dopadu zásad můžete zásadu zapnout přímo z prostředí agenta nebo ze seznamu zásad podmíněného přístupu.
Pokud chcete, aby agent použil změny zásad v režimu pouze pro sestavy, vyberte Aktivovat zásadu.
V podmíněném přístupu vyberte zásadu a pak změňte přepínač Povolit zásadupouze pro sestavu na Zapnuto.


Návod
Jako osvědčený postup by organizace měly vyloučit své účty se zalomeným sklem ze zásad, aby se zabránilo uzamčení kvůli chybné konfiguraci.
Výstraha
Zásady v režimu jen pro sestavy, které vyžadují vyhovující zařízení, můžou uživatele na zařízeních s macOS, iOSem a Androidem vyzvat k výběru certifikátu zařízení během vyhodnocování zásad, i když se nevynucuje dodržování předpisů zařízením. Tyto výzvy se můžou opakovat, dokud zařízení nedodržuje předpisy. Pokud chcete koncovým uživatelům zabránit v přijímání výzev během přihlašování, vylučte platformy zařízení Mac, iOS a Android ze zásad pouze pro sestavy, které kontrolují shodu zařízení s předpisy.
Přehled zpráv o zásadách
Agent optimalizace podmíněného přístupu také detekuje špičky a poklesy aktivity související s existujícími zásadami. Tyto anomálie často označují nesprávnou konfiguraci zásady, kterou je potřeba prozkoumat. Pokud agent identifikuje významnou změnu aktivity, zpráva se zobrazí v návrzích seznamu. Sestavy se vztahují jak na aktivní politiky, tak na politiky pouze pro hlášení, které agent navrhuje zapnout. Ve sloupci Akce prováděné agentem se jako hodnota zobrazí navrhovaná kontrola zásad .
Chcete-li zobrazit zprávu o kontrole zásad:
Výběrem možnosti Zkontrolovat návrh zobrazíte podrobnosti navrhované kontroly zásad.
Na stránce s podrobnostmi o zásadách vyberte Revize zprávy. Zobrazí se podrobná sestava s vizualizací aktivity související se zásadou.

Zkontrolujte zprávu a podle potřeby prozkoumejte politiku.
Na stránce s podrobnostmi o zásadách vyberte Označit návrh jako zkontrolovaný nebo po dobu 14 dnů odložit. Volitelně můžete přidat poznámky o tom, co jste se naučili, a všechny změny, které jste udělali v souvisejících zásadách.
