Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
V tomto rychlém startu se dozvíte, jak pomocí sady MIP File SDK vypsat popisky citlivosti nakonfigurované pro vaši organizaci.
Požadavky
Pokud jste to ještě neudělali, nezapomeňte před pokračováním dokončit následující požadavky:
- Dokončení rychlého startu: Nejprve inicializace klientské aplikace (C++), která vytvoří počáteční řešení sady Visual Studio. Tento rychlý start „List sensitivity labels“ (Vypsání popisků citlivosti) navazuje na předchozí rychlý start, ve kterém se vytvoří výchozí řešení.
- Volitelně: Přezkoumejte koncepty štítků klasifikace.
Přidejte logiku pro výpis štítků citlivosti
Přidejte logiku pro vypsání popisků citlivosti vaší organizace pomocí objektu souborového modulu.
Otevřete řešení sady Visual Studio, které jste vytvořili v předchozím článku Rychlý start: Inicializace klientské aplikace (C++).
V Průzkumník řešení otevřete soubor .cpp v projektu, který obsahuje implementaci
main()metody. Ve výchozím nastavení se použije stejný název jako název projektu, který jste uvedli při jeho vytváření.Přidejte následující
usingdirektivu zausing mip::FileEngine;, v horní části souboru:using std::endl;Na konec
main()těla vložte následující kód za pravou závorku}posledníhocatchbloku a předreturn 0;(kde jste skončili v předchozím rychlém startu):// List sensitivity labels cout << "\nSensitivity labels for your organization:\n"; auto labels = engine->ListSensitivityLabels(); for (const auto& label : labels) { cout << label->GetName() << " : " << label->GetId() << endl; for (const auto& child : label->GetChildren()) { cout << "-> " << child->GetName() << " : " << child->GetId() << endl; } } system("pause");
Vytvoření skriptu PowerShellu pro generování přístupových tokenů
Pomocí následujícího skriptu PowerShellu vygenerujte přístupové tokeny, které sada SDK požaduje ve vaší AuthDelegateImpl::AcquireOAuth2Token implementaci. Skript používá rutinu Get-MsalToken z modulu MSAL.PS, který jste nainstalovali dříve, v části Nastavení a konfigurace sady MIP SDK.
Vytvořte soubor skriptu PowerShellu (.ps1 příponu) a zkopírujte a vložte do souboru následující skript:
- Aktualizujte
$authoritya$resourceUrlpozději v následující části. - Aktualizujte
$appIdhodnoty, které jste zadali v registraci Microsoft Entra aplikace, a$redirectUriaby odpovídaly hodnotám, které jste zadali.
$authority = '<authority-url>' # Specified when SDK calls AcquireOAuth2Token() $resourceUrl = '<resource-url>' # Specified when SDK calls AcquireOAuth2Token() $appId = '0edbblll-8773-44de-b87c-b8c6276d41eb' # App ID of the Microsoft Entra app registration $redirectUri = 'bltest://authorize' # Redirect URI of the Microsoft Entra app registration $scope = $resourceUrl + "/.default" $response = Get-MsalToken -ClientId $appId -Authority $authority -RedirectUri $redirectUri -Scopes $scope -Interactive $response.AccessToken | clip # Copy the access token text to the clipboard- Aktualizujte
Uložte soubor skriptu, abyste ho mohli spustit později, když si ho klientská aplikace vyžádá.
Sestavení a otestování aplikace
Sestavte a otestujte klientskou aplikaci.
K sestavení klientské aplikace použijte klávesu F6 (Build Solution). Pokud nemáte chyby sestavení, spusťte aplikaci pomocí klávesy F5 (Spustit ladění).
Pokud se projekt sestaví a úspěšně spustí, aplikace zobrazí výzvu k zadání přístupového tokenu pokaždé, když sada SDK volá vaši
AcquireOAuth2Token()metodu. Dříve vygenerovaný token můžete znovu použít, pokud aplikace několikrát vyzve a požadované hodnoty jsou stejné.Pokud chcete vygenerovat přístupový token pro výzvu, vraťte se do skriptu PowerShellu a proveďte následující:
Aktualizujte proměnné
$authoritya$resourceUrl. Musí odpovídat hodnotám zadaným ve výstupu konzoly v kroku 2. MIP SDK poskytuje tyto hodnoty v parametruchallengevAcquireOAuth2Token().Spusťte skript PowerShellu. Cmdlet
Get-MsalTokenvyvolá ověřovací výzvu Microsoft Entra podobnou následujícímu příkladu. Zadejte stejný účet uvedený ve výstupu konzoly v kroku 2. Po úspěšném přihlášení cmdlet zkopíruje přístupový token do schránky.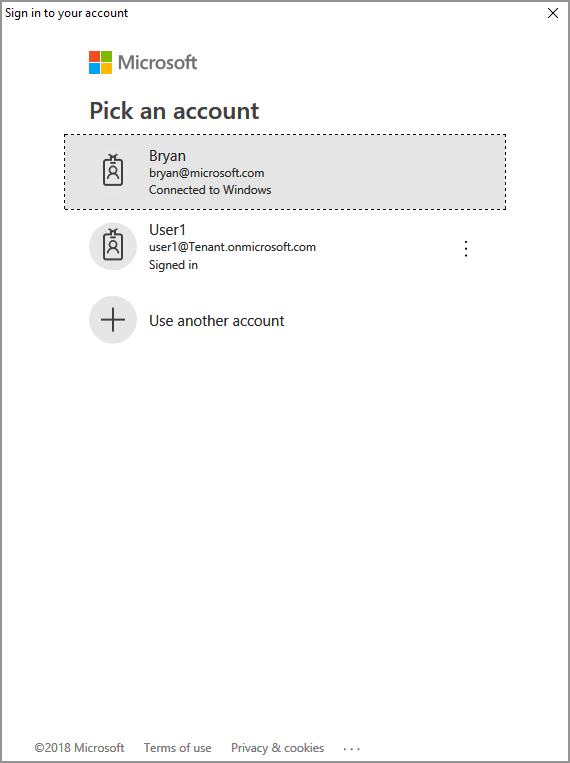
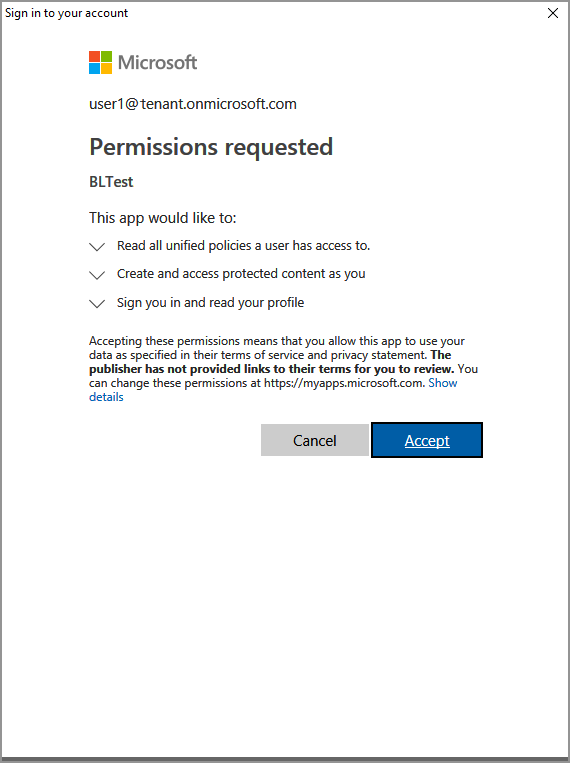
Při spouštění pod přihlašovacím účtem může být také potřeba udělit souhlas, aby aplikace mohla přistupovat k rozhraním API MIP. K tomu dochází v případě, že registrace aplikace Microsoft Entra není předem odsouhlasována (jak je uvedeno v nastavení a konfiguraci sady MIP SDK), nebo se přihlašujete pomocí účtu z jiného tenanta (jiného než registrace vaší aplikace). Výběrem možnosti Přijmout zaznamenáte svůj souhlas.
Po vložení přístupového tokenu do výzvy z kroku 2 by výstup konzoly měl zobrazit popisky citlivosti, podobně jako v následujícím příkladu:
Non-Business : 87ba5c36-17cf-14793-bbc2-bd5b3a9f95cz
Public : 83867195-f2b8-2ac2-b0b6-6bb73cb33afz
General : f42a3342-8706-4288-bd31-ebb85995028z
Confidential : 074e457c-5848-4542-9a6f-34a182080e7z
Highly Confidential : f55c2dea-db0f-47cd-8520-a52e1590fb6z

Press any key to continue . . .
Poznámka:
Zkopírujte a uložte ID jednoho nebo více popisků citlivosti (například
f42a3342-8706-4288-bd31-ebb85995028z), protože ho použijete v dalším rychlém startu.
Řešení problémů
Problémy při provádění aplikace jazyka C++
| Shrnutí | Zpráva o chybě | Řešení |
|---|---|---|
| Chybný přístupový token |
Došlo k výjimce... je přístupový token nesprávný nebo vypršela jeho platnost? Neúspěšné volání rozhraní API: profile_add_engine_async Selhalo s: [class mip::PolicySyncException] Nepodařilo se získat zásadu, požadavek selhal se stavovým kódem HTTP: 401, x-ms-diagnostics: [2000001;reason="Token OAuth odeslaný s požadavkem nelze analyzovat.";error_category="invalid_token"], correlationId:[aaaa0000-bb11-2222-33cc-444444dddddd]' C:\VSProjects\MipDev\Quickstarts\AppInitialization\x64\Debug\AppInitialization.exe (proces 29924) se ukončil s kódem 0. Stisknutím libovolné klávesy zavřete toto okno . . . |
Pokud se projekt úspěšně sestaví, ale zobrazí se výstup podobný levé straně, je token ve vaší AcquireOAuth2Token() metodě pravděpodobně neplatný nebo vypršela jeho platnost. Vraťte se k vytvoření skriptu PowerShell pro generování přístupových tokenů, opětovně vygenerujte přístupový token, znovu aktualizujte AcquireOAuth2Token() a poté znovu sestavte nebo otestujte. Token a jeho deklarace identity můžete také prozkoumat a ověřit pomocí jwt.ms jednostrákové webové aplikace. |
| Popisky citlivosti nejsou nakonfigurované. | není k dispozici | Pokud se projekt úspěšně sestaví, ale v okně konzoly se nezobrazí žádný výstup, ujistěte se, že jsou popisky citlivosti vaší organizace správně nakonfigurované. Podrobnosti najdete v tématu Nastavení a konfigurace sady MIP SDK v části Definice taxonomie popisků a nastavení ochrany. |
Další kroky
Teď, když víte, jak vypsat popisky citlivosti pro vaši organizaci, vyzkoušejte následující rychlý start:
- Prozkoumejte ukázku sady MIP File SDK C++ na GitHub.